Win2008服务器端口映射的核心答案是:先给服务器设置静态内网IP,再在路由器上配置NAT端口转发,最后在Windows防火墙中放行对应端口,三步缺一不可。
很多人以为端口映射就是路由器上动动手指,结果映射不生效、外网连不上,折腾半天发现是服务器防火墙没放行,本文按实际排错顺序拆解全过程,每一步都给出可直接执行的操作路径,顺手解决win2008远程桌面端口映射、端口转发命令等常见问题。
什么时候需要改Win2008服务器端口映射
Windows Server 2008虽然已停止主流技术支持,但不少企业仍用它跑ERP、OA、财务系统,你大概率会遇到这类场景:
- 出差在外,想通过远程桌面连回公司内网的Win2008服务器,但内网IP(比如192.168.1.10)在外网根本不可达
- 企业官网或业务系统部署在Win2008上,需要让互联网用户通过公网IP加端口号访问
- 端口冲突,比如默认3389端口被其他服务占用,需要把远程桌面改到自定义端口
这些需求的本质都一样:外网流量要能穿透NAT到达内网服务器,改端口映射就是建立这条通道,据行业普遍认知,企业内网环境中有相当一部分服务器仍使用Windows Server 2008系统,了解映射修改依然有实际价值。
Win2008服务器端口映射怎么设置:路由器端完整操作
修改端口映射的核心工作其实不在服务器本机上,而是在出口路由器或网关设备上,请按以下步骤操作:
第一步:确认服务器固定IP
端口映射的前提是IP地址固定,动态IP会让映射规则失效,这是最隐蔽的坑。
- 登录Win2008服务器,按
Win + R输入cmd打开命令行 - 执行
ipconfig /all,找到本机的IPv4地址、子网掩码和默认网关 - 打开
控制面板 → 网络和共享中心 → 更改适配器设置 - 右键本地连接 → 属性 → 双击
Internet协议版本4(TCP/IPv4) - 选择
使用下面的IP地址,填入刚才查到的IP、掩码和网关 - DNS可以填
114.114.114或8.8.8,也可以保留自动获取
第二步:找到路由器端口映射入口
不同品牌路由器的界面文字略有差异,但功能模块名基本一致:
- 华为或H3C商业路由器:转发规则 → 虚拟服务器
- TP-Link等家用/中小企业路由:转发规则 → 虚拟服务器
- 飞塔(Fortinet)、深信服等防火墙设备:虚拟IP或DNAT策略
找到入口后新建一条映射规则,需要填四个字段:
- 服务端口(外部端口):外网访问时使用的端口号,比如8080
- 内网IP地址

:Win2008服务器固定好的内网IP
- 内网端口:服务器实际监听的端口,通常和外部端口一致,也可以不同
- 协议类型:TCP、UDP或TCP/UDP,多数映射选TCP即可
第三步:保存并验证映射
保存规则后,在外网用公网IP:外部端口访问测试,如果访问失败,往下看服务器端的配置。
服务器端防火墙放行与端口修改命令
路由器映射做好之后,Win2008自带的防火墙默认会拦截所有外部入站流量,这一步不处理,映射等于白做。
在Win2008上依次执行:
- 打开
控制面板 → Windows防火墙 → 高级设置 - 点击左侧
入站规则,再点右侧新建规则 - 选择
端口→ 下一步 - 填上需要放行的端口号(若映射了多个端口,选
特定本地端口并输入,如8080,3389) - 选择
允许连接→ 应用到所有配置文件 - 给规则起个辨识度高的名称,比如
远程桌面映射,完成
用netsh命令修改或添加端口转发
Win2008系统自带的netsh命令可以实现端口转发,适合不想动路由器、只是想把服务器上某个端口的流量转到另一个端口的情况。
管理员身份打开命令提示符,执行:
netsh interface portproxy add v4tov4 listenport=8080 listenaddress=0.0.0.0 connectport=8081 connectaddress=127.0.0.1
这条命令的含义是:将所有发往本机8080端口的流量,转发到本机的8081端口,同理,也可以转发到内网另一台机器上,把connectaddress改成目标IP即可。
查看当前转发规则用:
netsh interface portproxy show all
删除某条规则用:
netsh interface portproxy delete v4tov4 listenport=8080 listenaddress=0.0.0.0
行业共识是:netsh portproxy更适合在网卡多IP或多服务共存的环境下做快速转发,省去路由器的配置环节,但要注意,通过此命令建立的转发规则在服务器重启后依然保留,因为它会写入注册表。
自定义端口时的防火墙联动
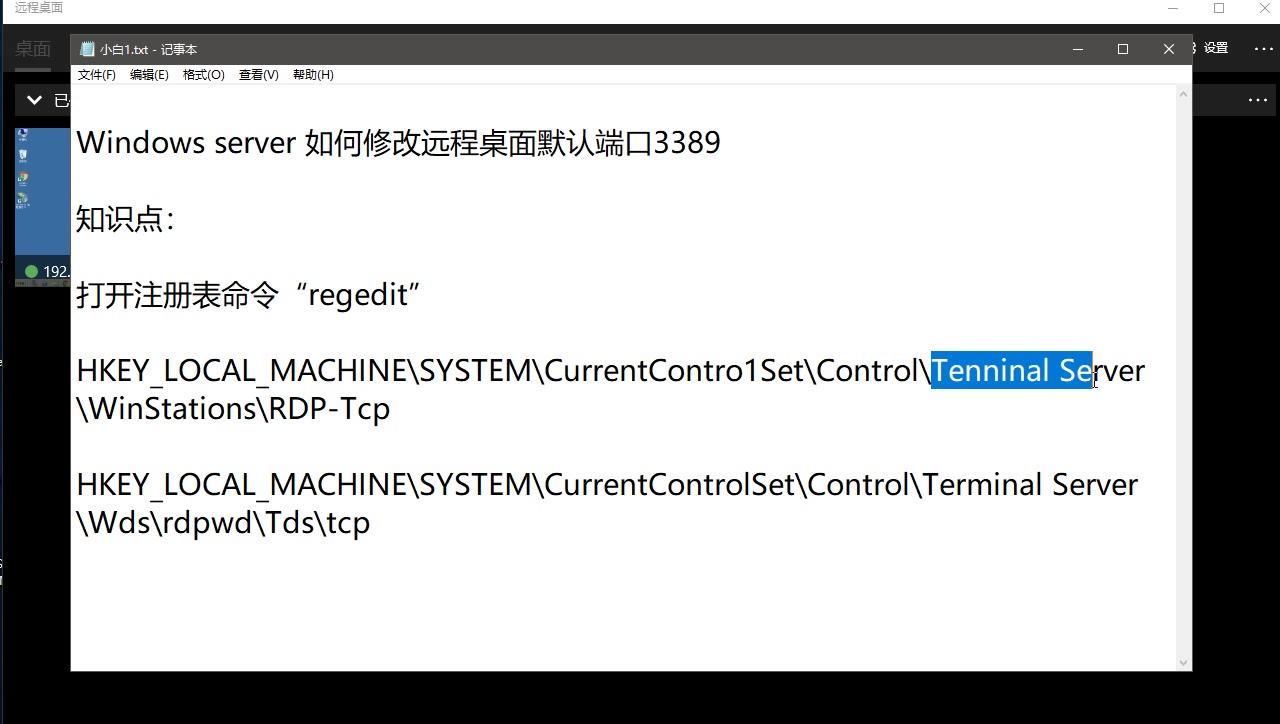
如果业务系统监听的是非标准端口,比如把远程桌面从3389改到53389,修改路径如下:
- 打开
开始 → 运行,输入regedit打开注册表编辑器 - 定位到
HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp - 修改右侧
PortNumber为十进制值53389 - 重启服务器或远程桌面服务
- 在防火墙入站规则中放行新端口
华为或H3C路由器端口映射怎么修改最省事
企业环境中华为、H3C的路由器出镜率不低,这类设备的Web管理界面没有家用路由器那么友好,但映射配置更灵活,以华为AR系列为例:
- 登录Web管理页面,进入
网络 → NAT → 端口映射(不同版本可能叫虚拟服务器) - 新建映射时选择
公网端口和私网端口 - 公网端口可以写一个区间,比如
8000-8010,一次性映射多个端口 - 源地址留空表示允许所有外网IP访问,若只允许固定办公地址访问,填入对方公网IP
H3C设备的操作路径大同小异,在接口管理 → NAT → 端口映射下配置,两者都支持将多个公网端口映射到同一个内网IP,也可以分别映射到不同服务器。
win2008改端口映射时最容易遇到的两个问题,在这里一并解答:
- 公网IP是动态获取的(比如ADSL拨号),映射规则会跟着失效,解决办法是使用DDNS服务,把动态公网IP绑定到一个固定域名上
- 运营商封禁了80端口,导致网站无法用默认端口访问,这种情况下把外部端口改成非80端口(如8080或8000),再通过域名加端口方式访问即可解决多数问题
端口映射不生效的原因排查
映射配置完成后外网依旧连不上,优先按下面的清单排查:
| 排查节点 | 具体问题 | 验证方法 |
|---|---|---|
| 内网连通性 | 服务器本机是否监听目标端口 | 内网另一台电脑访问内网IP:端口测试 |
| 防火墙放行 | 入站规则是否覆盖该端口 | 临时关闭防火墙测试映射是否恢复 |
| 路由器重启 | 部分低端路由器修改映射后需重启生效 | 重启路由器后重新外网访问 |
| 运营商封端口 | 80、443等常用端口缺失较多 | 换一个非标准端口测试 |
| 多级NAT | 光猫和路由器同时启用NAT | 把光猫设为桥接模式,让路由器独立拨号 |
监听状态自查命令:
在Win2008服务器上执行netstat -ano | findstr 端口号,如果没有任何输出,说明服务根本没监听该端口,映射自然无效,这时候要先检查服务是否启动、端口是否被其他进程占用。
路由器端口映射和DMZ有什么区别,这是很多初次配置的人会问的,端口映射把指定公网端口转发到指定内网IP,PING不通公网IP对应的内网主机时,映射规则不会响应;而DMZ直接将一台内网主机完全暴露在公网,所有入站流量都转发给它,两者的核心差别在于粒度:端口映射精细到端口级,DMZ粗暴到IP级,安全角度考虑,端口映射比DMZ更可控。
Win2008远程桌面端口映射的典型配置
远程桌面是Win2008映射需求里占比最大的一类,常见需求是:出差用笔记本电脑连接办公室Win2008服务器。
配置步骤汇总如下:
步骤一:服务器启用远程桌面,右键我的电脑 → 属性 → 远程设置,勾选允许运行任意版本远程桌面的计算机连接。
步骤二:确认Server服务监听3389端口,命令行执行netstat -ano | findstr 3389,有监听记录即正常。
步骤三:路由器上添加映射规则,外部端口3389(或自定义端口),内网IP指向Win2008服务器,协议选TCP。
步骤四:防火墙放行3389或自定义端口。
步骤五:外网电脑打开mstsc,输入公网IP:端口号发起连接。
如果想提升安全性,把远程桌面端口改为不常用端口(如51189),同时配合路由器上的源地址限制,定向放行固定办公地点的公网IP,其余来源一律丢弃。
还有一个不少用户会踩的坑:Win2008服务器上有多个网卡,一个连内网一个连外网,这种情况下映射流量可能走错网卡,如果发现映射不生效,检查服务器路由表,或者直接在防火墙高级设置中限定该入站规则仅作用于外网网卡的IP地址。
Q&A:win2008改端口映射常见问题
win2008服务器端口映射不生效,路由器上检查了好几次,规则没有问题,还有什么原因?
优先检查Win2008防火墙是否开启了所有配置文件的拦截,Win2008默认有三个配置文件:域、专用、公用,如果当前网络被识别为公用,而防火墙规则只启用了专用配置文件,放行规则就不会生效,你可以打开防火墙高级设置,查看当前入站规则的配置文件标签页是否勾选了公用。
路由器端口映射把外网8080端口转发到Win2008的80端口,外网还是打不开,为什么?
先从服务器内部排查,在Win2008本机执行netstat -ano | findstr :80,确认Web服务是否监听80端口,如果监听正常,再关闭防火墙测试,问题大概率出在入站规则未放行,若关闭防火墙后访问正常,则新增一条放行80端口的入站规则,作用范围选择公用,如果服务器监听正常且防火墙放行,就需要换一台外网电脑测试,排除网络环境缓存干扰,运营商封禁了公网入站的8080端口在部分区域也是实际存在的,换个外部端口如18080再试一次。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/712350.html