服务器端IPv6改造的核心不是换IP,而是把网络、系统、应用三层全部打通,让IPv6流量能进来、能转发、能访问。
改造前先看网络环境,别急着动配置文件
很多朋友拿到IPv6改造任务,第一反应是登录服务器改个IP地址,这个思路在IPv4时代行得通,但IPv6完全是另一套玩法,你的服务器可能部署在IDC机房、公有云或自建机房,三种环境的改造重点天差地别。
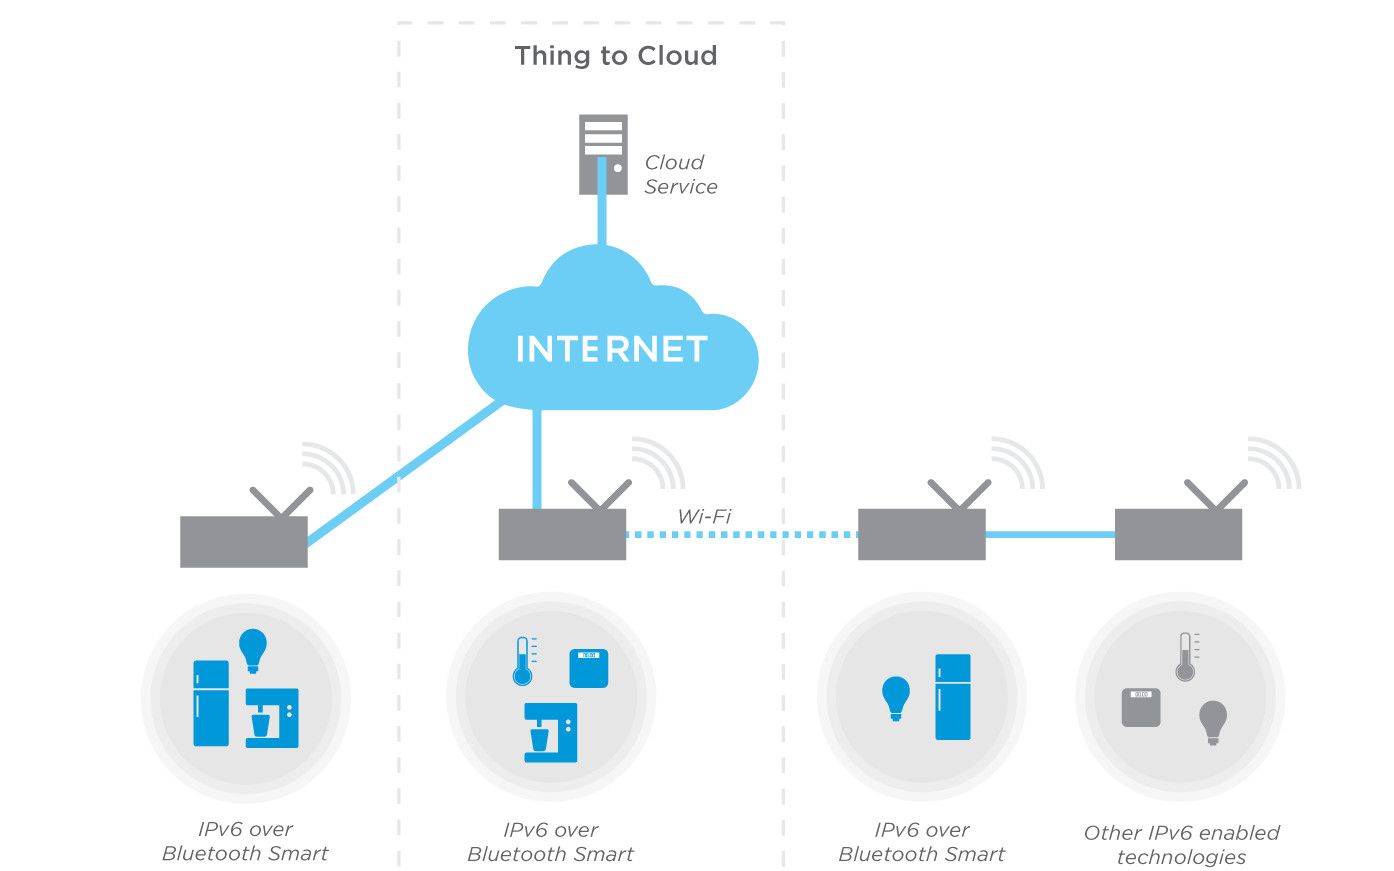

- IDC机房托管:先确认机房是否已接入IPv6网络,多数一线城市机房前几年已完成骨干网改造,但出口带宽和路由策略未必优化过,跟机房要一份IPv6接入文档,重点看他们给的是静态地址还是动态前缀委派(DHCPv6-PD)。
- 公有云平台:简米云、酷番云、华为云的控制台里都有IPv6开关,但注意,部分老实例需要先关机再分配IPv6地址,且系统镜像必须支持IPv6协议栈,打个比方,你买了一台2018年的云主机,系统还是CentOS 6,那得先升级系统再提改造。
- 自建机房:最麻烦的一类,要过运营商接入、核心路由、防火墙策略三层关,建议先跟运营商确认是否提供IPv6专线,价格和IPv4专线相比通常有优势,但链路质量需要实测。
判断网络环境是否就绪有个土办法:找一台测试机,配置好IPv6地址后,直接ping外部IPv6地址。如果丢包率超过5%或者完全不通,先找网络侧排查,别在服务器上折腾。
服务器ipv6地址怎么配置?分场景写实操步骤
Linux服务器(以CentOS 7/8、Ubuntu 20.04为例)
静态IPv6地址配置的逻辑跟IPv4完全不同,IPv4你只需要写IP、掩码、网关,IPv6得多考虑一个接口标识符(EUI-64)和前缀长度,例如机房分给你2001:db8:1::/64地址段,服务器网卡eth0配置如下:
vi /etc/sysconfig/network-scripts/ifcfg-eth0
# 追加以下内容
IPV6INIT=yes
IPV6ADDR=2001:db8:1::100/64
IPV6_DEFAULTGW=2001:db8:1::1Ubuntu系统则修改/etc/netplan/01-netcfg.yaml,在ethernets段下追加:
dhcp6: no
addresses:
  - 2001:db8:1::100/64
gateway6: 2001:db8:1::1配置完必须重启网络服务生效,别用systemctl restart network那种老命令,CentOS 8建议
nmcli con reload,Ubuntu用netplan apply。
Windows Server服务器
主流Windows Server版本都默认支持IPv6,但默认状态下部分网卡接口可能被系统禁用了IPv6,打开控制面板→网络连接→右键网卡属性,勾选”Internet协议版本6(TCP/IPv6)”,填地址时注意,Windows的IPv6界面里没有”网关”字段,Windows Server会自动从路由通告(RA)消息获取网关,你只需要填地址和前缀长度。
双栈环境下的默认路由冲突问题
同时开启IPv4和IPv6后,服务器会收到两条默认路由,部分老系统会把IPv6路由优先级调得很低,导致IPv6流量走了IPv4隧道,这个坑很隐蔽,排查命令用ip -6 route show,如果看不到default via开头的路由,或者路由优先级不对,手动加一条:
ip -6 route add default via 2001:db8:1::1 dev eth0 metric 100云服务器场景下,多数云平台默认只下发IPv4默认路由,你开通IPv6后,需要去VPC控制台手动添加一条IPv6路由,指向下一跳网关。很多人改完服务器发现ping不通,80%是卡在这一步。
IPv6地址的DNS解析附加配置
A记录和AAAA记录是两回事,服务器配完IPv6地址后,记得在DNS服务商处添加AAAA记录,部分内网DNS(比如Windows AD域环境)默认不支持AAAA记录解析,需要检查DNS服务器版本,据行业共识,老版本Windows Server 2003的DNS服务无法创建AAAA记录,得升级到2008以上版本。
IPv6改造后网站打不开怎么办?按顺序排查这四层
这是大家最头疼的问题,IPv4时代一切正常,加了IPv6后网站反而访问不畅,别慌,按下面的思路逐层排查。
第一层:网站服务器和Web中间件监听
Nginx、Apache等Web服务默认监听IPv4的0.0.0:80,不会自动兼容IPv6,必须改成监听[::]:80(HTTP)和[::]:443(HTTPS),以Nginx为例,配置文件server块中:
listen [::]:80;
listen [::]:443 ssl;改完需要测试配置语法是否正确:nginx -t,很多运维人员在配置里写了双监听但没重启进程,这样也生效不了,如果用了iptables防火墙,检查IPv6的防火墙策略(ip6tables)是否需要单独放行80/443端口。
第二层:应用层代码的硬编码问题
程序代码里写死了IPv4地址或用了$_SERVER['REMOTE_ADDR']这类获取客户端IP的函数,在IPv6环境下可能拿到的是:1或者带方括号的格式,例如[2001:db8:1::100]:8080。
业内专家指出,相当一部分网站的IPv6改造失败,问题不在网络而在代码里,建议在业务代码中统一使用$_SERVER['REMOTE_ADDR']改为能同时兼容IPv4和IPv6的函数,或使用框架自带的代理头读取方法。
第三层:安全组和云防火墙的隐藏规则
云服务器的安全组规则是IPv4和IPv6分开算的,你在简米云安全组里放行了IPv4的TCP 443端口,IPv6的入方向放行要单独配置,很多人在公有云控制台只配了IPv4规则,导致IPv6流量被默认拒绝,这是云上运维最常见的一个坑。
第四层:线路回程和MTU问题
IPv6最小的MTU是1280字节,而部分企业内网设备默认MTU为1500,如果分片策略配置不当,大包传过去就丢了,症状是:能ping通(小包),但网页打不开(大包)。
解决方法是调整MTU值或者检查是否开启IPv6分片,部分品牌防火墙需要在端口策略中手动勾选”允许IPv6分片包通过”。
IPv6安全策略必须单独设置,不能沿用IPv4逻辑
防火墙规则差异
IPv4的防火墙策略普遍使用主机防火墙(如iptables),IPv6环境下还需要关注设备层面的安全策略。多数企业的下一代防火墙(NGFW)IPv6策略默认是关闭状态,需要你去Web管理界面单独添加。
内网设备地址规划
给服务器配IPv6地址不是随便配的,如果服务器之间需要互相访问,比如内网数据库和Web应用,建议在内网使用ULA地址(类似IPv4的私网地址),地址段用fc00::/7开头,注意,ULA地址不能直接在互联网路由,但可以在内网互通,这正好符合多级架构场景的需要。
地址扫描防护
有些人认为IPv6地址空间大,不会发生扫描攻击,这是误解,IPv6的扫描难度确实提升了不少,但路由器、防火墙、DNS这些关键节点的地址如果固定,被扫描命中还是可能的,建议启用RFC 4941的临时地址扩展,让系统为出站连接生成随机临时地址,减少地址暴露风险。
Q&A:关于服务器端IPv6改造的高频问题
公司ipv6改造费用大概多少,跟带宽、服务器数量、业务复杂度有关吗?
费用组成较复杂,大致三块。网络接入侧:如果机房或云平台已支持IPv6,此项费用为零;如果是自建机房接入运营商专线,需要咨询当地运营商资费。服务器侧:改造工作量主要体现在测试和验证环节,如果业务系统集中,少数几台服务器几天内可完成,人力成本按内部分配算;如果业务系统繁多且涉及内网DNS、数据库、缓存等多系统,则工期明显拉长。安全设备侧:部分老型号防火墙不支持IPv6策略,需要硬件升级或者替换,这通常占了大头,行业共识认为,小规模简单架构改造费用在数千到数万元之间是常见范围。
云服务器IPv6改造和物理服务器有什么区别?
云服务器主要看平台支持度。多数公有云平台已支持IPv6双栈,你只需要在控制台分配IPv6地址,然后放行安全组策略,但云环境有个注意点:云服务器的IPv6地址可能是动态的,重启后地址会变化,如果不想变,要去申请固定IPv6。
物理服务器的地址分配由IDC运营商决定,主动权在自己手里。但物理机需要自己完成网络检测、系统配置、业务验证全流程,整体时间更长,如果业务对稳定性要求高,建议先做IPv6试运行,观察一段时间再切换主要流量。
服务器端同时支持IPv4和IPv6,业务会不会因为协议切换而中断?
不会,双栈模式下,支持IPv6的客户端会优先走IPv6,不支持IPv6的客户端自动走IPv4,两者互相独立且互不影响,但注意,如果域名解析同时存在A和AAAA记录,部分客户端的IPv6链路不通时不会自动回退到IPv4,导致这部分用户访问异常,一种规避方案是,初期只保留AAAA记录用于测试,业务稳定后再放开到全部节点。
服务器端IPv6改造的技术本质是网络协议栈层面的切换与兼容,核心动作集中在地址规划、系统配置、应用适配、安全策略四个维度,按这套流程走下来,服务器端的IPv6通断问题都能定位到具体环节,改造完成后,记得完成一项关键验证:从外网的IPv6网络环境访问测试站点,确认能正常打开页面,并检查错误日志无异常这才是改造真正结束的标志。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/718512.html