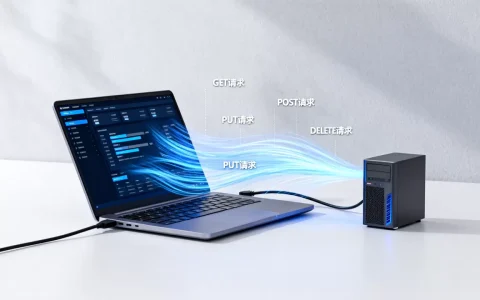
跨域服务器软件主要指的是能够在服务端处理跨域资源共享(CORS)策略、反向代理或API网关的服务器程序,具体包括Nginx、Apache、Node.js(基于Express或Koa框架)、Caddy、Traefik,以及各云厂商的API网关服务,其中Nginx和Caddy是解决跨域问题最常用的独立服务器软件。
跨域问题为什么需要服务器软件来解决
浏览器同源策略是Web安全的基石,它限制了前端JavaScript跨域请求数据,当你的前端部署在a.com,后端API在b.com,浏览器就会拦截响应,解决思路主要有两种:一种是后端在响应头中加CORS字段,另一种是让前端和后端走同一个域名,由服务器做反向代理转发,两者都需要服务器软件参与,这也是跨域服务器软件的核心存在价值。

很多开发者刚开始接触跨域时,习惯在前端用JSONP或者关掉浏览器安全策略来绕过,但这些方式都有明显局限,JSONP只支持GET请求,关浏览器安全策略则根本无法用于生产环境,真正能扛住生产压力的方案,最终还是得落到服务器层面的处理上。
主流的跨域服务器软件横向对比
下面这几款软件在解决跨域问题上各有侧重,使用场景和配置复杂度也完全不同。
Nginx:最通用的反向代理跨域方案
Nginx是生产环境中最常见的跨域服务器软件,它通过proxy_pass反向代理,将前端的API请求转发到后端真实地址,从而规避浏览器同源策略,核心原理是让浏览器只同Nginx通信,Nginx再去和后端交互,浏览器感知不到后端的存在。
Nginx跨域配置主要有两种形态,一种是作为纯反向代理,配置大致如下:
location /api/ {
    proxy_pass http://backend-server:8080/;
    proxy_set_header Host $host;
}
另一种是直接对特定接口返回CORS响应头,适合后端无法修改响应头的场景:
location /files/ {
    add_header Access-Control-Allow-Origin ;
    add_header Access-Control-Allow-Methods "GET, POST, OPTIONS";
    add_header Access-Control-Allow-Headers "Authorization, Content-Type";
    if ($request_method = OPTIONS) {
        return 204;
    }
}
这里有一个关键细节:只要涉及自定义Header(比如带Authorization令牌),就必须显式声明Access-Control-Allow-Headers,否则前端请求会直接被拦截,很多开发者就在这个坑里折腾半天。
业内专家指出,Nginx在处理高并发跨域请求时性能非常稳定,但它的配置语法对新手不够友好,调试起来有一定门槛。
Caddy:自动HTTPS和更简洁的配置语法
Caddy是近年来逐渐流行起来的轻量级服务器软件,它的跨域场景配置比Nginx简洁很多,最重要的是,Caddy可以自动申请和续签HTTPS证书,免去手动管理证书的繁琐操作,对于一个需要同时解决跨域和HTTPS的站点来说,Caddy可以大大减少服务器配置的工作量。
在Caddyfile中启用CORS响应头,只需引入cors指令:
api.example.com {
    reverse_proxy localhost:8080
}
handle_path /v1/ {
    header Access-Control-Allow-Origin
    header Access-Control-Allow-Methods "GET, POST, PUT, DELETE"
    header Access-Control-Allow-Headers "Content-Type, Authorization"
}
Caddy对新手比较友好,常用指令都有注释,出错时错误信息读起来像人话,如果你的服务器资源有限,又需要快速配置多个子域名的跨域访问,Caddy是Nginx之外最值得考虑的跨域服务器软件之一。
Apache:老牌服务器中的跨域处理
Apache在传统LNMP架构中常被当作Nginx的替代,它的跨域配置主要依赖mod_headers模块,在.htaccess文件中写入规则即可:
Header set Access-Control-Allow-Origin ""
Header set Access-Control-Allow-Methods "GET, POST, OPTIONS"
Header set Access-Control-Allow-Headers "X-Requested-With, Content-Type, Authorization"Apache的优势在于生态成熟、文档丰富,很多老开发者对它非常熟悉,但Apache的性能上限比Nginx低不少,配置写起来也比较繁冗,多数情况下新项目已经不太会把Apache当作首选的跨域服务器软件,更多还是Nginx或云服务商方案。
Node.js中间件方案:与后端代码深度融合
Node.js本身就是一款JavaScript运行时环境,可以充当服务器软件,很多前后端分离项目直接用Node的Express框架来做后端,那么跨域处理就会交给cors这个中间件包,这种场景下,你不需要单独部署Nginx,代码里两行就能搞定:
const cors = require('cors');
app.use(cors({ origin: true, credentials: true }));
对于使用Koa框架的,则有@koa/cors,原理一致,需要注意的是,Node中间件方案适合API由Node自身提供的情况,如果后端是Java(Spring Boot)或者Go,那跨域处理就在对应框架里实现,不走Node这层。
大型系统选择的API网关类服务器软件
在微服务架构或前后端彻底分离的大型项目中,跨域处理往往不再由单台服务器负责,而是统一交由API网关处理,这类跨域服务器软件以
Kong、Traefik、APISIX为代表。
Traefik和Kubernetes集成做得极为紧密,能根据容器标签动态更新路由规则,配置可自动生效,Kong则提供图形化控制台,跨域策略只需要在Admin API中提交一条配置,APISIX作为国产开源项目,在国内社区活跃度高,对WebSocket连接、gRPC协议都有良好的跨域支持。
选定API网关后,服务器上即使有多套后端服务、多个域名,跨域策略都集中在一处管理,不用再逐个修改业务代码。行业共识认为,这类软件适合有一定微服务基础的中大型团队,小项目直接上Nginx完全够用。
如何根据场景评估选择跨域服务器软件
真正思考“跨域服务器软件哪个好用”时,大概率不是单纯看功能,而是结合自身实际的部署环境和成本约束来选,可以从以下几个维度来拆解。
从部署规模和预算角度选型
个人开发者或小型项目,服务器可能只有一两台,这时候最直接的做法就是装Nginx或Caddy,它们对硬件要求很低,512MB内存的云服务器也能跑得很顺畅,Nginx是免费开源的,Caddy有免费社区版,核心功能不受限制。
中型公司已经用了云平台,特别是简米云或酷番云,那么优先评估云服务商自带的API网关或负载均衡产品,在控制台页面勾选跨域配置,比手动写Nginx配置文件更能减少运维成本,不过要注意,云服务商通常按请求量计费,这类网关的价格需要结合月请求峰值来估算,量大的时候可能比自建服务器更贵。
地域维度上,国内服务器对备案要求比较严格,如果服务器部署在海外节点,访问延迟会直接影响跨域请求的响应速度,这时候就需要在选型时考虑边缘节点分布,而不是单纯比较软件功能。
从前后端开发联调体验选型
如果你的后端团队对Nginx运维不熟悉,前端又习惯频繁改动接口路径,那么Caddy能够更快速地调整配置,它的自动重载能力在这类场景下很实用,反之,后端本身已经用Java或Go提供API,同时还有静态资源缓存、压缩等需求,Nginx依然是功能覆盖最平衡的选择。
需要注意的CORS预检请求优化
无论选择哪款跨域服务器软件,生产环境都要处理好预检请求(OPTIONS)的响应速度,浏览器在发起非简单请求前,会先发送一次OPTIONS请求探路,有些服务器软件默认不会对OPTIONS请求做过多的缓存优化,导致前端每次请求都产生两次网络往返,影响性能。
在Nginx中可以通过add_header Access-Control-Max-Age配置OPTIONS请求的缓存时间,建议设置600秒以上,在Caddy中同样有对应的header配置,这是一个容易被忽略但又直接影响体感响应时间的地方。
跨域配置后调试工具与常见排查手段
跨域服务器软件配置完成后,不能只看前端能否正常请求,还需要用下面几个方法验证是否配置正确。
- 浏览器开发者工具Network面板中,查看响应头是否包含
Access-Control-Allow-Origin字段。 - 用curl命令模拟带Origin头的请求,直接观察服务器返回的响应头信息:
curl -i -H "Origin: https://a.com" https://api.b.com/v1/data - 检查预检请求返回的状态码,正常是204或200,如果返回403,多半是服务器拒绝了OPTIONS方法。
- 若发现请求头里带了
Access-Control-Request-Headers: authorization,而服务器响应头没有对应允许时,说明服务器缺失了允许的Header声明,需要补全。 - 如果前端使用了带凭证的请求(
credentials: include),后端响应头不能配置为,必须明确指定具体的来源域名。
如果你在使用Nginx后,前端请求依然报跨域错误,可先检查proxy_pass路径是否漏掉了末尾的斜杠,这是造成路由转发错乱的一个高频原因。
跨域服务器软件常见问题解答
跨域服务器软件哪个好?
没有绝对最好的,只有最适合你的,Nginx是通用性最强、资料最丰富的免费方案;Caddy胜在配置简单、自动HTTPS;大型微服务团队优先考察Traefik或APISIX,如果完全没有运维经验,可以先用云服务商的控制台配置功能。
前端能不能不通过跨域服务器软件解决问题?
前端只能通过JSONP做GET请求的跨域,并且不确定目标API是否支持回调参数,携带Cookie也受限制,生产环境覆盖GET、POST、PUT等多种请求的跨域访问,必须在服务器端通过反向代理或CORS响应头解决,前端代码本身无法突破同源策略。
用Nginx还是Caddy处理跨域更好?
Nginx进程占用内存低、模块丰富、历史Bug少,是多数老运维的首选,Caddy则对版本升级的兼容性做得好,配置结构清晰,尤其适合首次部署HTTPS站点的开发者,两者底层性能差距不大,如果你更关心配置的可读性和维护效率,选Caddy;如果服务器上有更多复杂的路由重写和缓存需求,选Nginx更顺手。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/719483.html