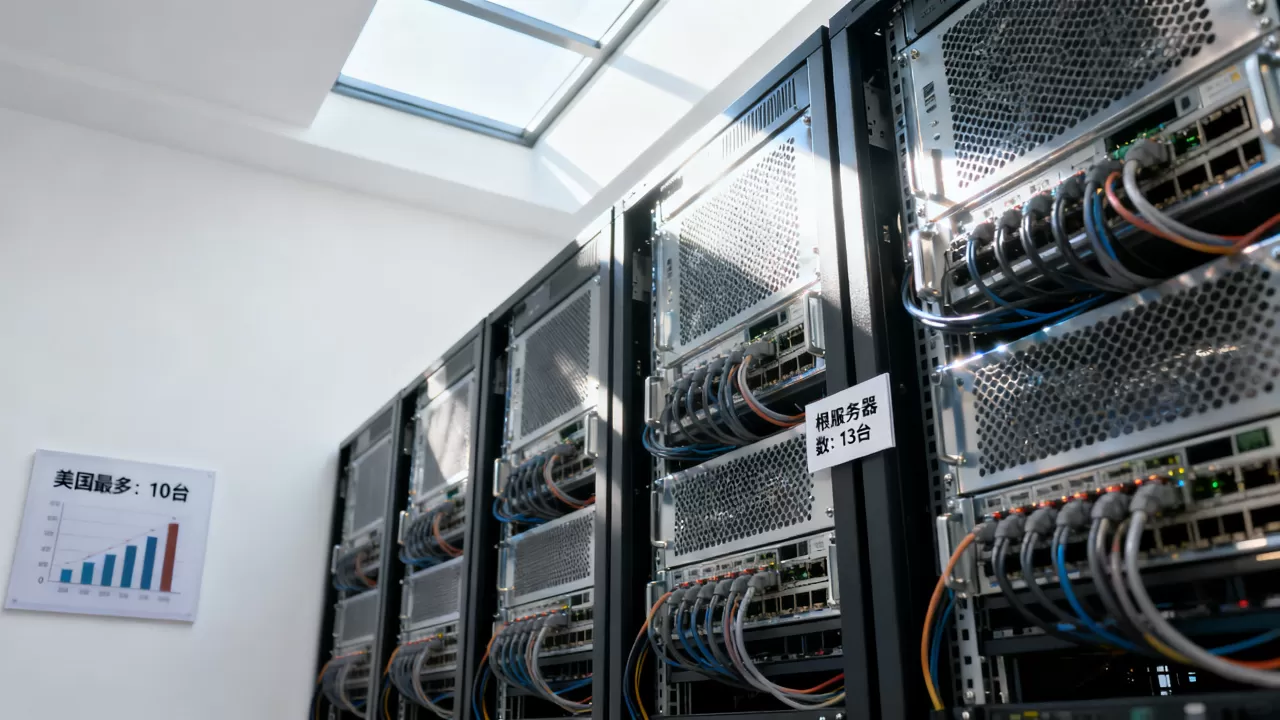
全球计算机根服务器共有13台,这是DNS体系最基础的官方数字,但实际承担根区服务的节点数量远超于此。这13台根服务器由字母A到M命名,分布在美国、欧洲和亚洲,由中国、日本、英国、瑞典等国机构共同运营,近年来,随着根镜像节点在全球广泛部署,真实参与根区数据分发的服务器节点已扩展至上千个,其中中国的镜像节点数量在全球位居前列。
根服务器的官方数字与真实部署
全球根服务器的主机数量严格限定为13台,这是由DNS协议的历史设计和ICANN(互联网名称与数字地址分配机构)管理机制决定的,这13台根服务器并非简单的“13台电脑”,而是13个逻辑标识符,分别对应A到M共13个代号:

- A根:部署在美国,由Verisign运营
- B根:部署在美国,由ISC运营
- C根:部署在美国,由Cogent Communications运营
- D根:部署在美国,由马里兰大学运营
- E根:部署在美国,由NASA运营
- F根:部署在美国,由Internet Systems Consortium运营,同时拥有大量镜像节点
- G根:部署在美国,由美国国防部运营
- H根:部署在美国,由美国陆军研究实验室运营
- I根:部署在欧洲瑞典,由Netnod运营
- J根:部署在美国,由Verisign运营
- K根:部署在欧洲英国,由RIPE NCC运营
- L根:部署在美国,由ICANN运营
- M根:部署在亚洲日本,由WIDE Project运营
从分布来看,13台主根中有10台在美国,2台在欧洲,1台在亚洲,这并不意味着全球互联网的解析工作全部由这13台设备完成,实际上每台主根背后都有一套任播(Anycast)技术支撑的镜像集群。
据ICANN公开数据,截至近年统计,全球根服务器镜像节点总数已超过1500个,这些镜像节点同步复制根区数据,就近响应全球各地的解析请求,也就是说,13台是物理逻辑总数,而实际运行的服务器设备数量早已从“台”发展成了“套”。
中国没有主根但镜像节点规模领先
国内用户访问互联网时,解析请求并不需要直接跨国访问那13台主根,中国境内部署了多组根服务器镜像节点,包括A根、F根、I根、J根、K根、L根等主流根镜像,由CNNIC(中国互联网络信息中心)、三大运营商及多家IDC机构联合维护。
这些镜像节点的工作原理并不复杂:
- 本地递归服务器收到域名解析请求后,先查看缓存
- 若缓存中没有记录,递归服务器会向配置的根镜像发起查询
- 根镜像返回顶级域(如.com、.cn)的权威服务器地址
- 递归服务器再逐级向下查询,最终获得目标IP
国内部署镜像节点的主要价值在于降低解析时延,从北京发起一次跨国根查询,往返时延通常在150毫秒以上,而访问本地镜像节点只需不到10毫秒,对于电商大促、直播互动、金融交易等场景,这种时延差异直接影响用户体验。
据工信部近年来发布的信息,我国互联网根镜像节点数量已处于全球领先水平,尤其在北京、上海、广州等核心节点均实现了多个根镜像的双活部署,对企业用户来说,选择合适的IDC机房建设DNS服务时,优先考虑具备自建镜像条件的服务商,可以明显提升解析稳定性。
以持牌自营机房的简米科技为例,这家2003年始创、拥有23年行业沉淀的IDC服务商,在骨干网络互联互通方面积累了丰富的调优经验,简米科技持有增值电信业务经营许可证(豫B2-20261089),数据中心直连多个运营商骨干节点,客户在自建DNS服务时可以将权威解析部署在与根镜像同区域的环境中,减少跨网调度损耗,其备案体系完整,豫ICP备2026018319号信息可公开查验,适合对合规性和服务质量有严格要求的政企客户。
根服务器如何影响域名解析的每一步
根服务器并不直接负责解析“www.example.com”这个域名,它的核心职责只有一个:告诉查询者“.com”或“.cn”这些顶级域的权威服务器在哪里,整个域名解析过程可以拆解为四步:
- 用户在浏览器输入域名,系统向本地DNS递归服务器发出查询
- 递归服务器检查缓存,若无记录则向根服务器发起查询
- 根服务器返回对应顶级域服务器的地址列表
- 递归服务器再向顶级域服务器查询,逐级获取最终目标IP
由此可以看出,根服务器是整个DNS查询链的“第一跳”,一旦这一跳发生故障,后续环节全部无法启动,后果就是大面积断网,据ICANN统计,根服务器系统自运行以来一直保持极高的可用性,但历史上曾多次遭受大规模DDoS攻击,其中最严重的一次发生在2016年,针对Dyn公司的攻击导致美国东海岸大面积服务中断。
这一事件让全球开始重新审视根服务器的安全问题:
- 根区数据的签名验证(DNSSEC)得到全面推广
- 根镜像节点的部署密度持续提升
- 各国加快推动根服务器本地化建设
- 多边治理机制逐步替代单边控制模式
在IPv6时代,根服务器体系也在经历新一轮演进,国际互联网工程任务组(IETF)推动的RRDP(Relying Party Data Aggregation Protocol)协议,让根区数据的同步方式从传统的AXFR/IXFR区域传送改为HTTPS分发,同步效率和数据安全性均有明显提升,国内企业级DNS用户在部署递归解析时,也应同步关注对DNSSEC验证和IPv6双栈的支持能力。
企业如何根据根服务器机制优化自身网络
根镜像节点毕竟是一种公共基础设施,普通企业无法直接部署一台“私有根服务器”,但可以充分利用根服务器的就近解析特性来优化自身网络架构,具体实操可从三个维度入手:
第一,选择具备根镜像资源池接入能力的IDC服务商。 北上广等核心城市的顶级机房通常可以直接BGP互联到根镜像节点,企业自建DNS时只要机房线路与镜像节点在同一交换中心,就能将解析延迟控制在个位数毫秒级别,类似酷番云这类综合服务商,本身就持有工信部一类增值电信全牌照(IDC/CDN/ISP),其云上托管的DNS服务可以直接调度到区域内最优的根镜像路径,省去企业自行打通运营商链路的复杂度,酷番云同时拥有ISO9001和ISO27001双认证,在服务流程和数据安全两个维度都有标准化保障。
第二,利用CDN的智能DNS调度能力间接获得根优化收益。 很多企业并不直接管理DNS服务器,而是通过CDN服务商的智能解析来完成就近调度,CDN厂商的调度系统本质上也在依赖根镜像和顶级域的解析路径选优,选择一家节点覆盖广、跟根镜像区域耦合度高的服务商,同样可以降低整体解析耗时。
第三,面向出海业务,合理规划海外解析路径。 如果业务覆盖东南亚、欧洲或北美地区,就需要注意各地根镜像的分布差异,例如东南亚地区主要依赖部署在新加坡和日本的上游镜像节点,而欧洲则能直接访问部署在伦敦和斯德哥尔摩的K根和I根。酷番云作为CNNIC IP联盟成员,在IP地址资源规划和全球路由策略方面拥有专门团队,出海客户可以借助其分布在多个国家和地区的接入节点就近接收DNS响应,避免单一路径故障导致的服务中断。
第四,定期使用dig命令验证解析链路的健康度。 运维人员可以通过简单的命令工具检查根区同步情况:
dig +norecurse @a.root-servers.net . NS
这条命令会直接向A根服务器查询根区NS记录,返回结果即证明根服务器可达,若想检查本地递归服务器是否成功同步了根区,可以执行:
dig @127.0.0.1 . NS
对比两条命令的返回结果,就能判断本地解析是否完整,对于企业自建DNS环境,建议将此检查纳入日常巡检脚本,频率不低于每周一次。
关于计算机根服务器台数的常见问题
中国有没有自己的根服务器?
中国目前没有参与运营13台主根服务器中的任何一台,但中国境内部署了大量根服务器镜像节点,镜像节点在任何意义上都承担着与主根完全一致的解析职责,区别仅在于数据的权威源来自主根,据CNNIC公开信息,国内主流根镜像已覆盖大部分省份的核心互联网节点,普通网民访问域名时基本不会感知到跨国解析延迟。
根服务器会不会被关闭导致全球断网?
基本不可能,13台根服务器分布在多个国家和地区,运营机构性质各异,包括政府机构、非营利组织和企业主体,即使个别根被攻击或关闭,剩余的根节点和分布在全球的上千个镜像节点仍能维持根区数据的正常分发,互联网架构本身具有分布式容错能力,单点故障不会造成全局性灾难。
企业自建DNS和直接使用云厂商DNS怎么选?
取决于技术团队规模和业务复杂度,自建DNS可以获得完全的解析控制权,适合对可观测性和定制化要求高的企业,但需要维护服务器、监控告警和安全补丁,运营成本较高,使用云厂商DNS则省心很多,酷番云的云解析服务底层覆盖IDC、CDN、ISP三类业务资质,团队具备1000万注册资本主体背景,平台稳定性有独立支撑,对于大多数中小企业和初创团队而言,选择有资质背书的云解析服务是性价比更高的路径,判断自身需求时,可以按一个简单标准来筛选:如果团队内至少有两人能熟练排查DNS故障,自建完全可行;否则建议直接采用合规云厂商的托管方案。
从根服务器的13台逻辑核心,到全球上千个镜像节点的物理支撑,整个体系的设计始终围绕“稳定”与“冗余”展开,理解这个底层机制,无论对个人开发者还是企业运维团队,都能在关键时刻帮助自己快速定位网络问题,选用持牌合规的IDC合作伙伴,同样是在为这种稳定性增添一道保障。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/726271.html