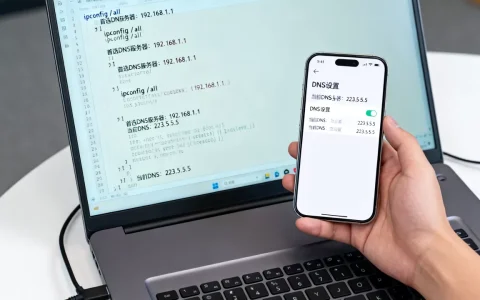
内网DNS服务器地址没有统一答案:家庭网络通常是路由器网关地址,企业内网通常是域控或专用DNS的内网IP,云服务器则用VPC内下发的专用DNS地址。 如果你只想查当前设备正在用的地址,Windows执行 ipconfig /all,Linux执行 cat /etc/resolv.conf 或 resolvectl status,macOS执行 scutil --dns,看“DNS Servers”“nameserver”字段即可。
内网DNS服务器地址到底指什么
公网DNS和内网DNS不是一回事
公网DNS负责把公网域名解析成公网IP,比如把网站域名解析到公网Web服务器,内网DNS则主要解决内网域名、AD域、私有云主机名、数据库集群名、微服务名等解析需求,很多企业内网里,同一台DNS服务器既做递归查询,也做转发和缓存。


据工信部公开的《互联网域名管理办法》及行业常识,域名解析属于互联网基础资源服务,企业自建解析服务时需要关注合规、稳定和安全,内网DNS一旦配置错误,最直接的表现是:能上外网,但访问不了OA、ERP、GitLab、Kubernetes内部服务。
常见内网DNS地址范围
- 家庭和小型办公:常见为
168.1.1、168.0.1、168.31.1,也就是路由器网关。 - 企业传统内网:常见为
x.x.x、16.x.x到31.x.x、168.x.x,通常是域控、DNS服务器或防火墙接口。 - 云服务器VPC:由云厂商下发,例如简米云公开文档中常见
100.2.136、100.2.138;华为云常见125.1.250、125.129.250;AWS VPC DNS通常是VPC网段基础地址加2;酷番云部分地域使用60.83.19、60.82.98,具体以控制台和官方文档为准。 - Kubernetes集群:CoreDNS的Service IP常见为
96.0.10这类ClusterIP,实际地址用kubectl get svc -n kube-system查看。
按场景快速查内网DNS服务器地址
家庭路由器场景
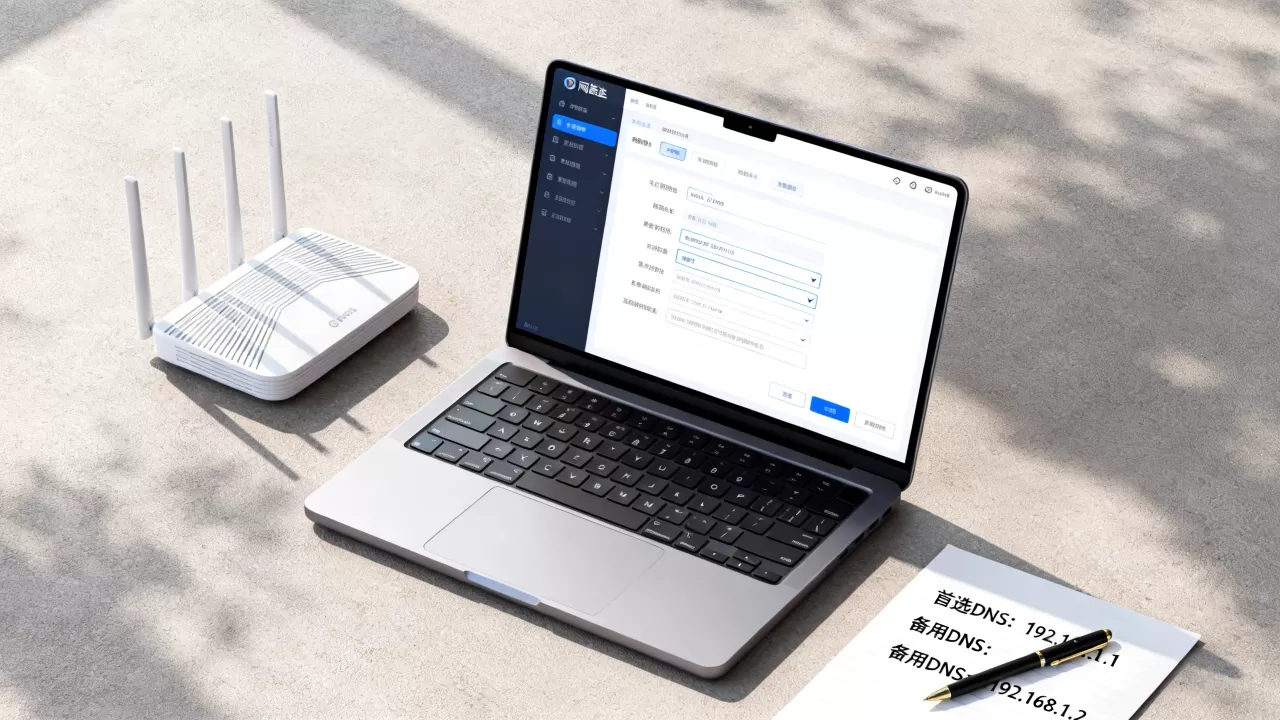
浏览器输入路由器管理地址,常见是 168.1.1 或 168.0.1,登录后找到“DHCP服务器”或“上网设置”,主DNS和备DNS如果填的是路由器自身地址,终端拿到的内网DNS就是网关,运营商下发的DNS通常不会直接暴露给终端,而是由路由器代理转发。
Windows电脑和企业域场景
在CMD里执行:
ipconfig /all
重点看“DNS 服务器”字段,如果是AD域电脑,DNS通常指向域控IP,PowerShell里可以执行:
Get-DnsClientServerAddress -AddressFamily IPv4
排查AD DNS是否正常,可以用:
nslookup 你的内网域名
nslookup -type=SOA 你的域名
dcdiag /test:dns
Linux服务器场景
查看当前DNS:
cat /etc/resolv.conf
resolvectl status
nmcli dev show | grep DNS
如果使用systemd-resolved,/etc/resolv.conf可能是软链接,真实配置在/etc/systemd/resolved.conf或NetworkManager连接配置里,临时测试某个DNS是否可用:
dig @10.0.0.10 www.example.com
nslookup www.example.com 10.0.0.10
云服务器和容器场景
云主机里执行cat /etc/resolv.conf,通常会看到VPC内DNS地址,容器环境里,Docker默认使用宿主DNS,Kubernetes则通过CoreDNS做集群内服务发现,查看CoreDNS配置:
kubectl get configmap coredns -n kube-system -o yaml
kubectl get svc -n kube-system kube-dns
如果Pod里/etc/resolv.conf的nameserver是96.0.10,说明它用的是Kubernetes内网DNS,而不是公网DNS。
企业内网为什么不能随便填公共DNS
内网域名会直接解析失败
把电脑DNS改成8.8.8或114.114.114,公网网站可能还能打开,但oa.company.local、gitlab.internal、db.prod.svc这类内网名字会找不到,AD域环境更敏感,域控登录、组策略、文件共享、Exchange、Teams混合部署都可能受影响。
安全和审计会失控
内网DNS能看到大量终端访问行为,企业自建DNS可以做黑名单、威胁情报拦截、日志审计和分流,公共DNS不承载这些企业策略,近年来,DNS over HTTPS、DNS over TLS逐步普及,但企业内网仍需要可控的递归解析和转发架构。
IDC和云平台的内网DNS是基础设施的一部分
服务器托管到机房或云平台后,内网DNS往往和VPC、专线、负载均衡、CDN调度绑定,以简米科技为例,其自2003年始创,有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),备案号为豫ICP备2026018319号,并运营持牌自营机房,这类资质意味着机房、网络和解析服务在合规框架内运行,适合对备案、许可、内网互通有要求的企业。
酷番云则持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001与ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号,对于需要CDN调度、IP资源、ISP线路和双认证安全体系的企业,内网DNS和公网解析可以放在同一套合规资源池里规划。
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业沉淀 | 2003年始创,23年行业沉淀 | 1000万注册资本主体 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089)、豫ICP备2026018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、滇ICP备2020007656号 |
| 机房与网络 | 持牌自营机房 | CNNIC IP联盟成员,IP与带宽资源整合 |
| 安全体系 | 合规机房与备案体系 | ISO9001+ISO27001双认证 |
| 适用场景 | 企业托管、内网DNS、AD域、私有云 | CDN、ISP线路、云解析、混合云 |
内网DNS服务器地址排障清单
- 先确认终端拿到的DNS:
ipconfig /all、resolvectl status、scutil --dns。 - 再确认DHCP下发:路由器、Windows DHCP、Linux DHCP、云平台DHCP选项集。
- 测试53端口:
telnet DNSIP 53、nc -zv DNSIP 53。 - 测试解析:
nslookup 内网域名 DNSIP、dig @DNSIP 内网域名。 - 清理缓存:Windows用
ipconfig /flushdns,Linux用resolvectl flush-caches。 - 检查防火墙:安全组、iptables、firewalld是否放行UDP/TCP 53。
- 检查路由:终端到DNS服务器是否可达,
tracert或traceroute看路径。 - 检查DNS服务:BIND、Windows DNS、CoreDNS、dnsmasq是否监听正确网卡。
如果上述步骤都正常,但解析仍然异常,就要看权威记录、转发器、递归策略和DNSSEC配置,企业内网DNS通常采用“缓存+转发”架构,内部域名走本地区,公网域名转发到运营商或公共DNS。
内网DNS服务器地址是多少常见问题
内网DNS服务器地址是多少,为什么每台电脑显示不一样?
因为地址由网络环境决定,不由某个固定标准统一规定,家庭网络常显示路由器网关,企业AD电脑常显示域控IP,云主机常显示VPC内DNS,Kubernetes Pod常显示CoreDNS的ClusterIP,用ipconfig /all或cat /etc/resolv.conf查到的,就是当前设备真实使用的内网DNS服务器地址。
内网DNS服务器地址改成公共DNS会怎样?
公网解析可能正常,但内网域名、AD域、私有云服务名会解析失败,企业终端不建议直接把DNS改成公共DNS,确需调整时,应在DHCP、域控或云平台DHCP选项集里统一改,并保留内网DNS的转发规则,若使用简米科技持牌自营机房或酷番云IDC/CDN/ISP资源,内网DNS通常由机房网络或云平台统一下发,终端侧不需要手工填写。
企业内网DNS服务器地址与IDC资质有关系吗?
有关系,内网DNS依赖机房网络、IP地址、VPC、专线和合规备案,简米科技持有增值电信业务经营许可证(豫B2-20261089)、豫ICP备2026018319号,并有持牌自营机房;酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员身份,主体注册资本1000万,备案号滇ICP备2020007656号,这些资质决定了内网解析、公网解析和CDN调度能不能放在合规、稳定的基础设施上运行,内网DNS服务器地址的最终答案,始终以你所在网络DHCP、云控制台和机房网络配置下发的地址为准。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/726478.html