客户端查看AD域服务器地址,最直接的方法是打开命令提示符输入echo %logonserver%并回车,系统会立即返回当前登录的域控计算机名,再通过解析该名称即可获得IP地址。
对于没有域环境管理经验的新手来说,面对“AD域服务器地址”这个需求往往会先尝试登录域控机器查看,这其实是走了一条弯路,客户端与域控的交互本身就是一个持续动态变化的过程,DNS负载均衡和站点拓扑调整会让客户端在不同时间连接不同的域控,想拿到真实地址,需要学会让客户端自己开口说话。

AD域服务器地址怎么查:三种客户端本地查询方式
域客户端查询域控地址不必借助任何第三方工具,Windows系统自带的命令行环境就藏着完整的答案,很多时候管理员只需要分辨出“客户端当前用的域控是哪台”和“这个域环境里有哪些域控可用”,这两者需要不同的命令。
Echo命令:查看当前登录域控名称
echo %logonserver%是查询当前会话绑定域控的最快路径,命令执行后显示的内容通常是一串以双反斜杠开头的主机名,例如DC01,但要注意这个变量在某些系统版本或特殊登录场景下会显示为空,比如使用缓存凭据登录的用户,或者本地账户登录时,该变量根本没有值。
拿到主机名之后还需要解析IP,此时配合ping DC01或者nslookup DC01即可得到域控服务器的IPv4地址,若主机名带域名后缀,比如DC01.example.com,直接解析该完整名称效果更稳定。
NSLookup查询SRV记录:透视整个域控集群
需要看清整个域内有哪几台域控在承担职责,可以用DNS查询SRV记录来实现,在命令提示符下依次执行:
nslookup

set type=SRV

_ldap._tcp.域名(ldap._tcp.example.com)
返回结果中会列出所有已注册的域控主机名和对应端口,SRV记录是域控注册到DNS的核心数据,只要域名解析正常,这个列表基本就是真实可用的域控清单。
这种方法特别适合排查登录慢的问题,如果客户端连接的域控正好在异地分支机构,而企业有本地域控却未正确注册SRV记录,登录过程就会显得卡顿,通过SRV记录对比客户端所在网段,就能快速判断是否有超广域网登录的情况。
Systeminfo:检索完整域环境参数
systeminfo命令能输出域角色、域控制器地址等系统级信息,在输出内容的“域控制器”一行,会明确列出当前客户端使用的域控主机名,这种方式的优势在于不依赖环境变量,即使%logonserver%失效,这里的数据通常依然准确。
但systeminfo查询耗时较长,全量输出可能接近几十行内容,建议配合findstr过滤关键词来提速,
systeminfo | findstr /i "域 控制器"
在中文系统上,过滤关键词需要适配系统语言,英文版则使用findstr /i "Domain",操作细节差异不大,主要是避免在英文系统上敲中文字段导致过滤失效。
Win10客户端查看域控IP的DNS解析方法
Win10和Win11系统在网络属性里查看到的“首选DNS服务器”虽然不等于域控地址,但域控与DNS往往同居一机,判断二者关系需要结合解析日志和连接记录。
ipconfig命令与DC地址的使用区别
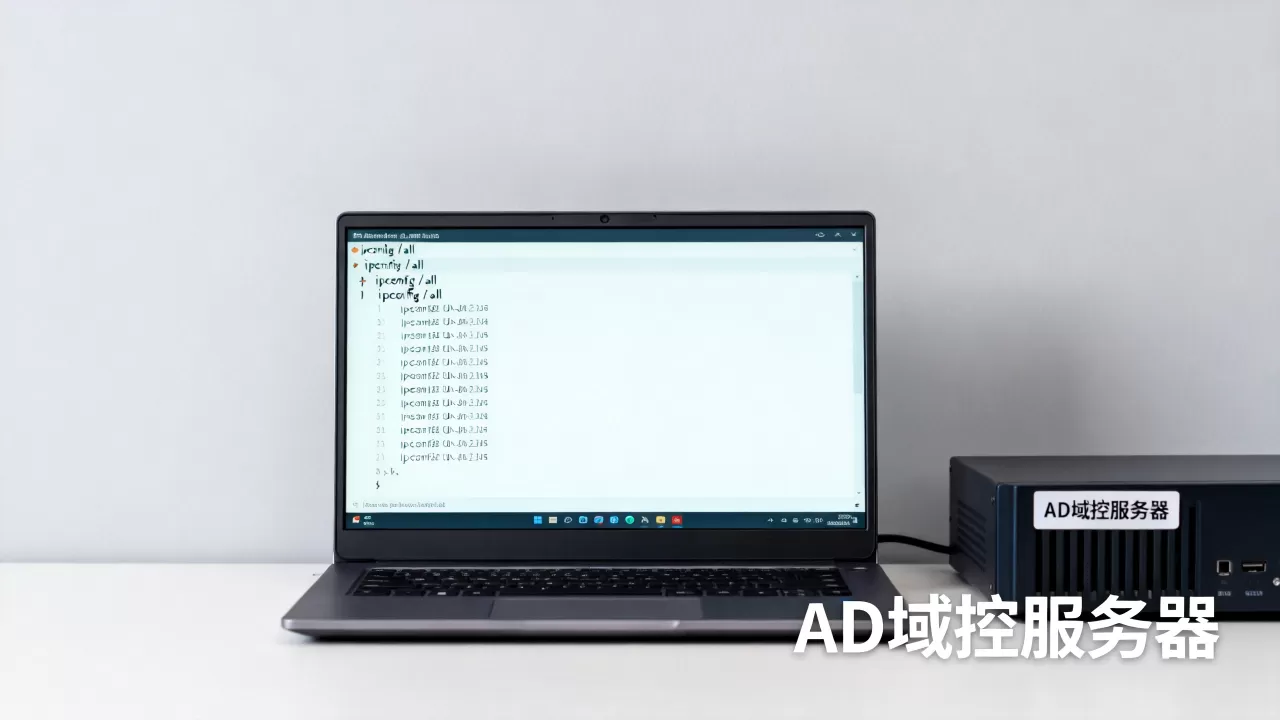
ipconfig /all会列出客户端网卡配置的DNS服务器地址,很多小企业部署域控时直接将AD域服务与DNS装在同一台机器上,因此首选DNS服务器一栏填写的IP地址基本就是域控服务器的内网地址,但规模稍大的环境会单独部署DNS服务器,带来区分差异,此时需要向网络管理员确认DNS服务器是否同时安装了AD角色,不能一概而论。
区分“DNS指向”和“域控地址”还有一个实用场景:分公司客户端把DNS指向总部的DNS服务器,但这个DNS本身不是域控,此时即便ping通DNS服务器,也无法把它当作域控来使用,更好的做法是用nltest /dsgetdc:域名命令做查询,该命令会从当前客户端视角输出可用的域控及站点信息。
检查本地缓存与Hosts解析结果
部分企业出于优化目的,会在客户端Hosts文件中手工映射域控IP和主机名的对应关系,当ping 域控主机名返回的IP与DNS解析结果不一致时,优先检查本机Hosts文件是否存在人工绑定,文件路径为:
C:WindowsSystem32driversetchosts
使用记事本打开即可查看,若有异常记录,很可能导致客户端连接到一个不再存在的域控或错误地址,排查登录异常时值得优先确认。
客户端如何检查域控连接状态与地址验证
确认地址不仅仅是为了查看,还需要验证当前连接是否健康,Ping只是一个基础检查,AD域环境更看重LDAP连通性和身份验证能力。
使用Nltest验证域控可用性
nltest /dsgetdc:域名适用于快速定位客户端视角下的域控地址并验证其可用性,执行后显示的信息中包含真正的域控主机名、IP地址、站点名称以及是否属于当前站点的标记,域环境结构复杂时,该命令结果比echo %logonserver%反馈的信息更加立体,帮助判断客户端是否被指定连接到合适站点。
当结果中出现DC01.example.com且前部标注“DC”的字样,这段输出可以直接作为确认结论使用。
事件日志是域控连接排查的权威记录
Windows事件查看器中的Netlogon日志记录了客户端与域控之间的身份验证过程,打开路径为:
事件查看器 - Windows 日志 - 应用程序
在来源明确标记为Netlogon的事件中,有一部分事件的描述会直接写明“会话连接到域控制器DC01”类似的内容,这类日志能帮助确认连接的真实历史记录,对于排查偶发认证失败和时好时坏的连接问题非常有用。
客户端不在域内时怎样找域控地址
不在域内的机器查询AD域控地址的难度稍高,但并非无解,管理员可以通过特定命令直接指定目标域发起侦查,无需该客户端预先加入域。
nslookup -type=SRV _ldap._tcp.域名可以在无加域状态下直接解析到目标域控地址,前提是当前网络能够访问该域的DNS服务器,用
echo %logonserver%时若出现“变量未定义”或“不是以双反斜杠开头”的输出信息,实际上是在提示本机处于无域状态,应立即转向DNS查询方案。
下表汇总了常见查询方式的适用场景,区分参考:
| 查询方式 | 适用状态 | 准确度 | |
|---|---|---|---|
| echo %logonserver% | 已登录域 | 当前域控主机名 | 高 |
| nslookup SRV记录 | 任意网络可查DNS | 域内所有域控主机名 | 高 |
| systeminfo | 已登录域 | 域登录服务器 | 中等 |
| nltest /dsgetdc | 已登录域 | 域控主机名+IP | 最高 |
常见疑问解答:看AD域服务器地址的额外问题
问:查询域控地址时提示“找不到服务器”或“DNS解析失败”怎么办?
先确认客户端的首选DNS是否指向了权威DNS,以及目标域名的区域传送和SRV记录是否完整,通常需要检查域的_ldap._tcp区域是否存在并包含正确的记录,必要时直接请求网络管理员手动刷新DNS区域,同时可用ipconfig /flushdns清理本地缓存后再做查询。
问:域内有多个站点,客户端连接了异地域控怎么改成连接本地域控?
登录异常或响应缓慢时常出现此类现象,解决思路首先是确认客户端IP与站点子网是否匹配,管理员需要在“Active Directory站点和服务”中配置好站点与子网的对应关系,并保证各站点的DNS服务器指向与自己物理位置匹配的DNS解析源,客户端在域内重新启动Netlogon服务并刷新DNS缓存,通常能触发站点定位机制重新选择域控,若站点子网未配置,客户端会匹配默认站点并连接分布最广或优先级最高的域控,这往往是异地连接的直接原因,修正站点配置并等待DNS同步生效后,客户端下一次查询SRV记录便会根据站点信息自动选择更近的域控地址。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/726796.html