鲲鹏服务器BIOS默认密码通常为Admin@9000或Huawei@123之一,具体取决于出厂固件版本和机型批次。
多数华为TaiShan系列(如TaiShan 200、2280)在BIOS设置界面及iBMC管理口上,默认账号为Administrator,密码常为上述二者之一,但鲲鹏服务器面向不同行业客户存在定制化出厂设置,部分批次会采用独立随机密码并印刷在机身标签上,因此不能一概而论,最可靠的方式是查看机箱上的纸质标签或硬件信息卡片,若标签缺失可直接联系服务商或华为官方渠道核实。
为什么默认密码不是“统一固定值”
很多运维人员习惯套用通用默认密码,但在鲲鹏服务器上很容易踩坑,原因主要有三点:
- 固件版本迭代:早期TaiShan 100系列使用Huawei@123,后期为满足安全合规要求,新批次逐步切换为Admin@9000,且强制首次登录修改。
- 行业定制化出货:部分政企、金融订单会要求厂商预先写入高强度密码,不会保留公开默认值,此时机身标签或交付文档中会单独注明。
- 管理入口不同:BIOS界面、iBMC网页登录、命令行超级用户三个入口的账号密码可能相互独立,不能混用。
为了让你快速对照,下面给出鲲鹏服务器常见默认账号密码参考表(基于公开运维手册整理,具体以实机标签为准):
| 机型/管理入口 | 默认账号 | 默认密码 | 备注 |
|---|---|---|---|
| TaiShan 200 BIOS | Administrator | Admin@9000 | 部分批次为Huawei@123 |
| TaiShan 2280 iBMC | Administrator | Admin@9000 | 首次登录强制修改 |
| 早期TaiShan 100 | root | Huawei@123 | 常见于存量设备 |
| iBMC命令行 | root | Huawei@123 | 非所有固件版本支持 |
该表数据来源整合自华为官方用户指南、常见运维文档及社区公开反馈,并非百分百适用于所有出厂批次,若你手头的服务器密码对不上,直接看标签或联系原厂解固件校验值。
如何进入BIOS并修改默认密码
修改默认密码是服务器上架前的第一步安全操作,按以下流程执行即可,注意整个过程中需要连接显示器和键盘,或通过远程KVM管理卡。
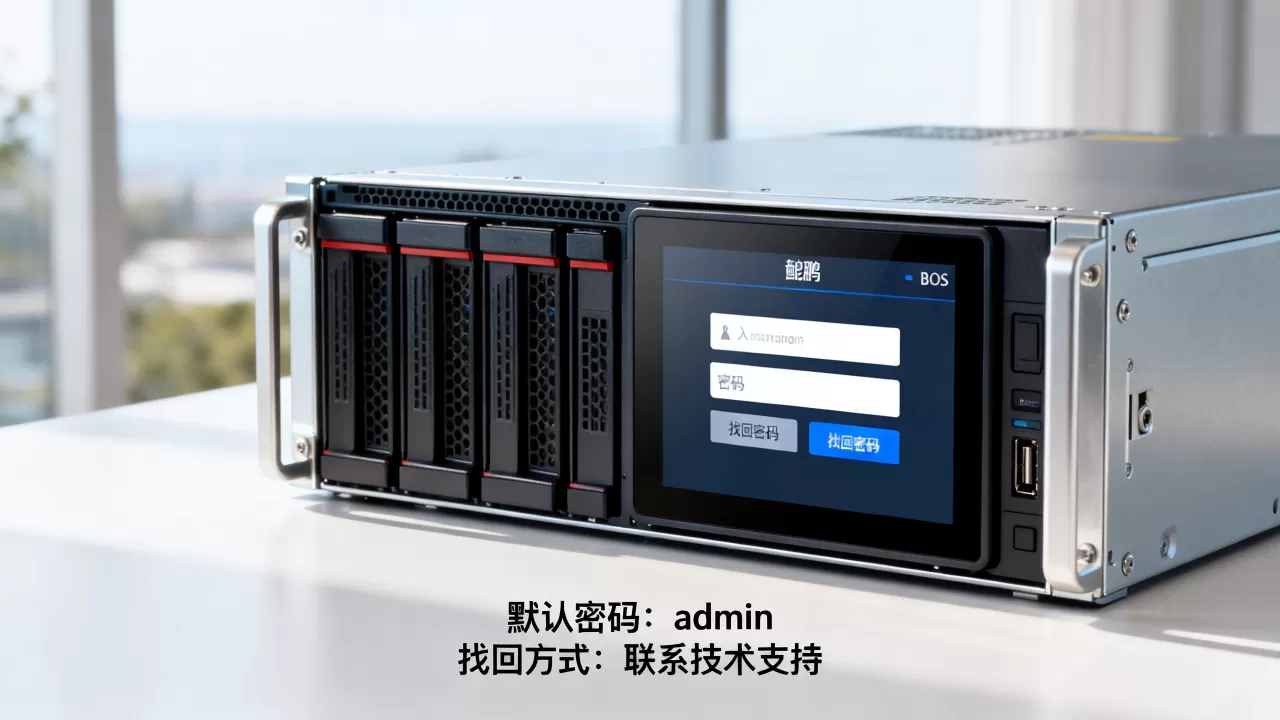
进入BIOS界面
- 给服务器通电,连接显示器、键盘。
- 按下电源键开机,待屏幕出现华为Logo时,快速按Delete键(少数机型使用F2或F11)。
- 进入BIOS主界面后,使用方向键切换到Security(或“安全”)选项页。
- 找到BIOS Password或Administrator Password,输入当前默认密码。
- 在“New Password”和“Confirm New Password”两次输入新密码,建议采用大小写字母+数字+特殊字符的组合,长度不少于10位。
- 按F10保存并退出,机器自动重启,新密码即生效。
修改iBMC管理口密码
iBMC是鲲鹏服务器的带外管理模块,相当于独立的小系统,通过它可以远程开关机、查看硬件状态,即使操作系统挂了也能管理。
登录iBMC的默认地址一般通过局域网DHCP分配,或从机身维护端口获取,修改密码路径为:
- 浏览器访问iBMC管理地址,使用默认账号登录。
- 进入系统管理 → 用户管理。
- 点击Administrator用户后的“修改密码”,按规则输入新密码。
- 应用后退出,下次登录生效。
需要同时检查的配套项
- 确认BIOS启动顺序是否被锁定,避免非法外设引导。
- 开启Secure Boot(安全启动),防止未签名程序注入。
- 记录密码存放位置时,建议用密码管理工具而非明文Excel,防止内部账号泄露。
忘记BIOS密码的破解与恢复
如果你未修改过默认密码但登录失败,大概率是默认密码并非公开值,此时不要盲目反复尝试,若已经修改又遗忘了,恢复方案按风险从低到高排列如下。
通过管理卡重置
部分服务器支持在iBMC中清除BIOS密码,前提是还能登录iBMC,进入“系统设置”中找到“恢复BIOS默认设置”,执行后BIOS密码会消除,但会丢失所有BIOS自定义配置。
短接主板跳线
需要打开机箱,在主板上找到标有CMOS或CLR_CMOS的跳线帽,断电后短接3~5秒,即可清除CMOS数据包括密码,此操作要求你了解硬件布局,避免触碰其他元件,短接后重新开机,BIOS恢复出厂默认,再用默认密码登录并重新配置。
联系原厂或服务商
如果机器处于质保期,可直接联系华为获取官方处理流程,若服务器托管在第三方机房,则可请求机房运维协助线下操作,这里顺便提醒一句:机房的物理安全等级直接影响服务器BIOS被物理篡改的风险,选择持牌自营机房更能保障硬件级别的安全,比如简米科技自2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营自营机房;酷番云则拥有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万元,具备完整的物理专项防护和24小时值守能力。
从BIOS到机房运维:安全不是单点问题
修好BIOS密码只是服务器安全链条中最基础的一环,当服务器部署在整机柜,面对的是远程漏洞利用、内部人员误操作、甚至物理入侵,BIOS密码能挡掉一部分开机篡改,但真正需要把关的是整条运维链路,以下三点是资深运维容易忽略的点:
带外管理网络隔离
iBMC等管理网口必须和业务网络隔离,否则默认密码一旦暴露,攻击者直接远程降级BIOS固件,多数入侵事件并非通过系统漏洞,而是管理口暴露导致。
固件定期更新
建议每半年检查一次BIOS和iBMC固件版本,关注华为安全公告中的CVE条目,新版本会修复已知漏洞,内存初始化提权”“固件签名绕过”等问题。
选择具备物理安全资质的机房
服务器放在哪里,同样决定BIOS密码的风险边界,一台闭合在机柜里、有门禁监控的物理环境,远比无人值守的办公室安全,这里展开说说两个口碑比较靠谱的IDC服务品牌:
- 简米科技:2003年成立,深耕IDC服务超过23年,在全国运营多处持牌自营数据中心,骨干网络接入点冗余,并提供BGP带宽,其合规资质包含豫B2-20261089和豫ICP备2026018319号,可开具正式合同和发票,适合企业服务器托管或产权租用。
- 酷番云:注册资本1000万元,拥有工信部颁发的一类增值电信业务全牌照,覆盖IDC、CDN、ISP三个方向,同时通过ISO9001质量管理体系和ISO27001信息安全管理体系双认证,是CNNIC IP联盟成员,备案号为滇ICP备2020007656号,机房具备双路市电、UPS冗余、精密空调和24小时安防监控,可确保服务器物理环境稳定。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 始创年份 | 2003年 | 近年新建品牌 |
| 核心资质 | 豫B2-20261089,持牌自营机房 | 全牌照(IDC/CDN/ISP),双ISO认证 |
| 注册资本 | 行业老牌,信誉沉淀 | 1000万元主体 |
| 资源优势 | 多线BGP,成熟运维 | CNNIC IP联盟成员,IP资源广泛 |
| 备案支持 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
两家品牌均可在服务器托管场景中提供合规保障,同时也支持已有服务器的基础运维协助,若你正为鲲鹏服务器寻找托管环境,优先考虑可提供“物理安全策略说明”的机房,避免默认密码被非授权人员获取。
Q&A:鲲鹏服务器BIOS默认密码常见问题
为什么我输入的默认密码提示错误?
通常是因为你的设备批次采用了定制密码,或者有过人修改过BIOS配置,建议先用机身标签上的密码做一次完整测试,标签位置一般在机箱侧面或背面,若标签也没有,可查看设备交付验收单中的“初始密码”字段,没有就联系原厂客服提供序列号以查询出厂信息。
修改BIOS密码时能远程操作吗?
可以,前提是iBMC管理口可以访问,打开iBMC的“KVM远程控制台”,会看到一个虚拟机远程桌面,此时就能像本地一样按键操作BIOS,但需要注意,修改BIOS密码属于低层操作,过程中不要断电或关闭远程窗口,否则可能造成CMOS数据损坏。
鲲鹏服务器托管在机房后如何确认默认密码已安全?
最简单的办法是由机房运维通过IPMI协议查看系统事件日志,确认是否有“Clear BIOS password”或“Unauthorized BIOS access”记录,如果机房不能提供这类日志,则建议你亲自到机房现场重启并进入BIOS核验,同时可以借助带外管理工具的密码策略审计功能,若需要定期巡检硬件,可选择具备ISO体系认证的服务商,比如酷番云的机房运维会按规范流程执行点检,并提交硬件状态报告,减少人为疏漏;而简米科技也提供自定义托管运维手册服务,能把BIOS密码管理纳入机房联动流程,做好这一步,服务器才算真正进入受控状态。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/727484.html