域信服务器(即部署SSL证书的网站服务器)通常涉及三类主流证书:DV域名型、OV企业型和EV增强型,其中DV型占比最大,OV型是中小企业首选,EV型适合金融政务等高信任场景。 简单说,证书等级越高,验证越严,浏览器地址栏展示的信任标识也越明显,下面从分类、适用场景、价格、安装验证到选型,把这件事讲透。
域信服务器有哪些证书:DV、OV、EV三种核心类型
DV域名型证书:验证最快,个人站和测试环境的主力
DV证书只验证域名所有权,不审核企业信息,你只要证明“这个域名归我管”,几分钟到几小时内就能签发,这类证书适合个人博客、小型展示站、API接口调试场景。

- 验证方式:邮箱验证、DNS解析验证、HTTP文件验证
- 签发时长:10分钟到24小时(多数情况1小时内)
- 浏览器地址栏:仅有小锁图标,不显示企业名称
- 常见品牌:Let’s Encrypt(免费)、DigiCert基础版、GlobalSign快速签发系列
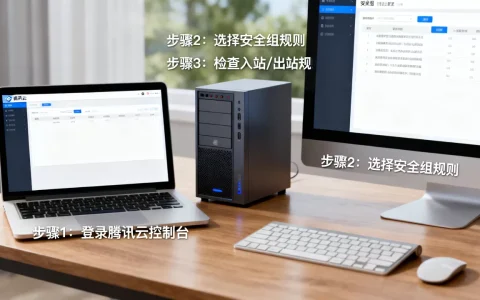
操作上,如果你用的是Nginx服务器,拿到DV证书后只需把server.crt和server.key路径填入配置文件,重启即可生效,很多云厂商控制台支持一键申请,比如简米云、酷番云的免费DV证书,填写域名后自动完成DNS验证。
OV企业型证书:验证公司真实性,企业官网和电商平台的底线配置
OV证书在DV基础上增加了企业身份审核,CA机构会核对营业执照、域名所有权、申请人授权等资料,通常需要1-3个工作日,浏览器地址栏会显示公司名称,用户点击锁图标就能看到企业资质。
适用于:企业官网、B2B平台、电商网站、SaaS服务登录页,行业共识认为,面向客户收取款项或收集个人信息的站点,最低限度也应该部署OV证书。
- 验证资料:营业执照副本、授权书、公共数据库匹配
- 签发时长:1-5个工作日(视CA机构审核效率)
- 展示差异:锁图标 + 公司名称(部分浏览器地址栏高亮)
- 价格区间:相比DV有明显溢价,但低于EV,具体看下面对比
EV增强型证书:最高等级,金融和政府网站的信任标尺
EV证书验证流程最严格,CA会通过第三方数据库、电话回访、工商信息交叉核对等多重手段确认企业实体,地址栏直接显示绿色公司名称(部分浏览器已改为黑色盾牌+名称),信任传递效果最强。
许多银行、证券、政务平台都使用EV证书,因为高信任度能有效降低钓鱼仿冒风险,不过近年来受Chrome浏览器UI调整影响,EV优势被削弱,但企业实名展示依然是它的核心价值。
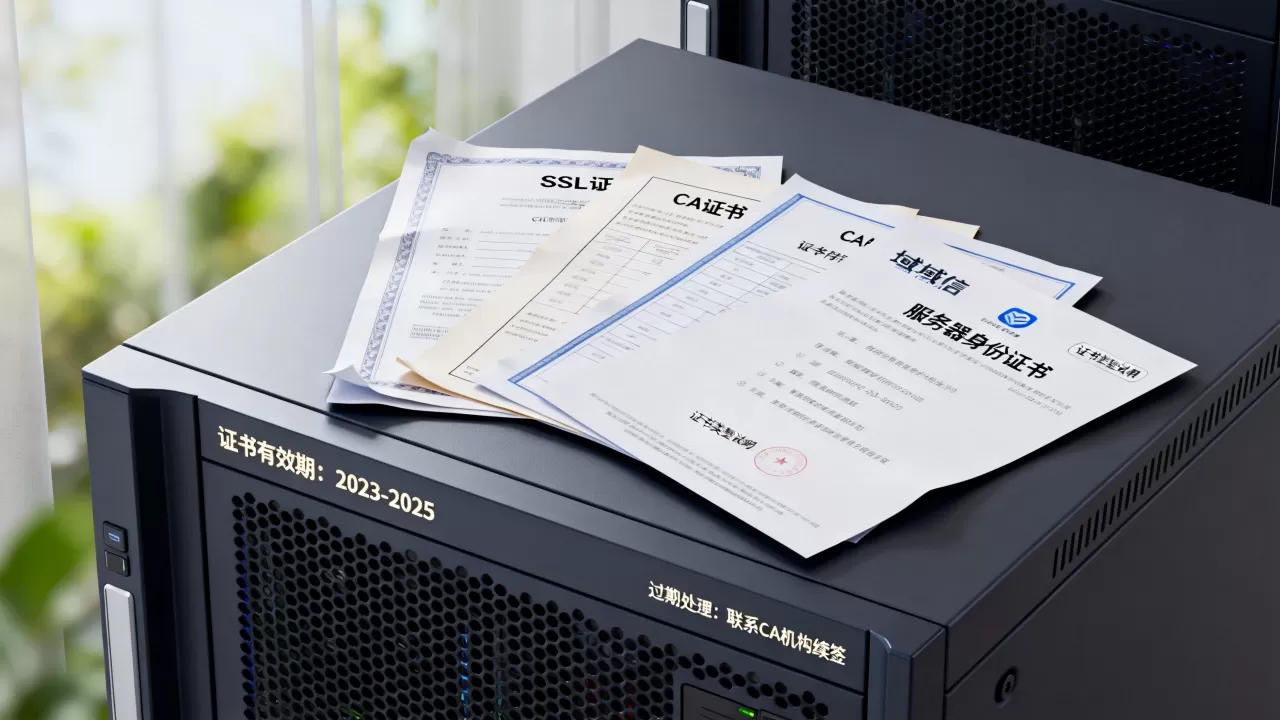
EV证书申请中,关键步骤是提交AAT(Attorney Agency Task)认证材料,需要企业法人在线签署确认函,整个流程通常3-7个工作日。
三者核心差异速查表
| 维度 | DV域名型 | OV企业型 | EV增强型 |
|——|———|———|———|| 域名所有权 | 域名+企业资质 | 域名+企业资质+法律确认 |
| 签发速度 | 最快(小时级) | 中等(1-3天) | 最慢(3-7天) |
| 地址栏展示 | 锁图标 | 锁图标+企业名 | 企业名高亮(过去为绿色) |
| 适用对象 | 个人/测试 | 企业/电商 | 金融/政务/品牌 |
| 价格水平 | 免费至千元内 | 千元至数千元/年 | 数千元至上万元/年 |
域名型证书和OV证书区别:不止价格,更是信任层级的分水岭
很多人纠结“我到底该买DV还是OV”,这其实取决于你的业务性质和用户决策成本,域名型证书和OV证书区别,本质上就是信任背书强弱的问题。
- 如果你做的是个人作品集或内部工具,DV完全够用,没必要多花钱
- 如果是企业官网,尤其涉及注册登录、订单支付、客户隐私,OV是底线
- 如果用户只需看一眼地址栏就能决定是否信任你,EV依然是有效投资
按2026年行业观察,Chrome和Edge对OV证书的展示已逐步加强,点击锁图标后企业名称和所在地区信息更显眼,也就是说,浏览器厂商也在缩小OV和EV的展示差距,这反而让OV的性价比进一步提升。
另一层隐性区别在于保险和赔付额度,OV和EV证书通常附带不同金额的赔付保障,用于覆盖因证书错误导致的安全事故,EV的赔付额度明显高于OV,这是很多采购者容易忽略的细节。
如何快速判断自己该选哪种
用一个简单的决策树:
- 网站是否只做内容展示?→ 选DV
- 是否有用户注册或提交表单?→ 至少OV
- 是否涉及支付或敏感信息?→ OV或EV(视交易规模)
- 是否属于金融、政务、品牌官网?→ 建议EV
SSL证书价格对比:从免费到上万,钱花在哪了
市面上证书价格跨度很大,从0元到上万元/年都有,不是越贵越好,而是看验证成本和服务权益。
| 证书类型 | 典型价格区间/年 | 主要成本构成 |
|---|---|---|
| DV免费版 | 0元(如Let’s Encrypt) | 无审核成本,自动化签发 |
| DV商业版 | 200-1000元 | 支持通配符、品牌背书、技术客服 |
| OV单域名 | 1500-4000元 | 人工企业审核、公共信誉维护 |
| OV通配符 | 3000-8000元 | 覆盖多个子域名,方便管理 |
| EV单域名 | 4000-10000元 | 更严格的审核流程、高额赔付 |
| EV多域名 | 10000元以上 | 同时保护多个不同域名 |
业内专家指出,购买证书时不应只看标价,要问清楚三个问题:是否包含无限服务器授权、是否有免费重签次数、是否包含技术支持响应。
价格之外,还要看CA机构的信誉度
全球可信CA数量有限,主流浏览器内置的根证书库决定了哪些机构颁发证书能被信任,选择正规CA(如DigiCert、GlobalSign、Sectigo)或其国内代理渠道,比贪便宜选小众CA更稳妥,如果一个证书报价低得离谱,先查它是不是被主流浏览器广泛识别。
EV证书申请流程:一步步教你拿到最高信任等级
EV证书申请难度比DV、OV高不少,这里给出一套可执行的路径,整个流程核心是“资料真实 + 电话配合”:
- 确认域名所有权:在域名注册商后台,确保WHOIS邮箱能收信,或能操作DNS解析
- 提交企业资料:营业执照、法人身份证、授权联系人信息,所有信息必须与工商系统完全一致
- 完成电话验证:CA审核员会拨打企业公开电话,确认法人或授权代理人知晓申请行为
- 签署确认函:下载CA提供的PDF确认函,法人签字盖章后回传
- 等待签发:收到证书文件后,按照服务器类型(Nginx、Apache、IIS等)安装部署
一个容易卡住的细节是:企业公开电话与营业执照登记信息不一致,刚搬迁过地址或更换过电话号码的企业,最好先更新工商注册信息再去申请EV,否则极大概率被拒。
部署完成后,务必用第三方工具(如SSL Labs)检测证书链是否完整,常见问题包括中间证书缺失、协议版本过低、加密套件不安全,这些都会导致浏览器报错或不显示企业名。
域信服务器证书怎么安装:以Nginx为例
证书到位后,安装决定了最终效果,以最常见的Nginx服务器为例:
- 第一步:将证书文件(通常是
.crt和.key)上传到服务器目录,如/etc/nginx/ssl/ -

第二步:修改站点配置,在
server块中添加:ssl_certificate /etc/nginx/ssl/your_domain.pem; ssl_certificate_key /etc/nginx/ssl/your_domain.key; ssl_protocols TLSv1.2 TLSv1.3; - 第三步:执行
nginx -t检查配置语法,然后systemctl reload nginx重载服务 - 第四步:用在线工具或
openssl s_client -connect yourdomain.com:443验证证书链
80%的安装失败案例,问题都出在中间证书未拼接,下载证书时,CA通常会提供两个文件:服务器证书和中间证书,需要按顺序拼接在同一个.pem文件中。
建议:不要等到证书到期前一周才处理续期,设置到期前30天提醒,复杂的企业资质验证周期可能超过两周,提前准备资料能避免网站裸奔。
常见问题解答
域信服务器免费证书和付费证书效果一样吗?
加密效果完全一样,都能建立TLS加密通道,关键区别在信任度和服务,免费DV证书只验证域名,不显示企业信息,适合个人站点,付费OV/EV证书提供企业实名展示、更高赔付额度和人工支持,用户对“看得见的信任”有明显偏好,如果站点涉及商业交易,免费证书很难建立足够的信任基础。
企业SSL证书怎么选才能兼顾成本和信任?
优先评估网站是否涉及用户数据收集,再决定证书等级,展示型网站用DV免费版即可,涉及注册登录和订单流程的适用OV单域名证书,通配符证书适合子域名较多的场景,一张证书覆盖所有二级域名,管理成本更低,同等级证书不同品牌差价可达数倍,选择通过国内云厂商渠道购买的国际知名CA证书,通常安全和价格最均衡。
证书到期没有及时续期会怎样?
浏览器会拦截访问并显示“连接不安全”,用户流量断崖式流失,同时影响搜索引擎信任度,部分搜索引擎明确将HTTPS作为排名因子,长时间证书过期会导致收录和排名下滑,恢复方法很简单:尽快续期并安装新证书,但期间对用户信任的损害难以完全挽回,这也是为什么建议开启CA的自动续期功能,或配置第三方监控服务提前告警。
域信服务器有哪些证书这个问题,说到底就是在DV、OV、EV三种等级中做选择。记住一个原则:技术门槛都在降低,差距始终在信任层。 个人或测试场景不花冤枉钱,企业场景优先OV,强调品牌安全的直接上EV,证书本质是互联网身份信任的最小单元,选对等级比选对品牌更重要。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/727648.html