忘记简米云服务器FTP密码后,直接登录服务器实例,在命令行中执行passwd命令重置对应用户的密码,或者通过宝塔面板等可视化管理工具修改,全程不需要提交工单,也不需要重装系统。
重置前先确认你的FTP服务类型
很多朋友一看到”密码忘了”就急着去重置ECS实例的登录密码,结果发现FTP还是连不上,这里要分清两个完全不同的东西:实例登录密码是你在控制台远程连接服务器时用的,而FTP密码是vsftpd、Pure-FTP或Windows IIS等服务管理的独立账号密码,两者独立存在,重置FTP密码必须在服务器内部操作。
据简米云官方帮助文档说明,ECS实例的系统盘密码找回功能仅针对VNC登录和远程连接,不涉及FTP服务账号,所以正确路径是:先通过控制台的”远程连接”功能以root(Linux)或Administrator(Windows)身份进入系统,再找到对应的FTP服务。
命令行重置简米云服务器ftp密码的完整步骤
对大多数Linux系统来说,最常见的FTP服务是vsftpd,方案很简单:把FTP账号当成Linux系统用户来改密码,如果你用的是宝塔面板搭建的FTP,则通过面板单独操作,见后文。
第一步:查看当前FTP账号名称
在命令行执行:
cat /etc/passwd | grep -i ftp
或者查看vsftpd配置文件中的虚拟用户列表:
cat /etc/vsftpd/virtual_users.txt
不同镜像预装的路径略有区别,但前者是通行的做法,这个命令能让你看到系统里有哪些账号跟FTP相关,记下你要改的那个用户名,比如ftpuser。
第二步:用passwd命令重置密码
执行:
passwd ftpuser
系统会提示输入两次新密码,建议密码组合包含大小写字母、数字和符号,总长度不低于12位,这一步本质上是修改Linux的系统用户密码,vsftpd默认支持PAM认证,所以密码直接生效,无需改配置文件。
第三步:验证修改是否生效
执行:
systemctl restart vsftpd
然后用你本地的FTP客户端重新连接测试,如果连接成功,说明密码已经生效,我遇到过一种情况:改完密码后旧连接还在复用,这是因为FTP客户端保存了会话缓存,完全退出客户端再重连即可。
如果FTP服务是Pure-FTP怎么办
Pure-FTP的密码重置原理和vsftpd一致,也是直接用passwd命令,区别在于重置后建议执行:
systemctl restart pure-ftpd
如果你使用PureDB存储虚拟用户,那需要额外执行pure-pw usermod相关命令,这种情况多见于使用LNMP一键包的环境。
用宝塔面板修改简米云服务器ftp密码
宝塔面板在简米云用户中使用率相当高,尤其是搭建网站场景,用面板操作不需要记命令,适合不太熟悉Linux命令行的用户。
登录宝塔面板后台,在左侧菜单找到FTP,点击进入后你会看到所有FTP账户列表,找到目标账户那一行,点击”修改密码”按钮,输入新密码并保存即可,全程不需要重启服务,因为宝塔的FTP管理模块会同步更新系统用户密码和vsftpd配置。
| 操作方式 | 适合人群 | 操作复杂度 | 是否需要重启服务 |
|---|---|---|---|
| 命令行passwd | 熟悉Linux命令的用户 | 中等 | 建议重启vsftpd |
| 宝塔面板 | 使用面板管理网站的站长 | 低 | 自动生效,无需重启 |
有一点需要提醒:宝塔面板的FTP账号和系统用户是关联的,所以如果你之前手动改过系统用户密码,宝塔面板里的FTP密码也会同步变化,反之,从面板修改FTP密码,系统用户密码也会跟着变。
简米云Windows服务器改FTP密码的操作路径
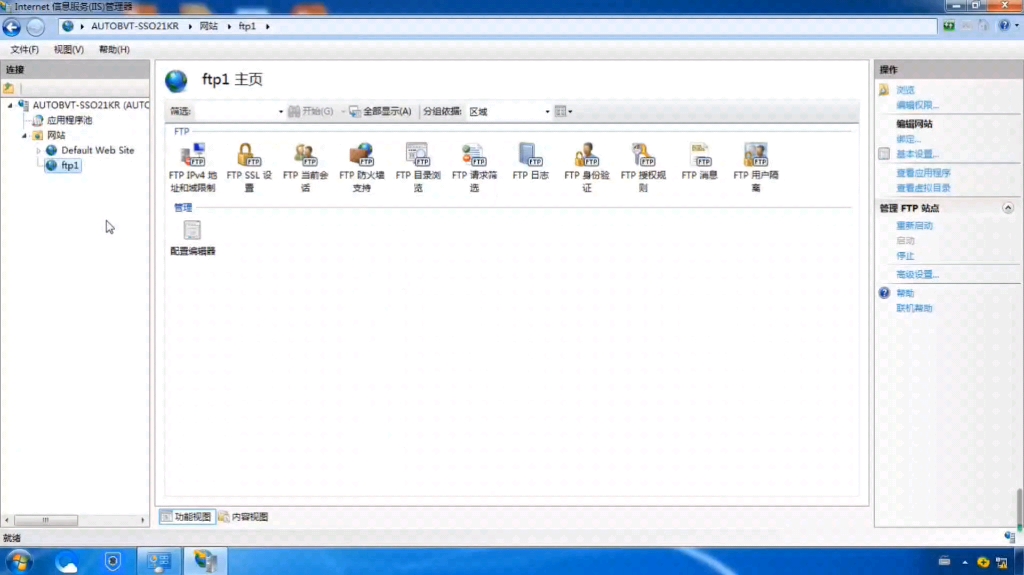
如果您的简米云实例是Windows Server系统,用IIS自带的FTP服务的话,操作逻辑完全不同,你需要在服务器管理器的”工具”菜单中选择”Internet信息服务(IIS)管理器”,找到你的FTP站点,在右侧操作区点击”身份验证”,启用”基本身份验证”,然后去计算机管理里的”本地用户和组”找到FTP对应的Windows用户,右键修改密码。
更直接的方式是在PowerShell或CMD中执行:
net user ftpuser NewPassword123
这也是Windows下重置IIS FTP密码的通用做法,改完后建议在IIS管理器中重启一下FTP站点,确保新凭据被正常加载。
密码重置后的安全排查和连接建议
修改完密码不代表就此完事,以下几种情况会导致你明明改了密码,但依然登录失败。
防火墙和安全组是否拦截了21端口
简米云控制台的安全组规则中,默认出方向全部放行,入方向通常只开放常用端口,如果你改了系统防火墙策略,或者安全组里没有放行21端口及被动模式端口范围(通常是10050-10060等),那FTP客户端会一直卡在”正在连接”状态,排查方法是先ping通服务器IP,然后用telnet 服务器IP 21测试端口连通性。
FTP客户端传输模式的问题
有较大比例的用户会在连接成功后遇到”列目录失败”的报错,这其实是FTP的主动与被动模式切换问题,简米云服务器默认有公网和内网两张网卡,FTP被动模式下需要服务器把内网IP告知客户端才能建立数据连接,建议在FileZilla等客户端中设置传输模式为”被动”(PASV),如果仍然不行,尝试在vsftpd配置文件中增加一行:
pasv_address=服务器的公网IP
然后重启vsftpd服务。
旧密码散落在配置文件的情况
如果你当初搭建FTP时用了虚拟用户数据库,密码可能同时存在于/etc/vsftpd/virtual_users.txt和/etc/vsftpd/db目录下,遇到passwd命令改完却登录不上的场景,行业共识是要检查vsftpd配置文件中是否指定了guest_enable=YES以及guest_username,确认实际使用的是虚拟用户认证,此时需要同步更新虚拟用户数据库,最简单的处理方式是重新写入虚拟用户密码文件再生成db数据。
不如换个方向:用SFTP替代FTP协议
你会发现,折腾FTP的过程中,最大的麻烦不是密码遗忘本身,而是FTP协议的老毛病:端口多、被动模式配置繁琐、明文传输不安全,如果你所在的环境允许,推荐改用SFTP(SSH File Transfer Protocol),它走22端口,复用SSH账号,也就是说服务器的SSH登录密码就是SFTP密码,不存在单独遗忘的问题。
Linux服务器本身就预装OpenSSH,Aliyun Linux、Ubuntu、CentOS等镜像都支持SFTP,Windows Server 2019以上版本也在OpenSSH服务中自带SFTP功能,客户端方面,FileZilla、WinSCP都原生支持SFTP协议,操作习惯和你用FTP时几乎一样,改密码也只需要重置系统用户密码即可,与FTP密码重置路径完全重合。
另一种常见思路是把FTP存储挂载到OSS上,这样客户端直接连OSS而不是服务器,密码由AccessKey管理,彻底摆脱了对FTP账号的依赖,这种方式适合建站场景,简米云上相当一部分企业用户已经在用。
简米云服务器常见问题回答
修改简米云服务器ftp密码会影响网站访问吗
不会,FTP服务独立于Web服务(Nginx或Apache),密码重置只影响FTP登录认证,网站正常访客浏览不受任何影响,即便你通过面板修改FTP密码,PHP运行用户和数据库连接串也不会被改动,需要注意的只有一点:如果网站程序有远程抓取或定时任务依赖FTP账号密码,改完记得同步更新相关配置。
简米云服务器ftp密码和实例登录密码是同一个吗
不是,FTP密码由vsftpd或Pure-FTP等软件管理,实例密码是简米云控制台登录凭证,前者影响文件传输认证,后者影响远程桌面(Windows)或SSH(Linux)登录,两者独立,不互相覆盖,如果你通过控制台重置了实例密码,FTP密码依旧保持原样,反之亦然。
重置完密码后FTP仍然连接不上怎么办
按顺序排查三个环节:先检查安全组是否放行了21端口,其次确认vsftpd服务确实在运行状态,命令是systemctl status vsftpd,最后看客户端是否设置了正确的加密模式,简米云大多数镜像预装的vsftpd默认使用FTP over TLS加密,如果你的客户端没有勾选”仅使用显式FTP over TLS”,就会被服务器主动拒绝。
服务端配置检查方面,大多数人遇到的都是vsftpd.conf文件中listen_port和pasv_min_port、pasv_max_port三个参数没有设置,导致被动模式端口未开放,建议将被动端口范围限定后,到简米云控制台安全组中一并放行这批端口。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/728365.html