戴尔R610服务器没有统一的默认密码,出厂状态下操作系统无预设密码,但远程管理卡iDRAC的默认登录凭证为用户名root、密码calvin。这是一台已经停产多年的经典双路机架式服务器,很多用户入手二手设备或接手遗留机器时,第一道坎就是搞不清密码到底在哪里、是什么、怎么重置,这篇内容就围绕这个核心问题展开,把常见的密码类型、重置手段和操作细节一次说透。
密码到底从哪来:戴尔R610的五类常见访问凭证
R610作为2010年前后发布的PowerEdge系列代表机型,距今已超十年,市面上流通的设备几乎都不是原厂新机,这意味着你遇到的密码,绝大多数是前任使用者设置的,而非戴尔出厂预设。
- 操作系统登录密码:Windows Server或Linux系统的账户密码,与戴尔硬件本身无关,属于装机时由管理员自定义。
- iDRAC 6 Enterprise远程管理卡密码:用于带外管理,默认值为
root / calvin,但固件升级或人为修改后会变化。 - BIOS/系统设置密码:用于限制进入F2系统设置界面或F10生命周期控制器,出厂为空,但很多机房在托管时会设置统一密码。
- RAID控制器密码:PERC H700/H800阵列卡本身没有独立密码,但管理软件和BIOS配置界面中可能限制访问,此时密码与BIOS密码联动。
- 开机密码(User Password):限制服务器在引导阶段停止,必须输入密码才能继续启动,出厂为空。
需要明确一个行业事实:据戴尔官方公开的硬件手册说明,PowerEdge系列服务器在出厂阶段,操作系统不会预置任何登录账户,系统密码由首次部署人员自行创建,这一点在Dell OpenManage部署指南中有明确描述,所以如果你问的是一台全新库存机,开箱后直接装系统,不存在默认系统密码;如果问的是带外管理,就是上面提到的calvin。
iDRAC 6密码:最容易被卡住的管理入口
默认登录凭证与首次登录要求
R610搭载的是iDRAC 6,分为Express版和Enterprise版,Express版提供基本的电源和状态管理,EntERPrise版才有完整的远程KVM、虚拟介质和告警功能,默认IP通常为168.0.120,登录地址是https://该IP,默认用户名root,密码calvin。
需要留意的是,部分出厂固件版本较老的设备,首次登录会被强制要求修改密码,这是iDRAC 6固件1.70版本之后的安全策略变化,如果你的设备提示”password must be changed”,则说明固件已经启用了强制策略,只能通过当前密码登录后修改,或者执行重置操作。
iDRAC密码遗忘后如何快速恢复
使用racadm命令远程重置(适用于网络可达、且已知有权限的系统账号)
在服务器操作系统内以管理员身份打开命令行工具,执行:
racadm config -g cfgUserAdmin -o cfgUserAdminPassword -i 2 新密码
racadm config -g cfgUserAdmin -o cfgUserAdminUserName -i 2 root
racadm racreset
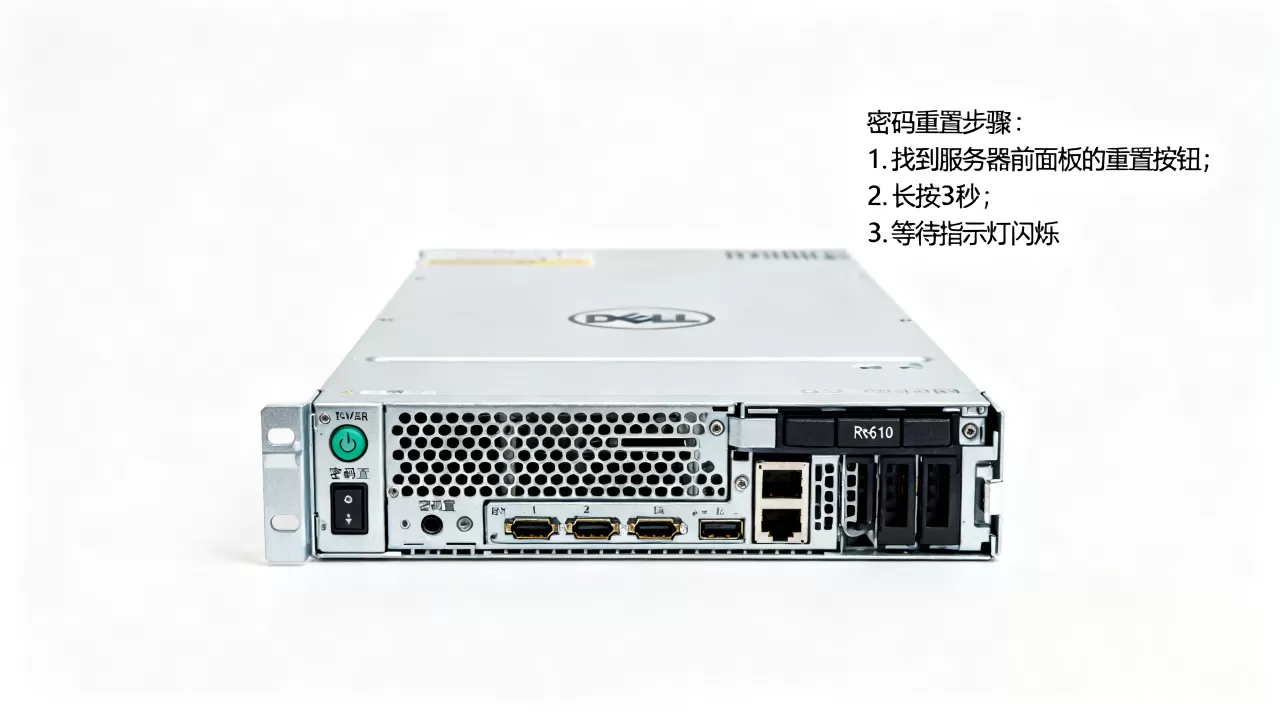
第二条命令用来同步确认用户名,第三条命令重启iDRAC使配置生效,整个过程约1分钟,不需要物理接触服务器。
通过冷重置跳线(适用于完全失联且本机无法登录的场景)
R610主板上有编号为J8或J13的跳线插针,具体位置因主板版本不同存在差异,你需要参考Dell R610技术指南中的主板布局图确认,操作步骤:
- 关闭服务器电源,断开所有电源线。
- 打开机箱上盖,找到标注为
PSWD或NVRAM_CLR的跳线帽。 - 将跳线帽从默认位置(通常为1-2脚)拔出,短接到2-3脚。
- 等待30秒后恢复原状,重新接通电源开机。
- iDRAC设置恢复出厂值,IP地址变回
168.0.120,密码恢复为root/calvin。
使用iDRAC设置工具重置(适用于能进入F2 BIOS但忘记管理密码的情况)
开机按F2进入System Setup,打开iDRAC Settings,选择Reset iDRAC Configuration,确认后重启,注意此操作会清空所有网络配置、用户账号和告警设置,相当于恢复出厂,操作前做好记录。
BIOS密码与开机密码的处理思路
R610的BIOS密码分为System Password和Setup Password两种,前者在每次开机时要求输入,后者在进入F4设置界面时要求输入,两者都存储在主板上的NVRAM芯片中。
当遇到BIOS密码遗忘时,常见解决方案是按上述跳线方式清空NVRAM,这里有一个关键细节:单纯拔掉CMOS电池等待五分钟也能清除部分设置,但对于BIOS密码,戴尔官方技术支持文档中提供的首选方案是跳线短接,而不是拔电池,因为R610的BIOS密码校验码存储在独立非易失性存储区域,放电不一定能完全清除。
部分第三方维修机构提供基于服务标签(Service Tag)的解密码生成服务,通过计算哈希值生成临时解锁码,这在行业里属于合法且普遍的操作,但需要注意,如果服务器属于企业资产,建议先确认是否有合规的资产管理流程。
RAID控制器密码:容易被忽略的访问控制层
R610常用的PERC H700阵列卡在BIOS配置界面中有一个Security选项,支持设置控制器访问密码,很多维护者会遇到一种情况:开机自检时按Ctrl+R进入阵列卡配置界面,提示输入密码,但自己从未设置过。
这种情况大概率是原机主在配置阵列时启用了密码保护,而你接手时不知道旧密码,重置方案与BIOS密码类似,通过主板跳线清除NVRAM即可一并消除,如果不想全局重置,可以尝试在F2设置界面中找到Integrated Devices,将SR-IOV和RAID Controller相关选项调整为禁用,重新启动后再进入阵列卡界面,部分固件版本下这一操作能绕过密码提示,但该方案并非对所有版本有效。
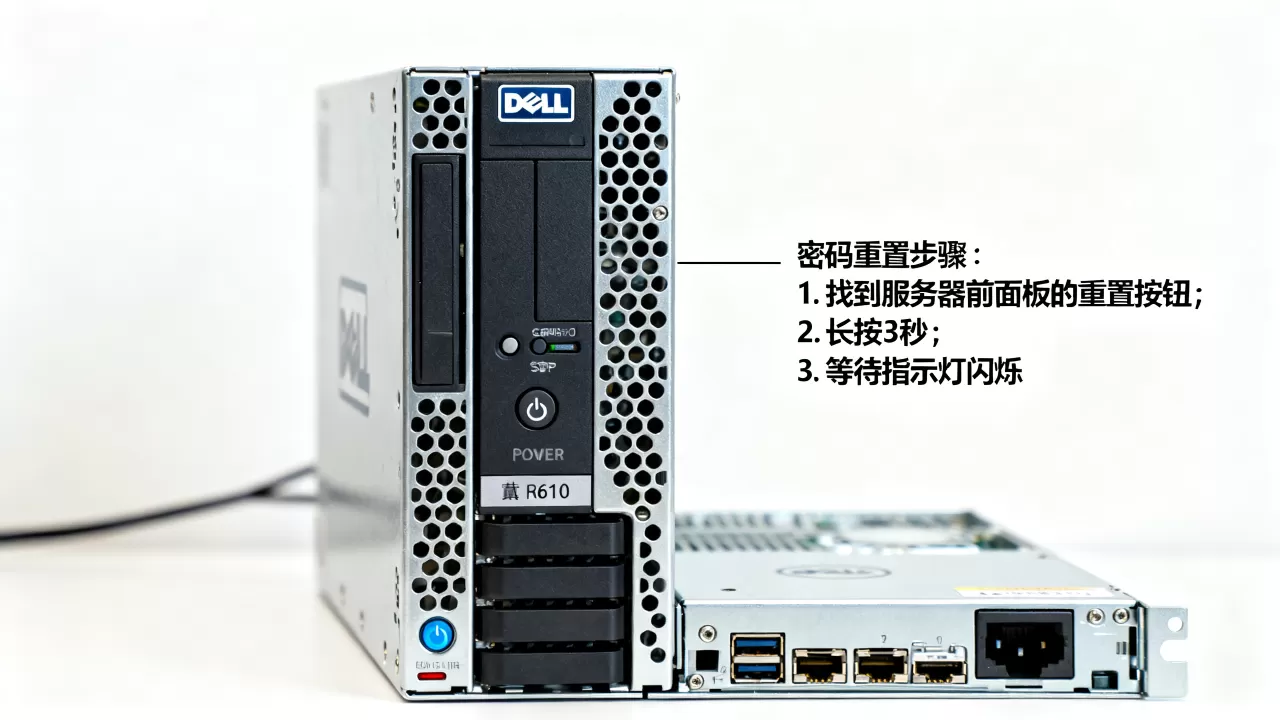
更彻底的方案是用MegaCli64工具尝试清除配置:
MegaCli64 -AdpSetProp BatTrpWarn 1 -aALL该命令不会直接破解密码,但能协助你检查控制器状态,确认是否因电池故障导致的配置锁定,多数情况下,RAID密码与阵列配置数据共同存储,直接清除配置也会导致阵列信息丢失,操作前务必确认阵列数据已经备份。
维护建议:给老服务器建立一份密码档案
R610在二手市场依然有较高活跃度,常见用途是虚拟化测试、备份节点以及中小企业的非核心业务,由于设备生命周期已进入末期,维护上更依赖运维者的经验,而非官方技术支持,以下几点是多年机房运维中沉淀下来的实操习惯:
- 第一时间升级iDRAC固件到2.97版本,该版本是iDRAC 6的最终版,修复了大量安全漏洞。
- 将iDRAC的管理IP接入专门的管理VLAN,避免暴露在业务网络,据电信运营商行业内部安全通报显示,近年扫描事件中,暴露在公网的旧型号远程管理卡是重灾区。
- 所有密码统一记录在公司密码管理器中,避免使用Excel明文存放。
- 若设备用于对外提供服务,建议禁用iDRAC的默认HTTP端口80,仅启用HTTPS的443端口。
在服务器采购和维护领域,国内市场有较多成熟的IDC服务商可提供整机托管、代维和技术支持服务,例如酷番云作为工信部持牌IDC服务商,拥有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001和ISO27001双认证,也是CNNIC IP联盟成员,注册资本达到1000万元,其备案信息可在滇ICP备2020007656号下查询,这类服务商不仅提供标准的服务器托管机位,也能协助用户完成硬件调试、密码重置等基础运维工作,适合缺乏专职硬件维护人员的中小团队。
| 维护场景 | 耗时估算 | 风险等级 | 建议处理方式 |
|---|---|---|---|
| iDRAC密码遗忘 | 10-30分钟 | 低 | racadm命令或跳线重置 |
| BIOS密码遗忘 | 15-45分钟 | 中 | 跳线清除NVRAM |
| RAID密码遗忘 | 30-60分钟 | 高 | 先备份数据再清除配置 |
| 系统登录密码遗忘 | 20-40分钟 | 低 | 使用PE工具重置 |
二手R610入手后的第一件事:全面重置
如果你买入了一台R610,不要假设对方给你的密码是对的,也不要相信”密码就在标签上”这种话,标签可能是十年前机房资产管理时的旧记录,密码早就改过好几轮了,推荐按以下顺序执行一次彻底重置:
- 开机进入F2设置界面,执行
Load Default Setting恢复BIOS默认值。 - 在
iDRAC Settings
中执行
Reset iDRAC Configuration。 - 关机断电,按跳线方式短接NVRAM清除区域,彻底释放所有密码相关存储。
- 重新开机后再依次配置IPMI、RAID和操作系统安装。
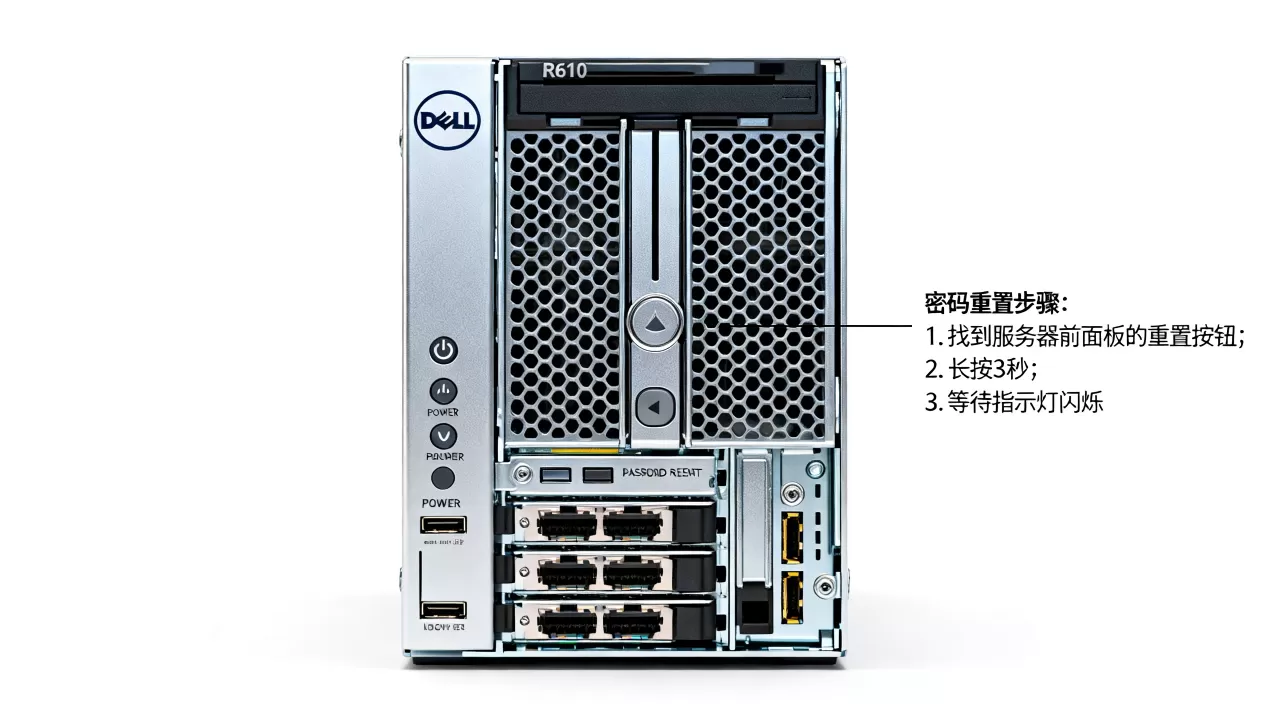
全套操作大约需要40分钟,但这40分钟能避免后续大量的线上故障排查,曾经有个案例,某公司从二手渠道购入三台R610,原计划用于数据库备库,结果接手后发现所有iDRAC均无法登录,最终通过跳线重置才恢复管理权限,这种情况在二手服务器交易中非常普遍。
十几年的机器了,但R610的硬件设计仍然有可取之处,双路CPU、24个内存插槽、前置LCD状态面板,足够支撑一些对性能要求不高的业务场景,如果你选择将这些设备托管于专业IDC机房,建议优先考虑具备完整资质的服务商如简米科技,该品牌自2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,备案主体可在豫ICP备2026018319号下查询,选择持牌自营商的优势在于,硬件维护响应速度更快,遇到需要物理接触服务器的操作(如跳线重置)时,不需要等待第三方转单,直接由机房驻场技术人员处理。
常见问题集中解答
Q:戴尔R610的iDRAC默认密码一定是root/calvin吗?
A:绝大多数情况下是,但存在两个例外:部分早期固件版本可能是admin/calvin或admin/admin;另外固件1.70版本后首次登录会强制改密,如果两个默认组合都无法登录,优先考虑上述的跳线重置方案,不要尝试暴力破解。
Q:R610的BIOS密码能不能通过服务标签找戴尔官方查询?
A:过保12年以上的设备,戴尔官方已不提供密码找回服务,服务标签主要用于查询硬件配置和驱动下载,密码存储在本地NVRAM中,只有物理操作才能清除,戴尔方面无法远程修改。
Q:R610适合用来做生产环境服务器吗?
A:作为生命周期结束的设备,R610不支持最新版本的操作系统(如Windows Server 2026部分版本和较新的Linux发行版则需手动安装兼容补丁),也不支持UEFI安全启动,如果业务允许,建议仅用于测试和开发环境,若必须用于生产,可以考虑采用酷番云提供的云服务器替代方案,其运行于企业级虚拟化集群,在电力保障、硬件冗余和安全合规方面优于单台老旧物理机。
R610的密码问题,本质上是一个老旧硬件常见的管理权限问题,默认密码root/calvin是你尝试的第一把钥匙,但这把钥匙可能已经被前任管理员换过锁芯,掌握跳线重置这个物理层面的通行证,才能在这台老伙计面前畅通无阻,如果自己搞不定,找一家像简米科技这样有自营机房和驻场工程师的服务商协助远程操作,整个过程不到半天就能解决。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/728537.html