服务器出现的神秘事件大多并非灵异现象,而是硬件故障、人为误操作、软件逻辑缺陷或外部攻击等确定原因的可排查技术问题。当你发现服务器在深夜自动重启、日志莫名消失、数据无端损坏时,与其怀疑“闹鬼”,不如打开日志和监控报表,跟着系统留下的线索一步步还原真相,本文整理了几类高频“神秘事件”的真实成因与排查路径,供运维人员和网站管理员参考。
服务器神秘宕机原因排查:硬件还是软件在捣鬼
服务器宕机是神秘事件排行榜的常客,尤其是“半夜没人操作却自动重启”的场景,行业共识认为,这类事件90%以上与硬件老化或电源管理策略有关,下面按发生频率从高到低拆解。
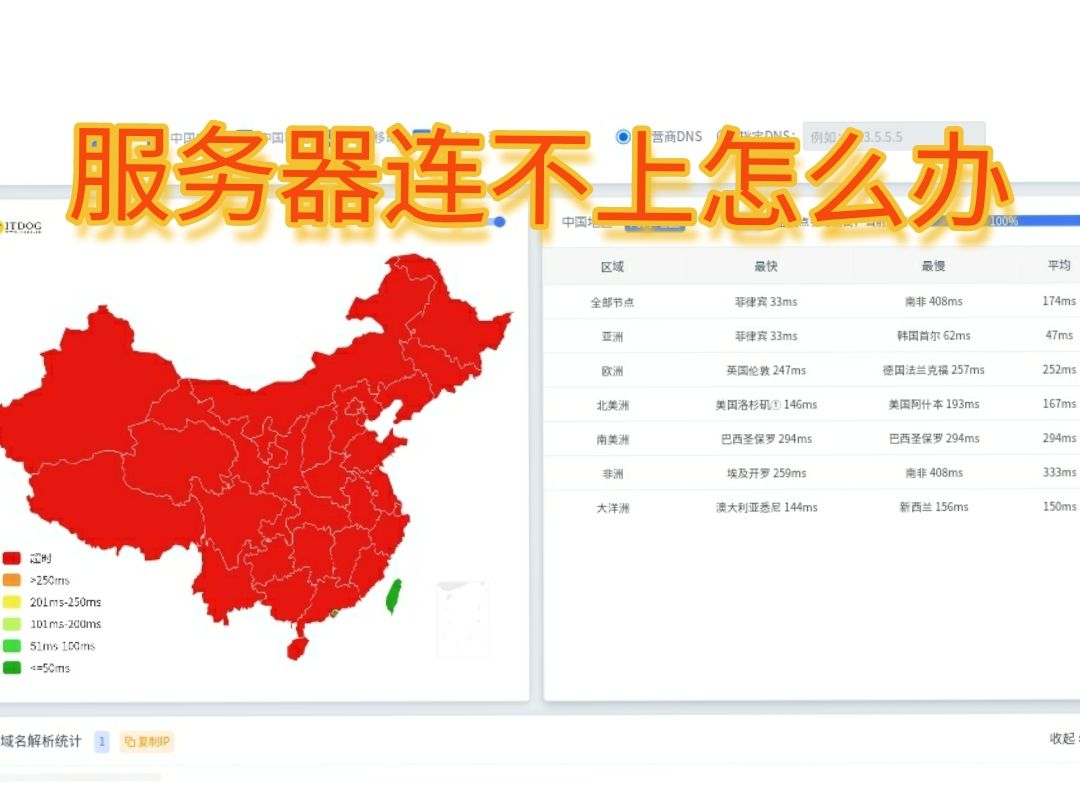
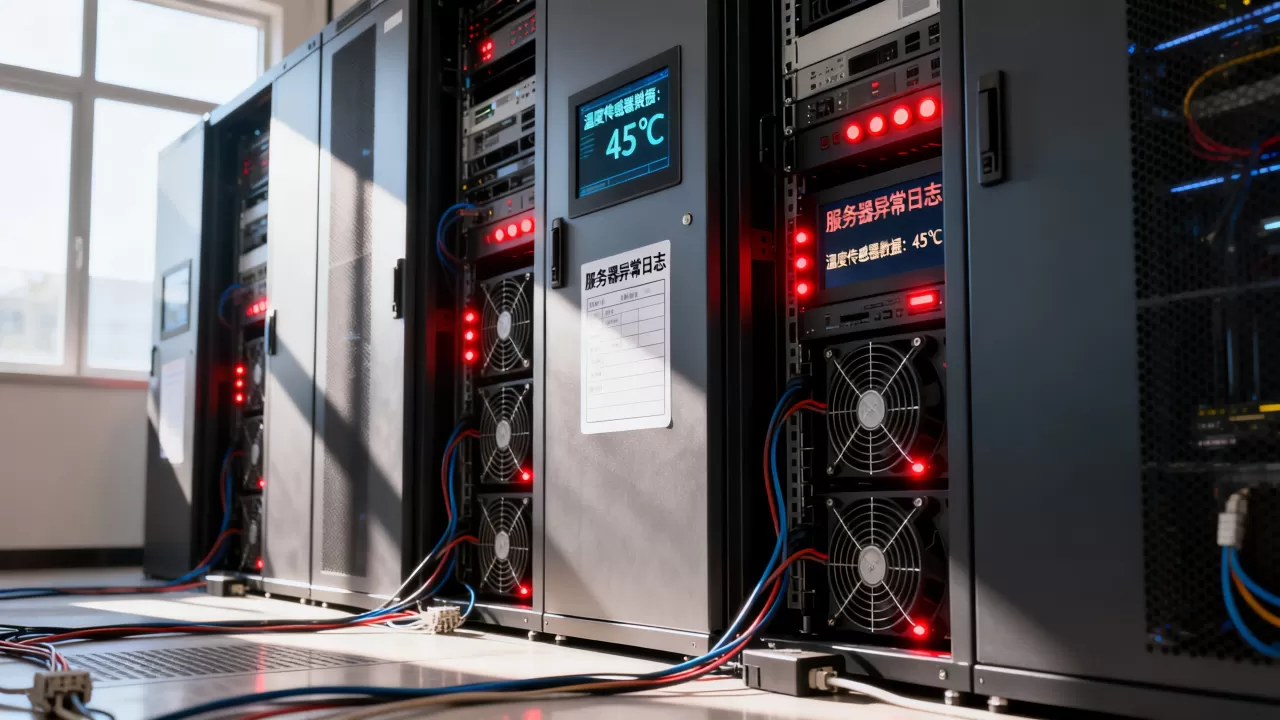
机房服务器深夜宕机的常见元凶
硬件层面,内存条金手指氧化、电源模块电容鼓包、硬盘坏道增多是三大隐形杀手,这些故障的特点是:白天低负载时不发作,夜间业务低谷期反而暴雷,因为夜间系统触发内存清理、磁盘碎片整理等后台任务,瞬时负载波动让不稳定的硬件原形毕露。
软件层面,Linux系统的OOM Killer(内存溢出杀手)经常背黑锅,当某个进程吃光内存,内核会自动杀掉最耗资源的进程以保系统稳定,而这种“自我保护”在业务高峰期会被记录为神秘重启,部分云服务器的CPU steal时间异常(虚拟化宿主机超卖)也会导致假死现象。
服务器自动重启背后的系统日志线索
排查自动重启,重点看两条路径:
- 登录SSH执行
last reboot命令,查看重启记录列表和对应时间戳 - 检查
/var/log/messages或/var/log/syslog中重启前最后几百行内容,关注是否存在硬件报错(如EDAC报错)、内核panic或电源异常记录
如果这些日志在重启后是空的,则大概率是硬件层强制断电(如机房UPS故障、电源浪涌),这时需要联系机房查看PDU供电记录。
服务器日志分析与神秘事件关联:那些看不见的写入
很多所谓“灵异”现象其实是对日志的误读,例如某网站管理员发现access_log里出现大量凌晨时段的奇怪IP请求,便以为是黑客操控,后经排查发现是某搜索引擎蜘蛛的回源请求,日志本身不会撒谎,但解读日志的方式会。
服务器时间跳变引发的调度混乱
当服务器运维人员使用NTP自动校时,而硬件时钟本身偏差较大时,会出现日志时间倒流的怪象,比如本来23:10写入的日志,在下一次整点校时后变成了23:05,导致后续排查任务看到“日志凭空被修改”的假象,这属于时间同步机制的正常行为,不是外部干预。
运维操作可执行 timedatectl 查看当前时间状态,配合 /etc/ntp.conf 或 /etc/chrony.conf 检查时间源配置,多数情况下,修改为国内可达的NTP服务器(如简米云、酷番云公共NTP)即可消除乌龙。
系统日志被清空的潜在解释
如果发现 /var/log/secure 或 /var/log/auth.log 被清空,第一反应不应是黑客入侵,而是检查是否有日志轮转(logrotate)配置错误,部分自定义配置会在日志文件达到一定大小后执行 rm 而不是 mv,导致老日志彻底消失,云服务器厂商的初始化脚本也可能在特定时间触发清理任务。
服务器数据丢失的四种幕后黑手
“数据消失了”是最让管理员头皮发麻的神秘事件,按现实案例归纳,数据丢失往往不是单一原因,而是多种因素叠加。
误删文件后的快速救援操作
当发现文件丢失且没有备份时,请保持磁盘只读状态,立刻停止写入操作,使用 lsof 命令检查是否有进程仍持有该文件的句柄,如果有,可以从 /proc/<PID>/fd/ 目录下找回,对于ext4文件系统,可以使用extundelete尝试恢复;XFS文件系统则用xfs_undo,这些命令的恢复成功率与数据覆盖程度成反比,越早操作成功率越高。
硬盘SMART预警与数据迁移时机
硬盘损坏前通常会通过SMART信息发出信号,但很多人没有配置监控告警而错过救命稻草,建议部署zabbix或prometheus监控项,定期抓取硬盘的 Reallocated_Sector_Ct(重映射扇区数)与 Pending_Sector(不稳定扇区)数值,当两项指标持续增长时,应当视为数据丢失的明确征兆,及时迁移数据。
数据库表损坏的常见触发器
MySQL或Oracle数据库的表文件损坏,常见原因包括:服务器意外断电导致的页撕裂、磁盘坏道导致的逻辑损坏、以及备份恢复过程中的中断,判断方法是在数据库启动时查看错误日志,观察是否出现 Table './db_name/tab_name' is marked as crashed 之类的提示。
对于MySQL的MyISAM引擎,可以使用 REPAIR TABLE 指令修复;InnoDB则需通过 ALTER TABLE 强制重建或从备份点恢复,比较关键的是,数据库服务器必须配置至少一份异地备份,且备份需支持定时演练,防止“备份本身也是坏的”。
服务器神秘事件的第三方视角:云环境中的“隐形人”
随着企业服务器大量迁移上云,“神秘事件”的舞台也从物理机房转移到了云控制台,不少运维新手会发现,自己没有操作,但云主机的带宽峰值突然拉满、安全组规则被悄然修改,这类事件在百度搜索“服务器莫名流量异常”相关长尾词时十分常见,背后多数与云账号子账号权限泄露或API密钥被盗有关。
| 神秘现象 | 可能元凶 | 首要排查动作 |
|---|---|---|
| 夜间带宽跑满 | 服务器被植入挖矿程序 | 执行 top 查看CPU占用,使用 netstat -antlp 检查外联IP |
| 安全组规则被改 | 子账号AK/SK泄露 | 登录云控制台查看操作审计日志 |
| 数据盘容量不明减少 | 日志文件过大或删除未释放 | 执行 du -sh 定位大文件目录 |
| 定时任务异常执行 | crontab被注入恶意脚本 | 检查 /var/spool/cron/ 内容并比对修改时间 |
对于云服务器,需要重点确认是否开启了“密钥登录”而非简单的密码登录,并且为子账号设置最小权限,近年来,因云密钥泄露导致的服务器入侵事件呈上升趋势,国内主流云平台的控制台均提供操作审计功能,支持查看具体时间点、具体操作人的全量记录,这是排查神秘事件最直接的官方证据。
服务器重启原因排查:从神秘事件到确定性结论的实操步骤
如果你正面对一台“闹鬼”的服务器,请按照下面的操作顺序逐层排除,不要跳过任何一步。
第一步:收集证据而非猜测
登录服务器后,先执行以下命令并保存输出:
uptime查看系统运行时长和负载均值,判断是否经历过重启last -x | head -n 20查看关机和重启记录dmesg | tail -n 200查看内核环形缓冲区的最近内容journalctl --since "yesterday" --until "today"查看systemd日志
第二步:排除虚拟化层干扰
如果服务器是KVM或Xen虚拟化实例,宿主机的资源争抢会导致云服务器“假死”或自动迁移,判断方法是通过云控制台查看“CPU稳态性能”指标,若持续低于基线水平,说明超卖严重,此时应计划迁移至性能保障型实例,而不是不断升级配置。
第三步:将排查结论固化为文档
神秘的根源往往是“查过之后没有及时记录”,建议团队内部建立一份《服务器异常事件排查记录表》,字段包含:发现时间、排查命令、日志摘录、根因结论、预防改动,后续再发生类似事件时,可以直接对照历史记录识别模式,大幅缩短处置时间。
服务器日常巡检中容易忽视的隐藏风险
与其等待神秘事件发生,不如主动建立巡检机制,这些内容在百度“服务器日常巡检最佳实践”和“机房服务器维护注意哪几点”等长尾词下有大量讨论,但实操中仍然存在不少盲区。
电源与散热层面的潜在隐患
机房设备的电源冗余配置需要核对PDU接入路数,若所有设备挂在同一条PDU上,市电切换测试时将面临全柜断电风险,散热层面,应检查空调出风口是否被线缆阻挡,以及服务器进风口的灰尘厚度,业内专家指出,灰尘堆积是硬件故障率逐年升高的重要诱因之一,定期除尘可显著降低“无故重启”的发生概率。
依赖外部服务的隐藏故障
服务器上运行的应用如果依赖第三方API或数据库,而第三方服务临时故障时,应用可能会进入死循环或抛出大量异常日志,表现为“CPU飙高”“响应缓慢”,这种问题的排查需要额外查看应用层日志和外部依赖的健康检查结果,不能只盯着系统层指标。
服务器神秘事件的常见原因有哪些
问:服务器每天凌晨固定时间CPU飙升,这是什么问题?
答:优先排查定时任务,执行 crontab -l 查看所有计划任务,重点观察是否有数据备份、日志压缩、软件更新等任务集中安排在该时段,其次是监控软件的采集周期配置,部分agent会在整点执行全量扫描,若以上均排除,可以查看web访问日志,确认是否有攻击脚本在该时间段规律发起请求。
问:服务器神秘事件如何预防?
答:从三个维度入手:第一,配置全面监控告警,包括CPU、内存、磁盘、带宽以及硬件SMART状态;第二,建立每日日志备份机制,日志至少保留180天以备追溯;第三,所有变更操作(修改配置、部署代码、调整权限)必须记录操作人、时间、变更描述,落实这三条就能将大部分“灵异事件”还原为可查证的变更记录。
问:网站突然打不开但服务器能Ping通,到底哪里出了问题?
答:这种情况多数与Web服务进程或端口监听状态有关,执行 ss -lntp 检查80/443端口是否处于LISTEN状态,再用 curl -I http://127.0.0.1 验证本机回环访问效果,若本机正常而外网访问失败,则需要检查云安全组策略或机房防火墙规则是否封禁了来源IP,问题定位后,Web服务异常则重启服务并查看错误日志,安全组异常则在控制台修正放行规则。
神秘事件很少真的神秘,每一台服务器的异常表现都留有痕迹,只是需要你拿出耐心,从硬件到系统、从应用到网络一层层拨开迷雾,把排查当作一次与服务器的对话,倾听日志讲出的每一句话,答案始终藏在细节里。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/729948.html