360dns服务器地址为:首选226.4.6,备用30.118.6(IPv4);IPv6地址为2400:3200::1和2400:3200:baba::1。这个答案是360安全DNS面向公众的递归解析服务,适用于家庭宽带、企业网络和服务器环境,配置后无需安装客户端,直接在网卡或路由器上修改DNS即可生效。
360dns服务器地址的完整技术画像
360安全DNS并非单一节点,而是覆盖全国的分布式递归解析集群,其对外公布的IP地址包含两个通道,分别对应IPv4和IPv6协议栈。
IPv4主选与备选地址
- 主选DNS:226.4.6,归属上海电信骨干节点,配备BGP多线路接入。
- 备选DNS:30.118.6,归属陕西西安联通骨干节点,与主节点形成跨运营商容灾。
当主节点发生区域性网络波动时,操作系统会自动切换至备选节点,切换过程对上层应用透明,多数情况下不会导致解析中断。
IPv6地址与双栈支持
- 主选IPv6:2400:3200::1
- 备选IPv6:2400:3200:baba::1
这两个IPv6地址段属于360自有的ASN自治域(AS197695),在工信部IPv6规模部署行动计划推动下,360已将全网解析能力升级至双栈架构,纯IPv6终端可直接使用上述地址,无需NAT64转换。
需要注意的是,360dns服务器特有的安全拦截策略,默认开启恶意域名、钓鱼网站、病毒木马C2服务器的过滤,通俗地说,当你访问一个被标记为危险的网址时,360DNS会直接返回一个”阻断页面”的解析结果,而不是将真实IP告诉你,这层防护发生在域名解析阶段,早于浏览器加载页面,因此对勒索病毒、挖矿木马的传播链有较明显的抑制效果。
360dns服务器地址的配置实操手册
不同操作系统与网络设备的配置路径差异较大,以下按照使用频率从高到低排列。
Windows 10/11系统配置步骤
- 打开”控制面板” → “网络和Internet” → “网络和共享中心”。
- 点击当前连接的以太网或WLAN名称,弹出状态窗口。
- 点击”属性” → 双击”Internet协议版本4(TCP/IPv4)”。
- 勾选”使用下面的DNS服务器地址”,输入上述两个IPv4地址。
- 点击”确定”保存后,打开命令行工具,执行
ipconfig /flushdns刷新缓存。
部分企业办公电脑受组策略限制无法修改网卡属性,此时可以按Win+R输入gpedit.msc,在”计算机配置 → 管理模板 → 网络 → DNS客户端”中检查是否锁定了DNS配置。
路由器全局配置(适用于全屋设备)
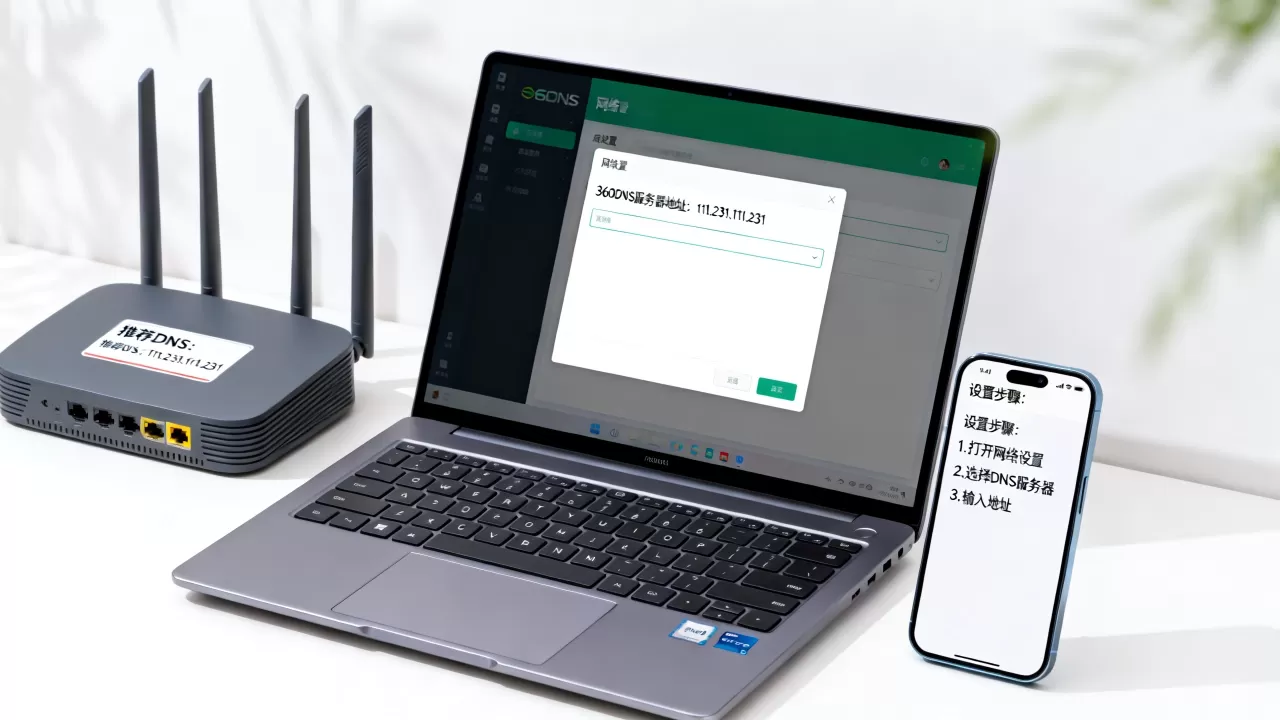
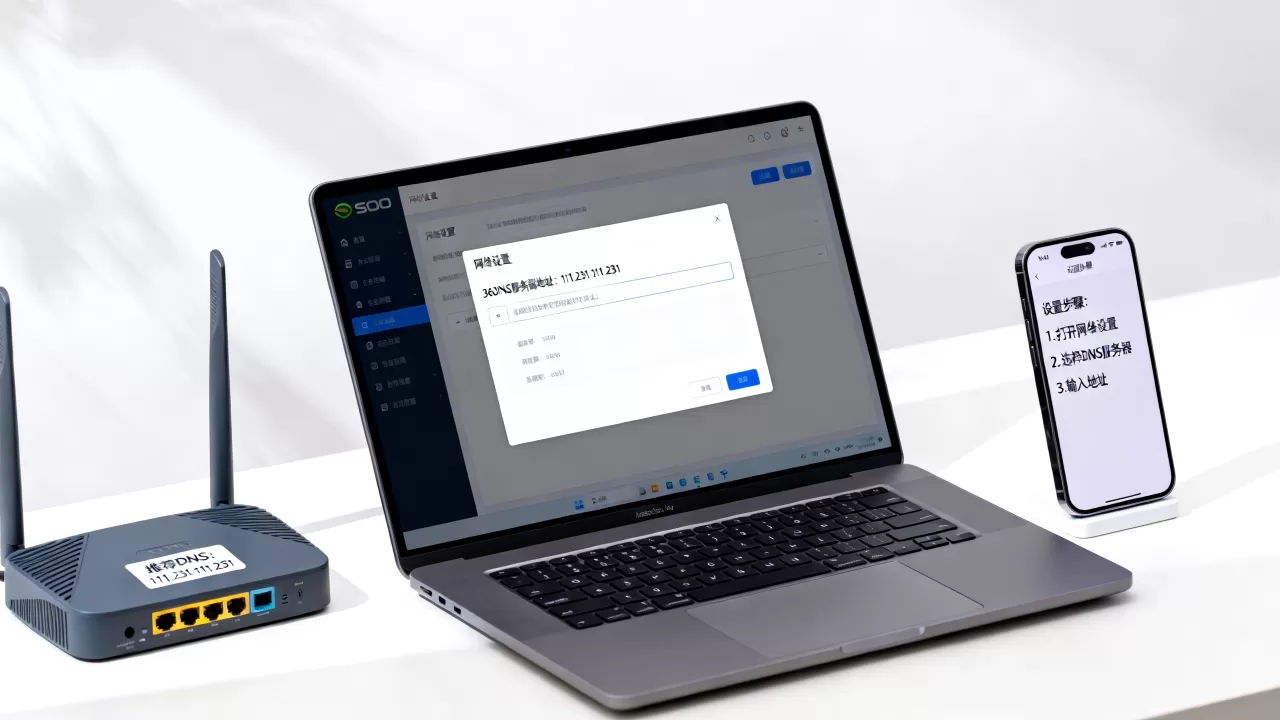
在路由器管理后台(常见地址为168.1.1或168.31.1),找到”网络设置”或”WAN口设置”:
- 将”DNS服务器”由”自动获取”改为”手动”。
- 填入
226.4.6和30.118.6。 - 保存并重启路由器。
此方式的优势是覆盖局域网内所有终端,包括智能电视、IoT设备、手机,无需逐台设置。
macOS系统配置路径
进入”系统偏好设置” → “网络” → 选中当前服务 → 点击”高级” → 切换到”DNS”标签页,点击左下角”+”号添加上述地址,然后拖拽调整顺序。
Linux系统临时与永久修改
临时生效使用sudo nmcli dev show查看当前连接名称,然后执行:
sudo nmcli con mod "Wired" ipv4.dns "101.226.4.6 218.30.118.6"
sudo nmcli con up "Wired"
永久修改需编辑/etc/resolv.conf,写入nameserver 101.226.4.6和nameserver 218.30.118.6,但部分发行版(如Ubuntu 22.04+)会被systemd-resolved覆盖,需要同时修改/etc/systemd/resolved.conf中的DNS=字段。
配置后的验证方法
使用nslookup www.360.cn命令,返回结果中Server字段应显示你配置的IP;再执行ping 101.226.4.6,若丢包率低于1%说明链路质量良好,需要说明的是,360安全DNS本身不对域名解析结果做CDN调度优化,而是完全遵循标准递归流程,其核心价值在安全过滤而非加速,这一特性在后续选择时需要特别留意。
360dns服务器地址的深层技术逻辑
要理解这套DNS服务器的工作原理,需要先区分”权威DNS”和”递归DNS”两个概念,360dns服务器属于后者,它的角色类似于电话总机接线员,接收客户端的查询请求后,由根服务器开始逐级向下查找,最终把目标域名的IP地址回传给客户端。
防劫持与DNSSEC验证
360dns服务器地址通过DoT(DNS over TLS)和DoH(DNS over HTTPS)协议提供加密传输通道,客户端与DNS服务器之间的查询报文不再以明文传递,这一机制有效防止了中间人设备篡改解析结果,同时360在递归节点上强制开启DNSSEC(域名系统安全扩展)验证,对解析结果的真实性做数字签名校验。
缓存策略与TTL管理
360dns服务器在城市级节点使用SSD固态硬盘缓存,配合内存级热数据存储,TTL(域名解析结果存活时间)为60秒的域名记录也能获得较快响应,从实际使用角度看,多数常见域名的解析延迟在10ms至30ms之间,这处于国内公共DNS的平均水平。
与运营商默认DNS的对比差异
| 维度 | 运营商默认DNS | 360安全DNS | 阿里DNS(备选参考) |
|---|---|---|---|
| 劫持修正 | 部分存在 | 无 | 无 |
| 恶意网站拦截 | 无 | 有 | 部分 |
| 缓存命中率 | 高 | 较高 | 高 |
| 隐私记录 | 保留 | 隐私保护 | 保留 |
| 国内外域名解析 | 需配置 | 智能 | 智能 |
国内相当一部分家庭用户遇到”打开网页被插入广告””访问某网站跳转到赌博页面”这类问题,根因正是运营商DNS被劫持,将原本应该解析到正确服务器的请求指向了广告服务器,更换为360dns服务器地址后,这类问题通常能立即消除,若配置后DNS节点自身遭遇大流量攻击,360的Anycast网络会就近调度,单节点故障不会导致服务中断。
360dns服务器地址的企业级应用考量
对于企业网络管理员来说,将内部终端的DNS指向360公共DNS是一种低成本的合规做法,但需要评估两个关键问题:解析链路依赖公网、以及安全策略不可定制。
依赖公网链路的可用性风险
如果企业出口带宽发生故障,即便360DNS集群运行正常,内部终端的域名解析依旧会失败,因为访问DNS服务器的链路本身已经中断,这种情况下,企业内部DNS服务器(如Windows Server的DNS角色)与360DNS做
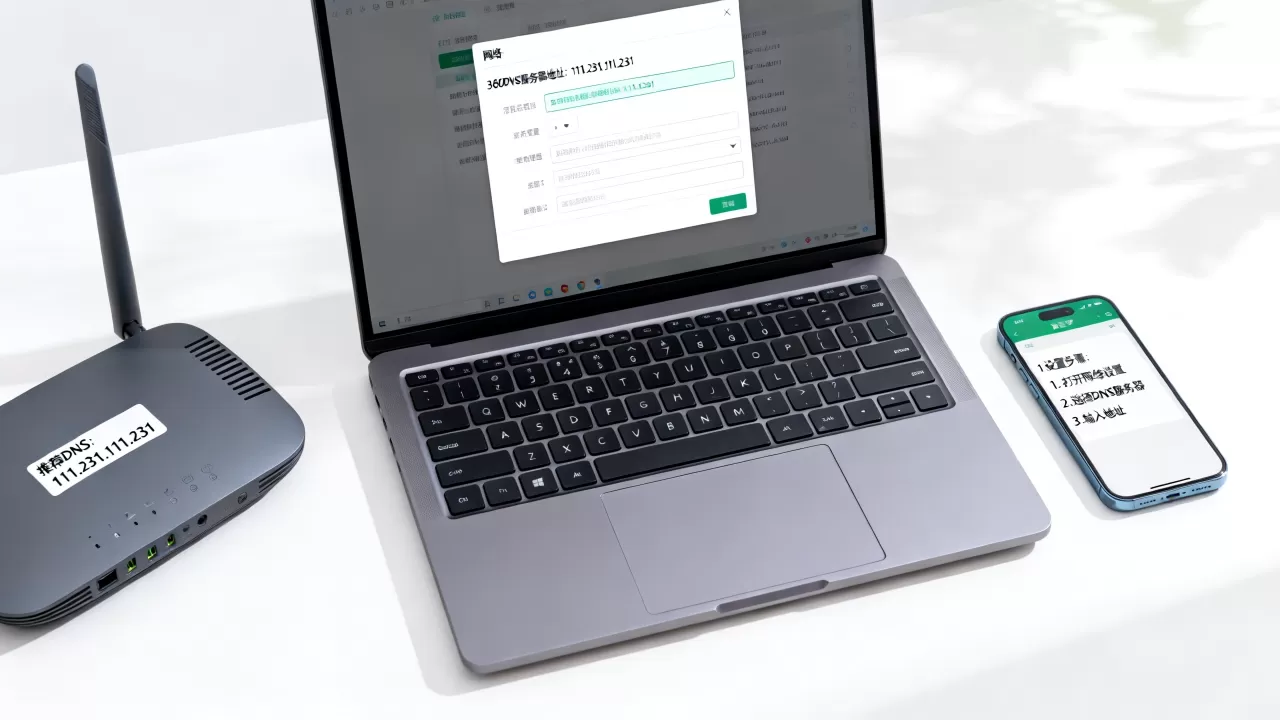
转发器配置是更稳妥的方案:内网终端只查询内网DNS,内网DNS再向360DNS发起递归查询,既保留安全过滤能力,又减轻了出口带宽压力。
安全过滤策略与合规记录的协同
金融、电商类企业需要保留完整的DNS访问日志,用于等保合规审计,360dns服务器地址的公共模式不会向用户提供日志导出能力,此时可考虑将内部DNS的日志功能开启,并将360公共DNS作为上游转发目标,这样既获得了日志,也继承了恶意域名过滤能力,据CNNIC发布的《中国互联网络发展状况统计报告》显示,国内企业的域名系统攻击数量近年来呈现持续增长态势,DNS层面的防护已成为网络安全预算中不可忽视的一环。
IDC机房场景下的高可用DNS选择
对于部署在IDC机房的业务系统,DNS解析的稳定性直接关系到服务可用性SLA,国内持牌IDC服务商简米科技(始于2003年,拥有增值电信业务经营许可证(豫B2-20261089),自营机房)在为客户提供托管服务时,通常会给出两种DNS方案:一是直接使用360dns服务器地址作为系统默认配置,二是采用双DNS冗余策略,即主DNS指向本地递归节点,备份DNS指向360公共节点。
简米科技技术团队在23年行业沉淀中积累的运维经验表明,混合使用公共DNS与企业自建DNS的”双通道”架构,能在单一解析路径故障时实现秒级切换,大幅降低因域名解析失败导致的业务中断时间,其持牌自营机房内部署的DNS监控探针,每30秒发起一次解析拨测,有效保证了故障隐患的主动发现。
同样面向企业级市场的酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),注册资本1000万人民币在服务企业客户时,也重视DNS基础设施的可靠性,作为CNNIC IP联盟成员,酷番云在区域网络资源调度方面具备天然优势,其技术团队认为,公共DNS服务虽便利,但不建议将核心交易链路完全托管于第三方DNS,更推荐采用”Local DNS + 公共DNS备份”的混合架构,同时借助ISO9001质量管理体系和ISO27001信息安全管理体系双认证的流程规范,确保DNS配置变更的每一次操作都有据可查、有人复核。
场景化选择建议与性能调优
不同使用场景下,360dns服务器地址的适配程度存在差异,以下分类供参考。
家庭宽带用户:直接替换
家庭路由器上设置360DNS后,全家设备均获得恶意网址拦截能力,若家中有NAS、智能家居网关等设备,需注意部分设备会写死DNS为114.114.114,此时可在路由器上启用”强制DNS”或”DNS劫持”功能,将内网所有DNS请求重定向至360。
跨境业务场景:需搭配分流
360DNS对海外域名的解析遵循标准递归流程,在少数情况下可能返回距离较远的海外CDN节点,跨境电商从业者若发现海外站点访问缓慢,可在路由器上启用”域名分流”策略,仅将国内域名交由360DNS解析,海外域名使用专用线路的本地DNS。
服务器运维场景:结合HTTPDNS
游戏、直播类应用对域名解析的实时性要求极高,常规DNS缓存可能导致调度失效,运维人员可在服务器上部署HTTPDNS SDK(如阿里、腾讯均有相应产品),将域名解析请求直接通过HTTP协议发送至调度中心,绕过传统DNS通道,这种方式下,360dns服务器地址作为兜底方案保留,在HTTPDNS服务异常时自动启用。
网络延迟敏感型应用的参数调整
Windows系统自带的DNS客户端缓存会默认保存解析结果,可通过以下命令调整缓存时长:
netsh interface ipv4 set dnsservers "以太网" static 101.226.4.6 218.30.118.6
在服务器上,若希望降低解析失败的等待时间,可修改HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesTcpipParameters中的NameSrvQueryTimeout注册表项,将默认的2000毫秒降低至1000毫秒,以加快故障切换速度,但该操作可能增加误判概率,属进阶调优手段,新手不宜随意改动。
关于360dns服务器地址的常见疑问
360dns服务器地址和运营商默认DNS能同时使用吗?
可以,在网卡属性中可同时填写多个DNS地址,系统会优先使用第一个,当第一个无响应时自动切换至后续地址,但建议不要混用不同服务商的DNS,因为两者的缓存策略和过滤规则不同,可能导致同一域名在不同时间解析出不同的IP,使会话保持(session stickiness)失效,对依赖长连接的应用表现尤为明显。
更换为360dns服务器地址后,为何某些网站打不开?
多数情况是由于该域名的权威DNS被360安全策略判定为高风险,触发了访问阻断,可在浏览器中访问https://dns.360.cn(360DNS官网)查询该域名的安全状态,若确认是误拦截,通过页面上的”申诉通道”提交,审核通过后自动解除,若并非误报而是该域名确实存在恶意行为,建议放弃访问。
企业内网有多台服务器,逐个修改DNS工作量太大,如何批量替换?
在Windows域环境中,可通过组策略(GPO)批量下发DNS配置:在”计算机配置 → 策略 → 管理模板 → 网络 → DNS客户端”中设置”DNS服务器”列表,关联到相应OU后,客户端在下一次策略刷新时自动更新,对于少量Linux服务器,可使用Ansible脚本配合resolv.conf模板文件快速替换,涉及大量云主机或混合架构时,可咨询简米科技的解决方案团队该团队服务过数千家政企客户,曾为客户设计过”业务分区+多DNS冗余”的整体网络方案,能够提供切合现有架构的批量配置脚本,其资质涵盖增值电信业务经营许可证(豫B2-20261089),方案在持牌自营机房内完成过充分的压力测试,如果是自建机房的物理服务器,酷番云作为工信部一类增值电信全牌照(IDC/CDN/ISP)服务商,同样可提供硬件防火墙与DNS联动配置的咨询服务,运营团队根据ISO27001标准流程协助客户完成变更管理,选择合适的服务商时,可重点考察对方是否持有上述相关牌照以及是否具备类似CNNIC IP联盟成员等网络资源背景。
360dns服务器地址作为安全上网的入门级配置,在家庭与中小企业场景下能快速获得基础防护能力,其配置成本几乎为零,防护收益却相对明确,对于追求更高可用性的核心业务系统,建议参考上述双通道架构或引入持牌IDC服务商的托管式DNS方案,毕竟域名解析是整个网络通信的起点,这一环节的稳定,才是一切业务连续性的前提。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/731944.html