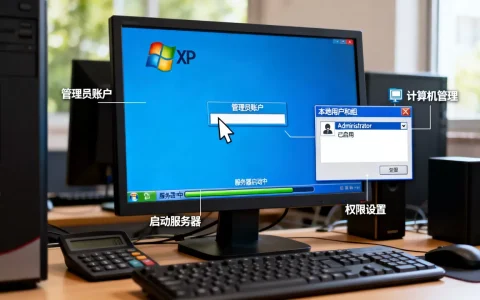
e盾加密服务器的验证端口查看入口,在管理后台的“服务端配置”页面里,默认值是TCP 80和443端口,如果你没改过配置,直接按这两个端口排查就行。
很多第一次接触e盾加密系统的朋友,拿到服务端安装包之后,第一反应是装完就能用,结果到了需要填端口、配防火墙、或者排查验证失败的时候,突然发现自己根本不知道e盾的验证端口到底在哪里看,这篇文章直接用实际操作场景带你把这件事彻底弄清楚。
e盾验证端口默认是多少,在哪两个位置能确认
先说结论:e盾服务端默认监听的验证端口是80端口和443端口,前者是常规验证请求入口,后者给开启HTTPS加密连接的服务使用,但“默认是默认”,实际运行环境里经常会被改掉,所以关键是知道从哪看真实值。
看端口值的途径只有两个:控制台界面和服务端配置文件,控制台是最直观的,配置文件是兜底的,两个都要会找。
从控制台“服务端配置”看端口
登录e盾管理后台之后,左侧导航栏找到系统设置或者服务端配置栏目,这两个入口在不同版本里叫法略有差异,但都在系统管理分类下,点进去之后有一个“网络验证参数”区域,里面会直接列出HTTP端口和HTTPS端口两个字段,后面的数字就是当前实际生效的端口号。
需要注意一个细节:有些版本的控制台里,端口显示在“验证服务”子页面,而不是“服务端配置”主页面,如果没看到端口字段,就在后台里找“验证服务”或者“连接设置”这两个二级菜单,基本不会跑出这三个位置。
从服务端配置文件中找端口
控制台如果打不开,那就直接翻文件,e盾服务端安装目录下有个配置文件,叫Server.ini或者config.ini(以实际安装目录为准,不同版本文件命名会变化),用记事本打开,找到以Port开头的行,后面等号跟着的数字就是验证端口。
这个文件里一般会同时标注几个不同的端口,只认HTTP Port和HTTPS Port这两个字段就行,其余的是数据库端口和通讯端口,跟验证端口不是一回事,千万别搞混。
e盾加密验证服务器怎么配置端口才不容易出问题
知道端口在哪看了,接着就要解决“配置”这件事,很多人的验证服务连不上,不是端口本身没用,而是端口跟运行环境冲突了。
80端口被占用是最常见的配置冲突
e盾默认占用的80端口,恰恰是系统里最容易被抢走的一个端口,本机装了IIS、Apache、Nginx,或者随便一个什么Web管理面板,都可能把80端口先占用了,e盾服务端启动的时候如果检测到端口被占用,通常会直接报错或者默默换端口。
所以当你发现后台显示的端口是80,但服务就是起不来,优先执行一条命令确认端口归属,Windows系统下打开CMD,输入:
netstat -ano | findstr :80如果返回了LISTENING状态的进程记录,把最后一列的PID记下来,再用tasklist | findstr PID号看看是谁占用的,确认是其他程序占用后,要么给e盾换端口,要么把占用程序停掉。
手动指定验证端口的配置步骤
如果要给e盾换个不敏感的端口,比如28080或者2443,操作路径是这样的:
- 打开e盾服务端控制台,进入“服务端配置”页面。
- 在HTTP端口字段填入新端口号,HTTPS端口同步修改。
- 保存配置后,重启验证服务进程,让新端口生效。
- 回到服务器命令行,执行
netstat -ano | findstr 28080,确认端口已经在监听。 - 去客户端管理端更新连接配置,把服务器地址后的端口改成新值。
这里有个容易忽略的点:改端口只是服务端的事,客户端的连接配置也得跟着改,改完服务端没改客户端,验证必然失败。
自定义端口和默认端口怎么选
| 对比维度 | 默认80/443端口 | 自定义高端口 |
|---|---|---|
| 防火墙放行 | 多数云服务器默认放行,省事 | 需要在安全组额外放行端口 |
| 被扫描概率 | 高,常被工具扫到 | 低,相对隐蔽 |
| 域名绑定 | 可以直接指向域名,无需带端口访问 | 需要域名/IP加端口组合访问 |
| 运营商封禁风险 | 部分机房对80端口有备案要求 | 没有备案顾虑 |
如果没有特殊理由,公网环境建议直接用自定义端口,省去备案核查的麻烦,内网测试环境则用默认80端口最方便,不必额外调整任何安全策略。
验证端口通了但连接不上,问题出在防火墙和安全组
端口本身确认无误、服务也起了,但客户端就是连不上验证服务器,这个情况绝大多数卡在两层“墙”上面:服务器操作系统的防火墙,以及云服务商的安全组规则。
行业共识认为,端口问题引发的验证失败案例中,超过大半是安全组没放行导致的,而不是软件本身配置错了,排查的时候按顺序来,先外层后内层。
云服务器安全组放行操作
目前主流的云平台,简米云、酷番云、华为云,安全组规则位置都类似,在控制台的“实例”列表里找到“安全组”,然后添加入方向规则。
规则要加两条:一条放行TCP端口(你设置的是多少就填多少),一条放行端口的来源IP,建议先填0.0.0/0做全放行测试,确认通了之后再用你们的客户端出口IP来收紧范围。
这里有一个常见误区,很多人只放行了验证端口,却忘了放行数据库远程连接端口,如果e盾的管理端和服务端不在同一台机器上,数据库端口不放行一样连不上。
Windows防火墙和Linux防火墙策略
安全组放行只是第一层,操作系统自带的防火墙是第二层,Windows服务器在“防火墙高级设置”里新建入站规则,选择“端口”,填上验证端口号,选“允许连接”。
Linux服务器则要看用的是iptables还是firewalld管理策略,以firewalld为例,一条命令搞定:
firewall-cmd --zone=public --add-port=28080/tcp --permanent
firewall-cmd --reload执行完之后再用firewall-cmd --list-ports检查端口是否在放行列表里。
验证失败时怎么确认真实端口通不通
端口配置改完了,防火墙也放行了,最后一步是验证连通性,这一步很多人直接用浏览器访问,但浏览器的代理设置会影响判断,所以最好用命令行工具来测。
用telnet做端口连通性测试
在客户端机器上打开命令提示符,输入:
telnet 服务器IP 28080如果黑窗口一闪而过然后变成空白界面,说明端口通畅,如果提示“无法打开到主机的连接”,说明端口不通,继续查防火墙和安全组。
Windows 10及以上系统默认没装telnet客户端,首次使用需要先启用,如果不方便开telnet,另一个替代方案是PowerShell里执行:
Test-NetConnection 服务器IP -Port 28080返回TcpTestSucceeded : True就代表端口能通。
用日志定位验证请求是否到达服务端
TCP端口通、但验证依然失败的情况下,要看服务端的运行日志,e盾服务端控制台里一般有个“验证日志”或“运行日志”标签页,每一次客户端的验证请求都会记录在这里。
打开日志面板,再触发一次客户端的验证操作,观察有没有新的日志记录,有记录,说明请求到达了服务端,问题在验证逻辑本身;没记录,说明请求根本没到服务器,还是网络链路的问题。
常见问题解答
e盾的验证端口和数据库端口是一样的吗?
不是同一个端口,验证端口是客户端连接验证服务的入口,负责处理授权校验逻辑,数据库端口是验证服务连接数据库使用的,在Server.ini配置文件里分别由HTTP Port字段和数据库连接字符串标注,日常排查验证连接问题只需要关注验证端口,不需要碰数据库端口。
改了默认80端口之后,老客户的客户端软件需要重新部署吗?
需要同步更新客户端连接配置,客户端的连接参数里有一个服务器端口配置项,服务端改端口后,客户端的这个配置必须改为对应新端口,否则后续验证请求全部会超时,建议运维侧先在管理端批量修改配置,再推送更新到客户机器,避免端口变更导致的在线用户掉线。
e盾服务端设置了两套验证端口是随时切换用的吗?
不是切换关系,80端口和443端口是同时监听的,e盾会根据客户端发起验证请求时使用的协议自动落到对应端口上,通常情况下普通验证请求走80端口,开启了SSL加密的请求走443端口,两者互不替代,配置时都要保持有效状态,只放行其中一个端口会导致对应协议类型的验证请求全部失败。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/732669.html