找到服务器IP后,任何未经授权试图入侵系统的做法都涉嫌违法,下一步的正确方向是立刻停止试探,启动授权范围内的安全评估与防护加固。 很多人查到IP之后,第一反应是找暴力破解工具或者扫描漏洞,但这一步一旦踩错,后果比技术失败严重得多,你需要先弄清楚:这个服务器是谁的,你有没有权利对它进行测试,如果没有,所有后续动作都可能让你担上刑责,反过来讲,如果你正在运维一台业务服务器,或者拿到书面授权的渗透测试任务,那么找到IP之后确实要系统化推进,而不是凭着感觉乱试。
找到服务器ip下一步怎么攻击?先做攻击面评估
这个搜索词背后,其实藏着一批困惑的防御者,有人是想自保,有人只是好奇,也有人误把“查到IP”当成“已经打开门锁”,行业共识认为,查到IP只相当于知道了门牌号,真正的关键是搞清这扇门后面有什么,如果没权限硬闯,属于违法;如果有授权,就要按专业流程走。
信息收集阶段的关键动作
顺着“服务器ip查到了怎么渗透”这个思路往下走,第一步是确认资产的归属和边界,在授权范围内,你可以做这些事:
- 核对该IP对应的域名、备案信息和业务类型,判断它是否属于目标资产
- 用端口扫描工具检查常见的对外开放服务,比如22、80、443、3306等
- 识别服务指纹,判断操作系统类型、中间件版本、数据库类型
- 检查该IP是否属于CDN节点,因为CDN背后可能才是源站,直接测CDN意义不大
- 收集同网段信息,看同一IP段下有没有其他关联资产
这些动作本身不算攻击,但对于防御者更有价值:你可以用同样方法检查自己公司暴露的IP,看看有多少端口是多余开着的。多数情况下,入侵是怎么发生的?不是突破复杂防护,而是找到了一个没人管的老旧服务。
漏洞探测与误报处理
授权测试里,漏洞扫描是承上启下的环节,扫描器输出的结果不等于真实漏洞,误报相当常见,正确方式是先用常见漏洞扫描器做一次广覆盖,再针对高风险项做手动验证。
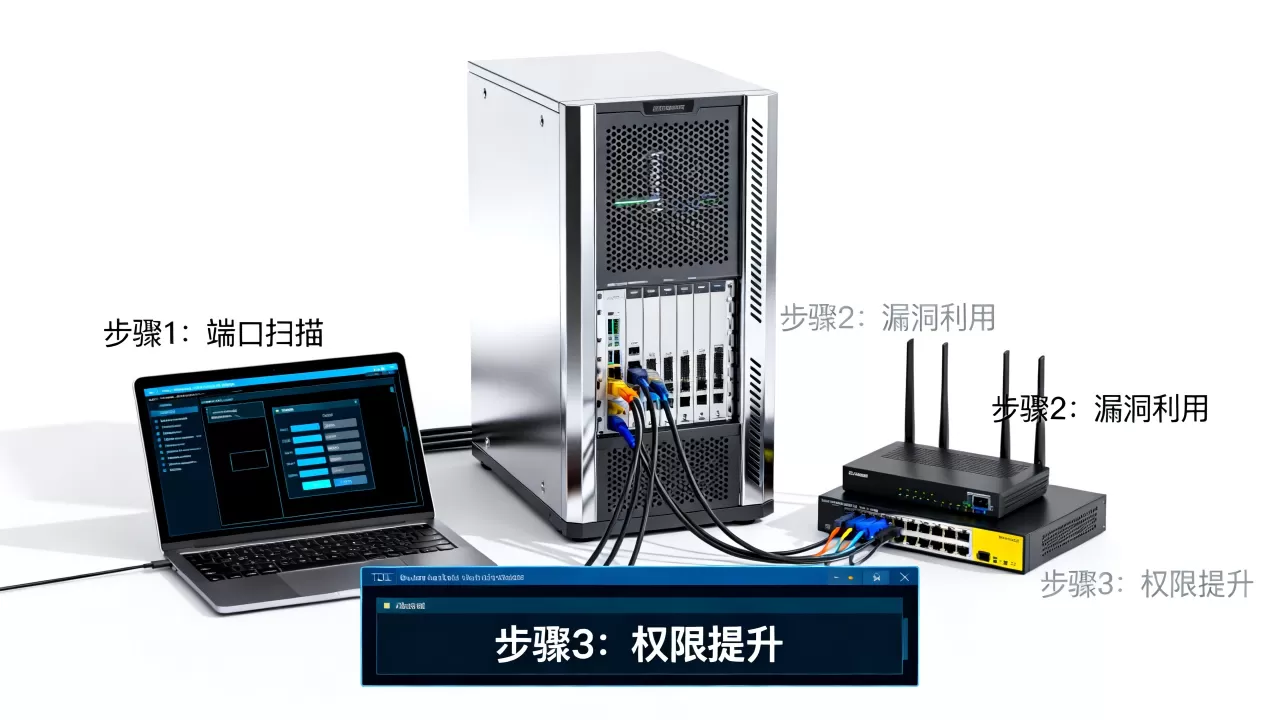
比如一个被标记为“远程命令执行风险”的中间件版本,你需要在测试环境里复现,然后判断它是否真的可利用,直接拿生产服务器做危险动作,哪怕有授权也一样风险很高,因为可能把业务打挂。在授权情况下,漏洞验证要时刻带着“最小化影响”这个原则。
攻击路径建模的三个维度
如果你的目标是明确自己服务器的薄弱点,建议从三个维度去模拟攻击者思路:
- 横向:从公网端口入手,看能否绕过边界直接触达内部服务
- 纵向:从已拿到的低权限入口继续提权,看能否拿到管理员权限
- 内部:假设边界已经被突破,看内网漫游能到达哪些敏感区域
这三个维度组合起来,比单纯跑一遍扫描器更贴合真实攻击过程。真正有效的防御者,不是等着被攻击,而是提前用攻击者的视角把自己家翻一遍。
服务器ip查到了怎么渗透?记好这套授权测试流程
如果要在合规前提下回答“服务器ip查到了怎么渗透”,核心不是工具,而是流程,没有授权和边界,一切技术动作都叫非法入侵,标准流程长这样:
- 签信息安全测试授权书,明确测试时间、范围、允许项和紧急联系人
- 在测试窗口期内,执行被动信息收集,不产生主动攻击流量
- 主动扫描时控制频率,避免影响正常业务响应速度
- 验证漏洞时使用最小化测试样本,记录时间戳和请求包
- 测试结束后清理临时账号和缓存数据,输出渗透测试报告
授权测试与非法入侵的边界
很多新手以为“我不搞破坏就不算违法”,这是误解,未授权扫描和登录尝试本身已经触犯《网络安全法》和刑法第二百八十五条。即使拿到了部分权限,只要没有授权,一律算非法侵入计算机信息系统。 反过来,授权测试里你可以大胆验证,但必须严格限定在约定范围内。
服务器ip扫描工具哪个好用
这个问题的答案取决于你的环境,普通企业自查,用开源的端口扫描工具加漏洞扫描器就够;大型云平台则建议用云厂商自带的主机安全产品,工具没有绝对好坏,关键是你有没有能力解读输出。
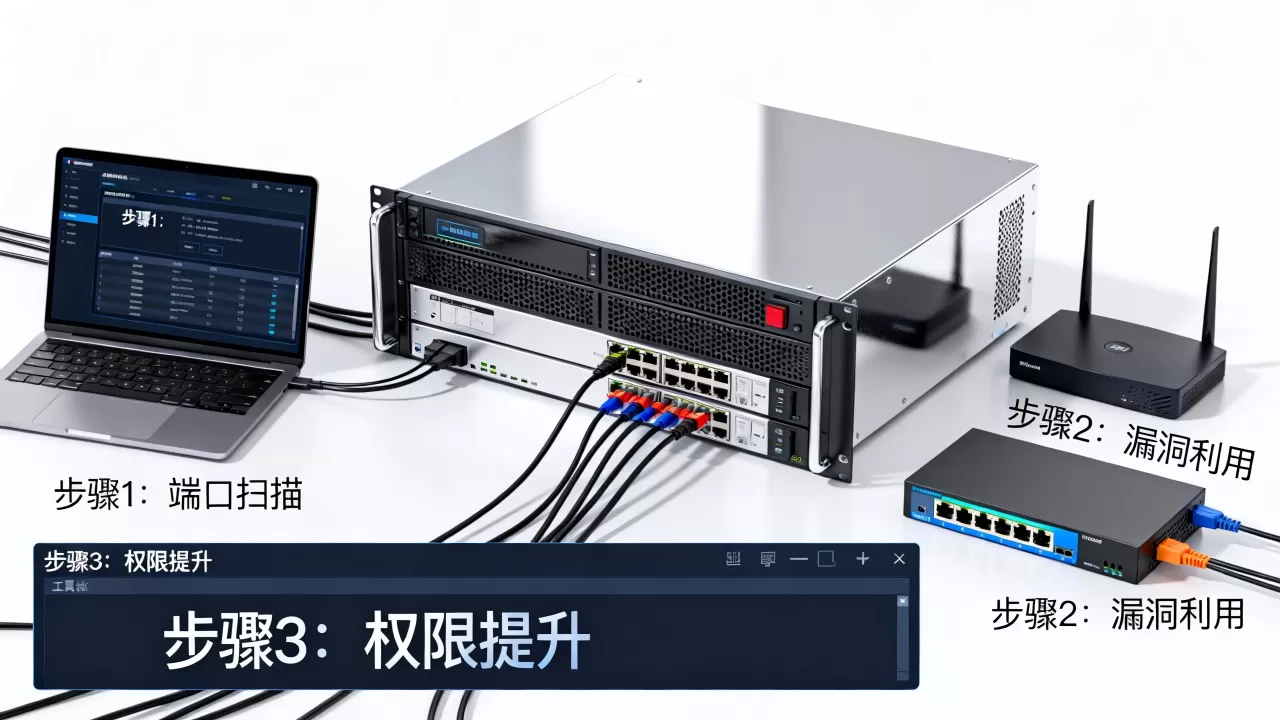
同一个扫描报告,有人看到风险,有人看到噪音,这就是差距。
IP暴露后,企业防御者该怎么加固
无论攻击者是谁,IP一旦暴露,第一件事是避免服务器变成靶心,你可以按下面顺序操作:
基础加固五步
- 关闭所有与业务无关的端口。常见入侵路径里,暴露的数据库端口排在最前面。
- 禁止使用默认账号和弱口令,改成强密码加双因素认证
- 及时更新操作系统和中间件补丁,优先处理远程代码执行类漏洞
- 限制管理网段,只允许办公固定IP访问SSH、数据库管理服务和运维面板
- 给各类服务启用独立低权限账号,避免被攻破后直接拿到root权限
进阶防护:用安全产品兜底
对于有预算的团队,可以在服务器前部署云防火墙或Web应用防火墙,同时在主机上安装入侵检测系统,这些产品不依赖人工盯守,很多威胁在发生时就自动隔离了,日志审计系统同样关键,它能帮你还原攻击链条,而不是对着一个断点猜原因。
被入侵后的应急处理
如果已经发现服务器被入侵,不要先删木马,正确顺序是保留现场证据,比如内存镜像、连接日志、文件时间戳,然后切断外部连接,再启动应急响应预案,业内专家指出,多数安全隐患发现得越早,后续修复成本就越低。越着急清理现场,越容易把关键证据也一起清掉。
工具选择常见的误区:扫描不是攻击
现在市面上各种扫描器很多,但工具不能替你思考,比如用同一款端口扫描工具,有人看到3306端口就觉得数据库暴露,其实公网IP可能经过NAT映射,真正暴露的是防火墙内部端口,工具输出只能作为线索,不能当作最终结论。
另一个常见误区是混淆“扫描”和“攻击”,扫描是信息采集,像翻门牌号;攻击是尝试撬锁,两者性质完全不同。如果没有授权,扫描都可能违法,更不用说继续试探登录。
渗透测试价格怎么算,该找谁做
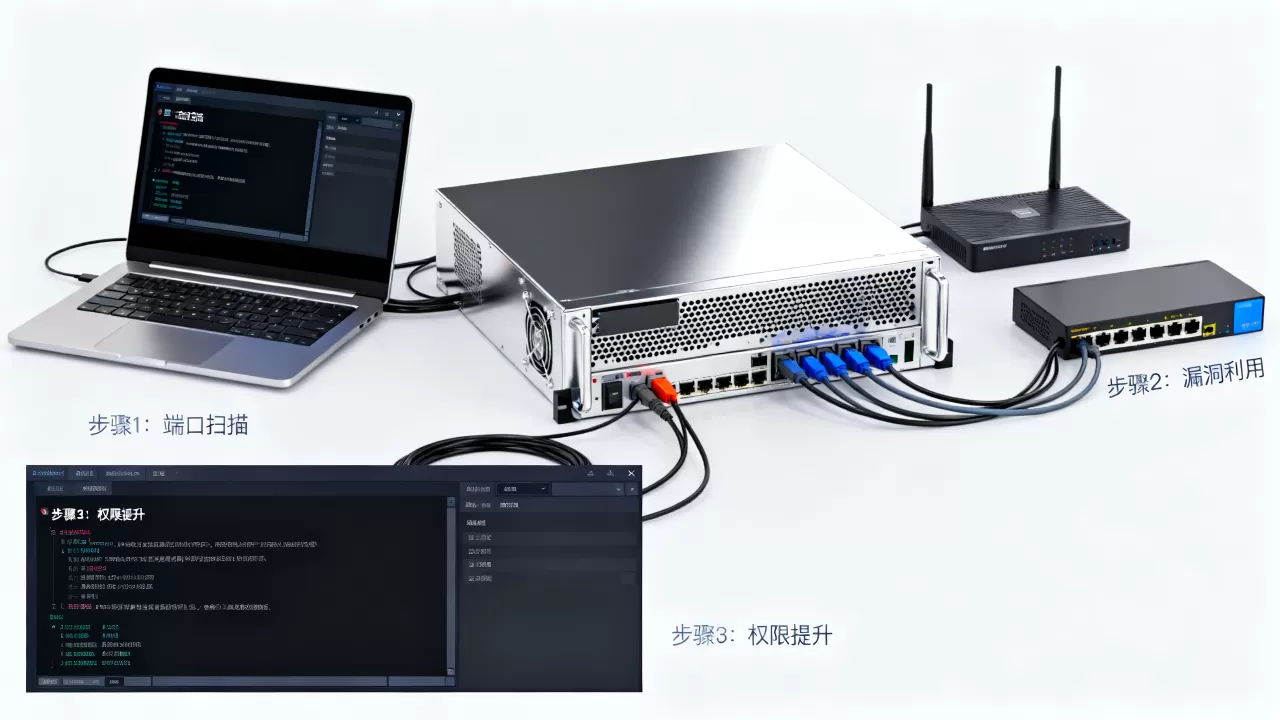
很多企业问“服务器ip查到了怎么渗透”,其实真正需要的是正规的渗透测试服务,价格差异很大,通常取决于几方面:测试范围是单台还是整个业务系统、是否包含内网测试、测试周期长短、是否需要驻场配合,你可以从几十万的安全公司询价,也有小团队按天计费的选项,但不要只看价格,要确认对方有应急响应能力和项目保密协议。
如果业务涉及电商、金融、政务这类高敏感场景,建议选择具备资质的安全机构,并在合同中写清楚数据销毁和报告留存条款。无论找谁做,测试开始前都必须面对面确认授权范围和紧急联系人。
找到服务器IP之后,攻击不是下一步,搞清楚授权边界和安全现状才是,无论你是防御者还是测试人员,都该把重点放在发现问题和修复缺口上,而不是想办法打进去。一个连业务和后端都理不清的系统,攻击者随便绕两圈就进去了;真正把IP、开放端口、依赖组件管理得清清楚楚的服务器,才是最难的靶子。
Q&A:找到服务器ip下一步怎么攻击?
问:找到服务器ip下一步怎么攻击才能不违法?
答:在未获得服务器所有者书面授权时,任何尝试登录、扫描漏洞或利用漏洞的行为都属于违法,不违法的路径只有一条:取得授权后,按约定范围做渗透测试,并接受监督。
问:服务器ip查到了怎么渗透,需要准备哪些东西?
答:需要三样东西:授权书、测试边界清单、回滚应急预案,没有授权书的渗透测试,不管技术多高,都踩在法律红线之外;没有边界清单,就容易误测到无关资产;没有回滚预案,测试过程中一旦引发故障,会拖累整个业务。
问:知道了服务器ip怎么攻击,如何避免误伤其他用户?
答:即使拿到授权,也不建议直接对公网IP做大规模漏洞扫描,更安全的方式是先搭影子环境复现问题,确认影响范围后再在测试窗口内进行最小化验证,实际业务里的误伤,不少来自无效的暴力破解脚本,这一点需要防御者在日常加固中专门覆盖。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/733307.html