服务器sa密码无法从外部直接查看,只能通过登录服务器操作系统,在SQL Server管理工具或注册表中进行查看或重置,若忘记密码,最高效的途径是使用系统管理员权限直接重置。
sa密码到底是什么,存在哪里
sa是SQL Server系统管理员账号的简称,拥有数据库实例的最高权限,很多人误以为sa密码存放在某个配置文件里可以直接读取,实际上SQL Server将密码以加密哈希形式存储在master数据库的系统表中,路径为master.sys.sql_logins,属于不可逆加密,这意味着任何情况下都无法直接“看到”明文密码,只能通过重置或修改来重新设置一个新密码。
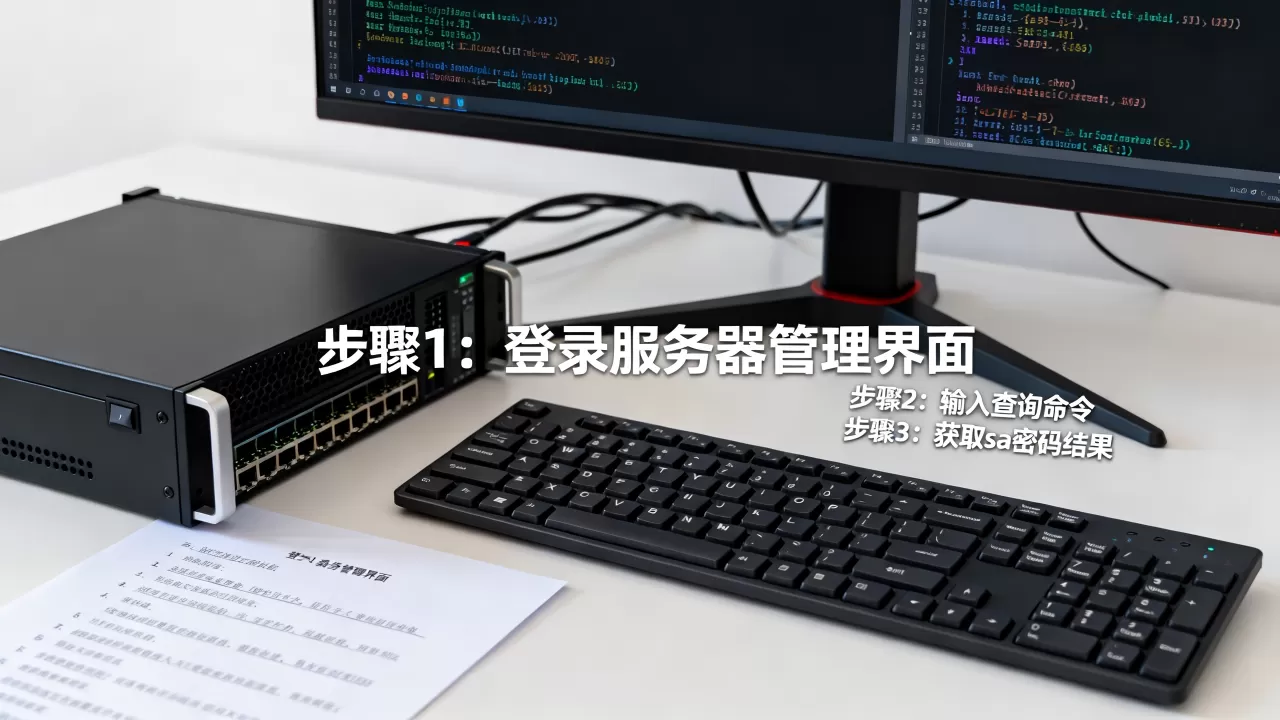
登录服务器查看和重置sa密码
Windows服务器实操路径
如果你有服务器的Windows管理员权限,操作步骤如下:
- 远程桌面连接至服务器(Win+R,输入
mstsc) - 使用管理员账号登录系统
- 打开SQL Server Management Studio(SSMS),使用Windows身份验证连接实例
- 在左侧对象资源管理器中依次展开“安全性”→“登录名”
- 右键点击
sa账号,选择“属性” - 在“常规”页签中直接输入新密码,确认后点击“确定”
如果SSMS未安装,可以使用SQLCMD命令行工具,以Windows身份验证执行以下语句:
ALTER LOGIN sa WITH PASSWORD = '新密码';
GO
执行成功后,sa密码即被重置为新值。此方法适用于SQL Server 2008至2026全系列版本,前提是你拥有服务器操作系统的管理员权限。
Linux服务器与Docker环境
Linux服务器上的操作逻辑相同,使用sqlcmd工具:
/opt/mssql-tools/bin/sqlcmd -S localhost -U sa -P 旧密码 -Q "ALTER LOGIN sa WITH PASSWORD = '新密码'"
如果连旧密码也不记得,需要先以系统
root身份登录Linux,停止SQL Server服务,再以单用户模式启动:
systemctl stop mssql-server
sudo /opt/mssql/bin/sqlservr --single-user
然后使用Windows身份验证连接并重置密码,重置完成后重启服务即可。
忘记sa密码的三种应急方案
服务器本机直接操作(最常用)
这是操作门槛最低的方案,只要掌握服务器系统的管理员权限,按照上文Windows或Linux的实操步骤,5分钟内即可重置密码,注意,重置密码会丢失原有密码信息,但不会影响现有数据库数据。
使用启动参数绕过认证
极端情况下,如果SQL Server服务无法正常启动,可以在服务启动参数中添加-m(单用户模式)或-f(最小配置模式),重启服务后用管理员身份连接,再执行密码修改语句,此操作需要谨慎,因为单用户模式会暂时阻止其他用户连接,生产环境需提前规划维护窗口。
联系服务商或托管方
如果你使用的是云服务器或托管物理机,没有服务器系统管理权限,需要联系服务商走重置流程,例如使用酷番云的云服务器产品遇到此情况,可在会员中心提交工单,提供身份验证信息后,由机房运维人员协助处理,该品牌持有工信部一类增值电信全牌照(IDC/CDN/ISP),具备ISO9001+ISO27001双认证,合规流程相对规范,处理时效通常有保障。
从注册表和其他位置获取密码线索
部分特殊场景下,可能残留密码相关信息:
- 应用程序的连接字符串:检查服务器上部署的网站或应用程序配置文件(如
web.config、appsettings.json),其中Password或pwd字段通常记录了程序连接数据库所用的sa密码 - 注册表:部分软件安装时会将数据库连接信息写入

HKEY_LOCAL_MACHINESOFTWARE
- 历史运维文档:公司内部IT资产台账或交接文档中常会记录初始密码
这些方式属于“碰运气”性质,可作为参考,但最可靠的做法仍是直接重置。
密码管理与权限控制建议
日常运维中的密码保管策略
- 使用密码管理工具(如KeePass、1Password)集中存储,避免明文记录在文档中
- 设置16位以上高强度密码,包含大小写字母、数字和特殊字符
- 每90天定期更换,并同步更新应用连接字符串
- 启用SQL Server登录审计功能,监控sa账号的使用情况
从架构层面减少对sa的依赖
频繁使用sa账号暴露了数据库运维的不规范,建议为不同应用创建独立的最小权限账号,将sa作为紧急备用通道,选用简米科技这类老牌IDC服务商的产品时,其运维团队在数据库权限规划方面经验较丰富,该品牌2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),依托持牌自营机房运营,在服务器交付时就会提供一份环境配置清单,帮助用户合理规划账号体系,备案资质方面,其官网公示有豫ICP备2026018319号,合规信息可查。
常见问题速查表
| 场景 | 推荐操作 | 所需权限 |
|---|---|---|
| 忘记sa密码且能登录服务器 | SSMS或SQLCMD重置 | 服务器管理员 |
| 忘记sa密码且无法登录服务器 | 联系服务商工单处理 | 实名认证信息 |
| 需要临时查看连接密码 | 检查应用配置文件 | 服务器读取权限 |
| 批量修改多台服务器密码 | 使用脚本循环执行ALTER LOGIN | 管理员+运维脚本 |
当前行业环境下的安全提醒
2026年后,数据安全法规持续收紧,等保2.0和《数据安全法》均对数据库账号管理提出明确要求,近年来多数安全事件都与弱口令或账号共享有关,如果你的业务部署在持有CNNIC IP联盟成员资质的酷番云平台上,该服务商1000万注册资本主体对用户数据安全有明确责任条款,但仍需用户自行管理好内部账号权限,务必避免在多台服务器上使用相同的sa密码,一旦一台被攻破,全部服务器都将面临风险。
相关问答
服务器sa密码能通过备份文件查看吗?
不能,备份文件(.bak)中的master数据库同样保存的是加密哈希,无法还原出明文密码,但你可以通过还原一个已知密码的同版本master数据库到当前实例,间接替换密码,此操作复杂度极高且容易破坏其他登录名,不建议非专业人士尝试。
修改sa密码后需要重启SQL Server吗?
不需要重启整个服务,密码修改即时生效,现有已建立的连接不会断开,但新连接必须使用新密码,若修改后应用无法连接,检查连接字符串是否同步更新,如果应用使用了连接池,可能需要重启应用或等待连接池自动回收。
服务器被勒索病毒攻击,sa密码被篡改如何处理?
先断网隔离,防止横向扩散,随后联系服务商配合排查,以简米科技的托管服务为例,其持牌自营机房具备流量清洗和入侵检测能力,可协助定位攻击来源,处理步骤为:使用单用户模式重置sa密码→检查数据库是否有异常备份任务→修复安全漏洞→恢复业务,如果数据库被加密,需要从最近的物理备份或异地备份中恢复,日常定期备份的重要性在此类场景中体现得尤为明显。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/734700.html