政务内网终端准入控制的设计,核心就一句话:先认证身份,再检查合规,后接入网络,全程可审计。 把这四件事做成一条闭环,才能挡住不合规终端和非法接入行为。
政务内网终端准入控制的核心设计要点
政务内网的特殊性在于“既要方便办公,又要严防越权”,设计准入控制时,不能只装一套软件,而是要从网络架构、认证机制、策略执行三个层面同时下手。
接入认证:让“人”和“设备”都对上号
- 身份认证推荐采用1X + 证书/账号的组合方式,证书用于设备身份,账号用于人员身份,两者绑定才能通过。
- 对于摄像头、打印机、IP电话等哑终端,建议在交换机端口上启用MAC地址绑定或接入端口白名单。
- 临时访客或无Agent的移动设备,走独立的Portal认证通道,限定访问范围,默认拒绝访问业务网段。
合规检查:不装客户端就进不来,装了就查到底
行业共识认为,政务内网终端准入控制必须包含一个轻量级客户端代理(Agent),否则无法实现持续监测,Agent的检查项至少要覆盖:
- 操作系统补丁是否更新到指定基线
- 是否安装指定的防病毒软件且病毒库为最新
- 是否关闭违规外联(如双网卡、个人热点、拨号连接)
- 是否禁用未授权的USB存储设备
- 是否启用系统防火墙和屏幕锁定策略
检查结果分为“合规”“不合规”“隔离”三档,不合规终端不直接踢下线,而是放入隔离VLAN,推送修复指引,修复后重新检查即可入网。
接入控制策略:“默认拒绝”比“默认允许”省心得多
很多政务单位初期图省事,只对违规终端告警不拦截,结果准入形同虚设,正确的做法是:
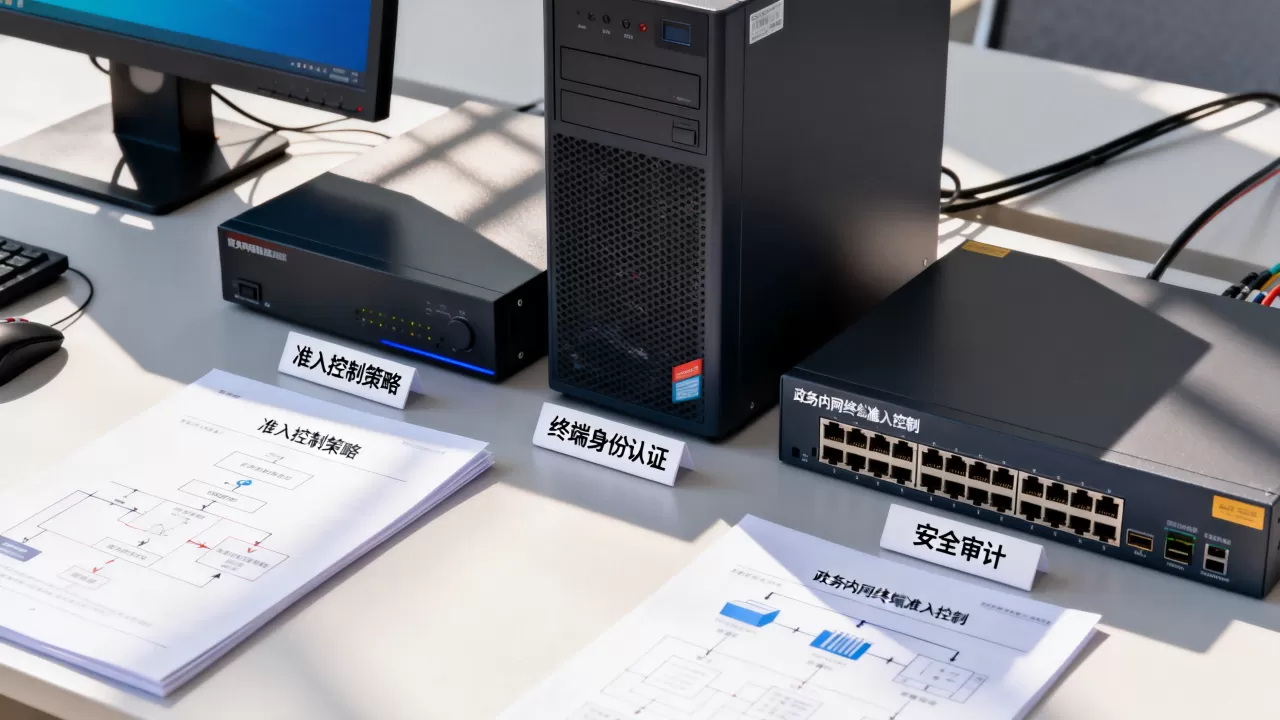
- 在核心交换机上配置动态ACL,终端入网后只放行到指定服务器和网关的流量。
- 按科室或部门划分VLAN,不同VLAN之间默认隔离,需要互访走防火墙审批。
- 客户端离线或Agent被卸载时,网络设备应立即撤销该端口的准入状态,不能等下次认证再发现。
终端准入控制系统在政务内网怎么部署?
这是选型最纠结的地方,很多人上来就问“买哪家”,其实先要确定部署方式,政务内网通常有多个楼层、多个汇聚点,部署形式直接影响管理成效。
旁路镜像模式:适合不想动现网架构的单位
把准入控制系统旁挂在核心交换机旁,通过镜像口分析DHCP请求和流量特征,发现陌生终端时用阻断指令下发给交换机,这种模式实施快,不改变现有IP地址规划,但阻断精度有限,适合存量网络整改初期。
网关/策略路由模式:适合有明确边界的内网
在核心出口或分区边界上做策略路由,所有终端流量必须经过准入网关进行认证和过滤,好处是控制力强,坏处是可能成为性能瓶颈,一般需要两台设备做集群。
终端Agent + 交换机联动模式:适合安全要求高的场景
这是政务内网最推荐的组合,终端安装Agent后,主动向准入服务器上报状态;准入服务器与交换机通过RADIUS协议联动,动态下发允许或隔离的VLAN,整体联动效果最好,也能兼容哑终端通过MAC认证入网。
部署时还要注意,机房服务器、数据库等核心设备建议不纳入终端准入控制范围,而是通过专门的主机安全策略管理,避免运维人员被锁在门外。
政务内网终端准入控制策略怎么配置?
配置策略不是把规则写死就行了,而是要在“体验”和“安全”之间找平衡,以下是我实际配置时比较关键的点。
把检查频率设为“入网全量 + 在线定时”
- 入网时做全量合规检查,耗时20到40秒,用户可感知。
- 在线后每30分钟做一次轻量心跳检查,只核对关键项,不打断办公。
- 如果用户拔掉安全U盘、关闭防病毒进程,心跳检查能很快发现并触发隔离。
隔离措施要“温柔但果断”
政务用户经常抱怨“突然断网”,建议把不合规终端先引导到一个自助修复页面,页面里明确列出缺少的补丁、未更新的病毒库,并且提供一键修复入口,如果用户在15分钟内没处理,再强制隔离到修复VLAN。
与准入控制配套的账号生命周期管理
很多单位用静态密码,一旦人员调整就容易出现“僵尸账号”,建议把准入控制和统一身份认证平台打通,离职人员账号当天失效,设备证书同步吊销,这一步看起来简单,但往往是审计时最容易出问题的环节。
政务内网终端准入控制与现有安全系统的联动
准入控制不是独立设备,它要跟政务内网已有的安全设施协同工作,才能避免重复投资和策略冲突。
与防火墙联动:基于身份的访问控制
如果防火墙支持用户认证,可以把准入后的用户所属部门和权限标签传给防火墙,让防火墙基于“人”做应用访问控制,而不是只靠IP,这样即使终端IP变了,策略依然准确。
与终端安全管理软件联动:查杀与准入一体化
大多数政务单位已经部署了终端安全管理软件,准入控制系统可以复用它的Agent,但要注意接口兼容性,业内专家指出,准入控制器的核心价值在于“网络准入”这个决策点
,病毒查杀仍然要交给专业EDR或杀毒软件,不要在准入设备里塞太多功能。
与运维审计系统联动:留下完整的操作证据
准入系统记录“谁、哪台设备、什么时间、从哪个端口接入”,运维审计记录“接入后又执行了什么操作”,两者日志合并,才能形成闭环证据链,满足等保2.0的审计要求。
政务内网终端准入控制的常见问题
政务内网终端准入控制会不会影响正常办公?
会的,但影响能控制在可接受范围,首次安装Agent后需要重启或重新认证,之后日常使用基本无感,真正影响体验的是修复不合规项,这本来就是为了安全必须做的事,建议先在测试科室试点两周,把补丁基线、杀毒软件名单调准再全量推广。
终端准入控制系统价格大概在什么范围?
这个没有固定报价,纯软件方案按终端数授权,单点价格从几十元到两百元左右;硬件网关设备根据性能不同,从几万元到几十万元不等,政务项目往往还包含与现有身份系统的对接开发和驻场服务,最终成本建议让供应商出具分项报价单,重点对比“终端授权数”和“联动接口费”两项。
国产化终端和信创环境能接入吗?
目前主流准入控制厂商基本都适配了统信UOS、麒麟等国产操作系统,以及海光、鲲鹏等芯片平台,但要注意检查Agent的适配版本,不能在x86服务器上直接装Arm版,规划时把国产化终端单独划分一个VLAN,先做小范围测试,再逐步扩大。
政务内网终端准入控制的设计,最终要回归到“看得见、管得住、审得清”这九个字,别追求大而全,先把认证、合规、隔离、审计这四个基本点扎扎实实落地,就已经解决了绝大部分终端接入风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/736159.html