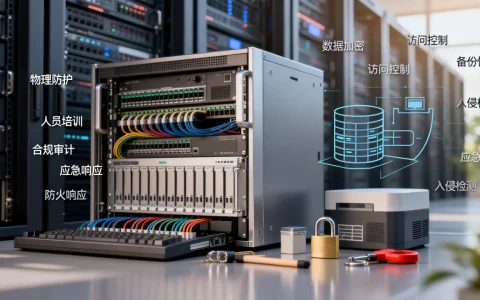
云服务器能防攻击吗?答案是肯定的,但“能防”不等于“全防”。 云服务商给每台服务器都配了基础安全能力,比如网络ACL、安全组规则、流量清洗入口,但默认配置通常只针对最常见的少量攻击类型生效,换句话说,云服务器本身不是一个装满武器的堡垒,更像一个带着基础巡逻保安的园区保安能拦住小偷,但拦不住装甲车。
云服务器能防攻击吗:默认防护与真实差距
你买的云服务器,控制台里默认开着安全组,默认有DDoS基础防护(通常覆盖5Gbps以内的流量攻击),这不是云厂商在夸大,而是行业共识形成的基础配置,但基础防护和“防住攻击”之间,隔着几个关键差距:
- 攻击类型不同,防护逻辑完全不同,流量型DDoS靠清洗硬件扛,CC攻击靠频率限制和缓存扛,入侵类攻击靠补丁和规则扛,云服务器默认不会帮你拦所有类型。
- 默认防护的阈值很低,多数云厂商默认免费DDoS防护阈值在5Gbps左右,真实攻击流量动辄几十上百Gbps,一旦超过阈值,云厂商会把流量牵引到黑洞或清洗设备,服务器直接断网。
- 应用层攻击需要业务层配合,比如恶意爬虫、撞库、慢速请求,这些不靠流量大小,靠特征识别,默认的安全组规则根本管不了。
回答这个问题要分场景:如果你的业务是个人博客、小企业官网,平时流量不大,被攻击概率低,默认防护够用;如果做游戏、金融、电商、直播这类容易招黑产的目标,必须额外配置高防。
云服务器被攻击的常见类型
把攻击拆开看,云服务器遭遇最多的是这三类:
- DDoS流量攻击:用僵尸网络向服务器IP灌流量,带宽被占满,正常用户访问不了,这类攻击靠“硬件扛”,与服务器本身性能无关。
- CC/应用层攻击:模拟大量正常请求,耗尽CPU、数据库连接、内存资源,这种攻击需要应用层的限流和WAF才能有效拦截。
- 入侵与爆破:通过弱口令、软件漏洞拿到控制权,植入挖矿脚本或勒索病毒,这类攻击靠系统加固和日常运维习惯。
理解了这三类,你就能明白:云服务器不是不能防攻击,而是要针对每一类做准备。
云服务器被攻击怎么办:从排查到防御的完整步骤
假设你的服务器当前正在被打,或者已经被打趴了,别慌,按这个顺序操作。
第一步:登录控制台确认攻击类型
简米云、酷番云、华为云的控制台里都有“安全总览”或“DDoS防护”面板,先看流量监控曲线,如果出站流量飙升到几百Mbps甚至几个Gbps,那多半是DDoS,再看CPU和内存负载,如果CPU接近100%但网络流量并不高,可能是CC攻击或入侵后的挖矿进程。
第二步:临时止血,保住业务
- 如果正在被DDoS,立刻购买或升级DDoS高防IP,把域名解析切换到高防IP上,这个过程通常需要5-10分钟。
- 如果被CC攻击,开启云WAF的CC防护规则,把访问频率限制调紧,比如单IP每秒5次请求。
- 如果怀疑被入侵,先快照备份当前系统,然后断网隔离,通过安全组把入口端口全部关闭,只保留SSH管理端口(最好改成一个不常见的高端口)。
第三步:系统层面做加固
确认能登录系统后,执行下面几条命令排查异常:
netstat -antp | grep :80查看80端口连接IP,是否有大量相同IP集中请求。top -u www查看Web服务进程的CPU占用,找异常进程PID。crontab -l查看计划任务里有没有可疑的下载或反弹脚本。
对于暴力破解,直接修改SSH端口、禁止root登录、用fail2ban做自动封禁,命令行操作不难,但要坚持做。
第四步:把防护变成常态化
临时措施只能应付一次攻击,真正要防住,还得调整架构,行业共识认为,把云服务器放在负载均衡后面,Web应用防火墙开启自动拦截,数据库不暴露公网,这三件事做好,大部分常见攻击就绕开你了。
云服务器高防和普通区别:价格与配置怎么选
很多人在选购时纠结,普通云服务器加高防IP,还是直接买高防云服务器?先看这两者的本质区别:
| 对比维度 | 普通云服务器 | 高防云服务器(或高防IP) |
|---|---|---|
| 防护能力 | 默认5Gbps左右 | 几十Gbps到T级别 |
| 攻击发生时 | 超过阈值直接黑洞,IP封停 | 流量牵引到清洗机房,业务不断 |
| 适用场景 | 低风险业务、测试环境 | 游戏、金融、政企、电商 |
| 计费方式 | 按配置包年包月 | 按防护峰值计费,价格显著更高 |
| 配置复杂度 | 简单,开箱即用 | 需要切换IP或域名解析,有额外配置成本 |
简单说,普通云服务器像小区保安,高防服务像一个带防弹玻璃的押运车,两者面对的攻击体量完全不是一个级别。
云服务器防御攻击多少钱:影响价格的因素
高防服务的价格不是一口价,主要看三个因素:
- 防护峰值:通常按“保底防护”加“弹性防护”双轨计费,保底30Gbps的包月价格和保底100Gbps的差好几倍。
- 转发流量:高防IP的入站流量会先经过清洗机房,清洗后的流量再转发给源站,转发费用按流量计费,业务带宽越大,这部分成本越高。
- 地域差异:国内地域的BGP高防资源紧张,价格普遍高于海外地域,但海外高防在延迟上不占优势,这需要你根据自己的用户群体选择。
据公开信息,一个保底30Gbps的弹性高防IP,月成本大致在几千元量级;如果保底100Gbps以上,那就是几万元甚至更高,不是所有业务都需要这个量级,你可以先买低配,攻击实际到量再弹性升级,但前提是弹性升级功能必须提前开通。
国内云服务器哪家防御好:真实场景下的选择建议
“哪家防御好”其实是个伪命题,因为云厂商的攻击防御能力都在同一个水平线附近,真正拉开差距的是他们在防护策略上的默认值、响应速度和价格策略,从使用体验看:
- 简米云的云盾体系最完整,DDoS高防IP的调度策略成熟,适合攻击频率高、业务对延迟敏感的用户。
- 酷番云的DDoS防护在游戏场景积累较多,清洗算法对UDP流量攻击处理效率较高,适合游戏和直播场景。
- 华为云偏政务和传统企业,高防产品的安全合规文档做得好,但操作界面相对传统。
小型云厂商的高防服务不建议作为唯一防线,因为攻击清洗依赖骨干网带宽和机房设备,小厂商抗大流量攻击的能力有限,如果预算只够买大厂的入门级高防,也比买小厂的全套高防更稳妥。
选型的核心不是“哪家好”,而是“你的业务被攻击后能承受多长中断”,允许几分钟抖动的业务,用普通云服务器加高防IP就行;不允许任何中断的,就需要双活架构、多线路冗余,这种方案的造价和复杂度完全不一样。
云服务器防护的常见问答
问:云服务器自带的安全组能防止DDoS攻击吗?
答:不能,安全组属于网络层访问控制,作用类似于防火墙规则,只允许或拒绝特定IP和端口的流量,但它不具备流量清洗能力,大流量DDoS攻击会直接打满物理带宽,安全组规则不会对这种攻击产生任何拦截效果。
问:免费的DDoS基础防护够用吗?
答:基础防护在国内所有主流云平台都是默认开启的,一般提供5Gbps左右的防护能力,这个阈值能保护个人网站、小型应用免受“新手黑客”的零散攻击,但对于拥有固定目标的商业攻击,几分钟内就能把流量打到10Gbps以上,此时基础防护会自动触发黑洞策略,服务器IP会被封禁一段时间防止影响同机房其他用户,基础防护的定位不是“防住攻击”,而是“减轻攻击对云平台整体稳定性的影响”。
问:买了高防IP后,源站IP还会被攻击吗?
答:如果源站IP暴露,高防IP就形同虚设,常见泄露路径有:服务器上的邮件头暴露真实IP、子域名解析到源站、DNS历史记录被查到,正确做法是让源站只允许高防IP的回源地址访问,同时关闭源站的其他公网入口,这一步需要你在云厂商控制台的安全组里配置很细的IP白名单,配合CDN和负载均衡一起用,测试方法很简单:攻击前用在线工具查一下你域名的全部解析记录,确保没有指向源站的A记录,做完这步,高防IP才能真正兜底。
回到最初的问题:云服务器能防攻击吗?能,但不是买来就万事大吉,把默认防护理解成“基础意外险”,把高防服务理解成“商业责任险”,两者结合才能覆盖你的真实风险,先做一次业务暴露面评估,再按实际攻击概率和可承受的宕机时长决定配置,这才是云服务器防护的正确打开方式。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/736160.html