把二级域名正确映射到服务器,核心就是两个动作:在你的域名DNS管理后台添加一条解析记录指向服务器IP,然后在服务器上配置好对应站点的接收规则。 这两步缺一不可,否则就会出现“解析了但打不开”或者“打开了却跳转到主站”的尴尬局面。
下面我把这个过程拆解成几个模块,从底层原理到具体操作,再到常见坑点,一次讲透。
二级域名解析到服务器IP怎么设置:先分清两种记录类型
很多人卡在第一步,是因为搞不清到底该加A记录还是CNAME记录,这俩的区别直接影响你后续的维护方式。
- A记录:直接把二级域名指向一个IPv4地址,比如
blog.example.com指向45.67.89,这是最直接、最彻底的方式,解析生效后,这个二级域名就独立绑定在了这个IP上,适合服务器IP固定的场景(大多数云服务器都满足)。 - CNAME记录:把二级域名“别名”到另一个域名上,再由那个域名去解析IP,比如把
m.example.com指向example.com,好处是如果IP变了,只需要改主域名的A记录,所有CNAME子域名自动跟着变,缺点是部分场景下(比如配合CDN或某些需要直接验证IP的服务)可能不适用。
如果你自己有一台独立服务器,IP固定不变,直接用A记录,简单省事,如果你用的是负载均衡、CDN加速这类服务,或者希望以后换服务器不用每个子域名都改一遍,那用CNAME更合适。
二级域名怎么解析到服务器IP:分步操作流程
搞清楚了记录类型,实际操作就很顺了,下面以最常见的简米云/酷番云DNS控制台为例,逻辑完全通用。
操作路径:进入你的域名解析控制台 → 找到需要解析的域名 → 点击“解析设置” → 点击“添加记录”
不同服务商界面略有差异,但“解析设置”这个入口基本上都在域名管理列表里。
第一步:获取服务器公网IP
登录你的云服务器管理后台,找到实例详情页,复制那个公网IPv4地址,注意别把内网IP抄错了,内网IP对外不可达,解析过去也访问不了。
第二步:添加A记录
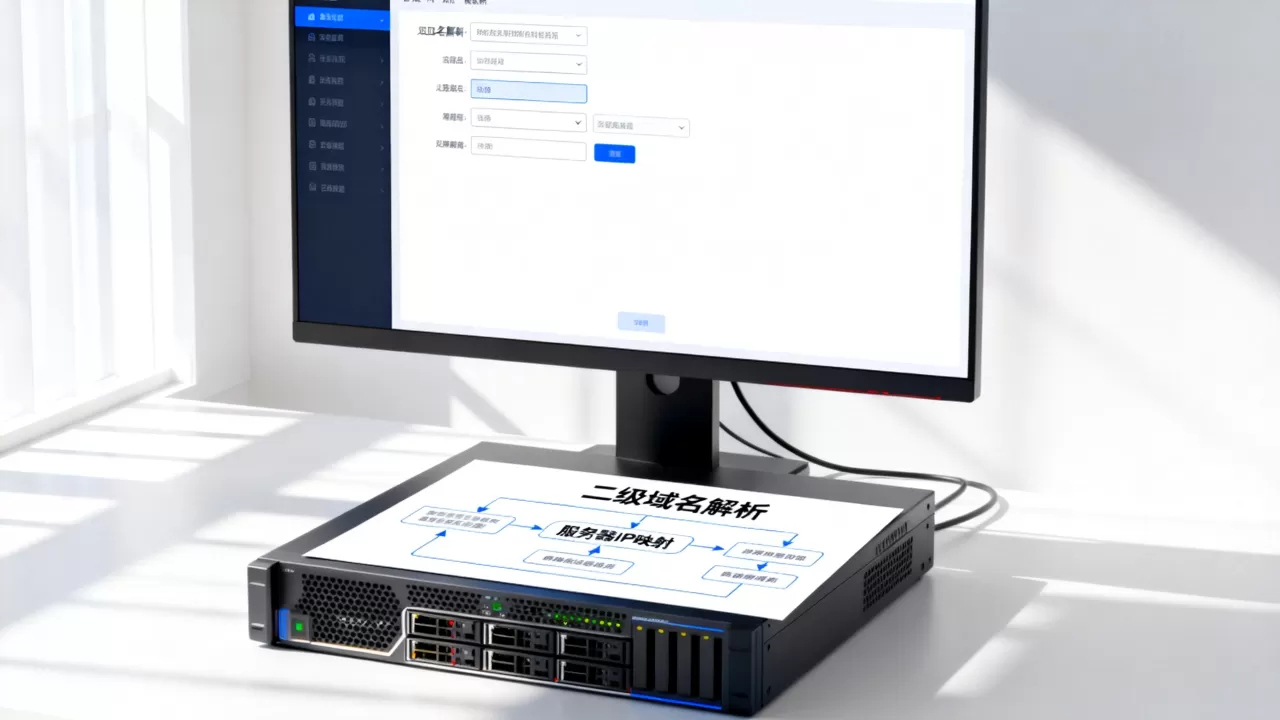
在解析设置页面,点击“添加记录”,按下表填写:
- 记录类型:选择
A - 主机记录:填写二级域名的前缀,比如要解析
blog.example.com,这里就填blog,如果想解析裸域(根域名),填 。 - 记录值:粘贴你复制的服务器公网IP,
45.67.89 - TTL:默认的600秒或10分钟即可,不追求秒级生效不用改。
填完确认无误,点击“确认”。
第三步:验证解析是否生效
解析不是瞬间全球生效的,国内DNS服务器一般几分钟到十几分钟内能完成同步,你可以打开电脑的命令行(CMD),输入ping blog.example.com,如果返回的IP是你刚填的那个,就说明解析成功了,或者用在线DNS查询工具,输入域名看解析结果。
第四步:服务器端配置站点
解析只解决了“域名指向哪里”的问题,服务器收到访问请求后,还得知道“这个域名对应哪个网站文件夹”,这一步是新手最容易漏掉的。
如果用Nginx
在Nginx配置目录下(通常是/etc/nginx/conf.d/或/etc/nginx/sites-available/),新建一个站点配置文件:
server {
    listen 80;
    server_name blog.example.com;  # 务必写你的二级域名
    root /var/www/blog;  # 指向你的博客存放路径
    index index.html index.php;
}保存后,用nginx -t测试语法,然后重载Nginx。
如果用宝塔面板
如果你用的是宝塔这类可视化运维面板,就简单多了,在面板的“网站”菜单里点击“添加站点”,把域名填成blog.example.com,自动会创建对应的站点目录和Nginx配置。
如果用Apache
需要配置虚拟主机,在httpd-vhosts.conf或站点配置文件中添加<VirtualHost :80>块,并指定ServerName blog.example.com,同时把DocumentRoot指向二级域名对应的目录。
第五步:配置HTTPS证书
现在的网站基本都要上HTTPS,否则浏览器会提示“不安全”,免费证书可以用Let’s Encrypt,或者简米云/酷番云的免费DV证书。
- 用宝塔:直接在“网站”设置里开启SSL,选择Let’s Encrypt自动申请签发,整个过程大概一分钟。
- 手动操作:使用
certbot命令行工具,运行certbot --nginx -d blog.example.com,它会自动帮你配置好证书和跳转。
域名解析和服务器网站映射的区别:为什么你常常搞混
很多教程把“解析”和“绑定”混在一起讲,导致出了问题不知道去排查哪一环,它们的本质区别在于一个操作在“云端”,一个操作在“本地服务器”。
域名解析做的是“翻译”工作,把好记的域名翻译成机器能理解的IP地址,它的运行地点在DNS服务器上,由你的域名注册商或DNS服务商控制。
服务器映射做的是“分发”工作,服务器收到HTTP请求时,根据Host头信息判断用户访问的是哪个域名,从而返回对应目录的网站文件,它的运行地点在你的服务器上(Nginx/Apache里)。
排查问题时先问自己两个问题:ping
域名通不通?如果通,说明解析没问题,如果通但仍然打不开页面,那问题大概率出在服务器配置、防火墙或端口上。
还有一点容易忽略:服务器防火墙的安全组,如果你用的是云服务器(简米云/酷番云等),除了服务器内部的防火墙(firewalld/iptables),还需要在云控制台的安全组规则里放行80端口(HTTP)和443端口(HTTPS),很多人解析和站点配置都对,就是访问不了,一查才发现安全组没放行端口。
二级域名解析不生效是为什么:按顺序排查这几个点
解析不生效的反馈五花八门,但归根结底就三个层面,多数情况下,你按照下面的顺序排查,很快就能锁定原因。
缓存问题
本地DNS缓存或浏览器缓存,电脑上可以尝试用ipconfig /flushdns(Windows)刷新DNS缓存,浏览器换个隐身模式打开测试,能排除缓存干扰。
记录冲突
同一个主机记录你填了多条不同类型的记录(比如同时存在A记录和CNAME记录),这样会导致解析冲突,部分地区会解析失败或解析到旧值,删掉重复记录,只保留一条正确的。
服务器未授权
你需要确认服务器这边的Nginx/Apache配置文件有没有加载,运行nginx -t检查语法,再确认一下站点配置文件是否在“启用”状态(Nginx的sites-enabled目录需要有软链接,Apache的a2ensite命令启用站点),这不是随便建个conf文件就能生效的。
域名备案问题
如果你的服务器在中国大陆,域名没有完成ICP备案的话,解析虽然能生效,但访问时会被拦截,页面显示“该域名未备案”,这是国内服务器的硬性规定,备案一般需要7天到20天左右,建议提前规划。
多级域名和通配符:基础之上的一些进阶玩法
泛解析
如果你希望所有未明确设置的子域名都指向同一个IP,比如a.example.com、b.example.com都指向服务器,可以添加一条主机记录为的A记录,这相当于一个总开关,适用于需要用户自定义子域名的SaaS产品或个人站群。
多级解析
dev.blog.example.com这种三级域名,解析逻辑和二级域名完全相同,只需要在DNS面板上把主机记录填dev.blog,A记录同样指向服务器IP,服务器站点配置时server_name写成dev.blog.example.com即可。
二级域名映射到独立服务器时的服务器配置细节
当你的二级域名用于部署一个独立应用(比如Node.js、Java服务或Docker容器),应用监听的端口往往不是80,这时映射关系要稍微调整一下。
我建议你这样做:服务器上只保留80/443端口给Nginx,然后通过Nginx的反向代理功能,把二级域名转发给应用实际监听的端口。
server {
    listen 80;
    server_name api.example.com;
    location / {
        proxy_pass http://127.0.0.1:3000;  # 假设应用跑在3000端口
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
这样做的好处是不用暴露额外端口给公网,也方便做HTTPS终结和负载均衡。
二级域名解析怎么设置最佳实践:几个过来人的建议
- TTL别设太短,默认600秒足够,除非你预知马上要换服务器IP,可以提前改成60秒,等解析稳定后再调回默认值。
- 使用云服务商自带DNS,如果你在简米云/酷番云买域名,直接用它们自带的云解析DNS即可,稳定且免费,还支持一键解析到自家云资源。
- 监控解析状态,你可以使用一些免费的DNS监控服务(比如简米云云监控),配置域名解析的可用性检查,一旦解析异常(比如IP被篡改或服务器宕机),你能第一时间发现。
关于二级域名映射的三个高频问题(Q&A)
为什么我的二级域名ping通了,但浏览器就是打不开网站?
这个问题的原因大概率在服务器软件层面,请依次检查:Nginx/Apache是否正在运行(systemctl status nginx);配置文件中的server_name是否包含你访问的二级域名;云服务器安全组是否放行了80/443端口,如果端口没放行,浏览器会提示“连接超时”。
我用的是虚拟主机,二级域名需要单独购买吗?
不需要,虚拟主机一般都可以绑定多个域名,登录你的虚拟主机管理面板,找到“域名绑定”或“域名管理”功能,把二级域名添加进去即可,同时记得在域名的DNS解析处,将该二级域名解析到虚拟主机的IP(通常是A记录),如果你用的是共享IP的虚拟主机,可能需要解析到主机商指定的IP地址,而非主站域名对应的IP,具体以主机商提供的解析帮助文档为准。
二级域名访问时总是跳转到主站首页,怎么处理?
这表示DNS解析是正常的,但服务器里的站点配置未能正确识别,主站配置兜底接收了该域名的请求,请检查你的主站Nginx配置中,是否存在default_server或没有server_name的server块拦截了流量,推荐做法是为每个二级域名单独创建配置,并在主站配置中明确声明server_name,避免catch-all现象。
配置域名映射本质上是一个“答案匹配”的过程:云端解析负责指路,服务器配置负责接客。 把这两件事分别调试到位,再配合安全组端口的放行,一个二级域名就能在数分钟内稳定访问了,没有太多玄学问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/736275.html