当IMAP服务器提示“不支持密码鉴定”时,核心解法是更换认证方式为OAuth2.0授权码,或改用专用密码(App Password),并在客户端中关闭“使用普通密码登录”选项。这并非你的账密输入错误,而是服务商出于安全策略,封锁了传统的明文密码认证通道,下文直接按照常见场景拆解操作路径。
为什么会提示“不支持密码鉴定”
IMAP协议本身允许多种认证机制,常见的有LOGIN、PLAIN、CRAM-MD5、OAUTHBEARER和XOAUTH2,当服务器返回“不支持密码鉴定”时,本质是服务端通过能力(CAPABILITY)声明关闭了LOGIN和PLAIN这两种明文认证,这通常出现在三类环境中:
- 国际主流邮箱:谷歌Gmail、微软Outlook、雅虎均强制要求使用OAuth2.0,完全禁用了账号密码直接登录IMAP的接口。
- 国内大厂邮箱:QQ邮箱、网易邮箱保留了IMAP能力,但要求用“授权码”替代登录密码,授权码本质是服务端生成的一次性令牌,走的是PLAIN通道但密码内容不同。
- 企业自建服务器:管理员启用了
disable_plaintext_auth = yes(Dovecot常见配置),禁止非加密连接发送明文密码。
配置QQ邮箱或网易邮箱时提示认证失败
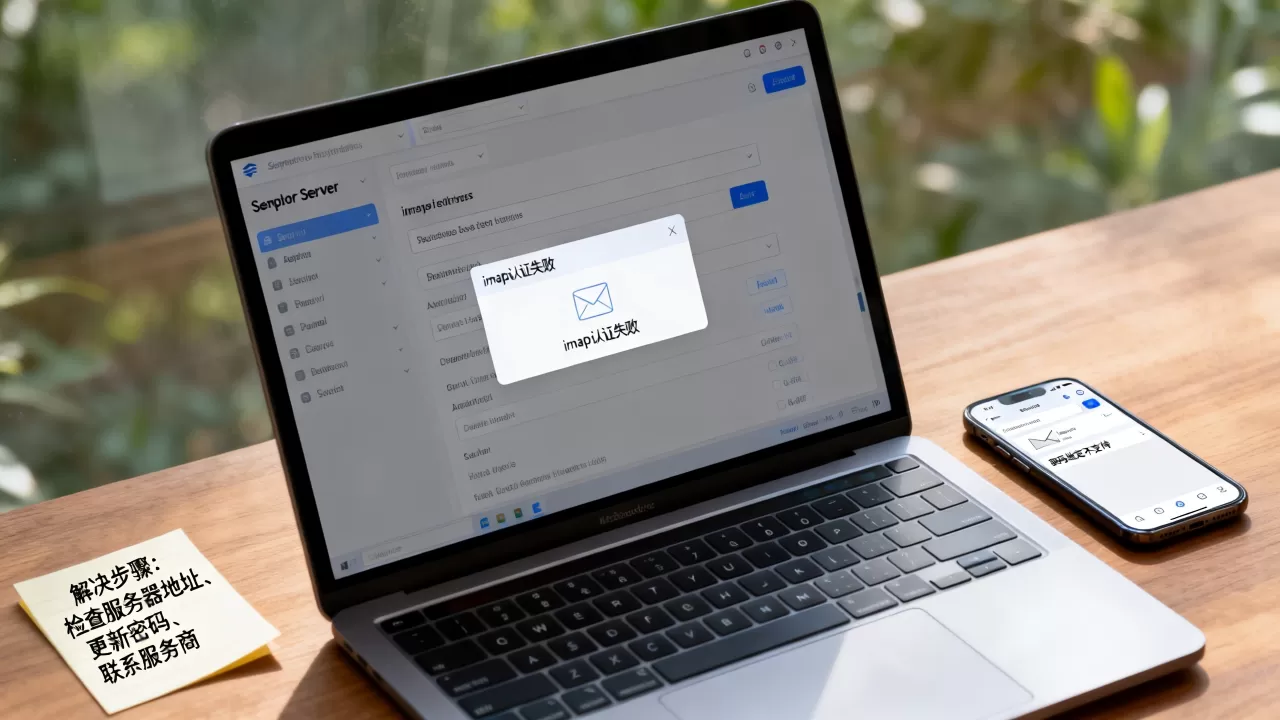
这是国内用户遇到最多的情况。故障画面通常是:在手机自带邮件App或Windows自带“邮件”中,填对了邮箱地址和密码,却弹窗“IMAP服务器不支持密码鉴定”。
操作路径如下:
- 登录网页版QQ邮箱,点击顶部“设置” -> “账号” -> 找到“POP3/IMAP/SMTP/Exchange/CardDAV/CalDAV服务”。
- 开启“IMAP/SMTP服务”,此时页面会强制要求发送一条短信验证,验证后弹出16位授权码(长这样:
abcdefghijklmnop)。 - 回到邮件客户端,密码栏不填你的QQ密码,而是填入这串授权码,以iPhone为例,在“设置”->“邮件”->“账户”->“添加账户”中选择“其他”,输入全名和邮箱地址后,密码处粘贴授权码即可。
网易邮箱的操作完全一致:网页版“设置”->“POP3/SMTP/IMAP”->开启IMAP->短信验证后获得授权码,行业共识认为,授权码机制是保护账号免受撞库攻击的核心手段,授权码泄露不影响邮箱登录密码,仅影响客户端收发。
Outlook和Foxmail频繁弹出密码框,提示“imap服务器密码不对”
Windows桌面端Outlook如果一直弹出要求输入密码的对话框,并显示“imap服务器密码验证失败”,往往不是密码问题,而是客户端停留在旧版认证协议上。
针对Outlook 2016/2019/365的修复步骤
- 打开“控制面板” -> “用户账户” -> “凭据管理器” -> “Windows凭据”。
- 删除包含
outlook.com或microsoft字样的凭据记录,关闭Outlook后重开。 - 点击“文件”->“账户设置”->“账户设置”,选中你的IMAP账户,点“修复”。
- 在“互联网电子邮件设置”中,确认“登录信息”区域的“要求使用安全密码验证(SPA)进行登录”复选框未被勾选,若勾选,取消后测试。
Foxmail的特定问题
Foxmail在收取某些企业邮箱时,会报“无法使用密码鉴定”,这是因为Foxmail历史上默认使用LOGIN认证,而新版Dovecot服务器要求PLAIN,打开Foxmail“设置”->“账号”->“服务器”,将“SMTP服务器需要身份验证”保持开启,并在“高级”设置中取消勾选“使用SSL”试用一下,若还不行,需要将IMAP服务器地址改为imap.xx.com的SSL专用端口993,而非默认的143端口。
企业自建Dovecot或Exchange服务器的进阶解法
如果你是自己公司的邮件管理员,且使用的是Postfix + Dovecot架构,则报错“IMAP服务器不支持密码鉴定”直接指向配置文件。
检查并修改以下配置项:
# 编辑 /etc/dovecot/conf.d/10-auth.conf
disable_plaintext_auth = no   # 若强制关闭,所有未加密连接都会拒绝
auth_mechanisms = plain login  # 显式声明支持PLAIN和LOGIN
修改后重启服务:systemctl restart dovecot

。
同时查看日志:tail -f /var/log/mail.log,观察客户端握手时是否走了TLS。行业内的大多数自建邮箱故障,都出在未正确配置STARTTLS强制跳转,如果你使用Nginx反向代理了IMAP端口,需要在Nginx的stream模块中配置proxy_protocol和TLS证书,保证客户端使用SSL 993端口连接,否则明文密码会被拒绝。
用OpenSSL命令直接测试你的信箱
最快速的验证方法是使用命令行工具,先排除服务器端限制:
openssl s_client -connect imap.qq.com:993 -crlf
# 连接成功后输入:
a001 LOGIN 你的邮箱地址 你的授权码
# 若返回 a001 OK Logged in,说明服务器支持你所用的认证方式。
若返回NO [AUTHENTICATIONFAILED],则表示认证方式本身被禁止,而不是密码错误,这一步能快速定位责任方是服务器还是客户端配置。
常见邮箱IMAP服务器地址和端口对照
| 邮箱服务商 | IMAP服务器 | 加密端口 | 认证要求 |
|---|---|---|---|
| QQ邮箱 | imap.qq.com | 993(SSL) | 授权码 |
| 网易163 | imap.163.com | 993(SSL) | 授权码 |
| Gmail | imap.gmail.com | 993(SSL) | OAuth2或应用专用密码 |
| Outlook | outlook.office365.com | 993(SSL) | OAuth2 |
| 阿里企业邮箱 | imap.aliyun.com | 143(STARTTLS) | 企业账号密码(需开启相关服务) |
国际邮箱的OAuth2认证与“应用专用密码”区别
Gmail和微软365的情况更特殊:它们不是简单拒绝密码,而是要求走OAuth2流程。常见故障是用户开启了“两步验证”,却又拿真实密码去登录,服务器会返回“用户名和密码不正确”或“不支持密码鉴定”。
解决路径(以Gmail为例):
- 若开启了两步验证:进入Google账号 -> “安全性” -> “应用专用密码”,生成16位密码,针对IMAP,填入邮件客户端时选择“其他自定义名称”。
- 若未开启两步验证:Google已从2026年起全面移除了“允许不够安全的应用”选项,你必须使用OAuth2或卡片式登录,在Thunderbird中,只要在SMTP/IMAP服务器设置里选择“OAuth2”作为认证方式,然后点击“获取授权”,浏览器会弹出Google登录窗口,完成授权后客户端自动获得令牌。

这里要说明一个混淆点:应用专用密码是16位一次性密码,OAuth2是权限令牌,两者不可混用,老农Thunderbird教程中常把OAuth2称作“浏览器授权”,而应用专用密码则填写到密码栏。
Q&A:imap服务器不支持密码鉴定的补漏解答
问:为什么我在公司内网可以登录,回家后就报错?
答:公司网络通常解析内网域名,邮件服务器地址指向内网网关,该网关可能开启了旧版协议兼容,家庭网络直接解析公网IP,公网防火墙强制要求TLS加密,从而拒绝密码鉴定,在客户端中将IMAP服务器地址改成公网地址mail.company.com并选SSL端口即可解决。
问:换用“POP3”模式能否绕开这个限制?
答:多数服务商对POP3与IMAP执行相同的认证策略,QQ邮箱和网易邮箱需要在同一服务开关中开启POP3并获取授权码;Gmail在“设置”->“转发和POP/IMAP”中启用POP后同样禁用密码,若多个场景下IMAP和新邮箱无法完成鉴定,建议维护两个客户端,一个专用IMAP处理近期邮件,另一个用POP3仅做本地备份,这种思路在旧版Outlook 2007上尤其有效,因为它不支持OAuth2。
问:服务器支持STARTTLS但不支持AUTH PLAIN时怎么办?
答:这属于能力协商错误,在Thunderbird中打开“服务器设置”->“安全连接”,选择“STARTTLS”,若下拉框中“认证方法”呈灰色无法选择,手动编辑配置文件prefs.js,查找mail.server.serverX.authMethod,多选器的值更改为3(代表旧式加密密码),此操作前请先发布你已知服务的认证机制,个别老服务器仅支持NTLM或GSSAPI,这类场景建议通过OAUTHBEARER外部插件补齐,并信任新客户端的最新机制。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/738548.html