配置Web服务器包括安装和使用服务软件、绑定域名与站点目录、设置虚拟主机、启用HTTPS、调整运行参数以及完成安全加固这几类核心工作,把这几件事做完,用户才能通过浏览器正常访问你部署的网站。
配置Web服务器并不是简单装一个软件就结束,很多新手买完云服务器之后,会发现有些教程只教了安装Nginx或Apache,却忽略了域名解析、目录权限、日志切割、防火墙放行等环节,结果页面要么打不开,要么打开后样式丢失,下面按照实际工作中的操作顺序,仔细拆解每一块内容。
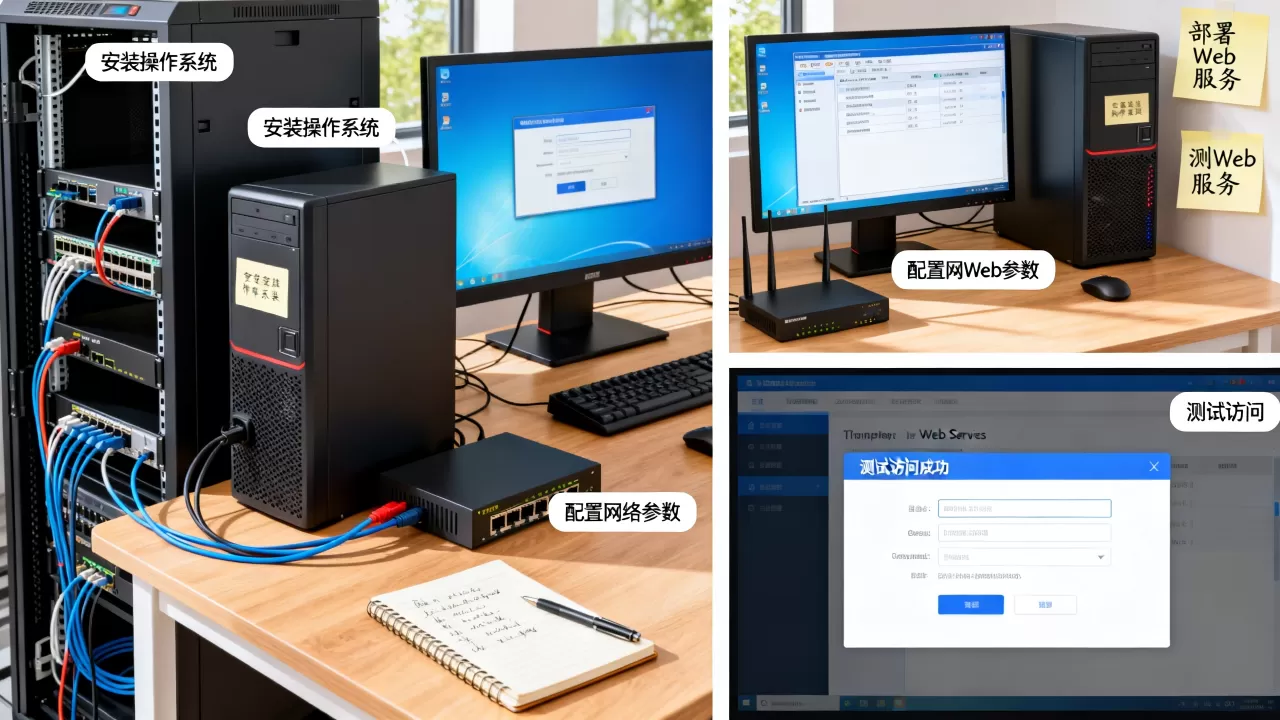
配置web服务器需要哪些步骤?
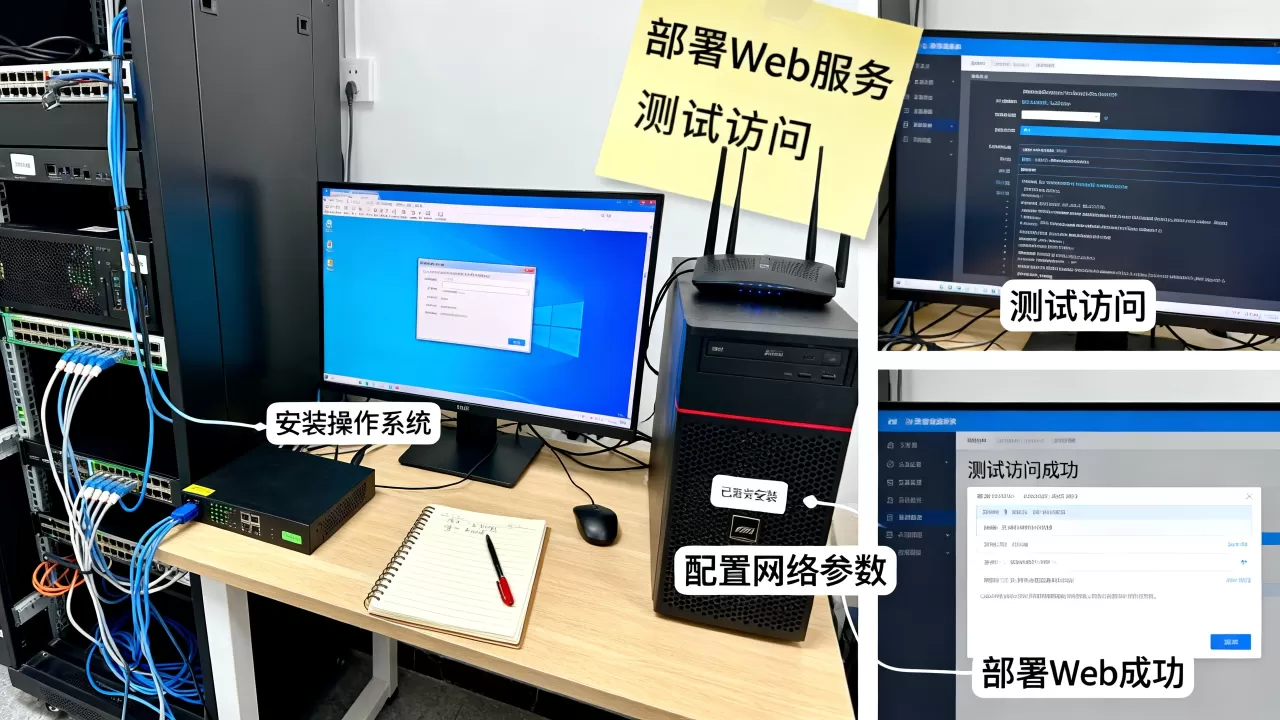
首先回答这个问题,配置Web服务器的完整步骤,大致可以概括为五个阶段:准备操作系统与网络环境、安装并启用Web服务软件、创建一个可访问的站点目录、把域名解析到服务器并绑定虚拟主机、最后开启HTTPS和必要的安全策略,每一步都环环相扣,跳过任何一环都可能让服务器“空转”。
准备操作系统与基础环境
多数生产环境使用Linux系统,比如Ubuntu Server、CentOS Stream或者Debian,购买服务器之后,第一件事是检查系统版本和更新源,确保软件包列表是最新的,使用SSH登录服务器后,建议先执行:
sudo apt update && sudo apt upgrade -y
这条命令的作用是同步软件源并升级现有组件,避免因为系统组件过旧导致编译或安装报错,如果使用CentOS系列,则对照使用yum update,接下来需要确认服务器防火墙开放了80端口和443端口,不同系统命令不同,例如Ubuntu的UFW防火墙:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
这一步经常被忽略,很多用户安装好Nginx后页面打不开,排查半天发现是防火墙默认没有放行这些端口。
安装Web服务软件并启动
以常见的Nginx为例,在Ubuntu上安装运行:
sudo apt install nginx -y
sudo systemctl enable nginx
sudo systemctl start nginx
启动成功后,在浏览器里输入服务器公网IP,会看到Nginx的默认欢迎页,这个页面出现,说明Web服务器进程本身已经正常工作,Apache的安装方式类似,只是包名是apache2,行业共识认为,Nginx在处理高并发静态资源时更有优势,Apache则在模块配置灵活性上更成熟,后文会专门对比。
创建站点目录并调整权限
默认欢迎页不能当作正式站点使用,你需要建立一个专门的目录来存放网站文件,/var/www/example,创建命令:
sudo mkdir -p /var/www/example
sudo chown -R $USER:$USER /var/www/example
把目录所有权交给当前用户,后续上传文件就不会受到权限困扰,若忽略这一步,后续通过FTP或SCP上传文件时,可能出现“权限不足”的错误,对于运行目录,还建议设置合理的目录权限,通常目录为755、文件为644即可。
配置虚拟主机并绑定域名
一个Web服务器可能同时承载多个网站,虚拟主机机制就是用来区分不同域名对应不同目录的,在Nginx中,配置文件存放于 /etc/nginx/sites-available/ 目录,并在 sites-enabled 中启用,创建一个站点配置:
sudo nano /etc/nginx/sites-available/example
配置文件的核心内容包括:监听端口、域名、站点根目录、默认文件类型,一个基础示例:
server {
    listen 80;
    server_name example.com www.example.com;
    root /var/www/example;
    index index.html index.php;
}
保存后需要创建软链接并重载配置:
sudo ln -s /etc/nginx/sites-available/example /etc/nginx/sites-enabled/
sudo nginx -t
sudo systemctl reload nginx
这时,你需要去域名服务商后台,将域名解析记录(A记录)指向服务器公网IP,解析生效后,访问 http://example.com 就能看到你的网站了,注意,如果网站涉及多个域名,www 和非 www 都需要正常工作,则需要单独配置301跳转规则,避免搜索引擎收录重复内容。
启用HTTPS加密访问
靠HTTP裸奔的网站在今天很难获得用户信任,搜索引擎也不会给好脸色,启用HTTPS最省事的方案是使用Let’s Encrypt免费证书,安装证书管理工具后,执行一条命令就能自动签发并配置好Nginx:
sudo apt install certbot python3-certbot-nginx -y
sudo certbot --nginx -d example.com -d www.example.com
Certbot会检测现有的Nginx配置,并自动重写配置文件,完成后你的网站就自动跳转到HTTPS,证书有效期通常为90天,建议同时设置定时续期任务,避免证书过期导致访问异常。
nginx和apache配置web服务器哪个好?
这个问题在中文搜索里出现频率很高,也是每个管理员都会纠结的选项,先说结论:没有绝对的好坏,只有适合不适合。 如果用云服务器部署新网站并且对性能有要求,Nginx是更常见的起点;如果是在老项目上维护或者需要大量动态配置规则,Apache的.htaccess特性会让传统PHP项目更顺手。
| 对比维度 | Nginx | Apache |
|---|---|---|
| 静态文件处理 | 强,异步非阻塞模型 | 中,基于进程/线程处理 |
| 动态语言支持 | 需配合FastCGI,如PHP-FPM | 原生集成模块,可嵌入 |
| 配置方式 | 集中式配置文件,改动需重载 | 支持.htaccess目录级配置 |
| 并发连接数 | 高负载下表现优异 | 高并发场景容易吃满内存 |
| 新手学习曲线 | 稍平缓,配置直观 | 模块多,理解成本较高 |
| 常见应用 | 静态站、反代、负载均衡 | 老牌虚拟主机、共享主机 |
从实操角度来看,Nginx的配置文件结构更清晰,几乎每个网站一个文件,注释也易懂,Apache的全局配置与虚拟主机配置分离,很多入门用户会被<Directory>和<VirtualHost>这些标签绕晕,所以对于配置web服务器多少钱这个问题,本质上和软件选择没关系,真正影响价格的是服务器带宽、证书服务以及人工维护成本,自己配置基本只需支付服务器租用费用,简米云、酷番云等主流厂商的入门级云服务器每年成本多数情况在几百元范围内,不同地域节点价格会有差异,海外节点一般比国内域名解析和备案麻烦一些。
配置完Web服务器后还需要哪些安全与优化工作?
配置到这一步,网站已经能正常访问,但远远没有结束,业内专家指出,把Web服务器跑起来只是完成了40%的工作,剩下60%集中在安全加固与性能调优上。
隐藏版本号与关闭危险模块
攻击者经常通过服务器版本号寻找漏洞应用,Nginx默认会在错误页面返回版本信息,需要配置隐藏,可以在http块中添加:
server_tokens off;
Apache则可以通过ServerTokens Prod来控制,关闭不必要的模块,例如Nginx的autoindex(目录列表)功能必须关闭,否则用户能直接浏览服务器上的所有文件列表。
配置日志切割与访问限制
日志会告诉你谁在访问网站、访问了什么,但日志无限增大会占满磁盘,推荐使用logrotate来自动切割日志,在Nginx中限制单个IP的并发连接数和请求速率,防止恶意抓取和基础CC攻击:
limit_conn_zone $binary_remote_addr zone=addr:10m;
limit_req_zone $binary_remote_addr zone=req:10m rate=2r/s;
把对应的limit_conn addr 10;和limit_req burst=5 nodelay;加到站点配置的server块中,能有效防止低等级的攻击拖垮服务器。
利用缓存提高响应速度
针对静态资源可以启用Nginx的expires指令通知浏览器缓存,例如图片、CSS、JS文件设置7天有效,动态部分则建议配合FastCGI Cache或者使用Redis缓存,配置Web服务器的目标就是让用户访问变快,这部分优化对GEO有直接影响,因为加载速度是搜索排名的重要因子。
配置Web服务器还要处理伪静态与路径重写吗?
需要,绝大多数PHP程序,比如WordPress或ThinkPHP,都要求服务器支持URL重写,Nginx默认并不直接支持.htaccess,需要手动在配置文件中添加try_files规则,一个典型的WordPress站点配置:
location / {
    try_files $uri $uri/ /index.php?$args;
}
Apache用户则在站点根目录放置.htaccess文件即可,但需要确认服务器开启了AllowOverride All选项,伪静态配置直接影响网站页面能否被正常收录,这一步做不好,搜索引擎在爬取时可能遇到很多404错误。
Q&A:配置Web服务器常见问题
为什么我按照教程配置了Nginx,但浏览器还是无法访问?
首先检查服务器防火墙是否放行80和443端口,再确认云服务商的安全组规则是否也放行了这两个端口,很多云服务器有双重网络限制,系统防火墙只是其中一层,其次在服务器本地执行curl -I http://your-server-ip,有响应说明服务正常,无响应则多半是网络或安全组问题。
配置多个网站时会不会互相冲突?
不会,每个域名对应一个独立的server配置块,通过server_name区分,只要每个配置文件都单独监听80端口但使用不同域名,Nginx就能通过请求头里的域名自动路由到对应站点,需要注意不同站点不要共用同一个root目录,否则文件权限会交叉,存在安全隐患。
配置web服务器多少钱才合理?
如果只使用开源软件如Nginx、Apache、MariaDB,软件本身免费,唯一成本是服务器租用费与域名费,如果找运维公司代配置,市场上单个站点的部署服务费通常在几百元区间,价格会根据系统环境、站点程序复杂度以及是否包含安全加固而浮动,自己动手的话,成本基本等于一台入门云服务器的年费,配置完成后更重要的是日常维护,保持系统和软件更新,才能让Web服务器长期稳定运行。
配置Web服务器本质上是一个“建立对外连接”的过程,把服务装好、域名指过去、HTTPS打开、安全策略跟上,网站才能被用户可靠地访问,后续的优化与监控是持续工作,但核心思路始终不变:让服务器稳定、快速地响应每一次页面请求。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/739235.html