服务器域控制器按部署形态划分,主要有物理机域控制器、虚拟机域控制器、云托管域控制器三类,其中Windows Server系统自带的AD DS(Active Directory域服务)角色是当前最主流的技术方案。
什么是域控制器:先搞清它的角色定位
域控制器(Domain Controller,简称DC)本质是一台运行特定服务的服务器,核心职责是存放活动目录数据库,负责身份验证、策略下发和资源访问控制,打个比方,如果企业内网是一个小区,域控制器就是物业中心所有员工的账号密码、电脑入网资格、谁能进哪栋楼,都由它统一管理。

行业共识认为,超过90%的中大型企业局域网环境使用Windows Server搭建域控,剩余份额被Samba、Zentyal等开源方案占据,这个比例多年来保持稳定,因为AD DS已经把身份管理、组策略、DNS解析深度整合,迁移成本太高,换门换户不划算。
主流服务器域控制器分类方式
域控制器没有统一的分类标准,但按实际使用场景,业内通常从三个维度来区分。
按部署形态:物理机、虚拟机、云托管
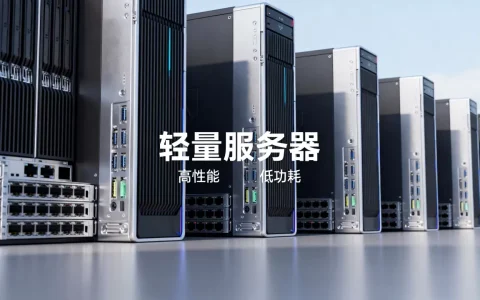
物理机域控是最传统的做法,找一台戴尔或惠普的机架式服务器,安装Windows Server系统,配置成域控制器,优点是性能稳定、延迟低,缺点是硬件成本高,单点故障风险大,一旦断电或硬盘损坏,整个域环境瘫痪。
虚拟机域控是目前的中小企业主流方案,在VMware vSphere、Hyper-V或Proxmox上虚拟出两台Windows Server,专职跑AD DS角色,行业共识认为,虚拟化域控占新建部署的七成以上,原因很简单快照备份、克隆恢复、迁移扩容都极其方便,一台物理机跑两三个DC角色,硬件成本直接减半。
云托管域控是近年增长较快的选项,微软Azure AD Domain Services、AWS Managed Microsoft AD这类服务,把域控从“自己养的服务器”变成“云上租用的服务”,管理员不用管补丁、不用管硬件,只管建用户和策略,但代价是内网延迟和离线可用性受影响,工厂、门店这类依赖内网的环境要慎重。
按功能角色:全局编录、只读域控、桥头堡服务器
一台域控可以兼任多个角色,最常用的是全局编录(Global Catalog,GC),它存放整个域林的用户信息子集,用户登录时需要访问GC来验证通用组成员身份,小规模环境里,所有域控都启用GC是最稳妥的配置。
只读域控(RODC)专门给分支机构或安全性要求高的场景使用,它不保留可写的AD数据库副本,即使物理被盗,攻击者也拿不到密码哈希,行业共识认为,分支机构部署RODC能显著降低运维压力,本地登录验证不再依赖慢速WAN链路。
桥头堡服务器(Bridgehead Server)是用于站点间复制的专用域控,只在多站点的大型企业出现,普通环境不需要关注这个角色。
按操作系统版本:Windows Server演进路线的取舍
- Windows Server 2008 R2:已停止支持多年,不建议新部署
- Windows Server 2012 R2:主流业务仍在跑,但微软停止主流支持,安全补丁需付费
- Windows Server 2016:功能成熟,适合不愿频繁升级的传统企业
- Windows Server 2019:当前中小企业性价比较高的选择,支持时间还剩充足窗口
- Windows Server 2026:最新版本,增强安全基线,适合新采购环境
选择建议:新项目直接上Windows Server 2026,存量环境若硬件满足要求,优先升到2019以上,低于2016的版本,安全风险正逐年加大。
Windows Server域控版本功能对比
| 功能项 | Server 2016 | Server 2019 | Server 2026 |
|---|---|---|---|
| AD DS基础功能 | 完整支持 | 完整支持 | 完整支持 |
| 受保护的安全组 | 不支持 | 支持 | 支持 |
| 临时组成员 | 不支持 | 支持 | 支持 |
| 机密用户密码哈希 | 不支持 | 支持 | 支持 |
| 支持期限 | 已近尾声 | 主流支持至2029年 | 主流支持至2031年 |
| 安全基线 | 一般 | 较好 | 优秀 |
对比为行业公开信息汇总,具体支持日期以微软官方为准。
服务器域控制器怎么搭建:核心步骤参考
业内有个共识:域控制器搭建本身不难,难点在前期规划和后期运维,以下是标准流程:
- 规划域名:建议使用
ad.internal.com这类内部子域,避免与公网域名冲突 - 固定IP与DNS:域控必须配置静态IP,DNS指向自身或另一台域控
- 修改计算机名:确保主机名简洁易记,不包含特殊字符
- 安装AD DS角色:服务器管理器 → 添加角色和功能 → 勾选Active Directory域服务
- 执行域服务配置:点击通知栏的”将此服务器提升为域控制器”
- 部署两台域控:至少配置2台,防止单点故障
常见误区提醒:DNS设置是域控部署中最容易出错的一环,第二台域控的DNS必须指向第一台,不能指向外部公共DNS,时间同步服务(W32Time)必须正常,否则Kerberos认证会失败。
域控制器和DNS服务器区别
这是最容易被混淆的两个概念,域控制器本身就包含DNS服务角色,但两者的职责边界完全不同:
- DNS服务器只做域名解析把
client01.ad.internal.com解析成IP地址,不关心这台电脑是谁在用 - 域控制器做身份认证验证张三输入的账号密码是否正确,再决定是否给他分配IP和策略权限
更准确的描述是:域控制器依赖DNS来找其他域控和提供服务,DNS解析失败,域控就变成一台“孤岛服务器”,用户登录报错、组策略不生效都是同类症状,行业内排查域控问题有个铁律:先查DNS,再查域控。
企业选择域控方案的实际考量因素
中小型企业:物理机+虚拟机的混合方案
一家100人左右的制造企业,行业共识推荐的配置是两台物理服务器(或一台物理机+一台备份机),每台跑一台Windows Server虚拟机,同时配置为域控和DNS,如果预算充裕,再加一台只读域控放在车间隔离网段,兼顾安全性和登录速度,价格方面,单台Windows Server 2026标准版授权费用在数百到数千元不等,具体视采购渠道而定。
中大型企业:严格分层部署
300人以上或多分支机构场景,域控需要拆成多层:根域控、子域控、分支RODC,启用站点间复制,这类项目通常需要专业IT服务商介入,因为涉及站点拓扑设计、权限模型规划、组策略架构等复杂工作,业内专家指出,合理的域控规划能减少80%的身份管理故障,这个比例在多家企业的实践复盘中得到验证。
云上部署:混合身份时代的过渡方案
如果公司业务全面上云,但又离不开Windows域账号体系,Azure AD DS是一个务实的中间选择,它免维护、自动打补丁,按用户数计费,但要注意,它不提供完整的AD DS功能面,比如架构扩展、自定义Schema等高级操作都不支持。
常见问题解答
域控制器能不能直接关机?
不能,域控一旦异常断电,可能出现AD数据库损坏或SYSVOL目录不一致,导致组策略应用异常,日常关机必须走”开始 → 关机”的正常流程,让AD服务有序停止并完成复制同步,物理机和虚拟机都适用此规则,虚拟机还要注意不要在快照恢复后立即开机。
域控服务器需要几台才够?
最基础的要求是至少两台,一台坏了,另一台能顶住登录验证和策略分发,如果只有一台,必须搭配定期系统状态备份,否则域控宕机意味着整个网络瘫痪,50人以下的小环境可以一台域控+一台备份服务器,50人以上建议直接上两台真域控。
域控服务器的硬件配置怎么定?
域控对硬件要求不算高,CPU消耗主要集中在身份验证和组策略处理上,4核CPU、16GB内存、100GB系统盘是入门级配置;500人以上的环境建议8核、32GB内存、独立RAID阵列,磁盘性能比CPU更重要,因为每次用户登录都要查询AD数据库,SSD带来的体验提升是实打实的。
服务器域控制器的选择没有万能答案,但有一条清晰的决策主线:预算有限选虚拟化部署,追求稳定选物理机,分支偏远选RODC,业务全云选Azure AD DS服务,无论哪条路线,至少跑两台域控、做好时间同步、提前规划域名,这三件事做对了,域环境就稳了大半。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/739533.html