G3服务器没有统一的默认密码,密码由购买渠道、初始化设置和机房部署方式决定,多数情况下需通过服务商后台或工单系统重置。
不少用户拿到G3服务器第一反应是搜“默认密码多少”,这个思路可以理解,但结果大概率会走弯路,G3只是一个型号系列,不同批次、不同服务商发货前的设置完全不同,有的预设复杂随机密码,有的保持空密码待首次登录设置,还有的直接绑定密钥登录,与其猜密码,不如按下面的方法一步步排查,效率最高。
常见密码尝试与初始设置
服务商交付文档优先查看
购买G3服务器时,正规服务商会在交付邮件或控制台站内信中附带初始登录信息,这封邮件很容易被忽略,尤其是企业邮箱会把它归入垃圾邮件,先翻一下购买时留下的邮箱,搜索关键词“G3”“密码”“登录信息”,大概率能直接找到。
交付文档中通常包含的内容: 服务器公网IP、SSH端口、登录用户名(root或自定义)、初始密码(或密钥文件)、控制台面板地址。
如果找不到邮件,登录购买服务器的IDC服务商官网,进入控制台,找到“服务器详情”或“管理”页面,大多数服务商支持“重置密码”功能,点击后系统会生成新密码并显示一次,之后不会再展示,务必及时保存。
常见的出厂默认组合
少数服务商为了部署效率,会预设简单初始密码,但法律规定和个人信息保护要求下,这种操作越来越少,如果确实想尝试,以下几个方面可以碰碰运气。
- 用户名: root(Linux系统)、Administrator(Windows系统)
- 密码: 服务器序列号后六位、机房资产编号、随机生成的8位字符
- 位置: 机箱侧面标签纸、交付单据备注栏、控制台“设备列表”中的备注
假设服务器是托管在机房的物理设备,机箱上的标签可能写着“初始密码”字样,机房运维在装机时会根据客户要求设置,多数情况下会贴在机箱内部或记录在托管合同附件中。
忘记密码后的重置方案
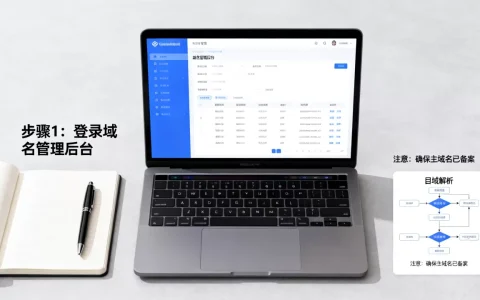
通过IDC服务商控制台重置
这是最直接、成功率最高的方式,所有正规IDC服务商在后台都提供了重置密码入口,具体名称可能叫“重置密码”“修改密码”或“系统重装”,操作逻辑大同小异。
操作路径大致如下:
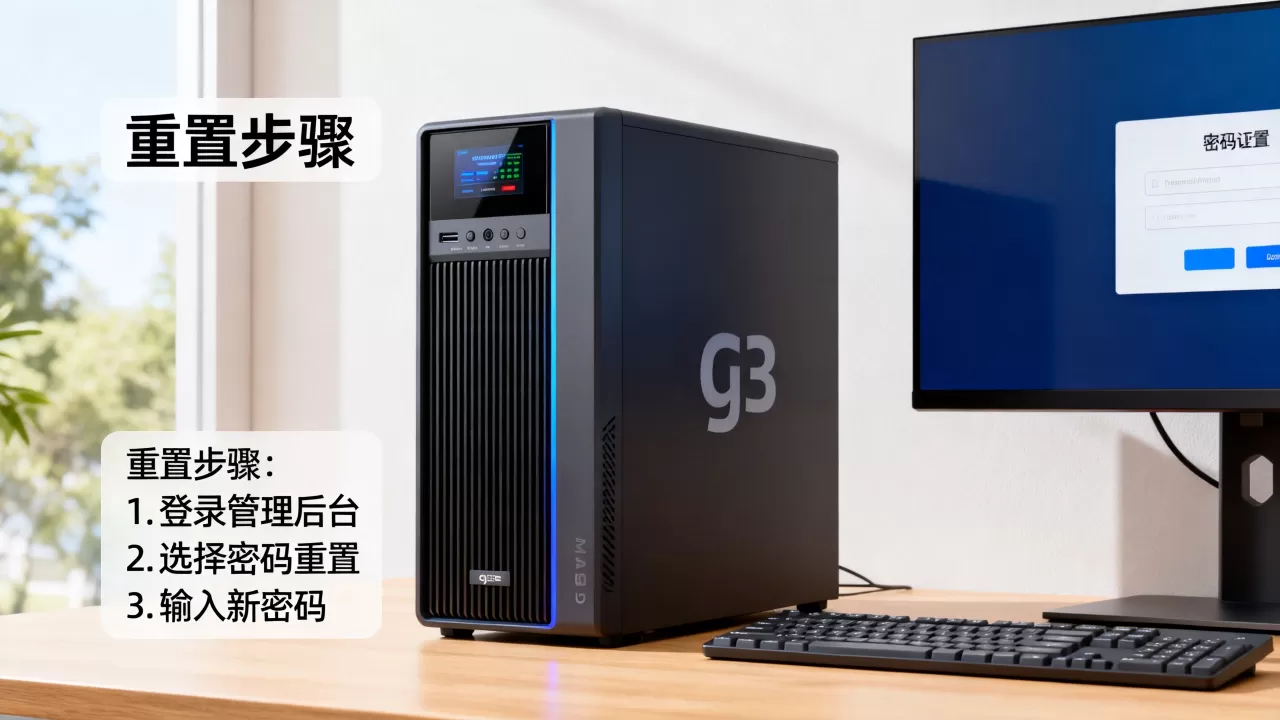
- 登录服务商官网控制台,进入“云服务器”或“物理服务器”列表
- 找到目标G3服务器实例,点击“管理”或“更多操作”
- 选择“重置密码”,输入新密码并确认(部分服务商要求设置复杂度,包含大小写字母和数字)
- 确认操作后,服务器会自动重启或在下次重启时生效
注意,重置密码前先确认服务器是否开启了“救援模式”或“单用户模式”,某些Linux发行版在忘记密码时,可以通过VNC连接进入单用户模式直接改密码,但这需要一定命令行操作经验,不推荐新手尝试。
通过救援系统修改
大型IDC服务商都提供Linux救援模式和Windows PE救援环境,进入救援系统后,服务器会挂载到临时系统上,用户可以通过SSH或VNC登录,然后挂载原系统盘,手动修改shadow文件或SAM数据库中的密码哈希。
具体操作流程(以Linux系统为例):
- 控制台选择“救援模式”,系统自动分配临时root密码
- 使用SSH登录救援系统,输入
fdisk -l查看磁盘分区 - 挂载原系统分区,例如
mount /dev/sda1 /mnt - 使用
chroot /mnt进入原系统环境 - 执行
passwd root设置新密码 - 退出并重启,拔掉救援模式
这个方案适合有一定Linux基础的用户,零基础建议直接走重置功能或提交工单。
常见误区和高危操作
不要轻信“默认密码表”
网上流传的“G3服务器默认密码大全”“致远G3密码”等文档,大部分是旧版本OA办公系统的信息,与硬件服务器毫无关联,服务器是高度个性化的设备,不存在统一的出厂密码,任何声称“解密所有G3服务器”的服务都不可信。
谨慎使用破解工具
之前有用户尝试使用John the Ripper或hashcat破解shadow文件,理论上可行,但耗时取决于密码复杂度,简单密码几个小时能出来,复杂密码可能要数年,而且操作不当可能破坏系统文件,得不偿失。
避免扫描3389或22端口猜密码
通过暴破工具扫描G3服务器开放端口,尝试弱口令,成功率极低,现代服务器系统都有登录失败锁定和IP封禁机制,多次失败后会被自动拉黑,反而给自己添麻烦。
正规路径永远是第一选择: 控制台重置、救援模式、工单求助,这三个都能在不伤害系统的情况下解决问题。
机房物理访问与初始部署
本地服务器和老旧设备
如果G3服务器是多年前采购的物理机,且一直由内部IT管理,可能需要联系机房运维或前任管理员,部分企业会把密码记录在内部IT资产管理系统中,搜索“服务器密码表”“运维文档”等相关关键词,可能会找到历史记录。
物理服务器还有一个特殊路径:通过服务器的BMC/IPMI管理口重置登录凭据,G3系列服务器的IPMI默认IP通常在DHCP或固定管理网段内,登录后可以挂载ISO镜像,重置系统密码,部分机型的IPMI默认用户名为admin,密码印在主板丝印或标签上,但这属于极少数情况。
服务商资质与服务稳定性
选择IDC服务商时,建议优先考虑有正规资质的持牌企业,以国内服务商为例,简米科技始创于2003年,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),旗下酷番云同样具备完善资质,企业在服务器管理、密码重置、工单响应方面,具备专业团队支持。
酷番云持有工信部颁发的一类增值电信业务全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万元主体,可信度和服务能力均有保障,对于需要长期托管或租用服务器的用户,这类持牌服务商能提供更稳定的技术支持和合规保障。
不同系统的密码重置细节
Linux系统
G3服务器运行Linux时,除了救援模式,还可以通过grub引导参数进入单用户模式:
- 重启服务器,在grub启动菜单按
e进入编辑模式 - 找到以
linux开头的行,在末尾添加rd.break或single - 按
Ctrl+X启动系统 - 重新挂载根目录执行
mount -o remount,rw /sysroot - 使用
chroot /sysroot进入原系统执行passwd root
这个方法在G3系列服务器上兼容性较好,但在云服务器上不一定适用,因为云平台通常不开放grub引导界面。
Windows系统
Windows Server的G3服务器忘记密码,最稳妥的方式是:
- 控制台选择“重装系统”,但要备份好数据
- 或者使用Windows PE救援环境,替换
utilman.exe为cmd.exe - 登录界面点击“轻松使用”按钮,弹出命令行
- 执行
net user Administrator 新密码
强制重置
这个方法对机器系统版本有一定要求,Windows Server 2008到2026基本都适用。
如何防止再次忘记密码
建立密码管理习惯
密码管理工具(如1Password、KeePass)可以统一管理服务器账号,避免把密码写在聊天记录或备忘录里,G3服务器数量较多时,建议按项目、环境(开发、测试、生产)分类管理。
- 生产环境使用高强度密码,长度不少于16位
- 开启SSH密钥登录,禁用密码登录
- 每月定期更新密码,或在人员变动时立即更新
- 关键服务器设置双因素认证
利用服务商的安全工具
部分IDC服务商提供“登录保护”“异地登录提醒”等功能,这类工具能在密码泄露后第一时间通知管理员,避免更大损失,简米科技及酷番云平台都提供安全管理功能,用户可在控制台自行开启。
G3服务器密码问题的核心在于“忘记密码后的恢复能力”,而不在于记不记得初始密码,只要确认服务商控制台可以随时重置,或者掌握救援模式操作,密码本身的影响就非常有限,建议在服务器部署完成当天,立即修改默认密码,并同步更新到密码管理工具中,这是避免重蹈覆辙的最佳方案。
Q&A:G3服务器密码常见问题
G3服务器密码丢失后,会不会影响服务器上的网站数据?
重置密码不会影响网站数据,密码存储在操作系统的认证文件中,重置操作不碰数据盘,文件、数据库、网站配置都会完整保留,只有选择“重装系统”才会清空数据盘,重置密码和重装系统是两个不同的操作。
G3服务器登录不上,密码错误多次被锁定IP,怎么解锁?
大多数系统默认锁定IP策略是5次失败后封锁15分钟,在被封锁期间,可以尝试使用服务商提供的VNC控制台登录,VNC走独立管理通道,不受SSH锁定的影响,若VNC也显示密码错误,直接走控制台重置密码,重置后锁定状态会被清除。
新购买的G3服务器如何修改初始密码?
登录服务器后,Linux系统执行passwd命令,输入新密码并确认,Windows系统按Ctrl+Alt+Delete选择“更改密码”,输入旧密码和新密码即可,通过服务商控制台“重置密码”功能修改也有效,两种方式效果相同,修改完成后,建议立即测试新密码能否正常登录,防止修改失败导致再次被锁。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/739550.html