H3C服务器防火墙的关闭方法取决于设备型号与运行环境,绝大多数情况下通过Web管理界面或命令行(CLI)两种途径即可完成,操作前务必确认业务影响并备份配置。
H3C服务器防火墙关闭前的必要判断
许多运维人员遇到业务端口不通、数据包被丢弃或远程连接异常时,第一反应就是“先关防火墙试试”,这种思路在测试环境可以理解,但在生产环境直接关闭防火墙可能引发更大的安全隐患,业内专家指出,H3C服务器自带的防火墙模块(通常是基于Linux内核的iptables/nftables或H3C自研的包过滤机制)承担着访问控制和攻击拦截职责,盲目关闭会让服务器暴露在公网风险之下。

关闭防火墙前,请先确认以下三个问题:
- 当前防火墙是否真的拦截了目标流量,可以临时添加放行规则代替整体关闭,例如在H3C专用操作系统命令行里使用
iptables -I INPUT -p tcp --dport 8080 -j ACCEPT放行特定端口。 - 是否拥有管理员权限,无论是Web界面还是SSH命令行,都需要具备管理员或root权限才能执行防火墙状态修改。
- 是否已备份当前配置,使用
iptables-save > /opt/firewall_backup.rules或导出Web界面配置,确保后续能快速回滚。
H3C服务器关闭防火墙的三种实操路径
不同H3C服务器产品线对应的防火墙管理方式有差异,下面按最常见的三类场景拆解操作步骤。
通过Web管理界面关闭防火墙
大部分H3C机架式服务器(如R4900 G3、R6900 G5系列)集成有HDM(硬件管理接口),IPMI或专用管理网口登录后即可操作。
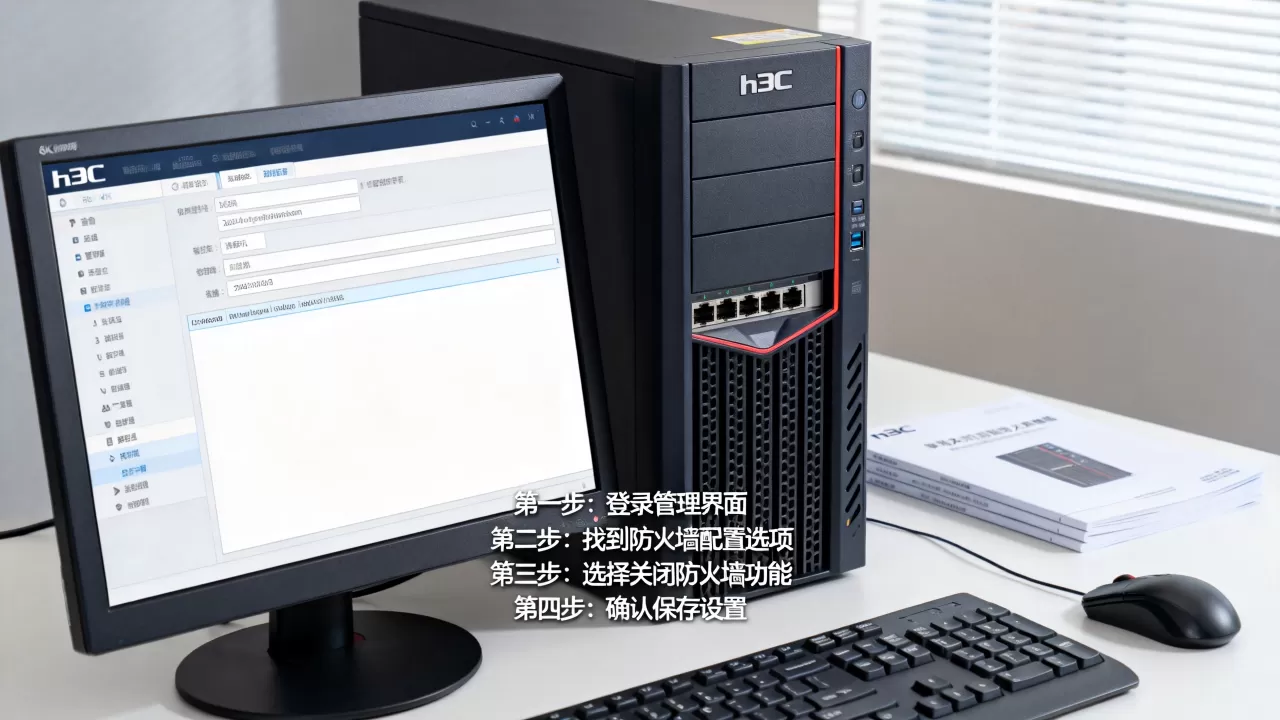
- 用浏览器访问HDM管理地址,输入管理员账号密码。
- 在左侧导航栏找到“安全”或“网络安全”菜单,部分固件版本显示为“防火墙设置”。
- 关闭“启用防火墙”开关,或选择“允许所有入站流量”策略。
- 点击保存并应用变更,系统会提示影响范围,确认后生效。
需要注意的是,HDM管理界面里的防火墙只控制管理网口的安全策略,不直接干预业务网卡的数据转发,如果业务端口依然异常,还需要查看操作系统层面的防火墙上。
使用命令行关闭H3C服务器防火墙
H3C服务器默认预装的操作系统可能是Linux(如CentOS、Ubuntu)或Windows Server,命令行操作差异较大,下面按系统分列命令。
Linux系统(以CentOS/RHEL系列为主)
H3C Uniserver服务器出厂若搭载Linux,通常使用firewalld或iptables服务。
关闭firewalld(临时生效):
systemctl stop firewalld
systemctl disable firewalld
第一行立即停止防火墙,第二行禁止开机自启,注意:disable只取消自启,不会影响当前运行状态。
关闭iptables服务(旧版本系统):
service iptables stop
chkconfig iptables off
如果系统提示iptables命令不存在,说明已改用nftables框架,执行:
systemctl stop nftables
systemctl disable nftables
清空所有规则(不影响服务状态):
iptables -F
此命令仅清除规则链,不关闭服务本身,重启后规则恢复,适合临时排查问题。
Windows Server系统
H3C服务器也支持Windows Server,关闭方法如下:
- 打开“服务器管理器”,点击“工具”-“高级安全Windows防火墙”。
- 在左侧选中“本地计算机上的高级安全Windows防火墙”。
- 右键点击“属性”,在域配置文件、专用配置文件、公用配置文件三个选项卡中,将“防火墙状态”改为“关闭”。
- 确定后立即生效,同时三个配置文件需全部修改。
也可以使用PowerShell命令:
Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled False
命令执行后没有输出即为成功,重新开启时将False改为True即可。
H3C CAS虚拟化平台中的防火墙关闭
若服务器用于搭建H3C CAS云计算平台,虚拟机网络策略里的防火墙规则独立于宿主机,关闭方法:
- 登录CAS管理平台,进入“网络”-“安全组”。
- 找到绑定了虚拟机的安全组,删除或停用对应的入方向规则。
- 如果虚拟机使用分布式虚拟交换机,需在vSwitch属性中取消勾选“开启防火墙过滤”。
平台里的防火墙关闭不会影响宿主机物理机的安全策略,这一点比传统操作系统防火墙更精细。
关闭H3C服务器防火墙后的验证与风险控制
关闭不是目的,业务通畅才是目标,执行关闭操作后,按照以下顺序验证效果:
- 用另一台机器
ping服务器IP,确认网络层可达。 - 用
telnet 服务器IP 端口或nc -vz 服务器IP 端口测试目标端口是否开放。 - 在服务器本机执行
ss -lnt(Linux)或netstat -an(Windows)查看监听状态。
如果端口依然不通,说明问题不在防火墙,可能是服务未启动或路由配置有误,此时不必重新开启防火墙,先排查其他环节。
防止永久关闭后失去远程控制
在生产环境彻底关闭防火墙前,建议做一步应急准备:在服务器外网口前再加一层硬件防火墙或云安全组,例如在简米云、酷番云上租用的H3C服务器,平台自带的安全组规则必须正确放行来源IP,否则即使关闭系统防火墙,业务依旧无法访问。
很多用户搜索“h3c服务器防火墙怎么关闭”时,实际场景是云主机,云平台控制台里的安全组相当于虚拟防火墙,需要同时在控制台和服务器系统内两层操作,在云控制台添加放行端口规则后,再关闭系统防火墙才能达到预期。
特定型号H3C服务器关闭防火墙的细节
不同型号的H3C服务器固件版本差异较大,下面列出较常见的规律。
H3C R4900 G3
HDM默认地址一般是168.1.2,出厂账号密码印在机身标签上,登录后在“安全”菜单里找不到防火墙选项时,需升级HDM固件到较新版本,部分老固件将防火墙策略集成在“远程认证”里,勾选“禁止Ping”和“允许SSH”即可达到等效效果。
H3C R6800 G2
这款塔式/机架式服务器使用不同的管理芯片,Web界面风格偏传统,关闭防火墙的入口在“系统管理”-“访问控制”中,选择“不启用”即可,命令行模式下,切换到管理员账号执行reset firewall all也能恢复默认放行状态。
安装H3C OS(Comware)的服务器
如果服务器不是普通Linux而是运行了H3C自研网络操作系统(常见于一体化交付设备),则关闭防火墙的命令完全是另一套语法:
system-view
undo firewall enable
执行undo firewall enable后,全局防火墙功能即刻关闭,这种设备重启后配置会丢失,需要额外执行save保存。
Q&A:h3c服务器防火墙相关高频疑问
h3c服务器关闭防火墙命令在CentOS 7与Ubuntu中有区别吗?
有本质区别,CentOS 7默认使用firewalld,对应命令是systemctl stop firewalld;Ubuntu Server默认使用ufw,关闭命令为sudo ufw disable,Ubuntu的iptables规则库与CentOS路径不同,直接清空规则可能导致网络管理工具异常,建议Ubuntu用户优先执行sudo ufw status查看状态,再决定下一步操作。
关闭H3C服务器防火墙后,为什么SSH远程登录反而变慢?
多数情况下这是由于防火墙关闭后,系统日志中记录了大量的丢弃或拒绝动作,日志写入增多导致I/O上升,可以检查/var/log/messages或HDM事件日志,若出现大量网络审计信息,转储日志文件并清空即可恢复速度,部分H3C服务器的冗余管理模块在防火墙关闭后会重新检测网络拓扑,短暂延迟属于正常现象。
如何在保留H3C服务器防火墙开启的状态下实现“伪关闭”效果?
使用“白名单放行”策略替代全局关闭,Linux下执行iptables -I INPUT -s 信任IP段 -j ACCEPT并设置默认策略为-j DROP,Windows下新建入站规则只允许特定IP,这种方式同时具备安全防护和业务放行能力,是多数运维人员推荐的生产环境方案,若后续需要转发大量动态端口,再考虑切换为全局关闭。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/739781.html