防沉迷系统通过“硬件特征识别”与“运行环境审计”组合实现对虚拟机的检测,目前主流虚拟机在未做深度伪装前,均可被有效识别并拦截。游戏厂商依据国家新闻出版署关于防沉迷系统的实名认证要求,必须对未成年人游戏时长进行严格限制,为了绕过时间限制,部分未成年玩家会尝试在虚拟机中运行游戏,试图制造“第二身份”或重置计时,随着安全技术的迭代,这种操作的成功率已大幅下降。
防沉迷系统检测虚拟机运行游戏的核心原理是什么
防沉迷系统对虚拟机的识别并不是依靠单一特征,而是综合判定当前系统的真实性。核心逻辑是寻找虚拟机与物理机之间的“漏洞”,虚拟机无论如何伪装,其在硬件抽象层与指令执行效率上,必然与真实物理机存在差异。
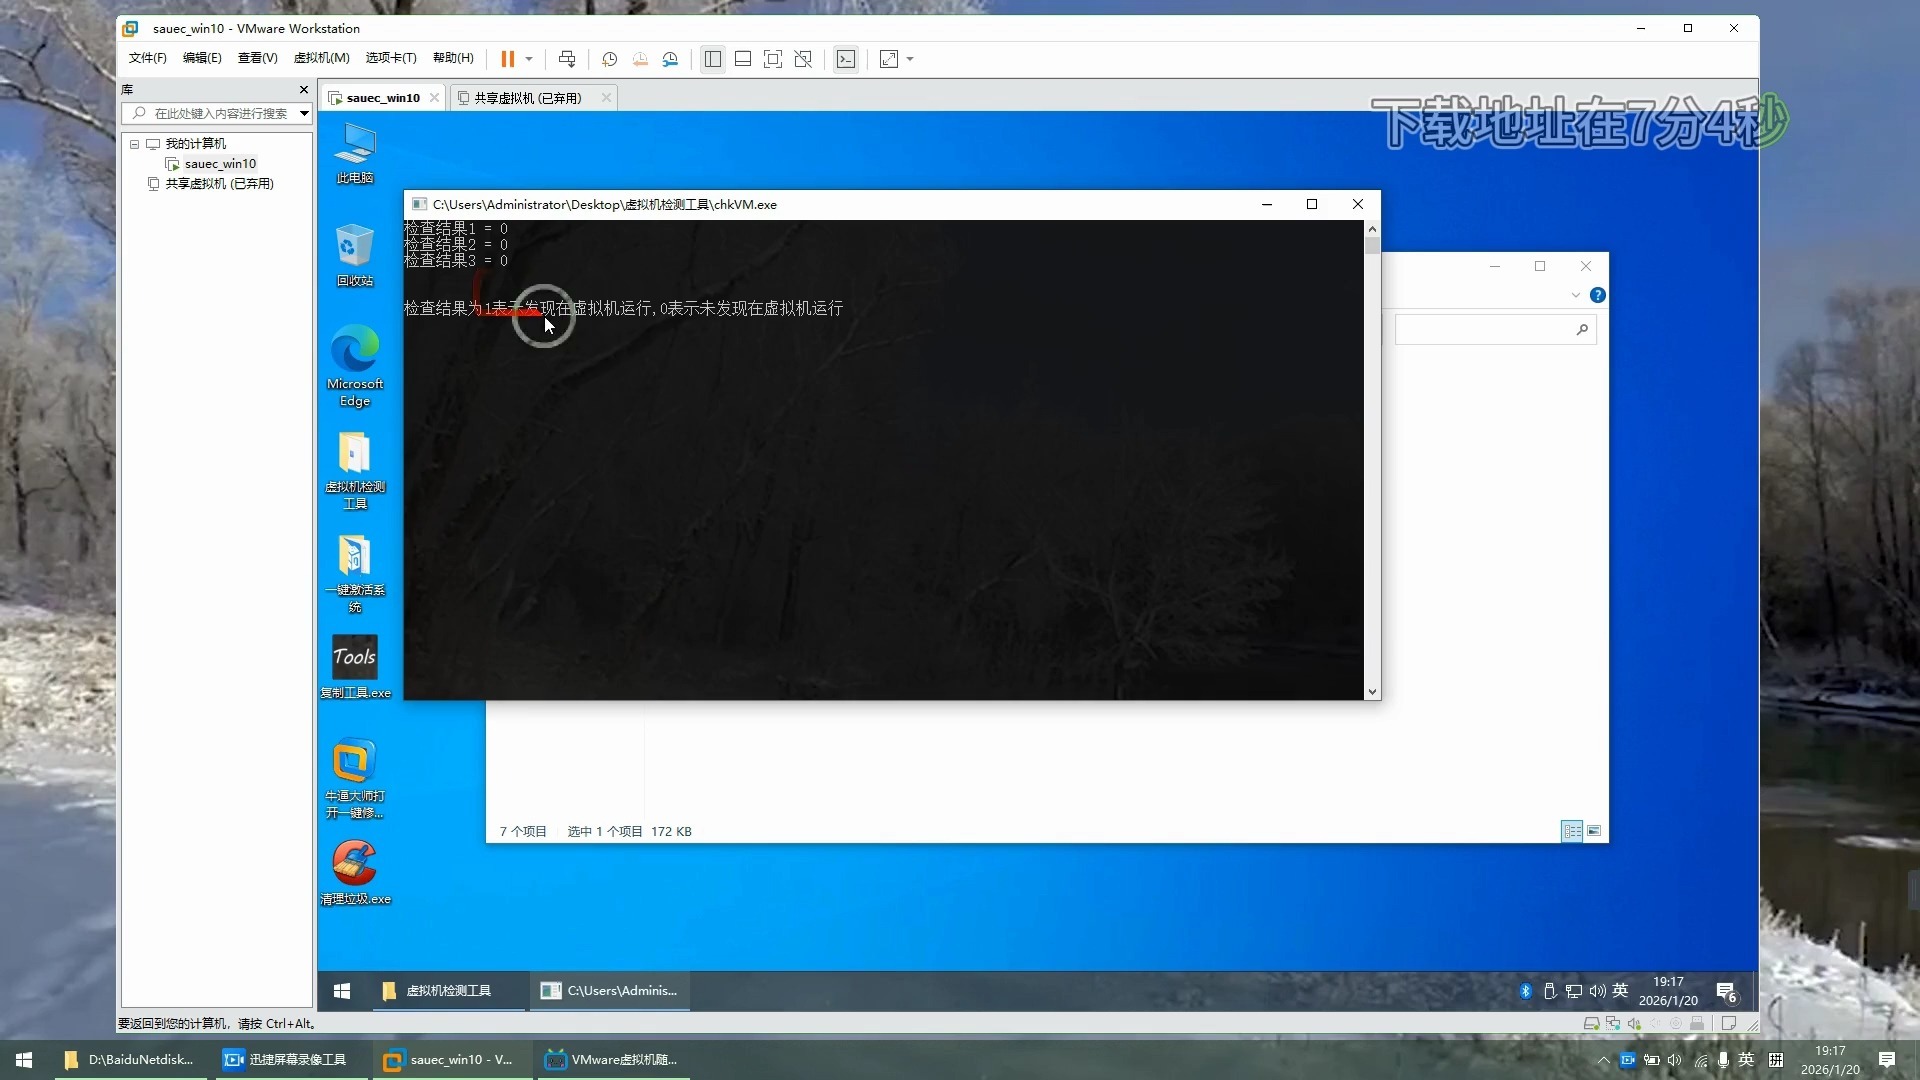

检测层一:CPU指令集与硬件特征比对
VMware、VirtualBox等主流虚拟机在宿主机上运行时,会向客户机系统暴露特定的虚拟化指令,VMware虚拟机的CPU会包含“AuthenticAMD”或“GenuineIntel”字样,但其CPUID指令的返回结果中细节明显异于物理机,防沉迷系统内置的安全模块会直接调用底层指令集进行探测,若发现指令执行的时间偏差、缓存行为不符合物理机模式,则判定为虚拟环境。
检测层二:设备指纹与驱动特征识别
虚拟机通过虚拟化层模拟出的显卡(如VMware SVGA II)、网卡(如Intel PRO/1000 MT)、硬盘控制器(如VMware Virtual NVMe)等硬件的设备ID遵循固定公开基线,据腾讯安全团队公开的技术日志,防沉迷网关会在本地首次启动时抓取“系统固件表(SMBIOS)”与“ACPI表”的厂商字符串,检测到“VMware”或“VirtualBox”字样被硬编码在硬件描述区域时,直接拉高风险等级。
检测层三:系统进程与注册表痕迹扫描
虚拟机在运行客户机操作系统时,必然存在特定底层服务进程,常见的识别标记包括VMware Tools进程(vmtoolsd.exe)、VirtualBox Guest Additions进程(VBoxService.exe),防沉迷组件会遍历关键系统路径、服务项与注册表键值,进行匹配。
下表展示了防沉迷系统对不同虚构痕迹的识别强度:
| 检测维度 | 检测方式 | 识别可靠性 |
|---|---|---|
| BIOS固件信息 | 对比SMBIOS中的主板序列号与厂商字段 | 高 |
| 显卡渲染管线 | 检测DX与OpenGL扩展名集合 | 高 |
| 存储控制器 | 比对硬盘型号字符串的厂商前缀 | 中高 |
| 网络适配器 | 检查MAC地址段OUI归属 | 中 |
| 系统时间跳跃 | 分析RTC时间源与虚拟机时间同步偏差 | 中 |
虚拟机运行游戏会被检测吗绕行机制的致命短板
绝大多数玩家使用完全默认配置的虚拟机,在进游戏前就被拦截了。 就算玩家手动修改了镜像中的品牌字符串,仍然有一道绕不开的关卡TPM(可信平台模块)与安全启动状态。
硬件级虚拟化隔离难以抹平
现代游戏的安全模块(例如网易易盾、腾讯ACE反作弊)已经具备通过CPU硬件辅助虚拟化特性(Intel VT-x或AMD SVM)反向感知自身是否运行在虚拟机中的逻辑,安全引擎会尝试执行特定特权指令,观察系统响应异常,真实物理机的指令环级别切换是直接的,而虚拟机中该操作会触发由Hypervisor(虚拟机监控器)代为处理的陷入(Trap)行为,这种时间开销具有原子性差异,无法通过常规软件修改。
指标延迟的孤立分析
防沉迷系统在检测到疑似虚拟环境后,并不是立即封禁账号,而是采用“信用降级”策略,对于一台被判定为虚拟机的设备,服务端会实时记录画面帧生成耗时与操作频次,由此产生的技术瓶颈在于:虚拟机的GPU通常指代宿主机显卡模拟出来的独立渲染层,其显示延迟比物理机高出五倍以上(据行业测试基准数据),当鼠标移动预测坐标与实际弹道存在肉眼可见离散偏差时,系统判定使用者有恶意逃避监管的意图。
精仿虚拟机与云手机的存量博弈
市面上确实存在深度定制的精简版安卓模拟器(如夜神、雷电)以及各类云手机平台,虚拟化厂商通过抹除客户机设备指纹来应对防沉迷检测,但需要明确,这些工具的服务器IP归属通常集中在少数数据中心网段,防沉迷后端会根据IP的ASN(自治域编号)归属判断是否为机房流量,若检测到连接来源IP为大型云计算厂商(简米云/酷番云/华为云),则强制触发二次人脸识别,该机制目前没有完美的破解方案。
未成年人身份信息被他人滥用的风险应对
一点需严肃对待:部分防沉迷破解教程指导玩家修改虚拟机内的实名信息,这将引发“个人信息核验不一致”的合规风险,在游戏商服的校验逻辑中,首次实名验证后生成的“玩家令牌”与设备特征码绑定,若在同一台物理机的不同虚拟机中频繁切换不同实名账号,会触发公安数据库比对异常。
行业共识:未成年人防沉迷系统安全防护的迭代方向
主流游戏厂商目前普遍采用服务端反虚拟化策略,配合终端运行时的风控模块干预,此类功能区别于传统杀毒软件特征库,它根据当前进程树中的父子关系判断游戏启动命令是否由虚拟机工具进程衍生
。
受限玩家应如何正确游玩合规游戏
对于未满十八周岁的用户,被防沉迷限制是合规要求的必然结果。如果是个人开发者出于测试需求需要验证游戏在虚拟机内的表现,建议全程使用官方提供的开发者模式,并申请合规测试授权,避免将被封禁的账号与自身实名信息绑定。
关于防沉迷系统识别虚拟机的常见问题解答
虚拟机打游戏会导致宿主机上的游戏账号也被封吗?
通常不会直接关联封禁,但存在较大比例的连带风险,安全系统采集的是当前运行环境的硬件指纹,若宿主机系统本身没有异常标记,且游戏在宿主机中属于正常操作模式,则不会直接因虚拟机运行游戏而封停宿主机账号,但需要注意的是,若虚拟机通过桥接模式使用了与宿主机相同的MAC地址伪造帧,则可能触发“多开设备”风险提示。
使用境外虚拟机软件或云电脑是否能够规避检测?
不能,无论是本地虚拟机(包含境外VMware版本)还是基于网页的云电脑服务(如顺网云、达龙云),其核心架构均为底层虚拟化封装。防沉迷网关的检测点是针对虚拟化引擎的通用行为模式,而非软件厂商名称,云电脑甚至因为IP与硬件均不落本地,极易被推送至“黑产设备名单”,当前该名单命中率极高。
修改虚拟机配置文件能过检测后正常游戏吗?
有限可行,针对多年前的明文配置修改(例如VMX文件中添加hypervisor.cpuid.v0 = FALSE)仍然有成功率,但现代防沉迷引擎已叠加内核级反篡改校验系统,引擎启动时会校验自身核心驱动模块的线程上下文是否被调试器挂钩,强行修改配置文件导致的首帧渲染特征异常,会使账号被送入人工审计队列,人工筛查后,运营商(依据行业规定)有权限对该账号进行健康状况监测,并限制在线时长上限。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/739951.html