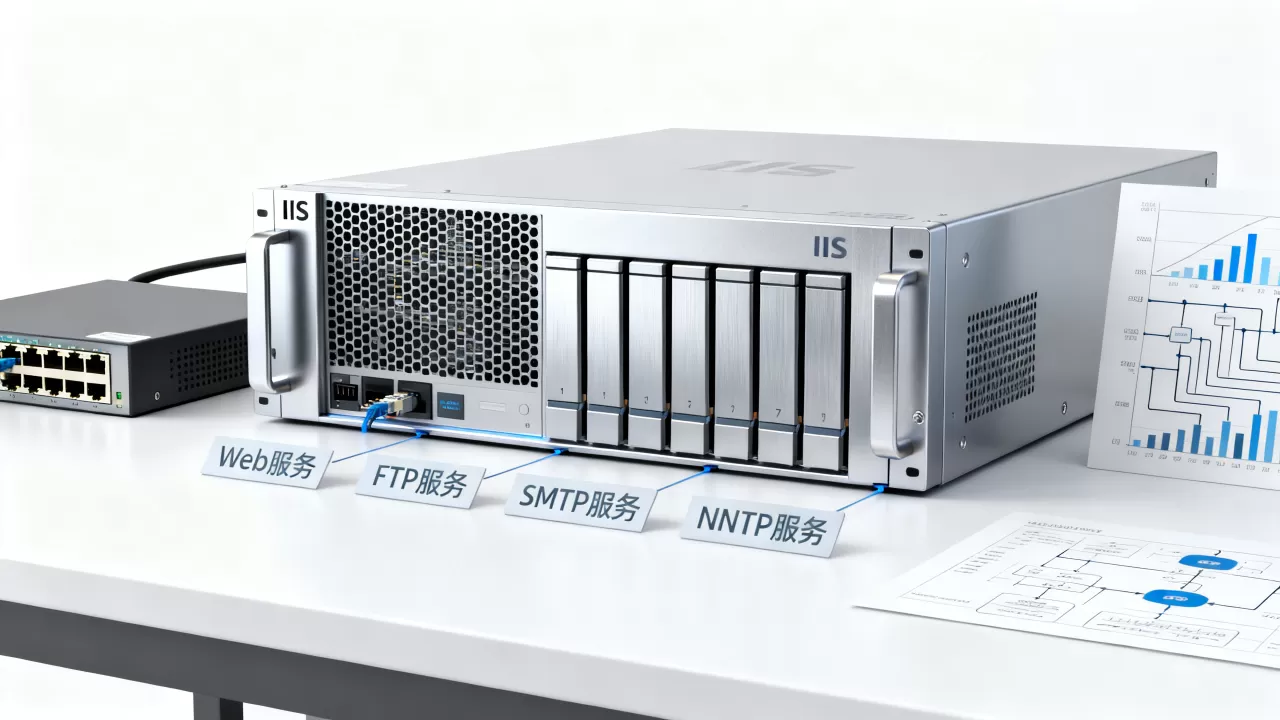
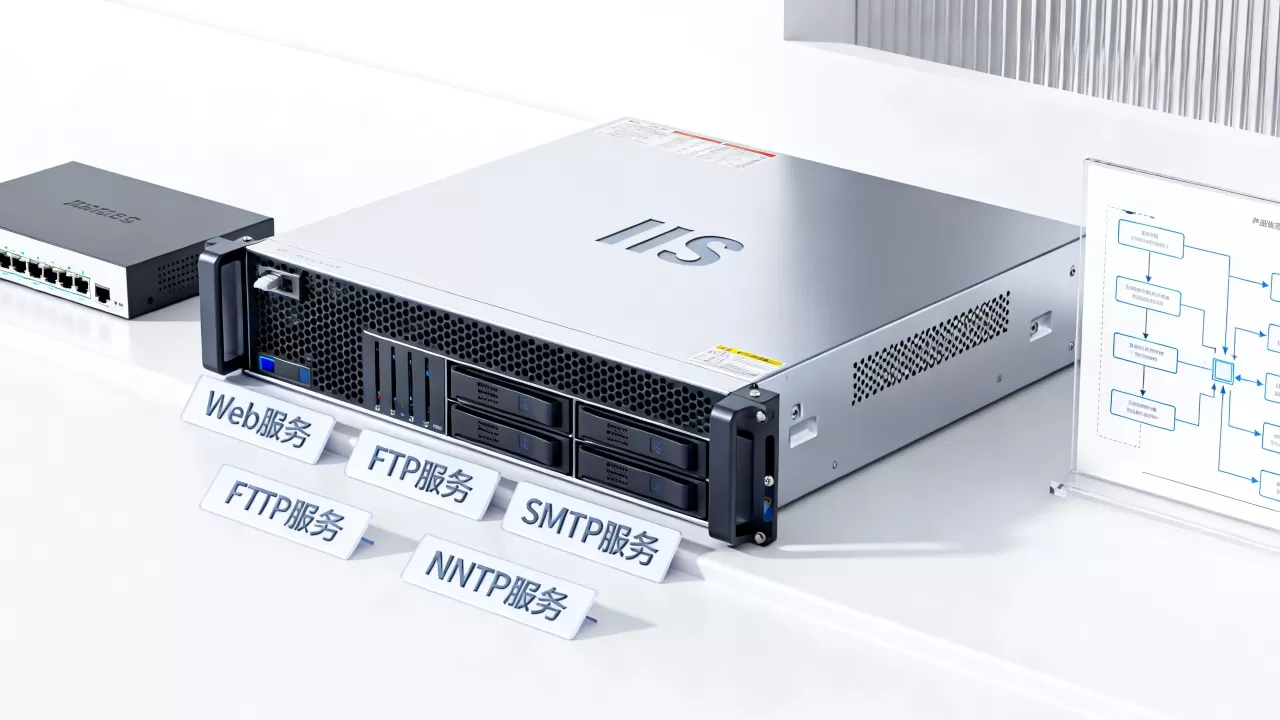
IIS服务器(Internet Information Services)作为Windows环境下的核心Web服务平台,它提供的服务远不止网页托管这一项,而是涵盖Web发布、FTP文件传输、SMTP邮件转发、应用程序运行支持以及反向代理等一整套企业级解决方案。在很多人的认知里,IIS只是用来挂个网站,这其实低估了它的能力,今天我们就抛开枯燥的文档,用大白话把IIS到底能干什么、每个服务在企业里怎么用讲透。
IIS核心服务:不止是网页浏览
IIS从诞生之初就是为Windows平台量身定制的网络服务套件,它之所以被广泛使用,是因为它把多个独立的网络服务整合到了一个统一的管理控制台里,也就是Internet Information Services (IIS) 管理器,在这个界面里,管理员可以像操作一个超级工具箱一样,灵活配置各项服务。

HTTP/HTTPS协议服务
这是IIS最基础也是使用率最高的服务,它负责监听80(HTTP)和443(HTTPS)端口,处理来自浏览器的请求,但你千万别以为它只是“放网页”的,它承载的能力包括:
- 静态资源托管:图片、CSS、JavaScript、视频文件,IIS能高效地直接返回这些内容,配合内核级缓存,吞吐量表现相当不错。
- 动态脚本执行:通过应用程序池和FastCGI配置,IIS可以稳定运行ASP.NET、PHP、甚至Python应用,这是它与Apache、Nginx最不一样的地方原生的Windows集成度极高。
- URL重写与反向代理:利用内置的URL Rewrite模块和Application Request Routing(ARR),IIS可以把请求按规则转发到内网其他服务器,这就是常说的负载均衡和代理能力。
FTP/FTPS文件传输服务
很多人不知道的是,IIS自带了一个功能很健全的FTP服务器,对于企业来说,这个服务解决的是大文件分发和合作伙伴安全互传的问题。
- 隔离用户:管理员可以设置每个FTP用户只能看到自己的专属目录,这在虚拟主机场景下特别重要。
- FTPS加密传输:支持基于SSL/TLS的加密连接,解决了传统FTP明文传输密码和数据的风险,如果你在纠结“iis配置ftp服务器哪个版本好用”,其实新版本的IIS内置的FTP服务逻辑一致,重点在于配置数据通道的防火墙规则。
SMTP虚拟服务器
这个服务在IIS 6.0时代非常流行,虽然现代IIS(7.0及以上)默认不安装SMTP组件,但很多老运维仍习惯用它来处理内部报警邮件或简单的通知群发,它主要负责将本机应用程序(比如ERP系统)产生的消息转发到指定的邮箱服务器,如果你只需要一个轻量级的邮件中转站,而不需要完整的Exchange,这个功能很实用。
IIS的其他关键功能模块
除了上述三个标准服务,IIS的扩展性和集成能力才是它的杀手锏,为什么许多国企和政府网站坚持用IIS?答案就在这里。
应用程序池隔离服务
这是IIS 7.0以来最值得骄傲的设计,每一个网站或者一组站点都可以独立运行在单独的应用程序池里,这意味着:
- 如果某个网站的代码出现内存泄漏或者死循环,系统会直接回收该应用池,但其他站点不受任何影响。
- 每个池可以指定不同的.NET CLR版本,实现老系统和新系统在同一台服务器上的共存。
健康监控与自动恢复
IIS提供了Failed Request Tracing和运行状况监视功能,当一个网站连续崩溃几次,IIS会执行预设的快速失败保护操作,自动将该应用池禁用,避免故障扩大,这种自愈能力是很多开源Web服务器需要额外配置进程守护工具才能实现的。
IIS在常见业务场景中的实际应用
治理说了这么多,我们落到具体场景里来看看,根据场景需求,你才能判断iis服务器提供的服务有哪些对你有真正价值。
企业官网与内部OA系统部署
对于使用C#或VB.NET开发的系统,IIS是唯一最顺手的宿主,操作上基本是“开箱即用”:
- 打开“服务器管理器” – “添加角色和功能”。
- 勾选“Web服务器(IIS)” – 确认勾选ASP.NET功能。
- 在IIS管理器中右键“网站” – “添加网站”,填写物理路径和端口。
- 绑定SSL证书时,只需要在“绑定”对话框里选择443端口,导入证书格式为
.pfx即可。
反向代理外部请求到内网服务
很多公司内部用Tomcat跑Java应用,外部访问想统一走80/443端口,且要HTTPS加密,这时就可以用IIS + ARR组件做反向代理,配置核心点在于:
- 安装Application Request Routing和URL Rewrite两个模块。
- 启用代理功能(勾选“Enable proxy”)。
- 在URL Rewrite中创建规则,将
^(.)转发到http://内网IP:8080/{R:1}。
这里的核心逻辑就是:IIS负责安全边界和SSL卸载,内网Tomcat负责业务逻辑,分工明确。
IIS、Nginx与Apache服务能力对比
我们在讨论“iis服务器能做什么”时,经常会拿来和Nginx、Apache做比较,为了让你更直观地选择,这里列个对比表:
| 功能维度 | IIS | Nginx | Apache |
|---|---|---|---|
| 操作系统绑定 | Windows (深度集成) | 跨平台(Linux/Windows) | 跨平台(Unix/Linux) |
| 静态文件并发 | 良好(依赖Windows内核) | 极强(事件驱动模型) | 一般(进程/线程模型) |
| 动态语言支持 | ASP.NET原生,PHP需配置 | PHP配合FastCGI极佳 | PHP模块化支持最成熟 |
| 图形化管理 | 有(IIS管理器GUI) | 无(依赖配置文件) | 无(依赖配置文件) |
| URL重写能力 | 有(需安装模块) | 原生极强 | 原生较强 |
| 适合群体 | Windows生态、微软系开发者 | 高并发静态/反向代理场景 | 老牌运维、复杂认证规则 |
掌握了这个对比,你就能明白为什么在某些需要高并发静态页面和灵活代理配置的场景下,Linux服务器配Nginx比用IIS更有优势;而在需要结合AD域做Windows身份验证、或者运行ASP.NET Core应用时,IIS部署网站通常能省去不少跨平台兼容性的烦恼。
如何管理IIS的服务状态与安全
对于运维人员来说,光知道服务有哪些不够,还得会管,IIS的命令行工具和安全性设计是很有用的操作技巧。
命令行与PowerShell操作
- 查看服务状态:在命令行输入
iisreset /status可以检测当前IIS核心服务是否在运行。 - 停止和启动:
iisreset /stop与iisreset /start,虽然微软建议优先用
net stop/start w3svc
- PowerShell自动化:用
Get-IISSite查看所有站点,用New-IISSite -Name "新站点" -PhysicalPath "C:wwwroot" -BindingInformation ":80:www.example.com"实现批量建站。
安全防范核心要点
IIS本身的安全性远没有传说中那么脆弱,弱点通常来自配置不当,业内专家指出,以下几个配置项是防范入侵的重中之重:
- 禁用不必要的WebDAV:如果不需要在线编辑文件,请在“处理程序映射”中彻底禁用WebDAV,这是大量勒索漏洞利用的入口。
- 请求筛选:在站点级别配置
maxAllowedContentLength和fileExtensions限制,防止上传恶意脚本,此举能有效拦截较大比例的WebShell攻击。 - 关闭详细错误信息:在“.NET 编译”设置中将
customErrors设为On,防止泄露堆栈跟踪和物理路径,这也是满足等保合规的基本要求。
Q&A:iis服务器能做什么三个高频疑问
IIS能用服务器别名通过IP访问网站吗?
可以,这是IIS服务的基础功能,你需要确保在IIS管理器的“网站绑定”里,主机名留空或者填写服务器的IP地址,如果涉及多站点复用HTTPS端口,需要注意为每个站点配置独立的SNI(服务器名称指示)证书,这也是2026年现在主流浏览器的最低安全要求。
iis6.0能提供和最新版一样的服务吗?
不能完全一样,IIS 6.0是Windows Server 2003时代的产物,它提供了核心的HTTP、FTP和SMTP服务,但没有现代IIS(10.0或更高版本)中的Application Pool的CPU限额、WebSocket协议支持以及集中式SSL证书绑定功能,IIS 6.0与TLS 1.2/1.3协议的兼容性极差,该版本无法有效配置VS Code等现代开发工具的调试服务。
IIS对服务器硬件资源占用大吗?
这取决于你启用了哪些模块,纯静态文件服务时,IIS对CPU消耗较低,但内存占用通常比同负载的Nginx高不少,这主要是因为Windows内核的线程模型和IIS的模块集成架构所致,如果启用PHP-CGI和ASP.NET进程,多工作进程模式下内存开销会明显上涨,据统计,一个承载中小型企业官网的IIS站点(每日PV在几万级别),分配2个CPU核心和4GB内存就能运行得比较滋润,剩余资源可以留给数据库,但如果是高并发场景,建议优先优化静态资源缓存,或考虑混合架构,避免把IIS或Nginx作为单点瓶颈。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/740342.html