域名解析本身只能将域名指向服务器IP,无法直接指定端口号;所有端口的映射与跳转,必须借助服务器端的配置(如Nginx反向代理、SRV记录)或URL隐式转发来完成。
很多朋友在第一次搭建网站或部署服务时,都会遇到同一个困惑:我已经把域名解析到服务器了,为什么访问时还要手动加一个冒号和端口号?更麻烦的是,有些服务端口还不固定,总不能让用户每次访问都输入一长串数字,今天这篇文章,就用最直白的大白话,把域名如何解析到指定IP端口号这件事彻底讲清楚,整个过程拆开来看分两步:第一步是解析域名到IP,第二步是处理端口号的指向。
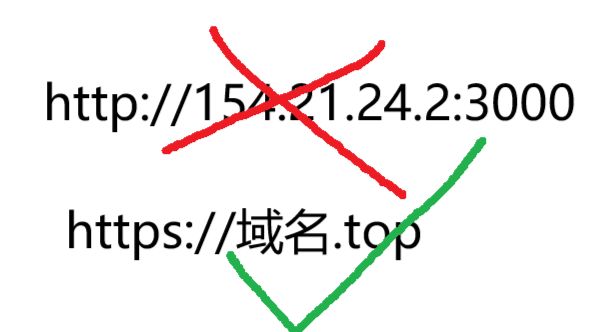
域名解析到指定IP端口号的核心思路
先纠正一个常见的认知误区,域名解析(DNS解析)在技术层面的作用非常单一:它只负责把域名(example.com)翻译成一个服务器IP地址(203.0.113.5),标准的DNS记录类型里,A记录对应IPv4地址,AAAA记录对应IPv6地址,但没有一种记录可以直接实现“域名+端口”的完整跳转。
那为什么有些网站输入域名不加端口号就能直接访问?原因在于,这类网站默认使用了 HTTP(80端口) 或 HTTPS(443端口) 的约定规则,浏览器访问网站时,如果URL中没有显式写端口,它默认就是用80或443去连接服务器,而其他端口号(如8080、3000、5432)并非默认服务端口,所以必须通过额外手段进行端口映射。
业内专家指出,解决域名访问指定端口的核心逻辑是:让域名解析指向服务器IP,再用服务器软件(Nginx、Apache等)或DNS的特殊记录类型,把不同域名或路径分发到对应的端口服务上。
认识DNS记录中与端口相关的类型
在动手操作之前,先了解两种常见的解决思路,除了传统的A记录和CNAME记录之外,DNS体系中还存在一个专门用于端口映射的记录类型SRV记录,但它并不适用于HTTP网页访问场景,多用于游戏服务器或特定软件的自动发现,本文主要针对Web服务场景,推荐用A记录配合反向代理的方式处理。
| 解析方案 | 适用场景 | 是否需要服务器配置 |
|---|---|---|
| A记录解析 | 基础指向IP,不处理端口 | 是(需配合反向代理) |
| URL隐式转发(隐含转发) | 直接跳转到域名+指定端口 | 否(DNS服务商提供) |
| SRV记录 | 游戏服务器、特殊软件服务 | 否(但客户端需支持) |
域名解析到IP加端口怎么设置:A记录加Nginx反向代理
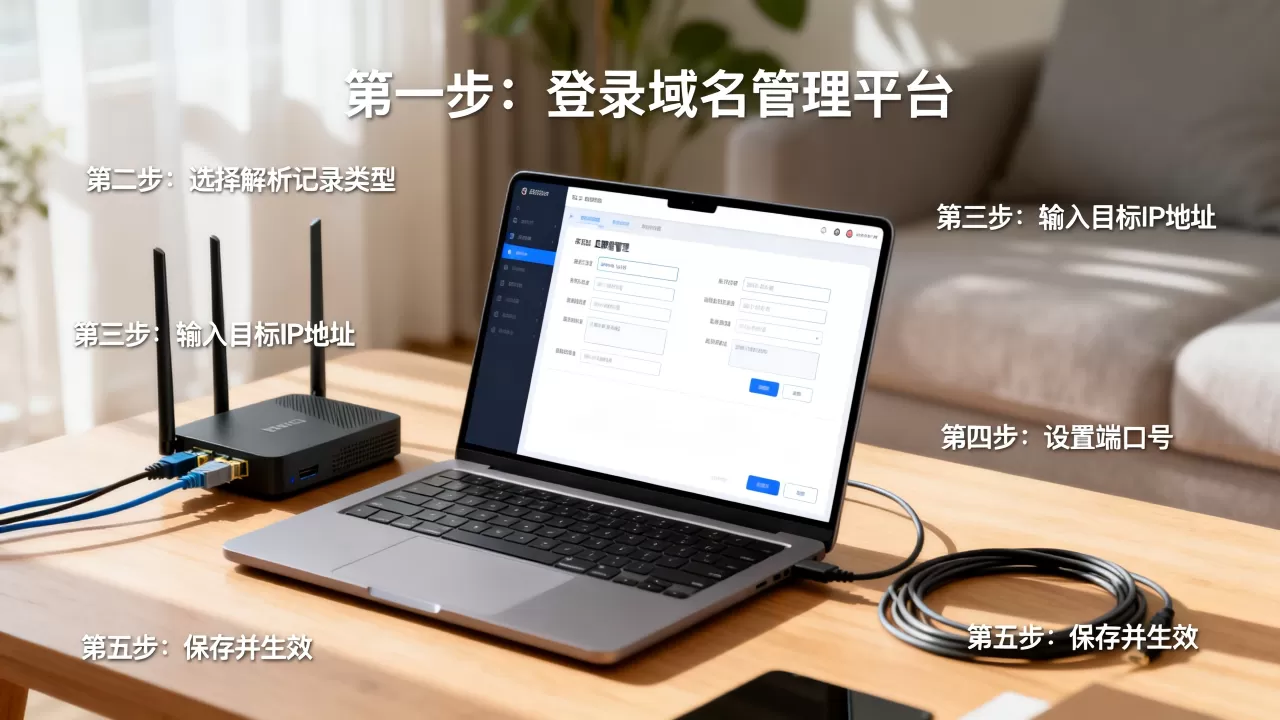
这是目前国内站长使用最普遍的方案,它的优势在于灵活性和可控性都很强,操作流程分成三个部分:域名解析、服务器端口监听、反向代理配置。
第一步:在域名服务商处添加A记录解析
登录你购买域名的服务商控制台,找到“域名解析”或“DNS管理”菜单,点击添加记录,这里以最常见的主机记录类型为例:
- 记录类型:选择 A 记录
- 主机记录:填写 www 或 @(@代表主域名,即不带前缀的根域名)
- 记录值:填写你的服务器公网IP地址
- TTL值:默认选择600秒即可,或保持系统默认值
添加完成后,大约等待几分钟到几小时不等(取决于DNS生效速度),在命令行工具中输入 ping 你的域名,如果返回的IP和服务器公网IP一致,说明解析已经生效。
第二步:确认服务器上的服务端口正常监听
解析只是一个导航器,真正负责分配端口的是服务器内部程序,以一台运行Linux的云服务器为例,假设你部署了一个Node.js应用,它监听在 3000端口,这时候在浏览器中输入 `http://服务器IP:3000` ,如果页面能打开,说明应用本身没有问题。
你需要在防火墙和安全组中把80端口和443端口放行(一般默认是放行的),同时确保3000端口只允许本地访问,不对外暴露,这样做既避免了用户直接访问带端口的地址,也提高了一点安全性。
第三步:配置Nginx反向代理,将端口映射到域名
以Nginx为例,这是目前主流服务器上最常用的Web服务器软件,编辑Nginx的配置文件(通常在 `/etc/nginx/conf.d/` 或 `/etc/nginx/sites-available/` 下),新建一个server块,键入如下内容:
server {
    listen 80;
    server_name example.com www.example.com;
    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
保存并测试配置是否报错,执行 nginx -t,确认无误后用 systemctl reload nginx 重载配置,这时再访问 http://example.com,Nginx会帮你转发到本机的3000端口服务上,用户全程毫无感知。
另一种思路:利用CNAME记录将子域名指向服务器IP的别名
如果你只有一个IP,但需要跑多个不同端口的服务,可以考虑为每个服务分配一个子域名。
api.example.com解析到服务器IP,Nginx转发到后端API服务的8080端口admin.example.com解析到服务器IP,Nginx转发到管理后台的9090端口
这种做法的好处是每个端口一个同名子域名,逻辑清晰,内容管理也方便,对于服务器IP独享的独立部署场景,这是目前性价比较高的解析方式。
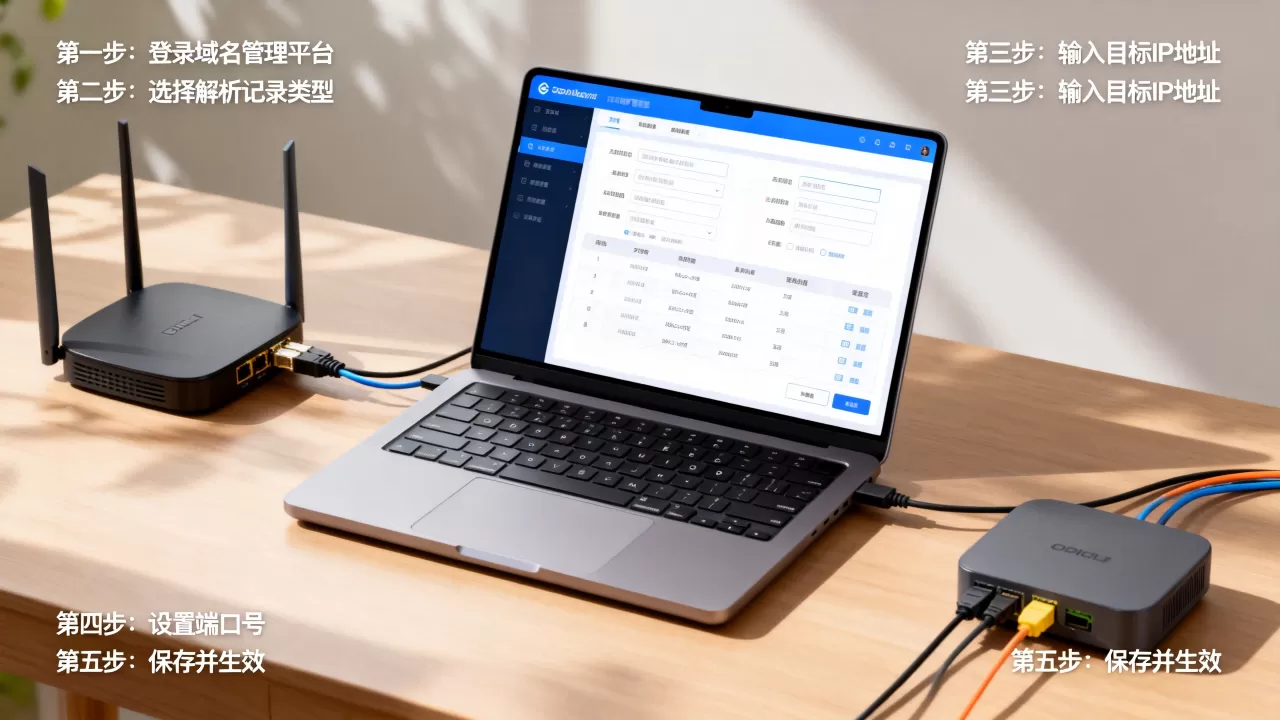
没有服务器操作权限?域名怎么解析到IP端口号用隐式转发
有时候你用的不是自己的云服务器,而是某个基于内网映射或虚拟主机的服务,这时候没有修改Nginx配置的权限,别担心,地域域名服务商(如简米云、酷番云、Cloudflare)通常提供了一项叫做URL转发(又称隐性转发)的功能。
它的工作原理很简单:DNS服务商的服务器收到用户对某个域名的访问请求后,自动返回一个302重定向或内嵌框架跳转,把用户引导到目标地址(http://服务器IP:8080),你只需要在解析控制台中添加一条 显性URL转发 或 隐性URL转发 记录:
- 显性URL转发:地址栏会显示最终跳转的IP和端口,
http://服务器IP:8080 - 隐性URL转发:地址栏始终显示你的域名,但页面内容来自目标地址,类似一个iframe框架
不过这种方案有一些硬伤,国内大部分域名服务商的免费URL转发功能,都要求域名已完成ICP备案,否则无法使用,隐式转发在移动端经常出现滑动白屏或无法复制链接的问题,所以它只适合过渡场景,如果你是长期运营的正式业务,尽可能使用反向代理方案,体验更顺滑。
端口很特殊的情况下,可以尝试SRV记录解析到IP
部分不那么依赖浏览器的服务,例如Minecraft游戏服务器、自建的邮件服务,可以通过SRV记录来完成端口指向,SRV记录的格式比较特殊,标准的写法如下:
_service._protocol.example.com. 优先级 权重 端口 目标主机名
拿一个游戏服务器举例,Minecraft Java版的SRV记录通常写作:
_minecraft._tcp.example.com. 0 5 25565 mc.example.com.
添加SRV记录后,玩家在游戏客户端里直接输入 example.com 就能连接到对应端口,这里有几个细节提醒:目标主机名必须指向一个域名(可以再用A记录解析),端口号写你实际服务的端口;SRV记录里记录值末尾有一个点,不要漏掉,域名怎么解析到指定端口号这个问题,在SRV这条分支上,答案就是直接依赖客户端支持SRV查询。
排查域名解析后端口无法访问的常见问题
很多人在完成上面的配置后,依旧打不开网站,出现这种情况,不代表解析有问题,更多时候是端口这个环节卡住了,按照以下从易到难的顺序逐一排查,基本能定位问题。
-

检查DNS生效状态
:在本地电脑打开命令行,输入nslookup example.com,看返回的IP是否为你设定的服务器地址,如果IP已经显示正确,说明解析这块没有毛病。 - 检查服务器安全组策略:登录云服务器厂商的网页控制台,查看安全组入方向规则,确认TCP 80端口对所有来源IP开放,这一步经常被遗漏,传统机房防火墙或云盾安全组都会拦截未配置的端口。
- 检查服务器内部防火墙:在Linux服务器上执行
firewall-cmd --list-all或者ufw status,看80端口是否在允许列表中,有些发行版默认开防火墙,需要手动添加放行规则。 - 检查Nginx配置语法:执行
nginx -t检查语法,若提示端口冲突或server_name不匹配,需要根据报错内容逐行修正。 - 清除本机浏览器缓存:浏览器有时会缓存旧的301或302重定向记录,特别是之前访问过
IP:端口地址,会在本地缓存跳转关系,建议开启无痕模式测试。
域名解析到IP端口号相关常见问题解答
域名解析只能指向IP吗,能不能直接在DNS里加一个端口号?
DNS技术标准中,A记录和AAAA记录的值只允许填IP地址,如果你试图在DNS解析记录值里写“IP:端口”,绝大多数DNS服务商会直接报错,或强制将冒号和端口当作非法字符处理,正确做法是先解析到IP,再通过服务器端反向代理或URL转发实现端口访问,这也是为什么你搜索域名解析到指定端口时,看到的教程大多围绕Nginx展开的原因。
不需要备案的海外域名如何完成解析到IP加端口?
如果服务器部署在中国香港、美国等地,域名不需要ICP备案,但国内访问这些海外服务器时,因为国际出口带宽限制,速度和稳定性会有所下降,操作流程上:在海外DNS服务商(如Cloudflare)中添加A记录指向服务器IP,再在服务器上配置Nginx监听80端口转发到目标端口,整个过程不涉及备案环节,不过需要提醒,国内服务器访问未备案域名时,即使解析正确,也会被拦截在80端口之外,无法正常浏览。
免费域名解析的地址可以自定义端口吗?
免费的DNS服务商通常支持添加A记录、CNAME记录和少数URL转发记录,部分免费套餐会把URL转发功能标识为“高级功能”,需要升级付费才能使用,如果你选择手动搭建,使用免费DNS解析加上Nginx反向代理,可以达到和付费套餐一致的效果,关键在于你对自己服务器的控制权限,而非DNS服务商的套餐等级,无论使用免费还是付费DNS,端口映射的核心依然落在服务器软件配置上。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/741190.html