跨境备份环节的数据合规注意点,核心是先判定备份数据是否构成数据出境,再选择安全评估、标准合同或认证路径,并把加密、去标识化、密钥本地化、审计留痕嵌入备份全流程。 备份不是“把文件复制到另一个地方”这么简单,只要备份链路里有境外云、境外运维、境外子处理者,合规就会被触发,下面按判断、路径、场景、技术、地域和成本拆开讲。
跨境备份数据合规怎么做:先判断“备份”是不是出境
三个触发条件
- 备份文件存放于境外服务器、境外对象存储、境外磁带库。
- 境外主体能通过账号、API、运维通道读取备份。
- 备份由境外SaaS、境外灾备服务商、境外外包团队处理。
这三点满足任意一条,就要进入数据出境合规评估,业内专家指出,备份链路里的“可访问”往往比“物理位置”更容易被忽略。
合规路径怎么选
据国家网信办相关规则,常见路径包括:


- 数据出境安全评估:适合重要数据、大量个人信息、关键信息基础设施运营者等场景。
- 个人信息出境标准合同:适合符合条件的中小规模个人信息处理者。
- 个人信息保护认证:适合集团内、关联公司间有持续跨境场景的企业。
- 自贸区负面清单:部分自贸区允许清单外数据更便利流动,但备份仍要满足合同和审计要求。
| 场景 | 是否可能构成出境 | 优先动作 |
|---|---|---|
| 境内订单库备份到境内云 | 否 | 分类分级、等保、内控审计 |
| 境内订单库备份到境外云 | 是 | 评估、合同、认证三选一 |
| 境外子公司访问境内备份 | 是 | 权限最小化、合同、日志审计 |
| 境外SaaS托管备份 | 是 | 子处理者清单、DPA、退出机制 |
先做数据映射
不要一上来就买工具,先画图:
- 备份源:
/data/mysql、/data/order、/var/log/app、对象存储桶。 - 备份目标:境内机房、境内云、境外云、境外灾备中心。
- 访问主体:国内运维、境外运维、SaaS厂商、外包团队。
- 数据字段:手机号、地址、身份证、订单、支付流水、设备日志。
把“谁在什么位置、能访问什么备份”写清楚,后续评估和合同才有依据。
跨境数据备份与本地备份有什么区别:合规判断先看数据位置
本地备份不等于没有合规义务
本地备份若包含个人信息,仍要遵守《个人信息保护法》《数据安全法》,但一般不触发数据出境安全评估,重点在权限、加密、备份介质管理和恢复演练。
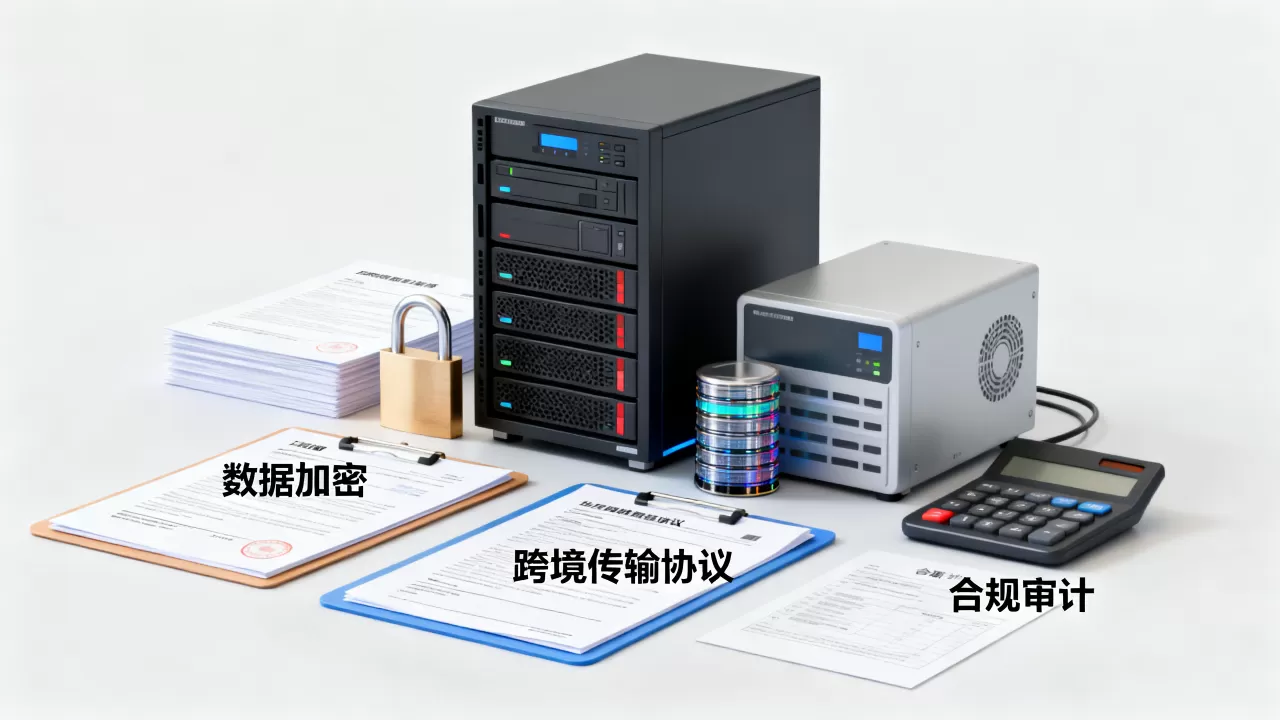
跨境备份多出的三本账
- 合规账:安全评估、标准合同备案、认证、年度复审。
- 技术账:跨境链路加密、密钥管理、去标识化、审计日志。
- 管理账:供应商尽调、子处理者变更、数据删除证明、应急响应。
| 维度 | 本地备份 | 跨境备份 |
|---|---|---|
| 数据位置 | 境内 | 境外或境外可访问 |
| 合规路径 | 内控为主 | 评估/合同/认证 |
| 密钥管理 | 境内KMS | 密钥尽量留在境内 |
| 审计范围 | 内部日志 | 覆盖境外访问和运维 |
| 成本结构 | 硬件、人力 | 存储、流量、合规、认证 |
备份副本也算处理活动
删除生产库数据,不代表删除备份,用户要求删除个人信息时,备份里的副本要有处理策略,可以设置保留周期、加密隔离、到期销毁,并保留销毁记录。
跨境电商企业跨境备份合规场景:订单、日志与备份副本
海外仓系统备份回传国内
海外仓订单、会员、物流数据回传国内备份,属于入境,入境后若再被境外团队访问,可能再次构成出境,要明确访问路径和权限边界。
国内订单库备份到海外云
这是典型出境,操作上常见:
mysqldump -u user -p db | gzip > order.sql.gzopenssl enc -aes-256-cbc -salt -in order.sql.gz -out order.sql.gz.enc -pass file:/etc/backup.keyaws s3 cp order.sql.gz.enc s3://backup-bucket/ --sse aws:kms --sse-kms-key-id <key-id>
注意:加密后上传仍可能构成出境,密钥若由境外KMS托管,风险更高。
SaaS日志备份与供应商访问
日志里常有IP、设备号、用户行为,SaaS厂商的境外运维人员能查日志,就要在合同里写明:
- 子处理者清单和变更通知。
- 访问审批、双人复核、临时凭证。
- 审计日志保留期限。
- 数据删除和导出格式。
- 安全事件通知时限。
最小化与去标识化
- 备份前删除不必要字段:
ALTER TABLE清理历史冗余列,或导出时SELECT指定列。 - 对手机号、身份证做哈希或掩码。
- 日志脱敏:
sed -E 's/[0-9]{11}/[PHONE]/g' app.log > app.clean.log。 - 保留原始数据在境内,境外只放脱敏分析副本。
跨境备份的技术落地:加密、去标识化与密钥管理
备份前分类分级
按《数据安全法》和行业重要数据目录,把备份数据分成一般数据、个人信息、敏感个人信息、重要数据,不同级别对应不同出境路径。
传输与静态加密
- 传输层:TLS 1.2以上,mTLS双向认证。
- 静态层:AES-256、KMS托管密钥、桶策略禁止明文。
- 备份工具:
restic、borg、velero、pg_dump、mongodump。
示例:
restic -r s3:https://oss-cn-hangzhou.aliyuncs.com/bucket backup /data --password-file /etc/restic/pw
密钥与访问控制
- 密钥留在境内KMS,境外只拿密文。
- 使用临时凭证,禁用长期AK。
- IAM策略最小权限,开启MFA。
- 定期轮换密钥,保留轮换记录。
- 备份账号与生产账号隔离。
审计与保留
- 打开云审计、对象存储访问日志。
- 记录谁在何时恢复、下载、删除备份。
- 设置生命周期:
30天转冷存储,180天删除,具体按业务和法规调整。 - 每季度做一次恢复演练,验证加密、权限、完整性。
上海跨境备份数据合规:地域场景下的落地差异
自贸区与总部经济
上海自贸区、临港新片区对数据跨境流动有探索性安排,总部企业在上海,海外子公司多,常见做法是:
- 在自贸区做负面清单外的一般数据备份流动。
- 重要数据和敏感个人信息仍走评估或认证。
- 把境内备份主库放在上海,境外只放脱敏副本。

园区常见操作路径
- 先向园区数据跨境服务平台咨询负面清单。
- 准备数据映射表、合同模板、安全自评估报告。
- 涉及个人信息出境的,完成标准合同备案或认证。
- 部署境内KMS、日志审计、API网关,限制境外直连。
跨境备份数据合规服务价格怎么看:别只比单价
自建、云托管、咨询的账本
- 自建:服务器、磁带、KMS、人力、审计工具。
- 云托管:存储费、流量费、密钥费、日志费。
- 咨询与认证:评估辅导、合同起草、认证审核、年度维护。
价格受数据量、出境频率、数据敏感级别、目标国家、是否首次认证影响,行业共识认为,首次合规投入通常高于后续维护,因为数据映射和合同整改最耗时。
询价时问清四件事
- 是否包含数据出境安全评估辅导。
- 是否包含标准合同备案和子处理者清单。
- 是否支持境内KMS和密钥不外出。
- 是否提供审计日志、恢复演练和删除证明。
低价方案常把加密、审计、认证拆开收费,总账未必低。
跨境备份的合规关键,不是把数据搬到哪里,而是让每一次复制、访问、恢复都有合法路径和可验证记录。 把分类分级、出境路径、加密密钥、合同审计做成固定动作,备份才既可用又合规。
跨境备份环节的数据合规常见问答
跨境备份数据合规怎么做才算完成?
完成标志不是买了工具,而是形成闭环:数据映射表、出境路径选择、合同或评估文件、加密和密钥管理、访问审计、恢复演练、删除记录,缺一项,遇到检查或事件时都难自证合规。
跨境数据备份和本地备份有什么区别?
本地备份主要管权限、加密和恢复,跨境备份还要判断是否构成数据出境,并选择安全评估、标准合同或认证路径,备份副本、日志、境外运维访问都可能纳入监管范围。
跨境备份数据合规服务价格一般受什么影响?
主要看数据量、敏感级别、出境频率、目标国家、是否首次评估认证、是否要求境内KMS和审计,报价通常分为咨询、技术、认证三块,签约前要确认子处理者变更和年度复审是否另计费。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/741723.html