北京高防云服务器托管,核心优势在于“本地BGP网络+高防御带宽+合规备案”三位一体,能同时解决攻击防护与访问延迟两大痛点。对业务重心在华北、且频繁遭遇流量攻击的团队来说,这是目前性价比最高的“避风港”,下面我把选址逻辑、配置坑点、价格构成揉碎了讲清楚。
为什么北京机房敢把“高防”当招牌卖
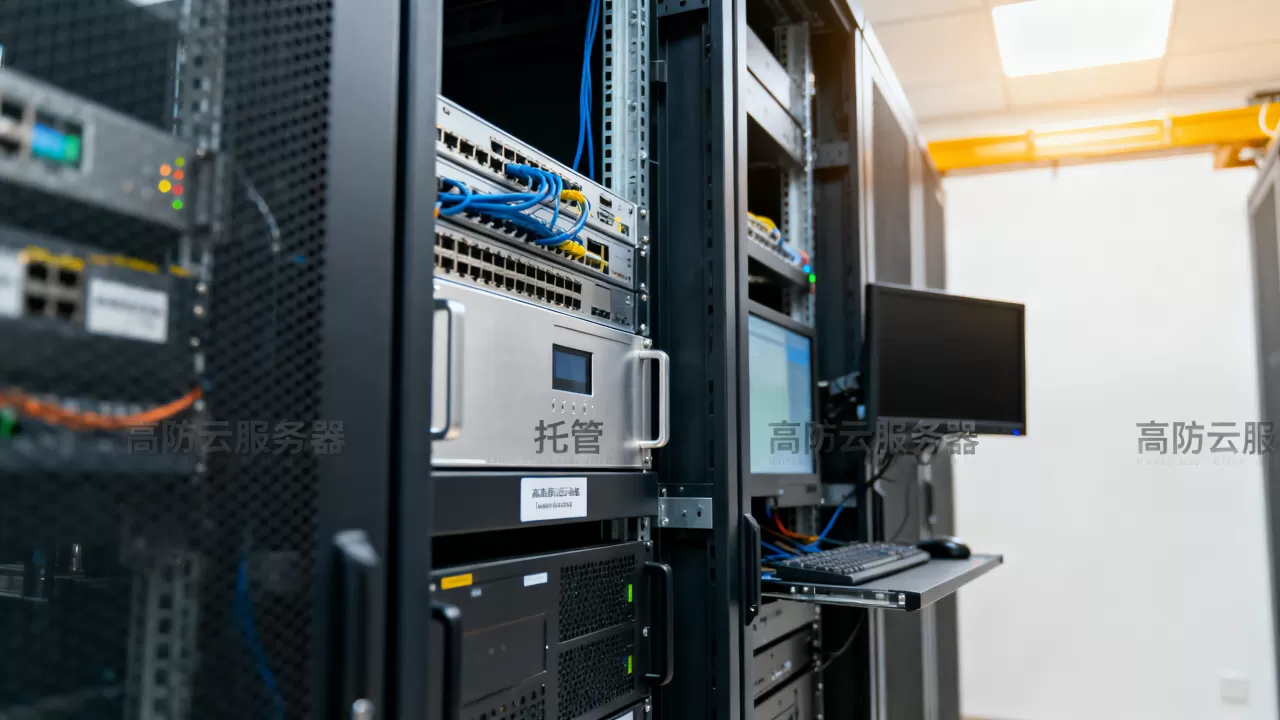
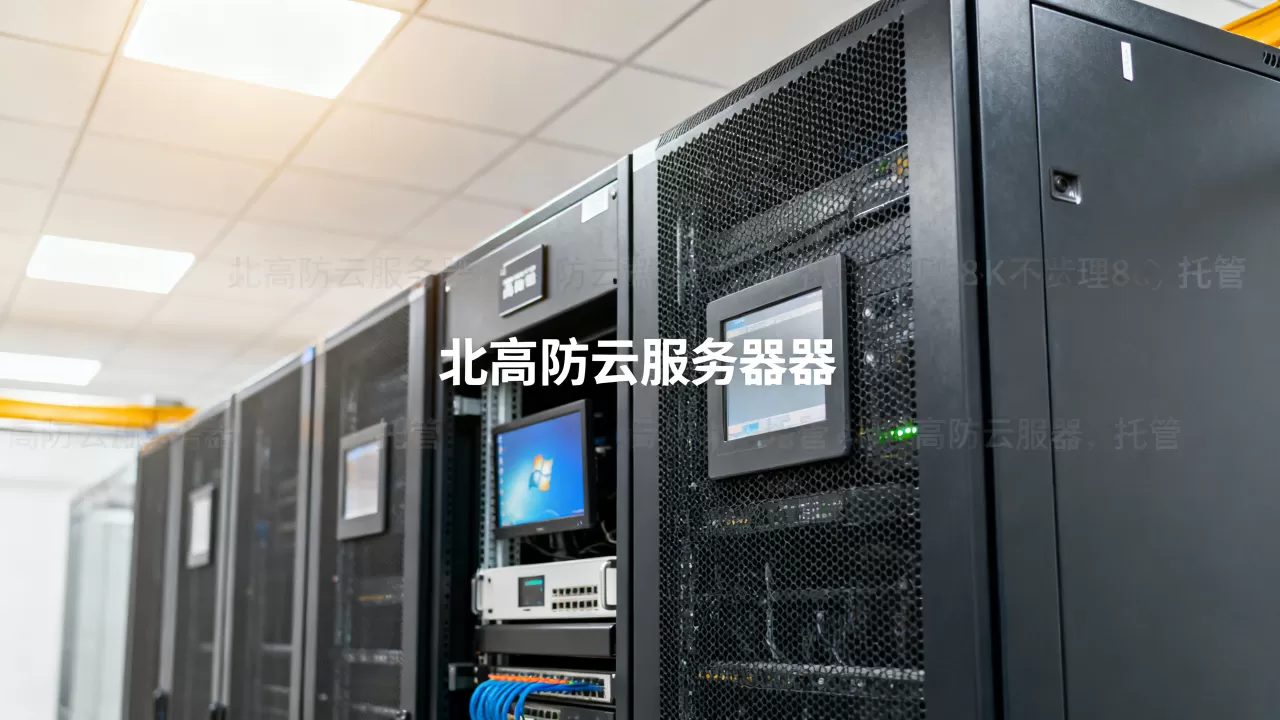
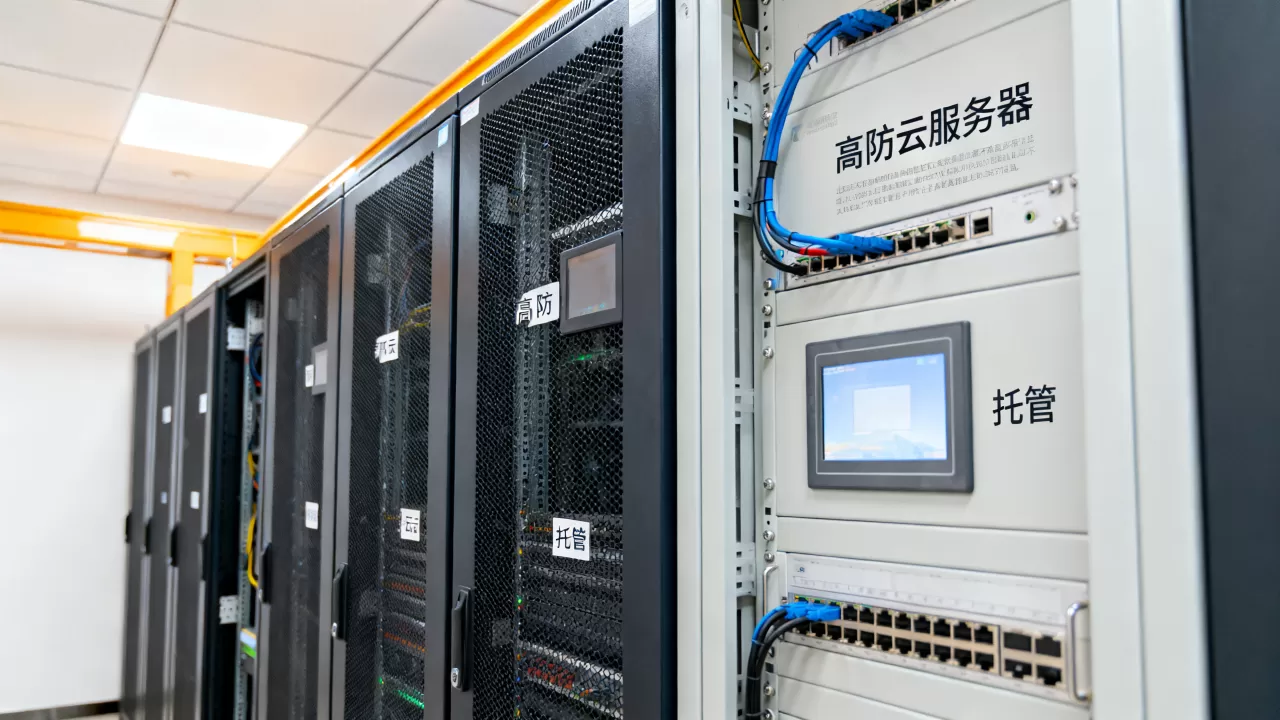
先看物理层,北京作为全国骨干网枢纽,拥有三家运营商(电信、联通、移动)的独立国家级骨干节点,这是二三线城市机房羡慕不来的家底,托管在高防云服务器,本质上你买的不只是那台物理机,而是它背后一整条“净化链路”从运营商骨干入口到机房核心交换机,再到你服务器网卡前的流量清洗设备。


业内专家指出,北京机房的防御能力通常分为两层来解决,第一层是网络层清洗,挂在机柜前端的硬件防火墙(常见品牌有华为、山石、绿盟),能识别并丢弃SYN Flood、UDP反射等大流量攻击包,单机防御值常见配置为100G、200G、300G三档,第二层是应用层过滤,通过软件WAF(如安全狗、云锁)拦截CC攻击,专门保护Web业务端口。
这里有个容易误解的点:高防云服务器托管和普通云服务器的“防”不一样,普通云是共享清洗带宽,大家挤在一起,遇到大炮仗(超大规模攻击)容易集体“断气”,而托管的独立高防服务器,是给你单独拉一根清洗专线,防御阈值写进合同,没被打满就永远在线,用个拟人化的比喻,普通云是合租公寓的公共门禁,高防托管是自带保镖的独栋别墅。
北京托管绝对优势大起底
地域优势是“物理外挂”
北京及周边(天津、河北)的用户访问北京机房,平均延迟能压到20-30毫秒,这个数字对游戏加速、实时音视频、金融交易系统至关重要,同样一台服务器,放在贵州和放在北京,华北用户的体感差距就像坐高铁和骑共享单车。
具体到业务场景,如果你是做北方地区的生活服务APP、华北政企的SaaS系统、或者面向全国的电竞对战平台,北京高防云服务器托管带来的降级感知是立竿见影的,行业共识认为,距离骨干网越近,网络抖动次数越少,晚高峰丢包率能做到低于0.1%。
高防清洗能力的“冗余哲学”
靠谱的北京托管商,不会只给你看“硬防”数值,还会承诺免费提供基础CC防护策略,他们会你在控制台手动调整阈值,比如设置单IP每秒请求数超过500次就自动封禁,这种灵活性是自建机房很难做到的。
再看带宽资源,北京机房的BGP带宽通常能接入电信、联通、移动三线,且支持按需升级到独享100M、200M甚至1G,这意味着,某条线路被攻击时,流量能自动切换到其他健康线路,你可以简单理解成:三条进京高速,有一条堵死了,另外两条依然能把你送进二环。
合规备案的“隐形便利”
北京对IDC(互联网数据中心)监管最严,这反而成了优势,正规托管商都会提供
免费ICP备案协助,商务备案周期通常能控制在20个工作日左右,比起自己买服务器折腾备案,托管商有专人对接管局,能避开很多常见驳回理由(比如证件不清晰、网站名称与实际不符),对不想在备案上花太多精力的团队,这一点能省下不少心力。
如何精准选配你的高防云服务器托管方案
先别急着问“哪家好”,先回答两个问题:你的业务是重I/O(数据库交互频繁)还是重带宽(视频、下载站)?你平时扛的攻击是大流量(Gbps级)还是高并发请求(QPS级)?答案不同,配置思路完全不同。
硬件与防御配置的“避坑清单”
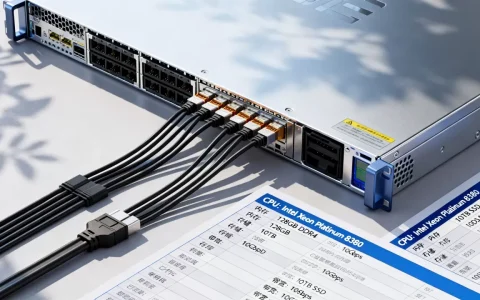
- CPU:主流托管商提供E5-2680V4、E5-2699V4等至强处理器,单路足够跑中小型业务,若是数据库或游戏服务器,建议选双路,核心数直接翻倍。
- 内存:起步16GB,首选DDR4 ECC内存(带纠错功能,防蓝屏),若是跑Java应用或Windows Server,建议直接上32GB或64GB,别让内存成为瓶颈。
- 硬盘:系统盘建议240GB SSD(装系统和环境),数据盘按量选1TB-4TB SATA或NVMe SSD,注意,某些低价套餐会把“机械盘”和“SSD”混着卖,下单前务必确认数据盘也是SSD。
- 防御峰值:这是计价的“大头”,一定要问清楚“黑洞”触发值,说白了就是攻击多大流量时,机房会暂时封你IP以防止影响同机柜邻居,靠谱的托管商允许你设置“黑洞阈值”,比如默认峰值300G,你自己调到200G,这能有效避免因为个别攻击被打进“小黑屋”。
别被“全网高防”的口头承诺带偏
判断一家北京托管商是否专业,看两点:第一,是否有自建机房或长期租赁的独立机柜,而非单纯转售;第二,能否提供7×24小时电话响应,并承诺15分钟内处理硬件故障,你可以这样问销售:“如果凌晨三点我的服务器硬件告警,你多久能到机房?”答案若是支支吾吾,大概率是二道贩子。
这里给一个实用测试方法:签约前,要求托管商提供测试IP,你在本地用ping命令观察丢包率,再用tracert(Windows)或traceroute(Linux)看路由节点跳数,北京本地骨干线路通常不超过10跳,且中间节点全部是三大运营商的AS号(如AS4808、AS9929),若经过大量未知第三方节点,网络稳定性会是个问题。
揭开高防云服务器托管的价格面纱
价格是敏感话题,也是配置最眼花缭乱的环节,据多家IDC服务商公开报价,北京地区高防云服务器托管的常见月付区间如下表:
| 配置层级 | 适用业务 | 防御能力 | 月付参考区间(人民币) |
|---|---|---|---|
| 入门单路
|
个人网站、小型企业官网 | 100G-200G | 600-1200元 |
| 进阶双路 | 电商平台、Web应用、API服务 | 200G-300G | 1200-3000元 |
| 高性能计算 | 游戏服务器、视频渲染、大数据 | 300G+独享带宽 | 3000-8000元 |
这个价格通常包含机柜费用、电力费用(按≤0.55A电流)、基础维护,但有两笔钱大概率单独算:IP地址费(默认送1个,额外增加按每个50-100元/月)、CC防护策略定制费(部分商家对高级规则引擎收费)。
哪些隐性成本必须追问?
- 带宽超流量费:假如你买的是独享10M,长期跑满后会不会被限速?限速后恢复要不要额外费用?
- 硬件升级费用:第二年想从双路升级到四路,需要额外加多少钱?涉及停机窗口多久?
- 是否包含“抗D”后的人工清洗:有些小机房只提供“硬防”设备,攻击停止后需要你自行重启服务,专业托管商会提供“源站保护”套餐,即攻击停止后自动恢复连接,并发送攻击报告到邮箱。
从采购到交付:一台高防服务器的“入住”实录
用一段具体场景描述带你看清流程,假设你的团队刚租下北京某IDC机房的42U标准机柜(实际只占用了2U空间),托管商交付步骤如下:
第一步:资源预开通(耗时约2小时)
销售提交工单后,运维人员会在独立vLan内划好IP地址,并通过带外管理卡(IPMI/iLO)帮你装好操作系统,你只需提供ISO镜像或模板要求(如CentOS 7.9、Windows Server 2019),他们就能在后台通过远程挂载光驱方式部署。
第二步:防御策略初始化(耗时约30分钟)
登录托管商提供的安全控制台,能看到实时流量曲线,你需要在这里设置三层防护参数:
- 网络层:开启SYN Cookie、关闭ICMP响应(可防Ping探测)。
- 传输层:限制单IP并发连接数(例如设为2000)。
- 应用层:配置URL白名单或验证码策略。
第三步:接入业务并压测(耗时约1天)
部署好Nginx或Apache后,建议用ab -n 10000 -c 200 http://你的IP/做一次本地压测,观察CPU负载与带宽占用,再找一台远端服务器,用scp传一个大文件测速,确认单线程下载速度能跑满带宽。
第四步:观察期(前3天是关键)
多数专业托管商会提供72小时免费试用IP测试,这期间你不需要支付全款,但可以观察其BGP线路稳定性,如果晚高峰(20:00-23:00)丢包率持续低于0.5%,说明线路质量合格。
针对本地攻击类型的“持久战”策略
攻击不会只来一次,而高防托管的核心价值在于“日常扛揍”,北京托管机房的NOC(网络运维中心)通常提供攻击预警通知,会通过电话或邮件告知你攻击类型、峰值大小及处置结果。
一个常见操作是,将源站IP隐藏起来,只暴露高防IP,但你仍需做好以下辅助工作:
- 为服务器开启系统自动更新,及时打补丁。
- 定期检查/var/log/secure(Linux)或事件查看器(Windows),关注暴力破解尝试。
- 使用云锁或安全狗的防篡改模块,给关键网页目录(如/usr/local/nginx/html)加锁,即使CDN被绕过,源站内容依然安全。
基础防御只是被动挨打,主动防护同样重要,比如在Nginx层配置limit_req_zone模块,限制单个IP的请求速率,能有效缓解CC攻击,再配合托管商的“黑洞”策略,即使被打到峰值,也能快速恢复服务。
高防云服务器托管,托管的是风险与安心
选择北京高防云服务器托管,本质上是在为业务的“确定性”付费,你可以自己配服务器、拉专线、买防火墙,但从成本与时间来看,不如直接租用现成的“防御堡垒”。核心结论不变:部署在北京,能获得更优质的线路互联质量与更快的响应速度,适合对延迟敏感、且需要长期稳定防御的互联网业务。
Q: 北京高防云服务器托管和直接买高防CDN有何区别?
A: 高防CDN是“借船出海”,流量先经过CDN厂商的清洗节点再回源到你的服务器,适用于静态资源加速且源站IP保密性要求高的场景,高防托管是“自己造船”,所有流量直达你独享的防御硬件,处理动态请求(如登录接口)时延迟更低,多数游戏、金融、电商团队更看重后者的数据主权与低延迟,若业务以静态内容为主且对攻击容忍度较低,更推荐用高防CDN把攻击挡在源头。
Q: 如何测试北京机房的真实线路质量?
A: 测试需选不对等时段,白天用pathping(Windows)或mtr(Linux)持续观察丢包率与抖动值,记录每跳路由延迟,重点看晚间(20:00-23:00)数据,若同一路由节点(如电信AS4134)延迟增加但无丢包,属正常拥塞;若出现连续节点丢包,说明线路存在劣化,再尝试连接机房提供的iperf3测试端口,检查并发TCP传输时的带宽稳定性,能发现单线程下载测速发现不了的问题。
Q: 北京高防服务器的防御“峰值”是永久的吗?
A: 不是,防御峰值是指单次攻击的最大清洗能力,超过该阈值后,为保护机柜内其他用户,运营商往往会启动“黑洞”策略暂时封禁IP,你购买的套餐内默认按“月”提供防御清洗资源,攻击结束后每小时会解除黑洞,若攻击频率极高,可考虑升级至“弹性防御”服务,即超出峰值后按实际清洗流量付费,或提前向机房申请调高阈值,但通常需要额外加费用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/742621.html