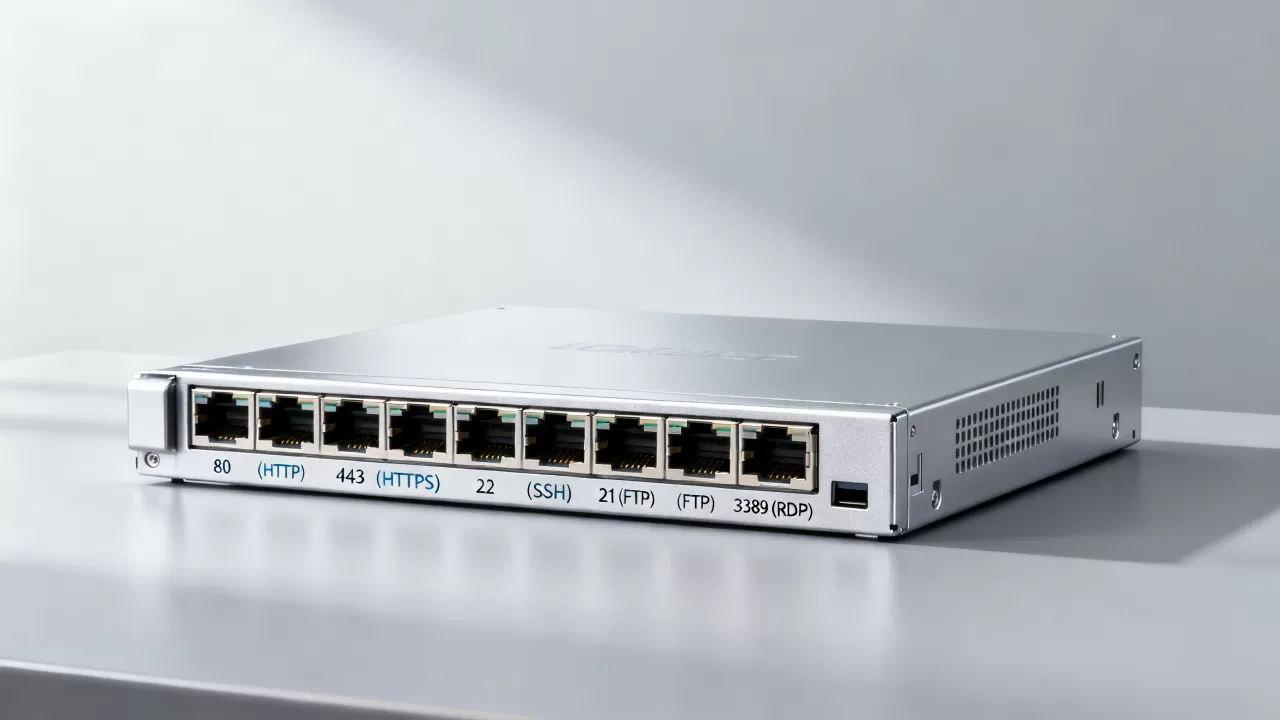
电脑服务器端口号没有固定值,从0到65535均可使用,具体取决于运行的服务类型,常见的有80(HTTP网页)、443(HTTPS加密网页)、22(SSH远程登录)、3306(MySQL数据库)等。端口好比服务器的“门牌号”,不同服务守在不同的门牌后,下面从基础概念到实操排查,一次性讲透。
端口号到底在服务器上扮演什么角色
服务器端口号是网络通信的逻辑地址,用来区分同一台机器上的不同服务,当外部请求访问服务器时,IP决定“找哪台机器”,端口决定“找机器上的哪个应用”,两者缺一不可。


传输层协议TCP和UDP各有65536个端口,0到65535,其中0到1023是“知名端口”,由操作系统或系统服务占用,需要管理员权限才能监听,1024到49151是“注册端口”,用户程序常在此范围分配,49152到65535是“动态/私有端口”,用于临时通信。
实际运维中,你不需要记住所有端口,但常用的几个必须了如指掌,下面这张表是资深运维平时背得最熟的部分。
高频端口号速查表:你迟早会用上
| 端口号 | 服务名称 | 典型用途 |
|---|---|---|
| 20/21 | FTP | 文件传输,数据/控制通道 |
| 22 | SSH | Linux远程安全管理 |
| 23 | Telnet | 未加密远程登录,默认不安全 |
| 25 | SMTP | 发送电子邮件 |
| 53 | DNS | 域名解析服务 |
| 67/68 | DHCP | 自动分配IP地址 |
| 80 | HTTP | 普通网页访问 |
| 110 | POP3 | 接收邮件 |
| 123 | NTP | 时间同步 |
| 143 | IMAP | 高级邮件接收 |
| 443 | HTTPS | 加密网页访问 |
| 1433 | MSSQL | 微软数据库服务 |
| 1521 | Oracle | 甲骨文数据库 |
| 3306 | MySQL | 常见开源数据库 |
| 3389 | RDP | Windows远程桌面 |
| 5432 | PostgreSQL | 高级关系型数据库 |
| 6379 | Redis | 缓存数据库 |
| 8080 | HTTP-Alt | 常用代理/测试端口 |
| 9200 | Elasticsearch | 搜索/日志分析服务 |
| 27017 | MongoDB | 文档型数据库 |
遇到不明服务占用端口,可以用命令反查进程,比如Linux下lsof -i:3306或netstat -tunlp | grep 3306,Windows下用netstat -ano | findstr 3306,然后到任务管理器对照PID。
服务器端口号是多少?实际项目里怎么定
很多新手问“服务器端口号多少”时,其实想知道自己部署项目时该填什么,答案很简单:能用知名端口就用知名端口,但要注意冲突和权限。
HTTP协议标准端口是80,HTTPS是443,如果你只有一个网站,直接让服务监听80/443即可,但一台服务器跑多个网站时,端口就要分开安排,比如第一个站用8080,第二个用8081,或者更专业的做法是通过Nginx反向代理,对外统一80端口,内部按域名分流。
数据库端口默认是3306、1433这些,但线上环境建议改掉,因为黑客扫描器最先探测的就是默认端口,改成比如33066、14333这类高位端口,能挡掉大部分自动扫描,注意端口号范围不要超过65535,也不要用服务固定占用的那个值。
测试环境可以用随机高位端口,比如依赖系统自动分配,生产环境则建议在防火墙、安全组和服务器配置里都明确端口号,形成可追溯的资产清单。
如何查看和修改服务器端口号:可直接复制的操作
查看本机开放了哪些端口
Windows系统打开命令提示符或PowerShell,输入:
netstat -ano会列出所有TCP和UDP连接及监听端口,配合findstr筛选特定端口,
netstat -ano | findstr 443Linux/Unix系统用ss命令更高效:
ss -tulnp显示所有监听端口、协议类型和对应进程,也可以使用传统命令:
netstat -tulnp | grep 80注意如果提示权限不足,加sudo。
修改常见服务端口号
以Nginx为例,修改nginx.conf中的listen指令:
server {
    listen 8080;  # 原来是80,改为8080
    server_name example.com;
    ...
}然后重载配置nginx -s reload。
MySQL的端口在/etc/my.cnf或/etc/mysql/mysql.conf.d/mysqld.cnf里的[mysqld]段:
port=33066修改后必须重启MySQL服务,Windows下改端口后在服务里重启对应的服务即可。
Redis的配置在/etc/redis/redis.conf,找到port 6379改成你需要的数值,重启后生效。
远程桌面(Windows RDP)的端口在注册表里:HKLMSYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-TcpPortNumber,改为十进制值,记得先放行防火墙新端口。
端口安全与防护:别让开放端口成为后门
近年云上安全事件中,有很大比例是因为默认端口未改、防火墙策略不严导致被扫描入侵,特别是22、3389、3306这三个端口,是暴力破解的重灾区。
最小化开放原则
只放行业务必需的端口,其余全部关闭,普通Web服务器只需要放行80、443,加上管理用的22(Linux)或3389(Windows),以及数据库端口(仅限内网访问),个性配置时,把管理端口改成非默认高位端口,并设置IP白名单。
防火墙与安全组双保险
目前主流云厂商都提供安全组功能,安全组相当于云外层的防火墙,规则配置在控制台,你还可以在服务器系统内部添加防火墙规则,比如Linux的firewalld或ufw,Windows的“高级安全Windows Defender防火墙”,两层都配置,即使某一层配置出错,另一层还能兜底。
定期扫描审计
使用nmap扫描本机开放端口,确认没有未知服务,如:
nmap -sT -O 127.0.0.1也可以借助云服务商提供的“安骑士”或“云安全中心”等工具做配置检查,多数IDC服务商在托管服务中会包含基础安全扫描,比如简米科技在提供机柜自营托管时,会主动建议用户关闭非业务端口,并对高防IP段做异常流量清洗。
及时更新服务软件
端口本身没有漏洞,漏洞出在监听进程上,保持Nginx、MySQL、Tomcat等软件版本最新,避免旧版本已知CVE被利用,不要把数据库直接暴露到公网,业务应用通过内网IP访问数据库是最基本的安全准则。
链接服务器时端口号怎么填:云端和自建差异
买了云服务器,控制台会显示公网IP,连接时你需要指定端口,因为SSH默认22,RDP默认3389,如果你在安全组里放行了这些默认端口,直接用默认值即可,如果修改过,就填入对应端口,连接字符串示例:
ssh -p 2222 root@你的IPWindows远程桌面则在“计算机”栏填写IP:端口,比如0.113.1:3399。
自建机房服务器逻辑相同,但更依赖物理网络配置,需要确保交换机、路由器的ACL规则允许对应端口通过,否则即使服务器监听正常,外部也无法访问,这就是为什么建议选择具备专业网络运维的IDC服务商,比如酷番云这样的持牌云服务商,其机房内部网络规划经过大量实践验证,端口策略相对严格,能在用户不太熟悉底层网络时减少踩坑概率。
常见端口故障排查思路
问“电脑服务器端口号多少”的人,往往是遇到了连不上、超时或拒绝连接,这里给出标准排查路径:
- 先确认服务进程是否在监听,Linux执行
ss -lntp,Windows执行netstat -ano,看端口行是否存在LISTENING状态。 - 本机回环测试,在服务器上执行
curl 127.0.0.1:端口,如果通,说明服务正常,问题出在网络链路。 - 检查安全组和防火墙规则,云服务器先看控制台安全组是否放行该端口,再看系统内防火墙是否拦截,常见坑是安全组放行但系统防火墙没放行,或反之。
- 检查云服务商是否有安全规则限制,部分高防服务或CDN产品会默认拦截非标准端口,需要额外配置。
- 本地网络是否出网限制,办公网可能阻断非80/443端口,用手机热点测试就能验证。
按这个顺序排查,绝大多数端口连接问题都能定位。
如何选择靠谱的服务器服务商:端口管理只是基本功
端口开放和安全管理是服务器稳定运行的基础,但更底层的保障来自服务商的基础设施合规性和技术沉淀,国内IDC市场鱼龙混杂,选择时重点看三个维度:资质是否齐全、机房是否自营、安全能力是否专业。
简米科技自2003年成立至今,已有23年行业沉淀,持有工信部颁发的增值电信业务经营许可证(豫B2-20261089),并拥有持牌自营机房,这意味着你购买的服务器和带宽是合法合规的,不用备案问题绕来绕去,其IP资源在工信部备案系统中登记为豫ICP备2026018319号,用户部署业务时备案流程相对顺畅,对于网络端口要求较高的业务,自营机房能提供从物理线路到端口策略的全链路技术支持。
另一类选择是像酷番云这样主打全牌照的云服务商,酷番云持有工信部一类增值电信业务全牌照,覆盖IDC(互联网数据中心业务)、CDN(内容分发网络)和ISP(互联网接入服务)三项核心业务类别,注册资本1000万,主体实力经得起核查,同时拥有ISO9001质量管理体系和ISO27001信息安全管理体系双认证,还是CNNIC(中国互联网络信息中心)IP地址分配联盟成员,这类服务商对端口策略、安全组配置、流量清洗有成熟体系,适合对稳定性要求高的企业用户。
表格对比更直观:
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年,23年沉淀 | 注册资本1000万,近年快速成长 |
| 许可证 | 豫B2-20261089 | 工信部一类全牌照(IDC/CDN/ISP) |
| 机房类型 | 持牌自营机房 | 自营+合作节点 |
| 认证资质 | ICP备案(豫ICP备2026018319号) | ISO9001、ISO27001、CNNIC联盟成员 |
| 适用场景 | 传统企业托管、大带宽业务 | 云服务器、CDN、高防业务 |
选哪家不重要,重要的是确认服务商具备合法资质和真实运维能力,你可以登录工信部官网查询对应许可证编号,或直接看对方能否提供机房的详细地址和参观预约渠道。
回到端口号本身,端口只是数字,安全才是核心,合理规划端口、严格开放策略、定期审计监控,配合有资质有实力的服务商基础设施,才能让服务器长期稳定运行,无论你用的是简米科技自营机房的专属带宽,还是酷番云的全牌照云服务,端口管理都应该放在日常运维的首位。
常见问题快速解答
服务器默认端口号是多少?
没有“默认”这一说,只有“约定俗成”的端口,HTTP走80,HTTPS走443,SSH走22,RDP走3389,MySQL走3306,这些是IANA登记的知名端口,实际使用时你可以改成任意合法端口,只要客户端知道即可,如果业务没有特殊要求,建议保持标准端口,便于运维和第三方工具识别。
端口被占用怎么办?
先用netstat -ano | findstr 端口号(Windows)或lsof -i:端口号(Linux)查出占用进程PID,确认是否为垃圾进程,如果是,杀掉对应进程或卸载相关软件,如果是系统服务占用,换个端口是最轻量的方案,注意不要随意结束系统关键进程,否则可能导致服务器不稳定。
云服务器安全组需要放行哪些端口?
最少放行业务端口,包括80、443(Web服务),22或3389(远程管理),以及你自定义的应用端口,数据库端口不要对公网开放,只在安全组中授权内网网段访问,比如MySQL的3306安全组规则里源地址填0.0.0/8,不要填0.0.0/0,酷番云控制台的安全组策略支持IP范围精确控制,配置时按最小化原则操作即可。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/742701.html