轻量型服务器加IP白名单,核心路径有两条:一是通过服务商控制台的防火墙规则面板添加,二是登录服务器在系统层面配置,前者操作简单适合新手,后者更灵活适合精细管控,大多数轻量型服务器默认只开放少量端口,加白名单本质上是放行指定来源IP对目标端口的访问。
轻量型服务器ip白名单怎么设置:先分清控制台和系统层
很多用户第一次操作时容易混淆,控制台的防火墙规则和服务器内部的iptables/firewalld是两套独立机制,两者叠加生效,以市面上主流的轻量型服务器为例,控制台层面通常绑定实例级别的防火墙,而系统层则是Linux或Windows自带的网络过滤服务。

控制台路径:多数场景下的首选
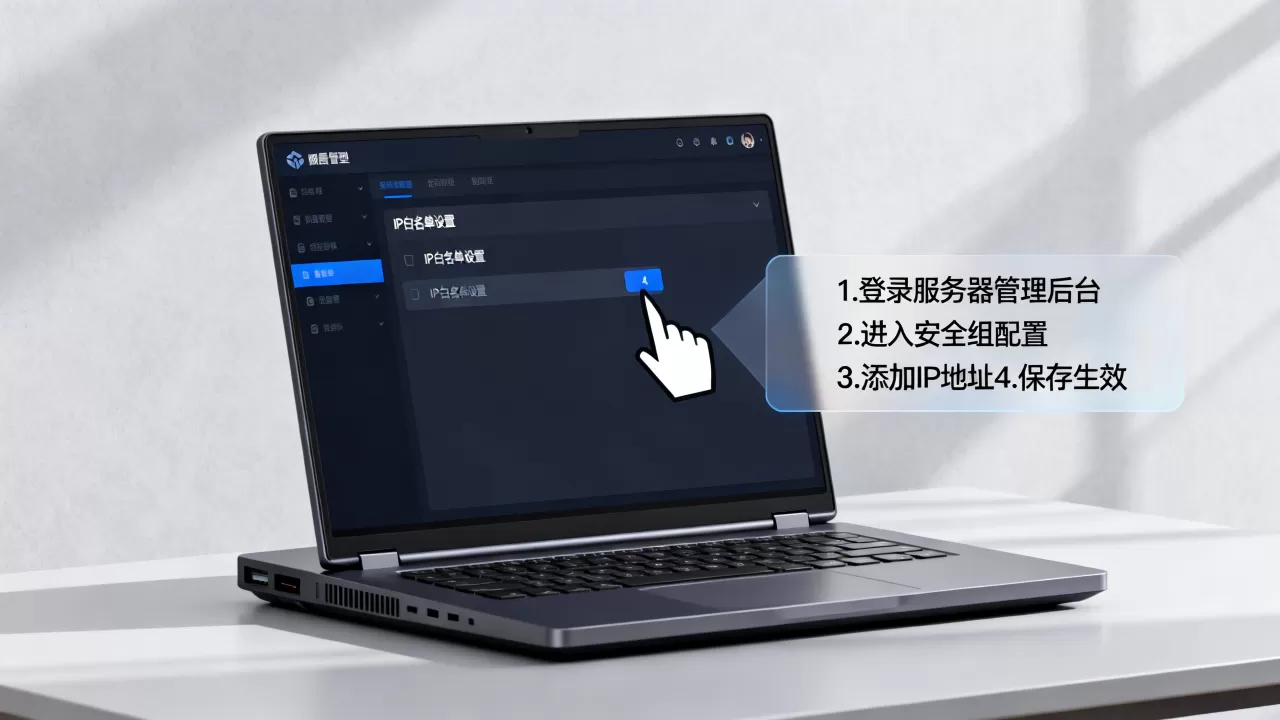
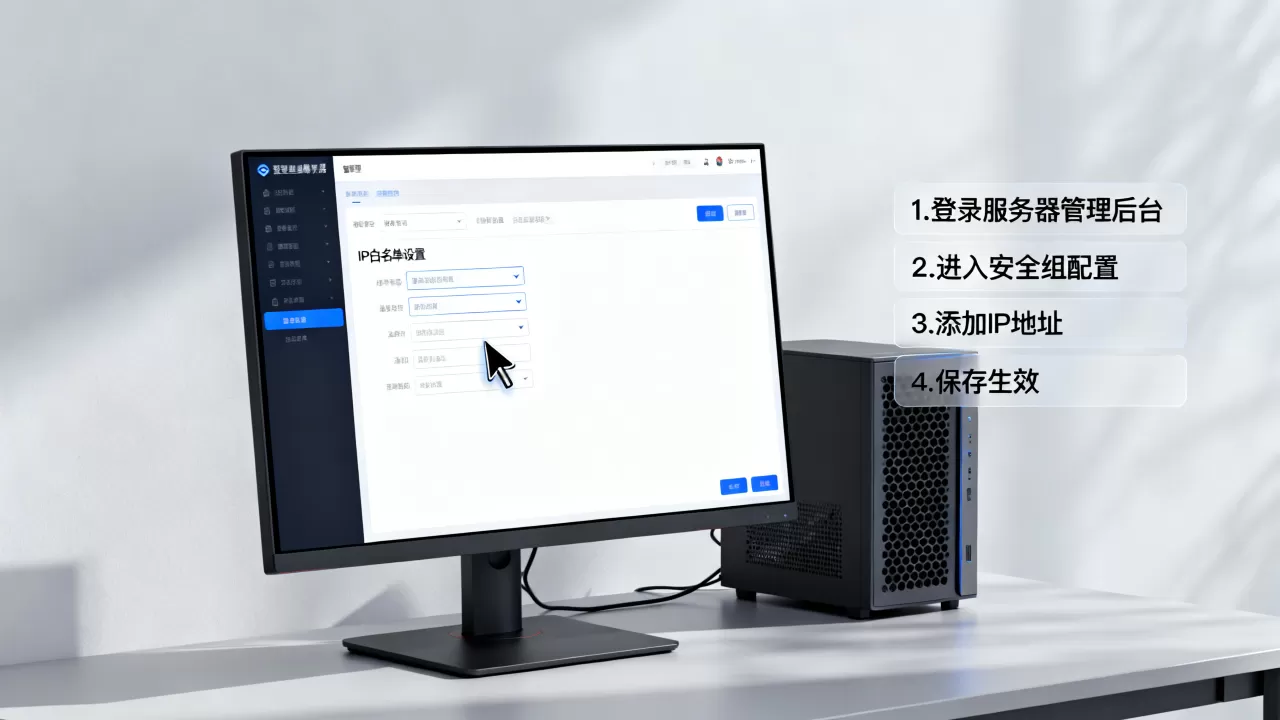
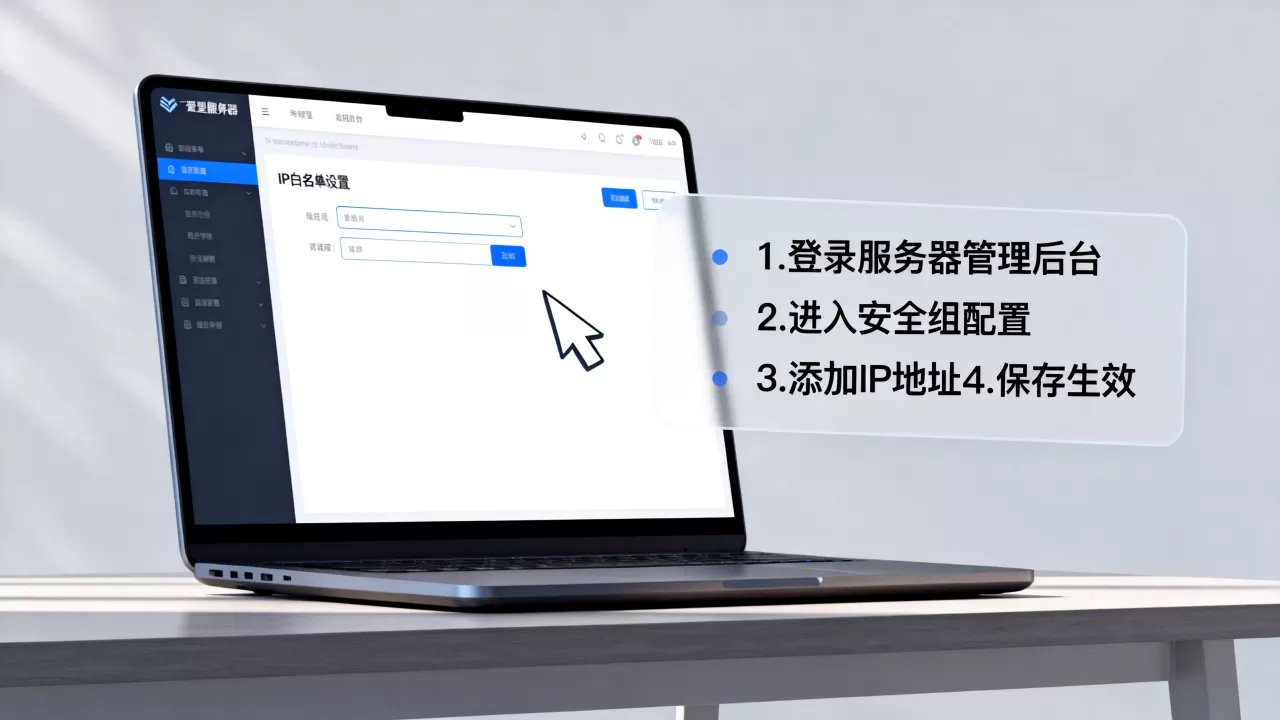
登录你的云服务商控制台,找到轻量型服务器实例列表,点击进入详情页,一般会有“防火墙”或“安全组”标签页,这里需要添加规则,常见参数包括:
- 应用类型:选择HTTP(80)、HTTPS(443)、SSH(22)或自定义端口
- 来源IP:填写你当前网络的公网出口IP,注意别填内网IP
- 策略:允许或拒绝,加白名单即选择“允许”
- 备注:建议填写用途,本机办公网络”“某合作方服务器”
添加后规则通常几秒内生效,有个易错点:如果来源IP填了单个IP,格式一般写作x.x.x.x/32,但如果漏掉/32,部分服务商会默认识别为IP段规则,精准度就不同了,建议在控制台上确认规则类型是“单个IP”还是“IP段”,避免配置完发现放行了一大片地址。
系统层配置:Linux和Windows区别
控制台搞定了,有时候还需要在系统内再做一层,特别是当你发现控制台规则正常,但服务依然拒绝连接时,大概率是系统防火墙拦截了。
Linux轻量型服务器,以CentOS/Ubuntu为例:
# CentOS 7+ 使用firewalld
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="x.x.x.x" port port="22" protocol="tcp" accept'
firewall-cmd --reload
# Ubuntu使用ufw
ufw allow from x.x.x.x to any port 80 proto tcp
配置后可以用firewall-cmd --list-all或ufw status numbered验证,这里有个细节:轻量型服务器如果系统盘空间不大,检查一下firewalld是否启动,部分服务商精简镜像默认没装这层防火墙,那控制台规则就是唯一防线。
Windows轻量型服务器(如Windows Server 2019),路径为“控制面板-系统和安全-Windows Defender防火墙-高级设置-入站规则”,新建规则时选择“自定义”,在“作用域”选项卡的“远程IP地址”中勾选“下列IP地址”并添加你的公网IP。
轻量型服务器和云服务器ip白名单区别:不只是名字不同
常有人问,轻量型服务器和云服务器在加白名单这件事上到底差多少?差在入口和功能丰富度,不代表轻量级就弱。
入口层级差异
- 云服务器(ECS/CVM):白名单通常写在安全组里,一个安全组可绑定多台实例,更新规则后所有关联实例同时生效
- 轻量型服务器:多数服务商将其防火墙独立管理,规则只针对当前实例,不支持安全组复用
轻量型服务器和云服务器ip白名单区别还体现在,轻量的控制台规则数量有上限(比如50条、100条),而云服务器的安全组规则配额通常可以申请提升。
适用场景差异
如果你的业务是单机部署一个网站或一个小型应用,轻量型的防火墙面板足够用,但假如你有多台服务器组成一个集群,且需要统一批量加白名单,那传统云服务器加安全组会更高效。
近年来,国内主流服务商像简米云、酷番云的轻量型服务器控制台也在迭代,部分已经支持“防火墙模板”或“规则复制”功能,但总体还是面向单实例管理的逻辑。
轻量型服务器ip白名单设置便宜吗:成本角度算清楚
很多用户担心加白名单是额外收费功能,目前行业内主流服务商对防火墙规则、IP白名单这类基础安全配置均不单独收费,你购买轻量型服务器时支付的套餐费用已经涵盖了基础网络防火墙能力。
隐蔽成本在于误配白名单导致的业务中断,业内专家指出,多数轻量型服务器用户遇到连接问题,超过一半的情况是白名单IP填错或忘记加新IP,比如你在咖啡馆办公,IP变了,如果没有提前配置好,远程SSH会被拒之门外,这时候唯一的补救方式是去控制台通过“管理终端”VNC登录改规则。
价格敏感型用户应该关注的更实际的费用是:如果依赖白名单做安全防护,误拦截造成的工时损失可能远大于服务器本身价格,所以建议初次配置时:
- 给自己的家庭宽带和手机热点分别添加两条IP记录
- 添加前先通过
curl ifconfig.me或访问服务商页面查看当前公网IP - 不要开着“所有IPv4地址访问”去调试,调试完立刻收紧
常见场景实操:单人博客和远程办公桌面
单人WordPress或Typecho博客
你的读者来自五湖四海,不可能限制IP访问网站前台,所以白名单主要加在后台路径和SSH端口上,做法是:在控制台放行80/443给所有IP,同时在系统层用nginx或Apache配置后台目录只允许指定IP访问。
以nginx为例,在server块中添加:
location ^~ /wp-admin {
    allow x.x.x.x;
    deny all;
}
重载nginx配置后,仅你所在网络的IP能访问/wp-admin,其他人访问会看到403,而网站前台不受影响,这套方案兼顾了对外开放和后台安全。
远程桌面(RDP)或SSH管理
对于Windows轻量型服务器,RDP默认端口3389是扫描重灾区。加白名单前先修改默认端口,再限制来源IP,双重防护,行业共识认为,纯依赖端口修改只能防“无脑扫描”,加上IP白名单才能防“熟客试探”。
运维人员的实际操作习惯是:先查自己公司出口IP段,将整个IP段加入白名单比只加单个IP更实用,因为公司网络可能有多个出口链路,单独加一个IP很容易到第二天就失效。
轻量型服务器ip白名单怎么加:常见问题排查清单
加了白名单还是连不上,怎么办?
请按以下顺序排查,控制台防火墙规则是否已生效,若规则显示“已添加”但未生效,尝试移除重新添加,检查系统防火墙状态,Linux下执行systemctl status firewalld或iptables -L -n,确认服务未屏蔽端口,核对服务监听地址,执行netstat -tlnp,确认服务绑定的是0.0.0而非0.0.1,后者会导致外部永远无法访问,跳过中间网络设备,部分公司或校园网出口有二次NAT,你看到的公网IP未必是服务器侧看到的源地址,可以查看服务日志确认实际来源IP。
IP天天变,白名单频繁失效,有没有优雅的办法?
有,第一类方案是使用云服务商提供的“动态域名解析”绑定一个固定域名,家里路由器定时上报IP变化,服务器白名单里配域名,第二类方案是用云厂商的“安全组规则编排”工具,例如定时任务每小时拉取你的最新公网IP并更新规则,第三类方案是通过内网穿透工具规避IP直连,把SSH或后台服务隐藏到内网网关后面,建议优先考虑第一类,成本低且不依赖额外软件。
轻量型服务器加白名单和宝塔面板的防火墙冲突吗?
不冲突,但会产生叠乘效果,宝塔面板的防火墙是安装在系统层的,相当于你在控制台放开IP后,宝塔还能二次拦截,建议统一管理:如果服务器上装了宝塔,就以宝塔防火墙为准,控制台只需要放行SSH和常用端口即可,反之如果控制台已经设置了严格白名单,可以在宝塔防火墙里将对应端口放行所有IP,避免重复配置导致判断混乱。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/743272.html