Win7查看服务器密码没有统一答案,核心要看密码保存在哪个环节远程桌面、路由器后台、数据库连接、局域网共享各有各的查看路径,最常用的是从“凭据管理器”里调出之前保存过的服务器密码。
很多朋友遇到的情况是:以前用Win7远程桌面连服务器时勾了“记住凭据”,过几天密码忘了,想看看系统里存的那个密码串,这个需求其实很常见,尤其是机房里那台老Win7还扛着运维监控的活儿。
win7查服务器密码远程桌面保存过的密码怎么看
Win7系统里,远程桌面保存的账号密码存放在凭据管理器(Credential Manager)中,这是系统级的安全存储区,不是随便一个文件夹。
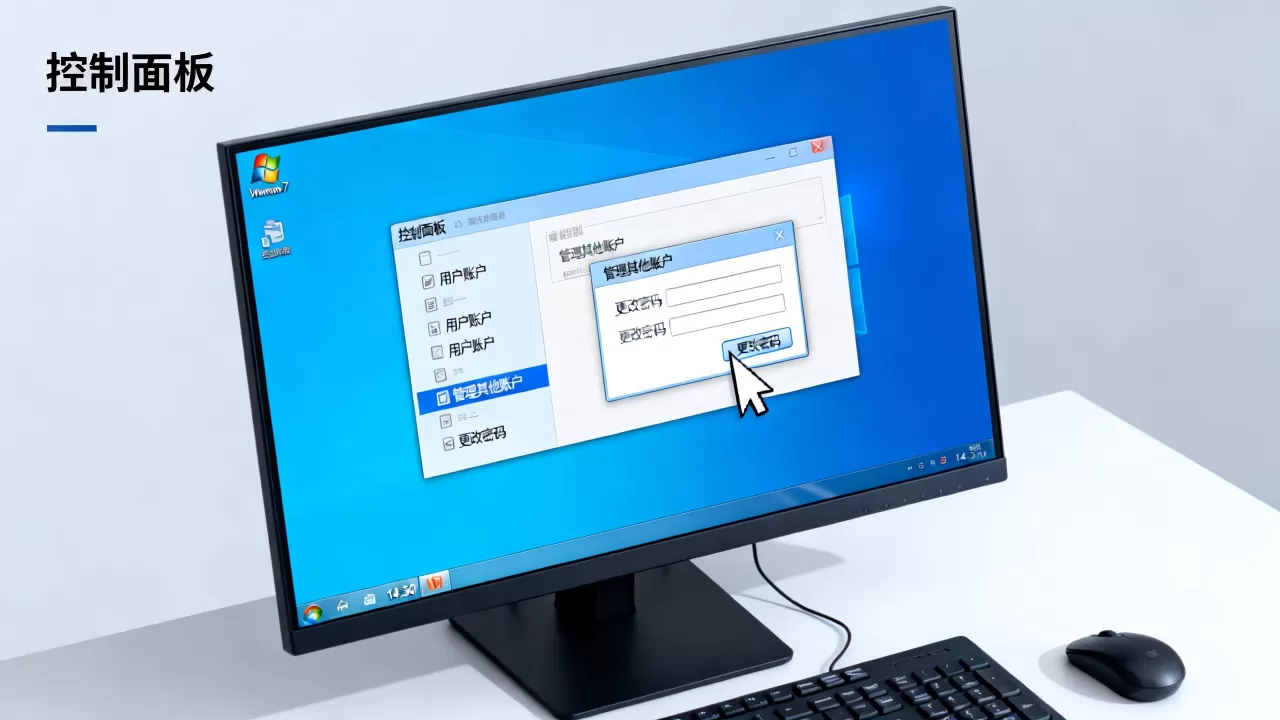
通过控制面板调出凭据管理器
操作路径如下:
- 点开始菜单,进入控制面板
- 查看方式选大图标,找到用户账户和家庭安全
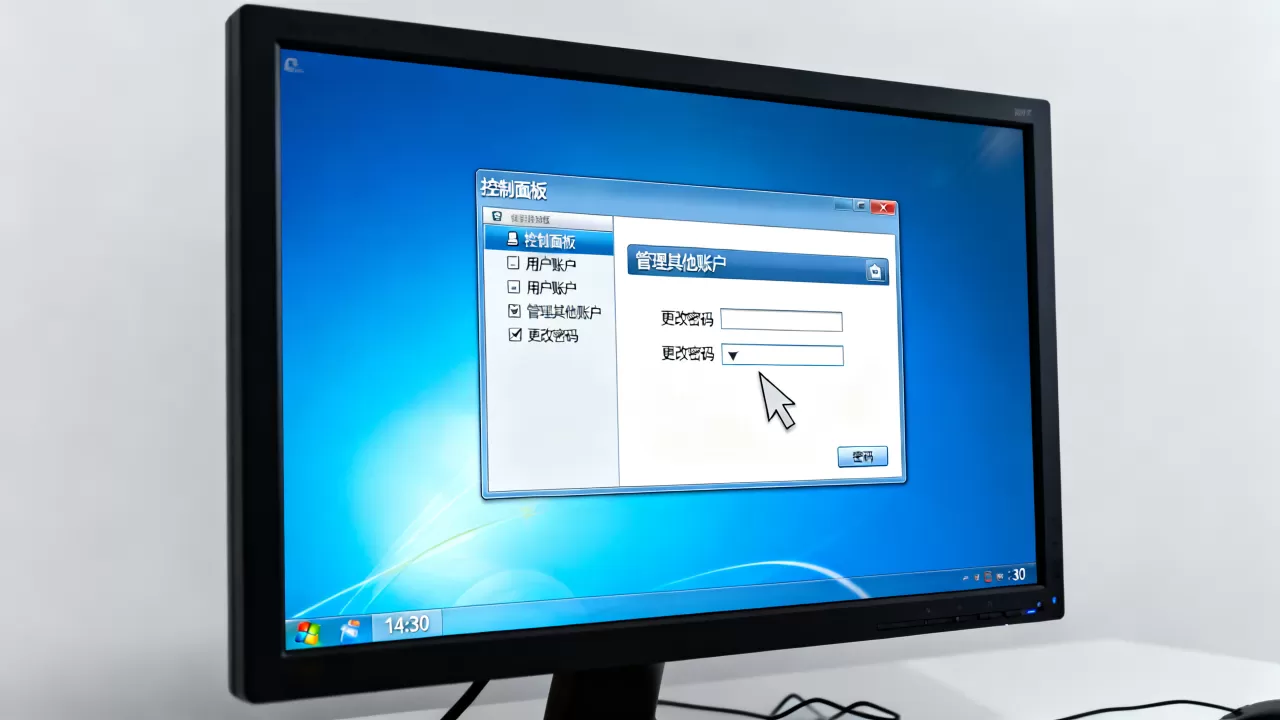
- 点用户账户,左侧会出现管理你的凭据,单击进入
- 切换到Windows 凭据标签页,在“普通凭据”列表里找到目标服务器IP或计算机名
- 点击条目右侧的下拉箭头,点显示,输入当前Win7登录密码即可看到服务器密码原文
这个步骤解决的是“Win7远程桌面保存的服务器密码怎么看”这一类核心问题,绝大多数情况下,密码就在那一栏里,明晃晃写着,前提是你当前系统账户有权限查看。
用命令方式查看已保存的远程凭据
图形界面找不到了,还可以用命令行。
- 按
Win + R,输入cmd打开命令提示符 - 输入
cmdkey /list回车,系统列出所有已保存的凭据,包括目标服务器地址 - 想精确查看某个服务器,输入
cmdkey /list | findstr “服务器IP” - 要删除该凭据(清理状态),输入
cmdkey /delete:服务器地址
命令方式不直接显示密码明文,但它能告诉你Win7里是否确实存了这台服务器的凭据,方便排查“为什么连接不用输密码”。
远程桌面连接文件(.rdp)里的密码痕迹
有的朋友习惯把服务器连接保存成.rdp文件放在桌面,双击就连,这类文件里同样可能嵌入凭据信息。
- 找到桌面或文件夹里的
.rdp文件,右击用记事本打开 - 查看是否有
password 51:b开头的字段,这是加密后的密码数据 - 如果是旧版系统或者用mstsc保存的老文件,
username字段会显示登录名,密码不一定能还原
这个方法的局限性很明显:Win7自带的远程桌面在保存.rdp密码时会做系统级加密,记事本看到的只是密文,真想恢复明文,得借助第三方工具,这类工具线上搜得到,但用处有限,因为现代服务器密码普遍要求复杂度,破解代价不低。
win7查看服务器路由器管理密码的方法
家庭和小型办公室的Win7电脑,连接到路由器后,路由器的管理后台就相当于一台微型服务器,查看/找回这类密码,路径比较直接。
路由器背面标签最原始也最靠谱
TP-Link、华为、小米、水星等家用/小型企业路由器,出厂时都会在机身底部贴一张标签,写有管理IP地址、默认账号和默认密码。
- 翻看Win7所连接的路由器机身,找到“默认登录信息”字样
- 输入标签上的IP(常见如192.168.1.1、192.168.0.1)到浏览器地址栏
- 输入标签给出的默认账号密码,一般账号是admin或user,密码印在背面
行业共识认为:这个办法解决的是忘记后台密码、但路由器未重置过的情况,如果之前改过密码,标签就不管用了,只能往下看。
长按Reset键忘记密码的最终解
改过后台密码又忘了,或者前一任网管离职没交接,Win7上想进路由器后台基本无解时,物理重置是唯一路。
- 路由器通电状态,找一根牙签或卡针
- 按住机身Reset孔/按钮约5-10秒,观察指示灯齐闪后松手
- 路由器恢复出厂设置,用背面标签的默认密码重新登录
- 进入后台后,在无线设置或系统工具里重新修改WiFi密码和管理员密码
win7查看服务器数据库密码的方法
到Win7上开发或维护程序的人,最头疼的问题是数据库连接密码丢失,这个场景通常涉及MySQL、SQL Server或Oracle,查看方式不一样。
MySQL从my.ini或连接工具中找线索
Win7上装MySQL服务,数据库密码的初始设置会有记录残留。
- 打开Win7的
C:ProgramDataMySQLMySQL Server x.x目录(ProgramData默认隐藏,需在文件夹选项开启显示隐藏文件) - 用记事本打开
my.ini,查找[client]和[mysqld]段落的配置,有可能存在user=root及password=xxxx - 如果没有,尝试找到
C:Documents and Settings用户名Application DataMySQL下的历史日志文件
MySQL的root密码在安装时是安装向导里自己设置的,my.ini中不一定明文保存,真正忘记密码时,行业通行做法是启动MySQL的安全模式重置:在配置文件
my.ini的[mysqld]段加上skip-grant-tables,然后重启MySQL服务,用mysql -u root无密码进入,再执行UPDATE mysql.user SET authentication_string=PASSWORD(‘新密码’) WHERE User=‘root’;
这一串操作在Win7的命令提示符里就能完成,不需要额外装工具。
Navicat等可视化工具里保存的密码
Win7上装了Navicat、SQLyog这类数据库管理工具,里面保存了多个服务器的连接信息,这些工具的密码是加密存储的,不是明文躺在配置里。
- Navicat的配置文件是
C:Users用户名AppDataRoamingPremiumSoftNavicat下的.ncx或.nds文件 - 文件用记事本打开能看到加密字符串,但直接拿去用不现实
- 真正稳妥的办法:如果知道连接过的那台服务器上还有另一个可登录的低权限账号,用那个账号进去重置目标账号
这种方式在工程现场挺实用,毕竟Win7老机器上跑的项目,多半还有备份账号兜底。
win7查看服务器密码的边界这些密码系统不会直接显示
把话说透:Win7不是万能钥匙,系统能帮你调的,是它自己保存过的凭据;路由器能给你的,是重置后的默认值;数据库能做的,是安全模式下改密码,但对于某些场景,Win7真的无能为力。
从抓包或内存中转密码不靠谱且敏感
网上有不少工具声称能从Win7内存中提取远程桌面的密码明文,因为mstsc进程在运行时密码会短暂出现在内存,这类操作技术上是可能的,但行为越界风险大,而且Win7已经停止官方安全更新很久了,运行第三方抓取类工具,等于给木马敞开门。
域环境下的服务器密码问域管理员才是正解
企业里Win7加域,访问内部服务器走的是域账号认证,Win7本机保存的凭据在域策略下可能被禁用存储,系统会提示“访问被拒绝”,这种情况下:
- 查看本机是否还连着域:右击计算机→属性,查看“域”字段
- 域环境凭据由域控制器统一管理,Win7端看不到明文
- 联系域管理员重置或申请新密码,是合规且高效的路径
系统登录密码≠服务器密码别搞混
相当一部分人把Win7的登录密码当成服务器密码,试图从账户管理里找,这是概念错误,Win7的账户密码存储在SAM文件中,是本地系统登录用的;服务器密码是远程主机上的登录凭证,两者没有转换关系,Win7的net user
命令只能改本地账户密码,改不了远程服务器密码。
win7查看服务器密码的实用策略对比
不同场景的查看/找回方式可以放到一起对比,方便快速定位该走哪条路。
| 密码所在场景 | Win7查看方式 | 成功概率 | 备注 |
|---|---|---|---|
| 远程桌面保存的密码 | 凭据管理器→Windows凭据→显示 | 较高 | 需输入当前系统账户密码验证 |
| .rdp连接文件内嵌密码 | 记事本打开看加密字段 | 较低 | 密文难以还原,仅作线索 |
| 路由器/光猫后台 | 机身标签或Reset重置 | 较高 | 重置后需重新配置网络 |
| MySQL数据库连接 | 找my.ini或安全模式重置 | 较高 | 需重启MySQL服务 |
| Navicat工具连接 | 配置文件加密 | 较低 | 有备份账号时走重置路线 |
| 域服务器账号 | 本机无法查看 | 极低 | 只能找域管理员处理 |
从实用角度看,凭据管理器和路由器重置是Win7上最高频的两条答案,覆盖了大多数人问“服务器密码怎么查”的真实需求。
win7查看服务器密码的常见问题
win7怎么看远程桌面保存的服务器密码?
打开控制面板,进入用户账户,点击“管理你的凭据”,在Windows凭据列表中找到目标服务器的IP或主机名,点击展开后选择“显示”,输入当前Win7开机密码即可看到明文密码,如果列表为空,说明当初连接时没有勾选保存凭据,需要联系服务器管理员重新获取密码。
win7系统能直接查看服务器上存储的密码吗?
不能,Win7只是客户端,远程服务器的用户密码存放在服务器操作系统的安全管理器里,客户端电脑无权读取,Win7能查看的仅限于本机“保存过”的凭据信息,这个存储区由系统安全机制加密,只能在当前系统用户下、通过身份验证后才能展开,服务器端的密码找回,需要在服务器本机操作或联系管理员。
win7通过cmd命令行能查服务器密码吗?
cmdkey /list可以列出Win7本机保存的所有远程连接凭据的目标名称和用户名,但不显示密码明文,配合rundll32.exe keymgr.dll,KRShowKeyMgr打开旧版凭据管理器界面,能够看到更详细的存储项,需要明文时还是在凭据管理器的“显示”按钮里操作最直接,命令行的价值在于快速确认是否有对应保存记录。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/744520.html