查看电脑web服务器端口映射,核心不是查一个地方,而是分三层确认:本机端口是否在监听、路由器是否转发了该端口、公网是否能访问到。 这三层缺一不可,下面直接给可操作的检查方法。
先查本机:确认Web服务端口真的在监听
很多人折腾半天,结果发现服务器程序自己都没起来,这一步是基础,也是最容易忽略的。
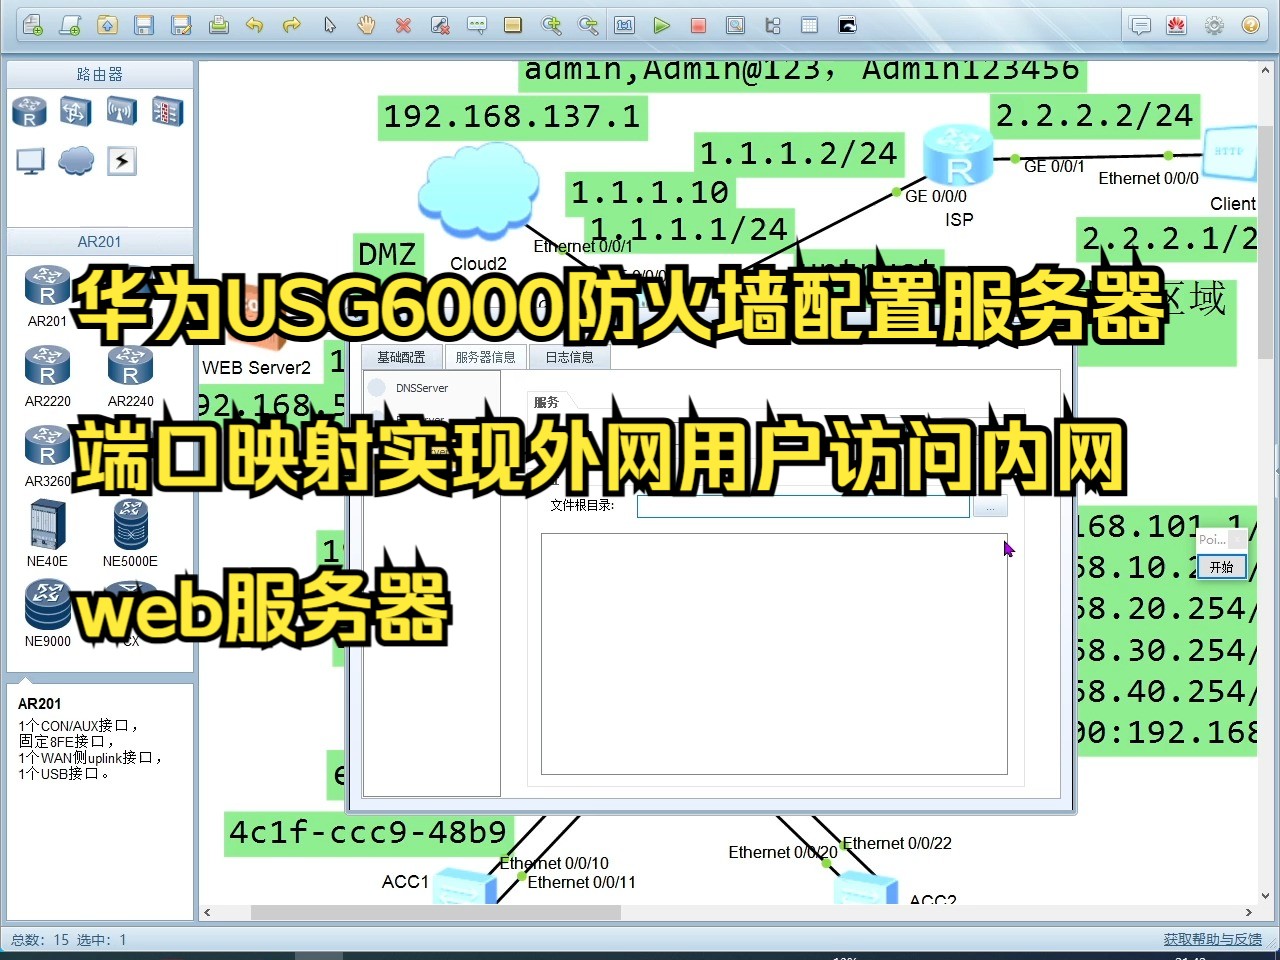
Windows系统查端口监听
打开命令提示符(Win+R,输入cmd),执行:
netstat -ano | findstr :80
- 如果看到
LISTENING状态,说明端口80正在监听。 - 最后一列的数字是PID(进程ID),再到任务管理器里用这个PID反查是哪个程序,更省事的办法是执行
netstat -ano | findstr :80之后,再用tasklist | findstr PID号看进程名。
Linux服务器查端口监听
ss -tlnp | grep :80
- 注意
LISTEN状态那一行。 -p参数能直接显示进程名,比Windows还直观,如果没装ss,用netstat -tlnp | grep :80效果一样。
遇到端口没监听怎么办
分三种情况排查:
- 本机防火墙拦截了,Windows检查“高级安全Windows Defender防火墙”的入站规则,Linux检查firewalld或iptables。
- 服务绑定地址错了,配置文件里监听地址写的是
0.0.1:80,只能本机访问,要改成
0.0.0:80
- 服务压根没启动,检查Nginx、Apache或IIS的运行状态,系统日志里通常有线索。
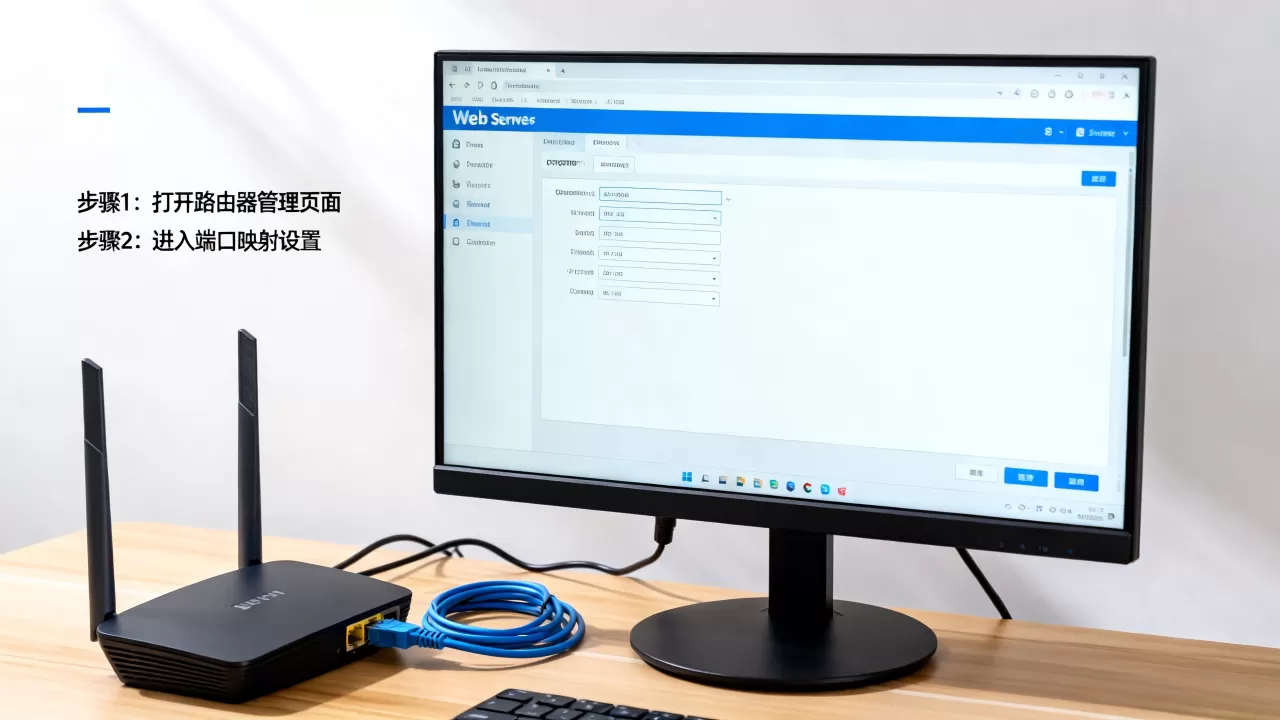
再查路由器:确认NAT转发规则存在
本机端口通了,只走完三分之一的流程,如果你是家庭宽带或公司内网,电脑的IP是私有地址(192.168.x.x或10.x.x.x),外网根本找不到你,这一步查的是路由器的地址转换设置。
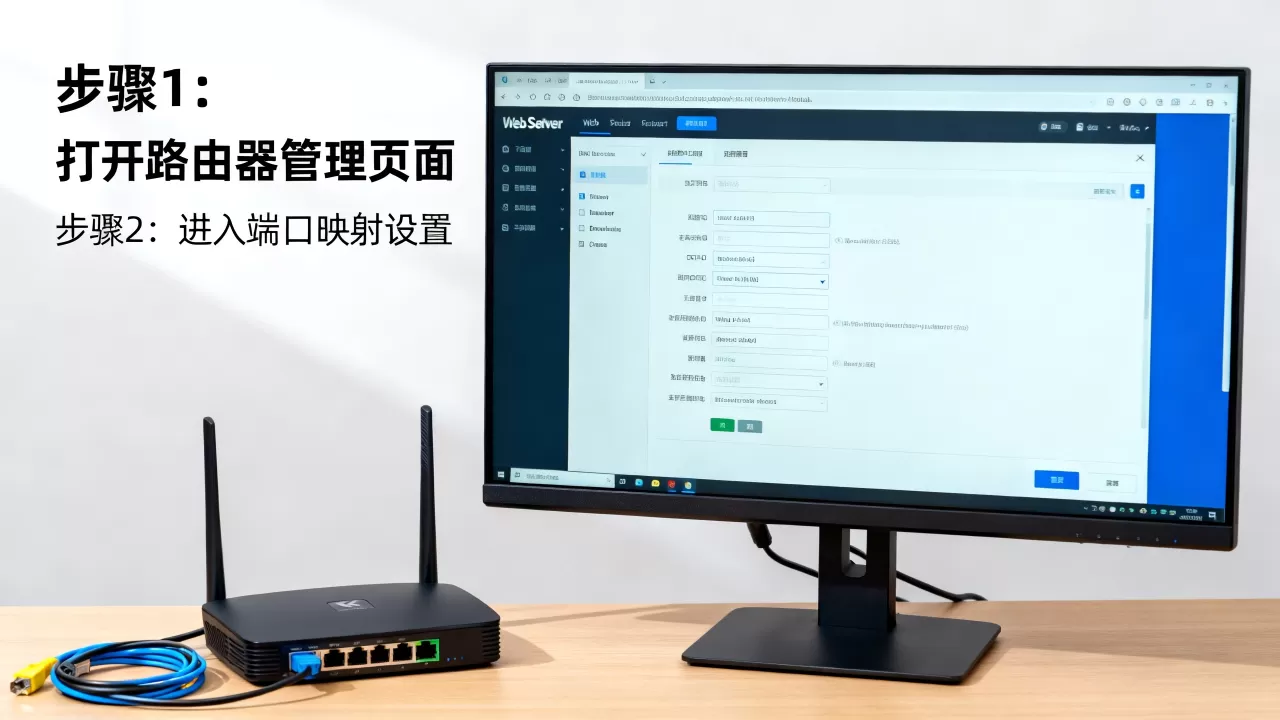
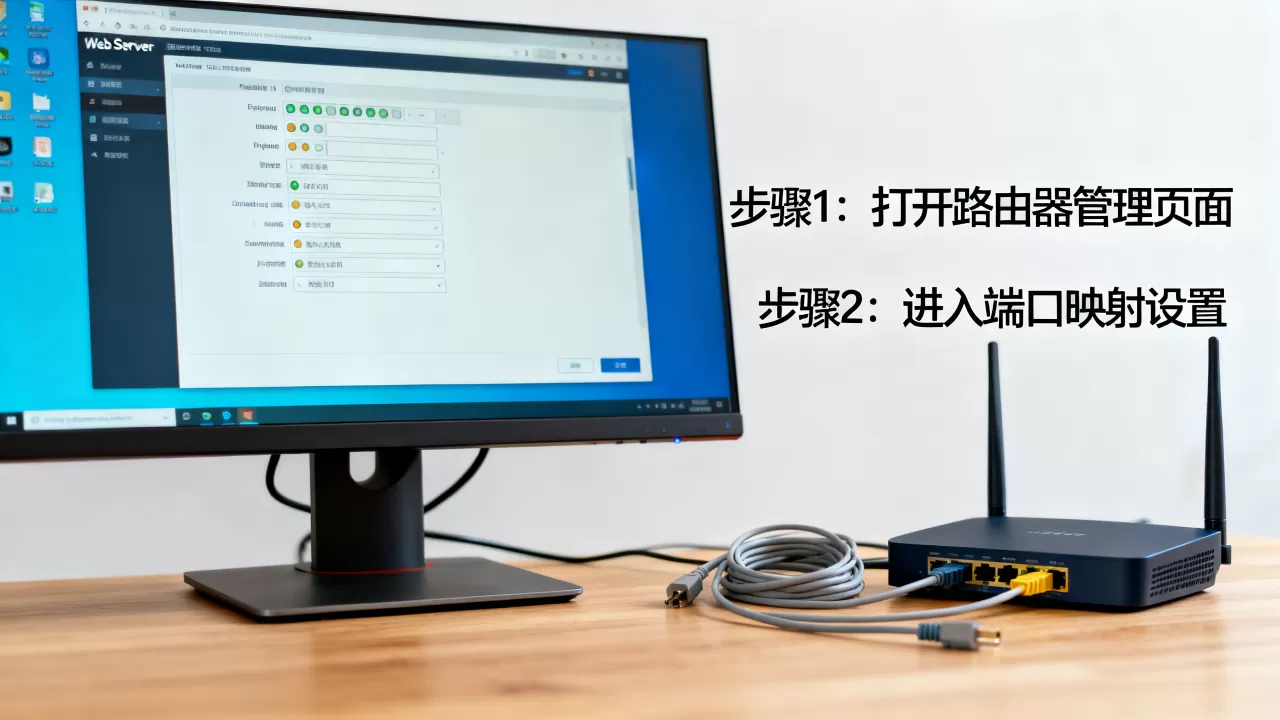
登录路由器后台查配置
- 浏览器输入网关地址,常见的是
168.1.1或168.0.1,具体看电脑的默认网关。 - 找到“转发规则”、“虚拟服务器”、“端口映射”这类菜单,叫法五花八门,但功能同一个意思。
- 看规则列表里有没有一条记录,把外部端口(比如80)映射到你这台电脑的内网IP(比如192.168.1.100)和端口(80)。
确认映射规则的三个要点
规则存在不一定正确,逐项核对:
- 内网IP要和当前电脑一致,路由器DHCP会变IP,建议在路由器里给电脑的MAC地址绑定固定IP。
- 协议选对,HTTP默认是TCP,别图省事选ALL,某些路由器选ALL会出问题。
- 端口别冲突,光猫和路由器都占用80端口的情况很常见,这时候把外部端口改成8080或8088,访问时带上端口号。
行业共识认为,路由器端口映射配置错误,是导致外网访问不了本地网站的最主要原因,比防火墙拦截的概率高得多。
公网实测:端口映射是否生效的验证方法
前两层确认无误,不代表万事大吉,运营商可能把你分配到内网IP,或者封了常用端口,这都得靠实测才能看出来。
本机IP是公网还是内网
明白这个,能帮你少走弯路,查本机IP,然后和路由器广域网口显示的IP对比。
- 两个IP一致,说明你手上有真公网IP。
- 如果不一致,大概率被运营商套了一层CGNAT(运营商级NAT),简单说,你家的路由器对外其实也是个内网IP,这种情况下面第4招也帮不了你。
用在线端口检测工具验证
- 手机切到4G/5G网络(别连同一个WiFi),访问“端口扫描”类在线工具。
- 输入你的公网IP和映射的外部端口,看结果显示“开放”还是“关闭”。
- “开放”说明映射链路全通;“关闭”则按顺序倒查:路由器规则、防火墙入站规则、服务监听地址。
端口通到不通的排查顺序
| 步骤 | 检查对象 | 常用命令/工具 |
|---|---|---|
| 1 | 服务进程是否存活 | netstat/ss查看监听 |
| 2 | 本机防火墙放行 | firewall-cmd或防火墙GUI |
| 3 | 路由器映射规则 | 管理后台NAT设置页 |
| 4 | 公网IP是否被CGNAT | 对比本机IP与路由器WAN IP |
| 5 | 运营商是否封端口 | 换8080/8088等非常用端口试探 |
多站点场景:不止一个Web服务怎么映射
一个电脑跑多个网站是常规操作,这时候端口映射的玩法要分情况讨论。
端口透传方式
- 路由器上把外部端口8080映射到内网A服务器,外部端口8081映射到内网B服务器。
- 访问方式用
http://你的IP:8080和http://你的IP:8081区分。
反向代理方式
这种方案更优雅,只开放一个80/443端口,用Nginx或Apache按域名区分转发到不同内网服务器。
- 外部80端口映射到Nginx所在机器。
- Nginx里配置多个server块,按ServerName转发到不同后端端口。
这条路的好处是公网只暴露一个入口,安全性更容易把控。
内网穿透方案:没有公网IP时怎么查映射
这一节给家里宽带拿不到公网IP的朋友看,近年来国内运营商大规模部署CGNAT,真公网IP成了稀缺资源,这时候传统端口映射失效,得换思路。
用内网穿透工具替代路由器映射
网上有花生壳、frp、ngrok这类工具,原理是你电脑主动连出去到中间服务器,流量从公网走中间服务器转发回来。
检查端口映射”这个动作的含义变了:
- 不再查路由器NAT,而是查客户端日志,看frpc或ngrok的控制台输出,有没有显示“start proxy success”之类字段。
- 查中间服务器端分配给你的公网地址。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/744559.html