我的世界服务器OP可以通过服务器控制台或游戏内命令直接修改玩家密码,核心命令是/authme changepassword <玩家名> <新密码>,前提是你已经正确安装并启用了AuthMe插件。 如果你使用的是其他登录插件或原版服务端,操作路径会稍有不同,但底层逻辑一致:OP拥有绕过登录验证的权限,可以直接替玩家重置凭据,下面我会把从确认OP权限到执行密码修改的完整过程拆开讲,并针对不同服务端类型给出对比方案。
我的世界服务器op改玩家密码的核心流程
你要做的第一件事不是急着敲命令,而是确认两件事:服务器的服务端类型(Bukkit系还是Forge系)和当前使用的登录插件,绝大多数服务器使用AuthMe Reloaded,少数使用LoginSecurity或JPremium,还有一部分原版服根本没有任何登录插件,只靠正版验证,不同组合下,改密码的命令和注意事项完全不同。

确认OP状态与插件环境
用OP账号进入游戏后,先输入/op <你的ID>把自己设为管理员(如果你已经是OP可以跳过),然后执行/plugins查看已加载的插件列表,确认是否有AuthMe、LoginSecurity这类名称出现,没有插件的话,你需要先安装AuthMe,否则后续命令全部无效。
安装AuthMe的步骤并不复杂:从SpigotMC或插件官网下载对应服务端版本的jar文件,放入plugins文件夹,重启服务端,启动后插件会自动生成config.yml配置文件,默认命令前缀是/authme,建议在config.yml中确认allowRestrictedChat和enabled参数为true,否则部分指令可能被拦截。
使用AuthMe命令修改玩家密码
当插件就绪后,在游戏内或控制台输入以下命令:
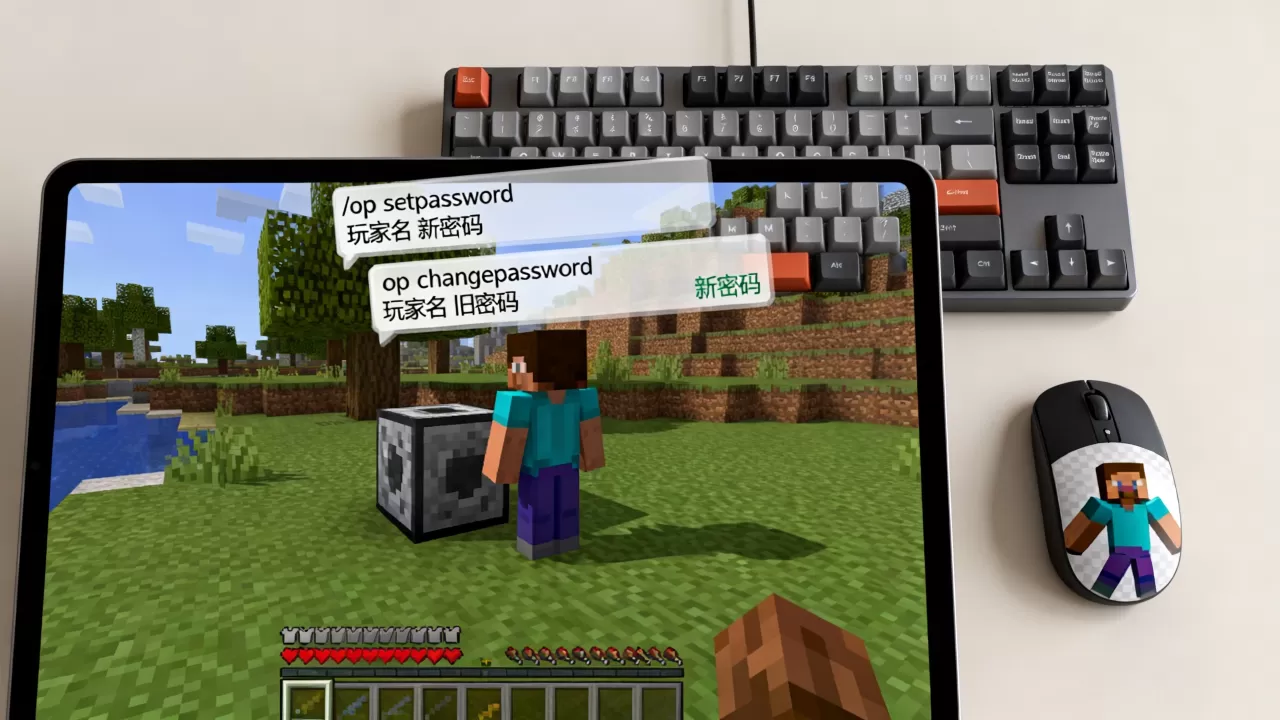
/authme changepassword 玩家名 新密码
这条命令会直接覆盖该玩家的旧密码,不需要验证旧密码,命令执行后,聊天栏或控制台会返回类似成功更改玩家名 的密码的提示,如果你在游戏内输入时提示无权限,检查一下OP是否被LuckPerms等权限插件限制,需要给OP节点加上
authme.admin.changepassword。
如果玩家当前在线并且正被强制登录,修改密码后他们需要重新输入新密码才能通过验证,如果玩家不在线,修改会立即生效,下次登录时使用新密码即可。
控制台修改与游戏内修改的差异
在服务器控制台(终端窗口)输入同样的命令效果相同,但不需要OP权限,因为控制台本身就是最高权限,部分服务器为了防止控制台日志泄露密码,会隐藏密码参数显示,这是正常现象,不代表命令失败,控制台模式适用于OP账号无法登录服务器时,比如OP密码也忘了的情况你可以直接用控制台改自己的密码,而不用借助数据库工具。
我的世界op改玩家密码命令在不同服务端下的区别
实际运行中,服务端版本和插件兼容性会带来差异,行业共识认为,Bukkit系(Spigot/Paper)使用AuthMe最稳定,而模组服(Forge/Fabric)更推荐内置登录模组或使用CatServer这类混合服务端,下面我会分场景说明。
原版服务端(无插件)的替代方案
如果你的服务器是纯净原版,没有装任何登录插件,那本质上不存在”玩家密码”的概念玩家直接通过正版或离线模式进入,这种情况下,改密码的诉求通常出现在离线模式服务器中,你可以安装AuthMe,或使用简单的白名单机制替代,但行业专家指出,离线服没有登录插件就等于裸奔,任何一个知道ID的人都能冒名顶替,所以原版服改密码的前提是先补上登录插件。
模组服与混合服务端处理方式
模组服(Forge)中,AuthMe的兼容性偶尔会出现问题,尤其是与某些登录锚点冲突时,如果你的服务端是Mohist或CatServer这类混合端,可以正常使用AuthMe,纯Forge服建议改用FriendlyLogin或LoginExtended模组,这类模组自带/login changepassword指令,操作流程类似:OP先执行/gamemode spectator旁观者模式,在后台通过/changeplayerprefix或RCON工具来间接管理,但最直接的还是用官方命令
/login setpassword 玩家名 新密码。
跨服端(BungeeCord)的修改路径
跨服网络环境下,玩家密码存储在BungeeCord的全局数据库中,常规的AuthMe命令在子服里无法触及,你需要登录BungeeCord控制台,使用/authme change命令,或者修改authme.sqlite数据库,这里有一个风险点:直接修改数据库前务必备份,且要用SQLite可视化工具打开,找到authme表下的realname字段,对应修改密码哈希值,普通OP不建议直接动数据库,容易导致数据损坏。
修改玩家密码时的权限校验和安全边界
在实际操作中,OP修改密码很容易踩权限坑,我见过不少玩家抱怨”OP改不了密码”,原因往往在于权限节点缺失,用LuckPerms管理权限的服务器,需要确保OP组拥有authme.admin节点,你可以在控制台执行:
/lp group op permission set authme.admin. true
这样OP组就获得了AuthMe的所有管理权限,如果仍无效,检查是否被GlobalBan或AdvancedBan插件拦截了命令,这类惩罚插件有时会屏蔽特定指令。
还有一个安全边界需要明确:不要滥用改密码权限,正当使用场景有三种,玩家忘记密码核实身份后重置、账号被盗临时冻结、清理机器人账号,出于安全考虑,你可能希望在config中开启authme.security.antiBot机制,防止恶意OP随意篡改密码,插件支持设置密码强度,默认要求8位以上且包含数字和字母。
忘记密码或命令失灵的应急处理流程
即使OP权限正确、插件正常,仍有小概率遇到命令失灵的情况,不要慌,按下面顺序排查。
验证命令是否真正执行
输入命令后观察控制台日志,如果出现Command not found或Unknown command,说明插件没识别该命令,检查插件版本与服务端版本是否匹配例如Paper 1.21需要AuthMe 5.9+,老版本插件在新版本服务端上会直接报错,此时到SpigotMC下载最新版即可。
绕过插件直接改数据库
如果插件彻底损坏,可以关闭服务端,用NBTExplorer或Navicat打开
plugins/AuthMe/authme.sqlite,找到authme表,将对应玩家行的password字段替换为新哈希值,哈希算法为BCrypt,你需要在工具中生成同样算法的哈希(在线工具或本地脚本均可),修改完成后重启服务端,这个方法不依赖OP权限,但需要服务器文件访问权限。
玩家正被占用时的操作
有些情况下,玩家的角色卡在登录界面,OP无法替换文件,先执行/kick 玩家名踢出玩家,等几秒后,玩家重新连接时密码修改已经生效,不要连续踢人,给服务器缓冲时间。
玩家密码安全的最佳实践
处理改密码问题时,顺带给玩家普及安全意识是合格OP的分内事,你可以定期提醒玩家开启两步验证(如果支持),并在公告栏写出密码规则:至少8位、包含大小写和数字、不要和游戏ID同名,对于服务器本身,建议给authme.password.maxLength设置一个合理上限,防止超长密码拖垮性能。
涉及敏感操作的命令可以加一层限制:在config.yml中开启authme.security.tempBanOnError,当玩家输入错误密码次数过多时临时封禁IP,这能有效降低撞库风险,如果你用的是正版模式服务器,其实没有必要使用密码系统,直接让玩家通过微软账户登录即可,省去改密码的麻烦。
QA小结
问:我的世界服务器op能直接改玩家密码吗?
可以,使用AuthMe插件时,输入/authme changepassword 玩家名 新密码即可完成重置,前提是服务端为Bukkit系且插件运行正常。
问:使用不同登录插件时,改密码命令是否通用?
不通用,AuthMe、LoginSecurity、JPremium各有独立指令,LoginSecurity使用/lssetpwd 玩家名 新密码,JPremium使用/premium setpassword 玩家名 新密码,混用插件时务必先查看插件文档。
问:离线服务器没有登录插件时怎么办?
安装AuthMe是最快解决方案,将jar文件放入plugins目录,重启服务端后插件默认启用,此时OP即可使用改密码命令。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/744943.html