服务器FTP的用户名和密码无法直接“查看”密码在服务器上以加密形式存储,任何面板或命令都只能看到用户名,不能回显明文密码,但你可以通过排查配置文件、重置密码、或从备份中找回的方式解决问题。
下面我会按“找到用户名 → 重置或找回密码 → 验证登录”这条主线,拆开讲透。
服务器ftp密码找回的几种常用方法
很多用户一上来就问“密码是什么”,其实密码从来不会以明文躺在服务器里,行业共识认为:FTP密码在服务器端一般是不可逆的哈希密文,所谓找回,本质上是“重置”或者“从备份中读取未加密的旧记录”。
通过面板后台查看账户列表
国内用宝塔面板、WDCP、AMH的用户占较大比例,这些面板在后台的FTP管理页面会展示完整的用户名列表,但密码一律显示为“不可见”,你可以在面板中直接点击修改密码,无需登录SSH。
以宝塔面板为例,操作路径如下:
- 登录宝塔后台,找到“FTP”菜单
- 点击对应FTP账号的“修改密码”按钮
- 输入新密码后保存,系统会自动同步到FTP服务配置中
如果你忘记的是面板登录密码,那就需要走服务器商的重置流程,或者用SSH执行命令重置面板密码。
通过服务器系统文件定位账号
Linux系统的FTP账号在/etc/passwd和/etc/shadow两个文件里,前者存用户名和基础信息,后者存加密后的密码串,你可以用下面命令查看用户名:
cat /etc/passwd | grep -E "(ftp|vsftpd|pure-ftpd)"
但/etc/shadow中的密码串无法反推出明文,只能用来判断账号是否存在、是否锁定(比如密码段以 或 开头即代表锁定状态)。
修改密码强制重置
这是最稳妥也最常用的办法,不管原来密码是什么,你直接重置一个新密码即可:
passwd username
需要提醒的是,如果FTP账号是虚拟用户(例如Pure-FTPd的MySQL认证方式),则需要修改数据库中的密码字段,而不是用系统级passwd命令。
ftp用户名密码怎么看,取决于你用什么环境
不同环境下的FTP服务配置差异很大,下面按主流场景分开讲。
Linux下的vsftpd环境
vsftpd是最常见的FTP服务之一,它的配置文件在/etc/vsftpd/vsftpd.conf,但这个文件里通常不包含用户名密码,只控制登录行为,真正的用户名取决于账号类型:
- 系统用户:就是Linux系统用户,用
cat /etc/passwd查看 - 虚拟用户:配置在
/etc/vsftpd/virtual_users.txt或数据库中,需要看vsftpd.conf里guest_file和userdb的指向
虚拟用户的密码一般存储在db文件里,可以通过db_load工具更新。
宝塔面板环境下
宝塔的FTP用户管理比较特殊,它的FTP账号信息存在/www/server/panel/data/default.db(SQLite数据库)里,但密码字段是加密的,无法直接读取。
实用办法是重新设一个新密码,过程不超过30秒:
- 打开宝塔面板 → FTP → 对应账号 → 修改密码
- 修改后立刻生效,不需要重启服务
Windows服务器IIS FTP环境
Windows服务器用IIS的FTP功能时,用户名密码通常对接Windows系统账户,或者IIS管理器里的FTP授权规则,查看方法有两种:
- 打开“计算机管理 → 本地用户和组”,查看启用了FTP登录的系统用户
- 打开IIS管理器 → 你的FTP站点 → “FTP授权规则”,查看允许的用户列表
Windows的密码同样无法直接查看,可以在“本地用户和组”里对指定用户选择“设置密码”来重置。
服务器密码忘了怎么重新设置?实操步骤
前面讲了理论,下面给出一套完整的操作流程,按顺序做就能解决“忘了密码”的问题。
第一步:确认运行中的FTP服务
先登录服务器(SSH或者远程桌面),确认机器上跑的是哪个FTP服务,执行:
ps -ef | grep ftp
netstat -tlnp | grep :21
常见的结果有三种:
- vsftpd:Linux下最常见
- pure-ftpd:很多面板默认使用
- ProFTPD:相对较少见
确认服务类型后,再决定用哪种方式改密码。
第二步:修改对应账号密码
不同场景的处理路径如下表所示:
| 账号类型 | 修改命令/操作 | 生效方式 |
|---|---|---|
| 系统用户 | passwd ftpuser |
立即生效 |
| Pure-FTPd虚拟用户 | 面板改密或pure-pw usermod |
立即生效 |
| vsftpd虚拟用户 | 更新db文件 | 重启服务生效 |
| Windows账户 | 本地用户和组 → 设置密码 | 立即生效 |
| 宝塔面板 | 后台修改 | 立即生效 |
执行完命令之后,建议重启FTP服务确认无报错:
service vsftpd restart
# 或
systemctl restart pure-ftpd
第三步:验证登录
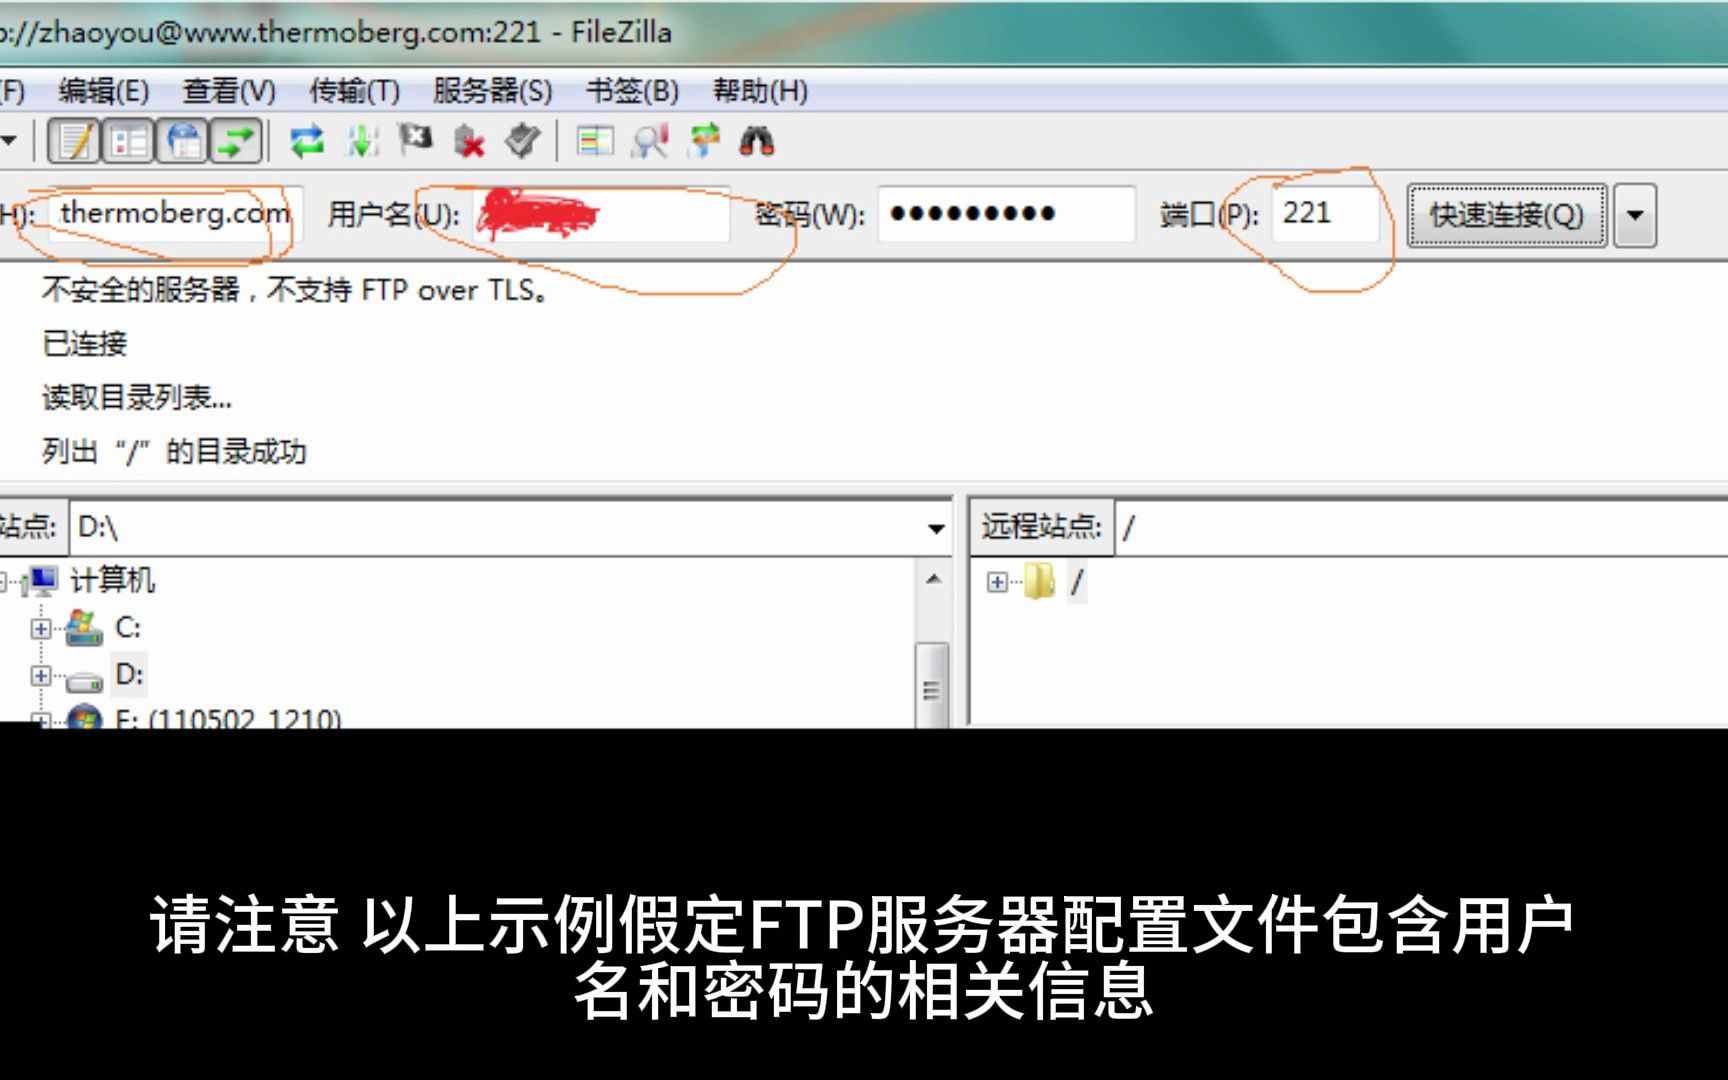
重置完成后,用FileZilla或者命令行验证是否可以正常登录:
ftp 你的服务器IP
输入用户名和新密码,看到230 Login successful即代表成功,如果提示530 Login incorrect,需要检查用户名是否输入正确、是否限制登录目录、以及账号状态是否被锁定。
密码找不回?直接重建FTP账号的替代方案
有些情况下,旧账号可能存在目录权限异常、锁定标记等隐患,与其费劲找回,不如直接停用旧账号,创建新FTP账号。
新建专用FTP账号
专用账号可以精确控制目录范围,避免FTP用户能跑到服务器其他目录,创建命令参考:
useradd -d /data/www -s /sbin/nologin f
tpuser_2026
passwd ftpuser_2026
如果不希望账号能SSH登录,记得把shell指定为/sbin/nologin,安全性更高。
绑定现有系统用户
如果你有多个开发者共同维护网站,可以直接给几家常用账号统一重置密码,避免新账号导致文件权限不匹配,过程同样简单:
passwd 用户名,然后手动修改对应站点目录的属主:
chown -R 用户名:用户名 /data/www/site1
让密码不再“失踪”的三个习惯
密码问题反复出现的根本原因是缺少管理机制,经验丰富的运维人员通常建议遵守以下三个原则:
- 密码单点存放:把FTP密码记录在密码管理器中(比如1Password、Bitwarden),不散落在聊天记录和文档里
- 每季度主动重置一次密码:轮换周期越短,密码丢失的概率越低
- 重要账号设置独立FTP服务:不要和面板共用一套认证,这样即使面板出了问题,FTP一样能登
只要你把“找回密码”的思路切换为“重置密码”,这个问题就不再是难题,服务器的FTP密码本身就不该以明文存在硬盘上,能查到的永远只有用户名,密码的主动权始终在你手里。
服务器ftp密码怎么重置为新的?常见问题解答
-
问:服务器FTP密码能否在本地电脑上找回?
不能,FTP密码存储在服务器端,本地FTP工具(如FileZilla)只保存了连接记录中的密码字段,且多数情况下也是加密保存,如果服务器端密码丢失,仅凭本地的历史记录很难恢复原始密码,最快的办法还是直接重置服务器端密码。 -
问:重置FTP密码会影响网站正常运行吗?
通常不会,FTP服务独立于Web服务运行,密码重置后只会对后续FTP登录生效,正在运行中的网站程序不受影响,但如果网站程序配置了FTP远程拉取文件(例如WordPress自动更新),则需要同步更新程序中的FTP连接凭据。 -
问:服务器商提供的初始FTP密码,能通过后台找回?
多数云服务器商的后台支持重置FTP密码,但一般不提供原始密码查询功能,登录云控制台,找到“FTP/账号管理”或“重置密码”入口,按提示操作即可,部分服务商重置后会将新密码明文显示一次,请注意立即保存到本地。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/745902.html