主流的服务器部署工具并非单一软件,而是分为传统面板类、容器化编排类和CI/CD自动化类三大阵营,实践中最常见的选择是宝塔面板、Docker/Kubernetes、Jenkins这几种组合。
服务器部署工具对比:从传统面板到容器化方案
很多刚接触服务器的人会直接问“部署软件用哪个好”,但业内专家指出,真正合适的部署工具取决于你的业务场景,如果只是维护一个中小企业官网,用宝塔面板这类图形化工具最省心;如果是微服务架构,Docker和Kubernetes才是主流答案。

传统面板类工具:视觉化操作降低门槛
宝塔面板(BT Panel) 在国内服务器部署软件中占有率相当高,它的核心优势是把LNMP环境搭建、站点配置、SSL证书申请、数据库管理全都做成图形界面,实际使用中,你只需要在服务器上执行一条安装命令:
wget -O install.sh http://download.bt.cn/install/install_6.0.sh && bash install.sh
安装完成后通过浏览器访问后台,即可可视化管理Nginx、Apache、MySQL、PHP等组件,宝塔面板内置的一键迁移功能,让换服务器的时间从过去的一两天压缩到半小时左右,这一点对运维新手特别友好。
运维圈里的另一个常见选择是LNMP一键安装包,它本质上是命令行脚本,适合习惯终端操作的老手,相比宝塔,它更轻量、不占内存,但你需要有阅读日志和手动改配置的能力。
容器化部署:服务器部署工具哪个好用
当业务规模上来后,传统面板就会暴露问题:环境不一致、回滚困难、扩容麻烦,这时行业内约定俗成的做法是转向Docker容器化。Docker本身不是部署工具,而是一套打包标准,但它直接改变了服务器部署软件的工作方式。
用Docker部署服务的核心步骤非常清晰:
- 编写Dockerfile定义应用环境
- 执行
docker build -t 应用名:版本号 .
构建镜像
- 执行
docker save导出镜像或直接推送到镜像仓库 - 目标服务器执行
docker load或docker pull获取镜像 - 用
docker run指令启动容器
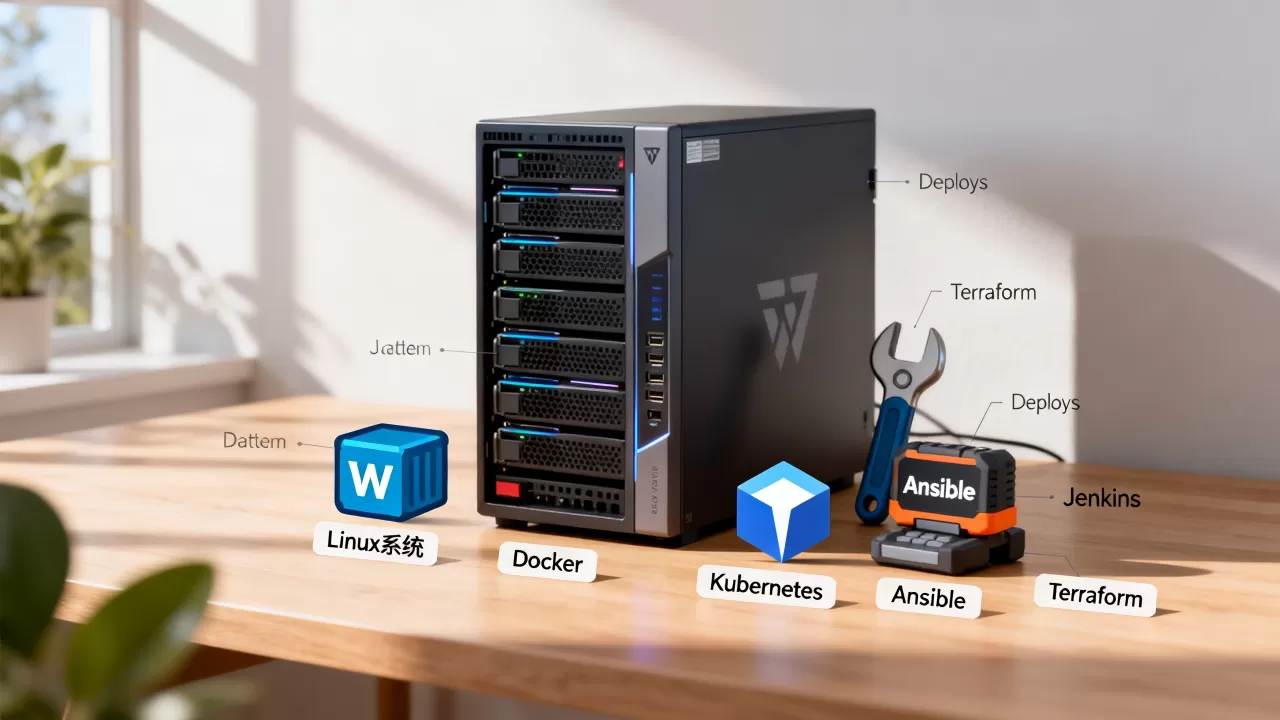
生产环境里,Docker Compose是单机多容器部署的事实标准,通过一个docker-compose.yml文件,你可以同时定义Nginx、后端服务、Redis、数据库等多个容器的启动参数,例如部署一套前后端分离项目,一条docker-compose up -d命令就能完成整套环境的启动。
Kubernetes(K8s)则是容器化部署的进阶形态,它解决的不仅是怎么部署,而是怎么在几十台服务器间自动化分发容器、做滚动更新和故障自愈,大多数企业在使用K8s时,通常会搭配Rancher或Kuboard作为可视化管理前端,降低学习曲线。
轻量级服务器部署方案怎么选:按需求场景匹配
不同场景对部署软件的要求差异很大,衡量服务器部署工具体验好坏,需要从可维护性、回滚速度、团队协作能力三个维度综合看。
CI/CD自动化工具:让部署变成一键操作
Jenkins是延续多年的老牌部署工具,核心生态非常成熟,它本质上是一个任务调度平台,支持通过Pipeline脚本将“拉取代码→执行测试→构建镜像→发布到服务器→发送通知”做成全自动流水线。
一个典型的Jenkins部署流程配置如下:
- 源码管理里填上Git仓库地址
- 构建触发器选择“轮询SCM”或Webhook自动触发
- 构建步骤里写shell命令,比如执行
npm run build - 构建后操作中通过SSH插件或Publish Over SSH把产物发送到目标服务器
- 收到“构建成功”的邮件提醒
GitLab CI/CD则对GitLab用户更友好,它的配置文件.gitlab-ci.yml直接存在仓库内,相比Jenkins的界面配置,这种“配置即代码”的思路更容易做版本管理,业界很多团队会采用
GitLab管理代码 + GitLab Runner执行流水线的轻量级服务器部署方案,这比单独维护一套Jenkins要简单不少。
轻量级服务器部署方案:低成本服务器的推荐选项
对于1核2G这类低配云服务器,跑一套完整的K8s集群显然不现实,行业共识认为,低成本服务器上更适合组合使用Docker Compose + Portainer。
Portainer是一个开源的容器管理面板,占用的内存非常小,却能提供镜像管理、容器监控、日志查看等核心功能,你在命令行执行的docker run命令,在Portainer里只需要填表单点按钮,这种组合让轻量级服务器部署工具的使用成本大幅降低。
标准的低配服务器部署组合是:
- Nginx反向代理(占内存约20MB)
- Docker引擎(约50MB常驻内存)
- Portainer管理面板(约80MB)
- 每新增一个业务容器按需分配资源
在这种架构下,单台1核2G服务器跑三个业务容器加数据库几乎无压力,国内相当一部分中小团队选择用这种方案部署个人项目或小微企业官网,性价比明显高于购买K8s集群。
服务器部署软件的报错排查与代码发布技巧
无论选哪类工具,实际部署中遇到的最多问题集中在端口冲突和SELinux拦截上,如果你的服务启动后外部访问不到,优先按以下顺序排查:
- 执行
ss -tlnp确认服务监听在0.0.0.0而非127.0.0.1 - 检查云服务商的安全组规则是否放行了对应端口
- 临时执行
setenforce 0测试是否被SELinux拦截 - 用
curl -v localhost:端口对比外部访问结果,定位网络链路断点
对于长期维护的项目,发布策略比部署动作更重要,尽量使用软链接或镜像版本号方式实现秒级回滚,比如用宝塔部署PHP项目时,保留release_20260101和release_20260201
两个目录,将站点目录软链指向当前版本,代码更新时新建目录并切换软链,发现问题一秒切回旧版本,避免停机。
服务器部署软件常见问题解答
问:部署一个Python或Node.js项目,哪类部署软件更合适?
Python项目建议使用Docker加Gunicorn或Uvicorn容器化部署,执行docker build时直接将依赖装进镜像里,避免手工在服务器上安装Python不同版本导致的冲突,Node.js项目则优先使用PM2进程守护,原因是PM2对Node的集群模式支持成熟,单机部署时内存开销远小于K8s侧车容器模式,以普遍认知来看,规模在几台服务器以内,Docker Compose加PM2是最常见组合。
问:国内个人开发者用宝塔还是Docker部署网站更划算?
两者的核心区别在于管理界面和运维成本的权衡,宝塔提供完善的图形界面,对不会写Dockerfile的开发者来说,建档建库免去命令行操作环节,但宝塔更适合单机场景,一旦需要多机扩展,你会很快发现瓶颈在服务分散管理上,Docker虽然前期把环境配置写死在Dockerfile里有学习成本,但迁移和扩容时复制一份配置文件即可,如果判断未来项目会分布在多台服务器上,尽早用Docker方案能避免以后替换部署架构时大量返工。
问:如何验证部署是否成功?
部署完成不等于服务正常,正确做法是同时检查三层状态:进程层面执行systemctl status 服务名确认守护进程在跑;接口层面用curl -I https://域名/healthcheck检查HTTP状态码是否为200;数据层面在页面执行一次完整的增删改查操作,确保数据库连通正常,生产环境建议部署结束后立刻访问/healthcheck端点,配合持续集成工具自动判定部署结果,而不是依赖人工刷新页面,这个流程在当前主流部署工具中均有对应实现,操作路径为:制作健康检查接口、监控工具定时探测、失败则触发自动回滚。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/746547.html