服务器维护应用是保障服务器稳定运行的必备工具集,覆盖监控告警、日志分析、批量运维、安全加固和备份恢复五大核心场景,实际选型需根据操作系统、业务规模和预算综合决定。
服务器维护工具哪个好用?先看分类再说
很多人一上来就问”服务器维护工具哪个好用”,其实这个问题没有标准答案,因为不同的维护场景,对应的最佳工具完全不同,与其纠结单一工具,不如先搞清楚你现在的痛点是什么。
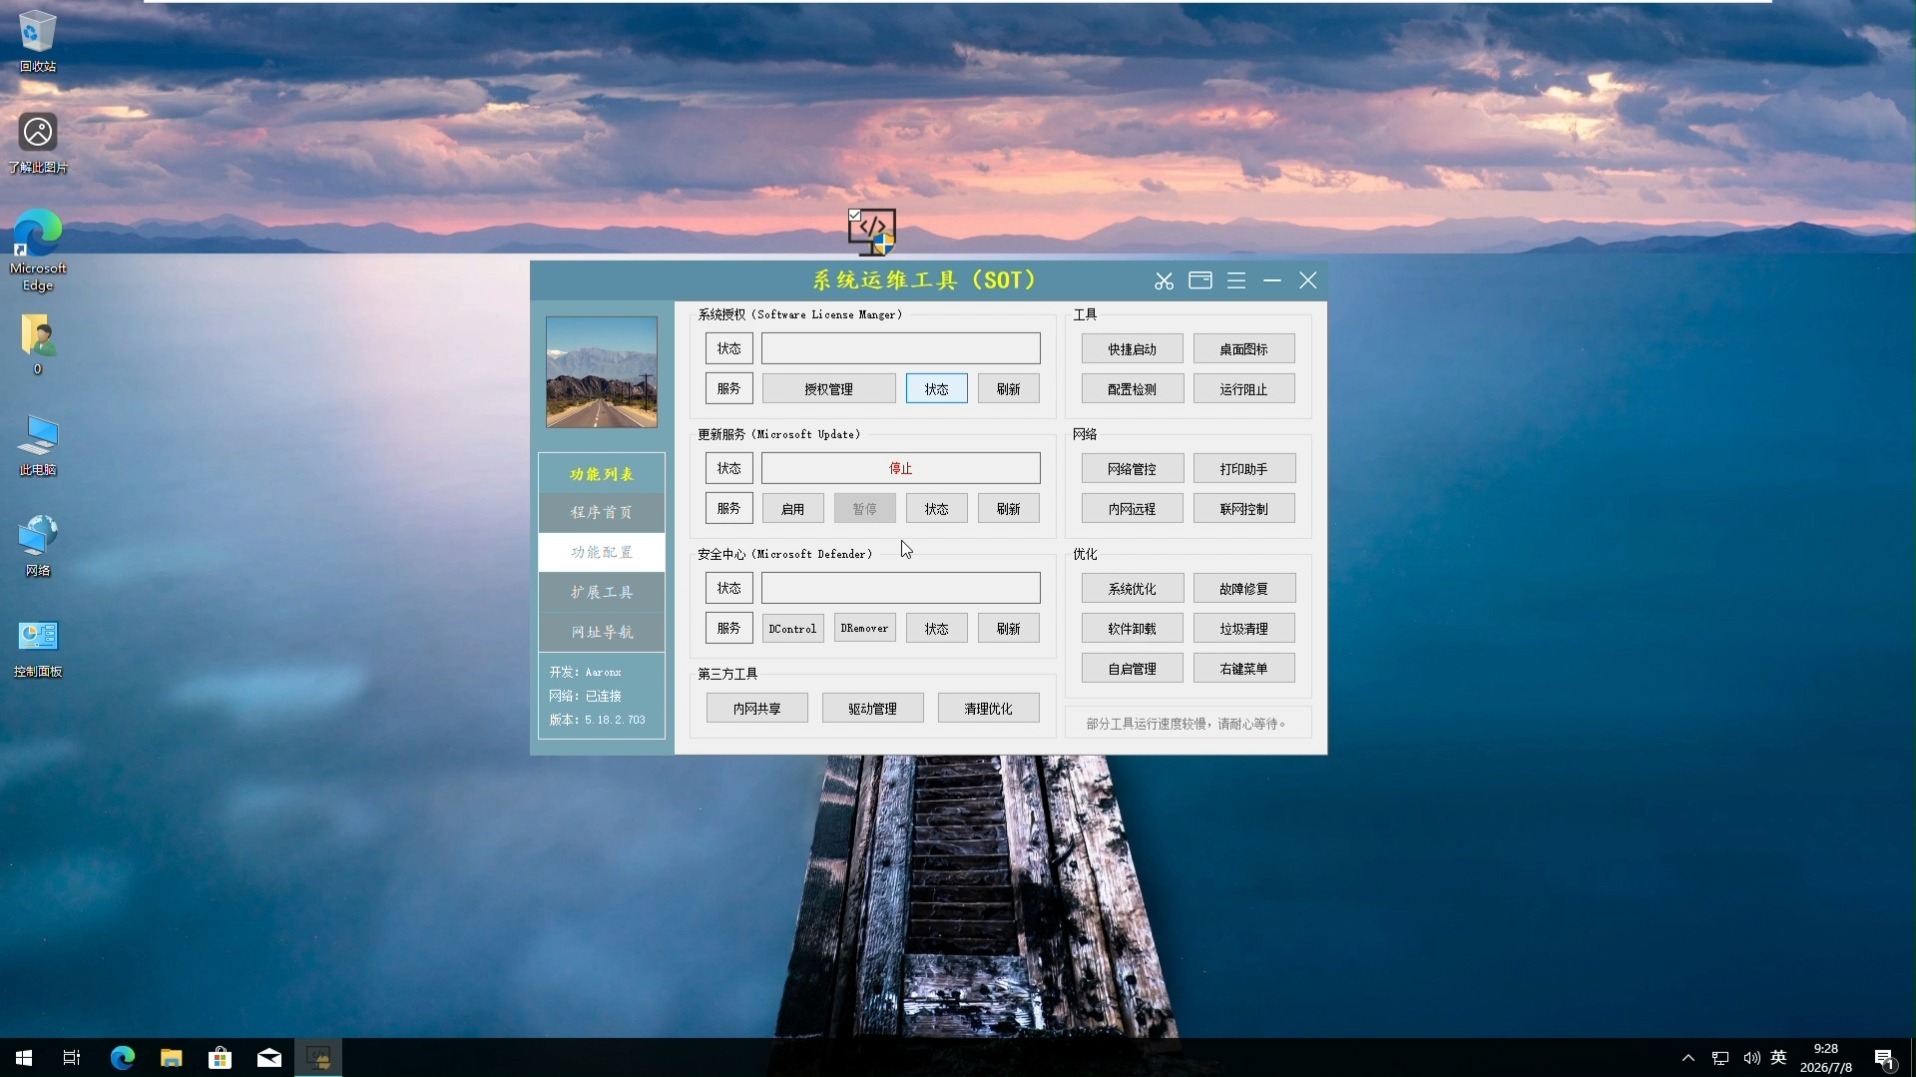
如果服务器动不动就宕机,你需要的是一套监控告警工具。
如果出问题时查日志像大海捞针,你需要的是一套日志分析工具。
如果手里十几台机器要装补丁、跑脚本,你需要的是一套批量运维工具。
下面我按使用频率和重要性,把服务器维护应用分成几个梯队,你自己对号入座。
监控告警类:服务器维护的核心应用
服务器维护的第一步,不是出了问题再修,而是提前发现隐患,监控类应用就是你的”哨兵”。
常见的选择有:
- Zabbix:老牌开源监控,支持服务器、网络设备、数据库等上百种指标采集,适合有一定技术积累的团队。
- Prometheus + Grafana:云原生时代的事实标准,尤其适合Kubernetes和微服务架构,数据模型灵活,告警规则可编程。
- 云厂商自带监控:简米云、酷番云、AWS控制台里的监控服务,胜在零部署,开机即用,但跨平台管理能力较弱。
- Uptime Kuma:轻量级开源工具,适合个人站长或小团队,只需要一个Docker容器就能监控多个网站和端口。
选型时记住一个原则:先有监控,再谈优化,如果你不想半夜被电话叫醒,就一定要给CPU、内存、磁盘、带宽这四大件设置合理阈值。
服务器日常维护需要哪些应用?按场景拆解
服务器日常维护不只是盯着监控面板看数字,更多时候要解决具体的运维动作,以下这些应用,是日常操作中最常用的。
日志分析:从”翻日志”到”查日志”
日志是服务器维护中最枯燥也最关键的环节,传统做法是grep一下,但服务器一多,日志一乱,grep就失效了。
推荐工具:
- ELK Stack(Elasticsearch + Logstash + Kibana):业界主流,能把分散在各台服务器上的日志统一收集、索引、可视化。
- Loki:Grafana团队出品,轻量级日志聚合,和Prometheus配合默契,资源占用比ELK小很多。
- GoAccess:实时分析Nginx或Apache访问日志,生成HTML报告,适合小站快速看流量趋势。
实际操作中,你先用journalctl -u nginx --since today看单一服务日志,再考虑上集中式日志平台,别一上来就搭ELK,机器资源不够反而拖垮业务。
批量运维:几十台服务器怎么管
当服务器数量超过个位数,手动一台台SSH登录就变得不现实,这时候你需要自动化批量操作工具。
- Ansible:无代理架构,只要目标机器开了SSH就能用,写个Playbook就能给所有机器批量装软件、改配置、分发文件。
- SaltStack:执行速度快,适合大规模集群,但配置复杂,需要单独的master和minion架构。
- Expect或Shell脚本:最简单的批量命令执行方式,适合临时性任务,但不可复用,容易出错。
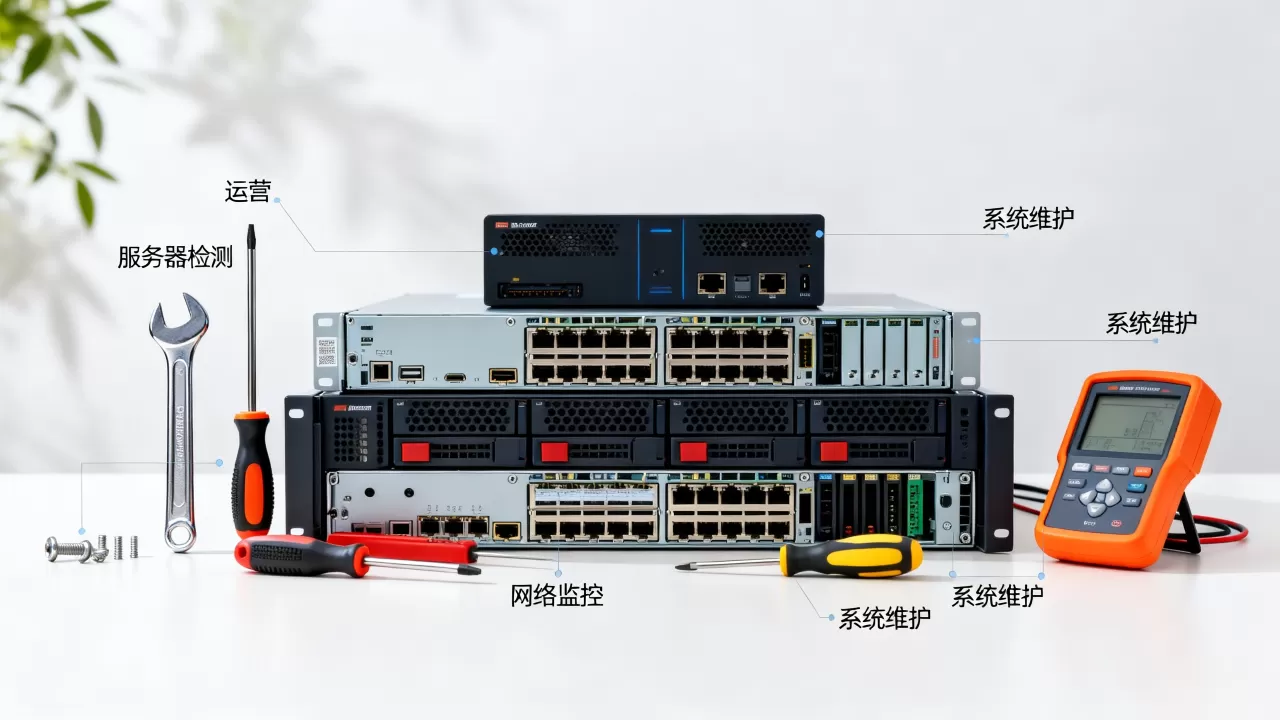
建议从Ansible入门,它的YAML语法上手难度低,而且官方文档里就有现成的服务器初始化、安全加固Playbook,拿来改改就能用。
安全加固:漏洞扫描与基线检查
服务器维护绕不开安全,每年因为弱口令、未打补丁被入侵的案例数不胜数。
常用的安全类应用:
- Lynis:开源安全审计工具,运行一条命令就能扫描系统配置、内核参数、权限设置,并给出建议。
- ClamAV:开源杀毒引擎,主要用于Linux服务器查杀木马和恶意文件,但别忘了定期更新病毒库。
- Fail2ban:通过分析日志自动封禁暴力破解IP,对SSH防护效果立竿见影。
- OpenVAS:开源漏洞扫描器,功能强大但资源消耗高,适合每月做一次深度扫描。
行业共识认为:安全维护的优先级应该排在业务功能之前,你在部署业务前,至少要把SSH默认端口改掉、禁用root直接登录、配置防火墙这三件事做完。
备份恢复:出事后唯一的救命稻草
服务器维护中最容易忽略的往往是备份,等到数据库被误删,才发现备份脚本已经半年没跑过,这时候后悔都来不及。
备份应用选择:
- BorgBackup:去重备份工具,支持加密和压缩,能有效节省存储空间,适合文件级别的备份。
- Restic:支持本地、S3、OSS等多种后端,备份速度很快,增量备份体验好。
- Xtrabackup:MySQL/MariaDB物理备份工具,几乎不阻塞业务,是数据库备份首选。
- rsync + crontab:最朴素的方案,配合硬链接能实现简单的增量备份,胜在透明可控。
无论你选哪款,都要定期做恢复演练,备份不是拷一份文件放那儿就完事,你得实际测试从备份中恢复一台新服务器需要多久,确保流程走得通。
服务器维护应用对比:开源免费还是商业付费
很多用户在挑选时最纠结的就是要不要花钱,我直接给你们一个对比表格,方便你们做决策。
| 应用类型 | 开源免费代表 | 商业付费代表 | 付费门槛 |
|---|---|---|---|
| 监控告警 | Prometheus、Zabbix | Datadog、云监控 | 云监控按量计费,Datadog按主机收费 |
| 日志分析 | ELK、Loki | Splunk、云日志服务 | 容器数量越多费用越高 |
| 批量运维 | Ansible、Puppet | SaltStack企业版 | 支持服务另收费 |
| 安全加固 | Lynis、Fail2ban | 商业漏扫、云安全中心 | 按月或按资产数收费 |
| 备份恢复 | BorgBackup、Restic | Veeam、云备份服务 | 按存储容量收费 |
我的建议是:个人开发者或预算有限的小团队,全套开源方案完全够用,因为开源工具的中文教程很多,出了问题在论坛里基本都能找到答案,而企业用户如果追求省心、要工单支持,可以采购云厂商的运维套件,但要注意,费用会随着机器数量线性上涨。
服务器监控软件推荐:轻量级还是全功能
如果你只是想快速解决”服务器监控软件推荐”这个问题,我给你直接划出范围:
- 只有一两台服务器,用Uptime Kuma加Netdata就够了,Netdata能在浏览器里展示实时CPU、内存、网络流量,安装只要一行

curl
- 有几十台服务器,用Zabbix或Prometheus + Grafana,但要做好配置学习的时间预算。
- 不想自己搭建维护,直接用云厂商的监控服务,比如简米云云监控、酷番云云监控,它们默认采集基础指标,还能和短信、电话告警无缝集成。
这里多一句嘴:监控软件不是装完就完事,你得花时间设置告警阈值,并处理告警疲劳比如磁盘空间告警设置成90%,而不是每次写入都触发。
服务器维护工具怎么用:一套可落地的操作流程
光知道工具列表不够,我来给你梳理一套从零开始的服务器维护流程,你可以直接照着做。
第一步:初始化部署
新服务器到手后,先完成以下维护基础动作:
- 创建普通用户并加入sudo组,禁用root远程登录。
- 修改SSH默认端口,开启密钥认证。
- 安装
fail2ban,防止暴力破解。 - 配置
firewalld或iptables,只放行必要端口。 - 设置时区为Asia/Shanghai,同步NTP时间。
第二步:接入监控和日志
给每台服务器安装监控agent,以Prometheus方案为例,流程是:
- 在服务器上部署
node_exporter,暴露/metrics接口。 - 在Prometheus配置文件中添加target,指定服务器IP和端口。
- 在Grafana中导入Node Exporter Full模板,就能看到可视化面板。
- 配置Alertmanager规则,比如CPU使用率持续5分钟超过90%就触发告警。
日志侧,先用rsyslog统一收集到一台中央服务器,再用GoAccess对Nginx日志做实时分析,后续日志量大了再考虑上ELK。
第三步:制定备份策略
备份策略要区分业务数据重要程度:
- 数据库:每天凌晨全量备份,每6小时增量备份,保留最近7天全量、30天增量。
- 应用配置文件:每次变更前手动备份到Git仓库。
- 上传文件或附件:实时同步到对象存储或另一台内网服务器。
用Restic实现每日自动备份的命令示例如下:
restic -r s3:s3.amazonaws.com/my-bucket backup /var/www/html --tag daily
配合crontab,每天凌晨2点执行一次,并保留策略为--keep-daily 7 --keep-weekly 4。
第四步:定期巡检与变更管理
维护不是被动响应,而是主动巡检,建议每周做一次以下检查:
- 查看磁盘使用率,清理旧的日志压缩包。
- 检查系统更新,用
yum check-update或apt list --upgradable查看待更新包。 - 检查服务状态,
systemctl status看有没有failed状态。 - 检查登录记录,
last -20和journalctl -u sshd确认没有异常登录。
服务器维护有哪些注意事项?常见误区要避开
维护应用选得好,不如用得对,下面是我总结的几个高频误区,你可以对照检查。
监控部署完就不管了
监控工具装好以后,告警阈值不调,规则不加,等于白装,比如Zabbix默认触发器的告警间隔很长,磁盘空间满了好几个小时才发通知,业务早就挂了,正确做法是在真正遇到一次故障后复盘,把每个指标的告警条件都校准一遍。
什么功能都往一台服务器上塞
有人把监控、日志、备份、Web服务全装在同一台2核4G服务器上,最后资源耗尽,系统卡死,靠谱的做法是
监控和业务分离,至少用一台单独的服务器跑监控和日志,或者直接用云监控托管,避免自部署的额外开销。
长期不更新系统补丁
服务器维护中,补丁管理最容易被拖延,很多运维人员担心更新导致业务不兼容,干脆不更新,结果漏洞公布后,黑客利用已知漏洞直捣黄龙,近年来业内专家指出,70%以上的服务器入侵源于未修复的已知漏洞,建议在测试环境验证后,再用Ansible对生产服务器分批滚动更新。
服务器维护还需要哪些辅助应用
除了上面几大类,还有几个辅助工具能让维护工作更省力:
- Web终端工具:比如WebSSH、Xshell,不用本地装客户端,浏览器里就能维护服务器。
- 版本管理工具:Ansible Vault用来加密敏感变量,Git用来管理维护脚本和配置文件。
- 压力测试工具:Apache Bench、wrk用来测试服务器性能,验证调优效果。
- 内网穿透工具:frp或ngrok,当你在外网需要紧急处理内网服务器时很管用。
这些工具虽然不频繁出现,但关键时刻能省掉不少麻烦。
服务器维护软件选型清单:小规模与中大规模的区别
- 个人博客或小网站(1-2台服务器):监控用
Netdata+Uptime Kuma,日志用GoAccess,备份用Restic+定时任务,安全用Fail2ban,成本为零,维护压力小。 - 中小企业(5-30台服务器):监控用
Prometheus + Grafana,日志用Loki,自动化用Ansible,备份用BorgBackup,安全购买云厂商的云安全中心,需要一名兼职运维或托管给云服务商。 - 大型系统(100台以上):建议直接上
Datadog或Zabbix企业版,日志用ELK集群,配置管理用SaltStack或Puppet Enterprise,备份用Veeam,并配备专职SRE团队。
常见问题
服务器维护工具有没有免费且好用的组合?
有,个人和小团队免费首选Prometheus + Grafana + Node Exporter作为监控组合,Loki负责日志,Restic负责备份,Fail2ban负责安全,这套方案全开源,社区活跃,网上教程多,只要花一两周熟悉语法,就能达到商业工具七八成的效果。
租一台服务器后,最先要安装什么维护应用?
最先要做的不是安装应用,而是设置密钥登录和防火墙规则,然后安装fail2ban和netstat、iftop等基础排查命令,至于监控应用,第二天就可以部署node_exporter,再配合云厂商自带的免费监控使用,基础告警就能覆盖住。
不装任何维护软件,只用面板工具行不行?
用宝塔面板或类似工具确实能降低新手操作门槛,但面板本身也可能成为安全漏洞,业内专家指出,面板应用涉及系统文件读写权限,如果版本更新不及时,极易被扫描器探测利用,使用面板管理服务器的同时,你必须额外加固面板入口,比如限制IP访问、更换随机端口、开启防火墙白名单,面板说到底是辅助工具,底层的系统维护知识和动手能力依然不可缺少。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/746861.html