服务器盗窃事件形形色色,但按本质可分为物理设备被盗、数据被窃取、云账号被攻破三类,其中内部人员作案和运维疏漏占了相当大比例。
服务器被偷了怎么办?先分清是物理丢失还是数据失窃
物理服务器被直接搬走:最笨但也最常见
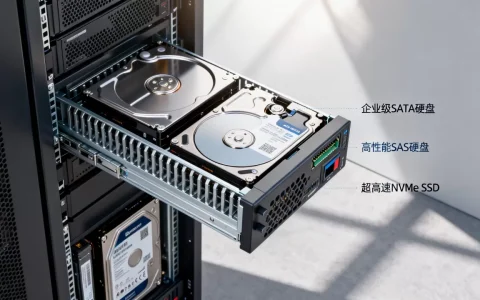
凌晨的托管机房,一个人拖着小推车,用伪造工单骗过保安,直接拆下机柜里的服务器,这类场景在监控死角多的小机房并不少见,近年来,不少运营不规范的IDC把重点放在“防尘防潮”上,反而忽略了“防人”。

这种偷法有几个明显特征:
- 现场留下断裂网线、空的机架位
- 被盗机器多为旧款机型,被拆零件或当废铁卖
- 硬盘未加密时,数据泄露风险远大于硬件损失
如果真遇到整机被搬,先做这几件事:
- 立即调取机房监控,保留进出登记记录
- 报警时提供设备序列号、MAC地址、资产标签照片
- 联系机房运营商要求配合封存门禁日志,防止嫌疑人继续登录
硬盘和内存条被抽走:隐蔽且更难发现
这种偷法多发生在几个月没巡检的服务器上,小偷只开侧板,拔走匹配的硬盘或内存条,再原样盖好,被发现时往往已经过了很长时间,监控录像早就被覆盖。
行业共识认为,配件失窃的核心原因是缺乏设备完整性校验,靠谱的预防手段有:
- 机箱侧板贴防拆贴纸,每次巡检拍照对比
- 开启服务器的开盖检测告警,部分品牌机型支持上报BMC日志
- 退租或维修时核对资产配置表,不能只看外观
服务器数据被窃取后,追查思路有哪些
数据失窃不一定要搬走硬件,攻击者利用远程管理口、BMC漏洞或者弱口令,把磁盘镜像拷走,再用网络传出去,追查时按下面步骤走:
- 第一步:冻结系统日志,包括登录记录、进程调用、网络连接
- 第二步:检查管理员账号和SSH密钥是否被改动
- 第三步:联系云服务商或IDC调取访问记录,对比异常时间段
- 第四步:用哈希比对确认数据是否被导出,必要时让电子取证公司介入
机房服务器被盗能报警吗?证据链怎么做
报警前的准备
机房服务器被盗当然可以报警,但警方立案需要明确的财产损失,一台整机按折旧后的残余价值计算,如果达到当地立案标准,一般会受理,你需要准备:
- 购买发票或租赁合同
- 设备SN码清单
- 机房出入登记和监控截取
- 能证明“服务器上存有宝贵数据”的备份记录或业务协议
证据链中的关键点
实际案件里,不少失主拿不出SN码列表,导致追查中断,建议在服务器上架时用RFID标签配合电子台账,记录每一台设备的位置变动,如果是云服务器账号被窃取,要保留告警邮件、登录IP列表和恶意操作时间戳,这些证据对追回账号很有帮助。
| 盗窃对象 | 关键证据 | 报案难点 |
|---|---|---|
| 整机被搬走 | 监控、SN码、门禁记录 | 折旧价值难认定 |
| 硬盘/内存丢失 | 防拆贴纸、巡检照片 | 发现时间晚,监控缺失 |
| 数据被复制 | 日志、哈希值、异常流量 | 无形损失,涉案金额难算 |
| 云账号被入侵 | 登录IP、密钥创建记录 | 跨地域,溯源链路长 |
服务器防盗措施的价格和选配方案
物理层防盗窃要花多少钱
给一台普通机架式服务器加强防盗,可以分三个档次:
- 基础方案:机柜锁+防拆贴纸+摄像头,花费约500元
- 进阶方案:智能机柜锁(带日志)+开门传感器+巡检APP,花费约2000-3000元
- 专业方案:带内管理监控+区域入侵报警+24小时专人值守,每月费用可能近万元
价格不是核心,核心是把防盗成本控制在“小偷觉得不值”的水平,业内专家指出,多数中小公司选基础方案就能避免大多数“顺手牵羊”式盗窃。
数据层防盗更看重权限和加密
物理锁只能管住设备本身,数据才是命根子,建议给服务器硬盘做全盘加密,同时开启BIOS密码和启动顺序锁定,对云服务器,不要用同一口令,运维人员的API密钥要定期轮换,近年多起数据失窃事件都源于客户把云密钥写在了GitHub公开仓库里,这比硬件被盗更要命。
内部人员监守自盗:最让人头疼的一种
谁在偷数据?运维和外包都可能是嫌疑
服务器盗窃事件里,物理被盗占比其实不高,大量案件是内部人员利用合法权限悄悄复制数据,他们不需要搬走服务器,只需要在凌晨用一个不容易被注意的账号,打包某个数据库,再通过个人网盘传走。
具体操作路径:
- 用跳板机登录,绕过基线审计(未开启堡垒机的情况下)
- 下载全量备份文件,不触碰业务库,避免触发性能告警
- 用改名压缩包混在日常传输流量里
怎么防:
- 运维权限按“最小够用”原则拆分,备份和恢复由不同人负责
- 定期检查堡垒机的录像和指令记录,重点看非工作时段的操作
- 离职员工权限必须在当天内移除,这是很多公司踩坑的地方
删库跑路后怎么救援
内部人员也可能直接拆走硬盘或删库,此时先别急着重启,立即断开网络并保留现场,然后用备份副本恢复业务,备份必须做异地或多副本,否则一旦主存储和备份同放在一台被偷的服务器里,就全完了。
云服务器账号被窃取:比偷硬件更常见的“隐身盗窃”
账号被盗的典型场景
服务器租赁市场普及后,更多人用的是云主机,这时候盗窃事件就变成了:
- 收到“账号异常”钓鱼邮件,点进伪造登录页,输入账号密码
- 密钥对硬编码在代码里,被爬虫扫描到
- 管理员后台端口暴露在公网,未设置白名单
怎么发现账号被偷
- 控制台出现未知的自动快照或新实例
- 计费中心突然多出小额异常消费
- 数据库被加密,备份也被删除
遇到这种情况,先冻结密钥,然后把所有子账号密码强制重置,如果数据被勒索,不要直接转账,保留完整日志并报案,云服务商通常提供操作日志,能帮助定位入侵者的IP和操作时间。
服务器盗窃事件常见问题解答
服务器被偷了,能找运营商索赔吗?
要看托管合同中的责任条款,多数基础托管合同会约定“不可抗力免责”,但如果是机房安保漏洞导致,运营商需承担相应责任,可以要求查看监控和门禁记录,若合同明确写了“设备安全由机房保证”,索赔成功率会高不少。
服务器数据被窃取后,报警有用吗?
有用,但重点要明确,如果是纯数据失窃,涉及商业秘密或公民隐私,警方可以按非法获取计算机信息系统数据立案,你需要提供数据被复制的时间段和异常访问记录,否则难以定位嫌疑人。
服务器防盗报警装置和保险怎么选?
选择支持邮件通知的机柜锁,以及带智能识别的摄像头,能让物业管理方更配合,购买财产险时,确认保险条款是否覆盖数据损失大部分保单只赔硬件,不赔业务中断。
服务器盗窃事件不管是物理设备被搬、硬盘被抽,还是云账号被黑,核心都指向同一件事:资产台账不清、权限管控不足,把“能追到谁偷的”和“偷了也读不了”这两条做到,就能挡住绝大多数麻烦。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/747196.html