服务器2008r2关闭防火墙的核心操作:打开“控制面板 → 系统和安全 → Windows防火墙 → 关闭或开启Windows防火墙”,选中“关闭”后点击“确定”即可;如果涉及域环境或需要批量操作,使用“netsh advfirewall set allprofiles state off”命令可以一次搞定。
服务器2008r2怎么关闭防火墙?两种官方正规方法
Windows Server 2008 R2推出至今已有多年历史,很多老业务系统依然跑在上面,这块系统的防火墙逻辑跟后来的Server版本不太一样,关闭入口藏得比较深,不少运维第一次接手2008r2服务器,会在“管理工具”里翻半天找不到防火墙设置,这里直接说清楚。
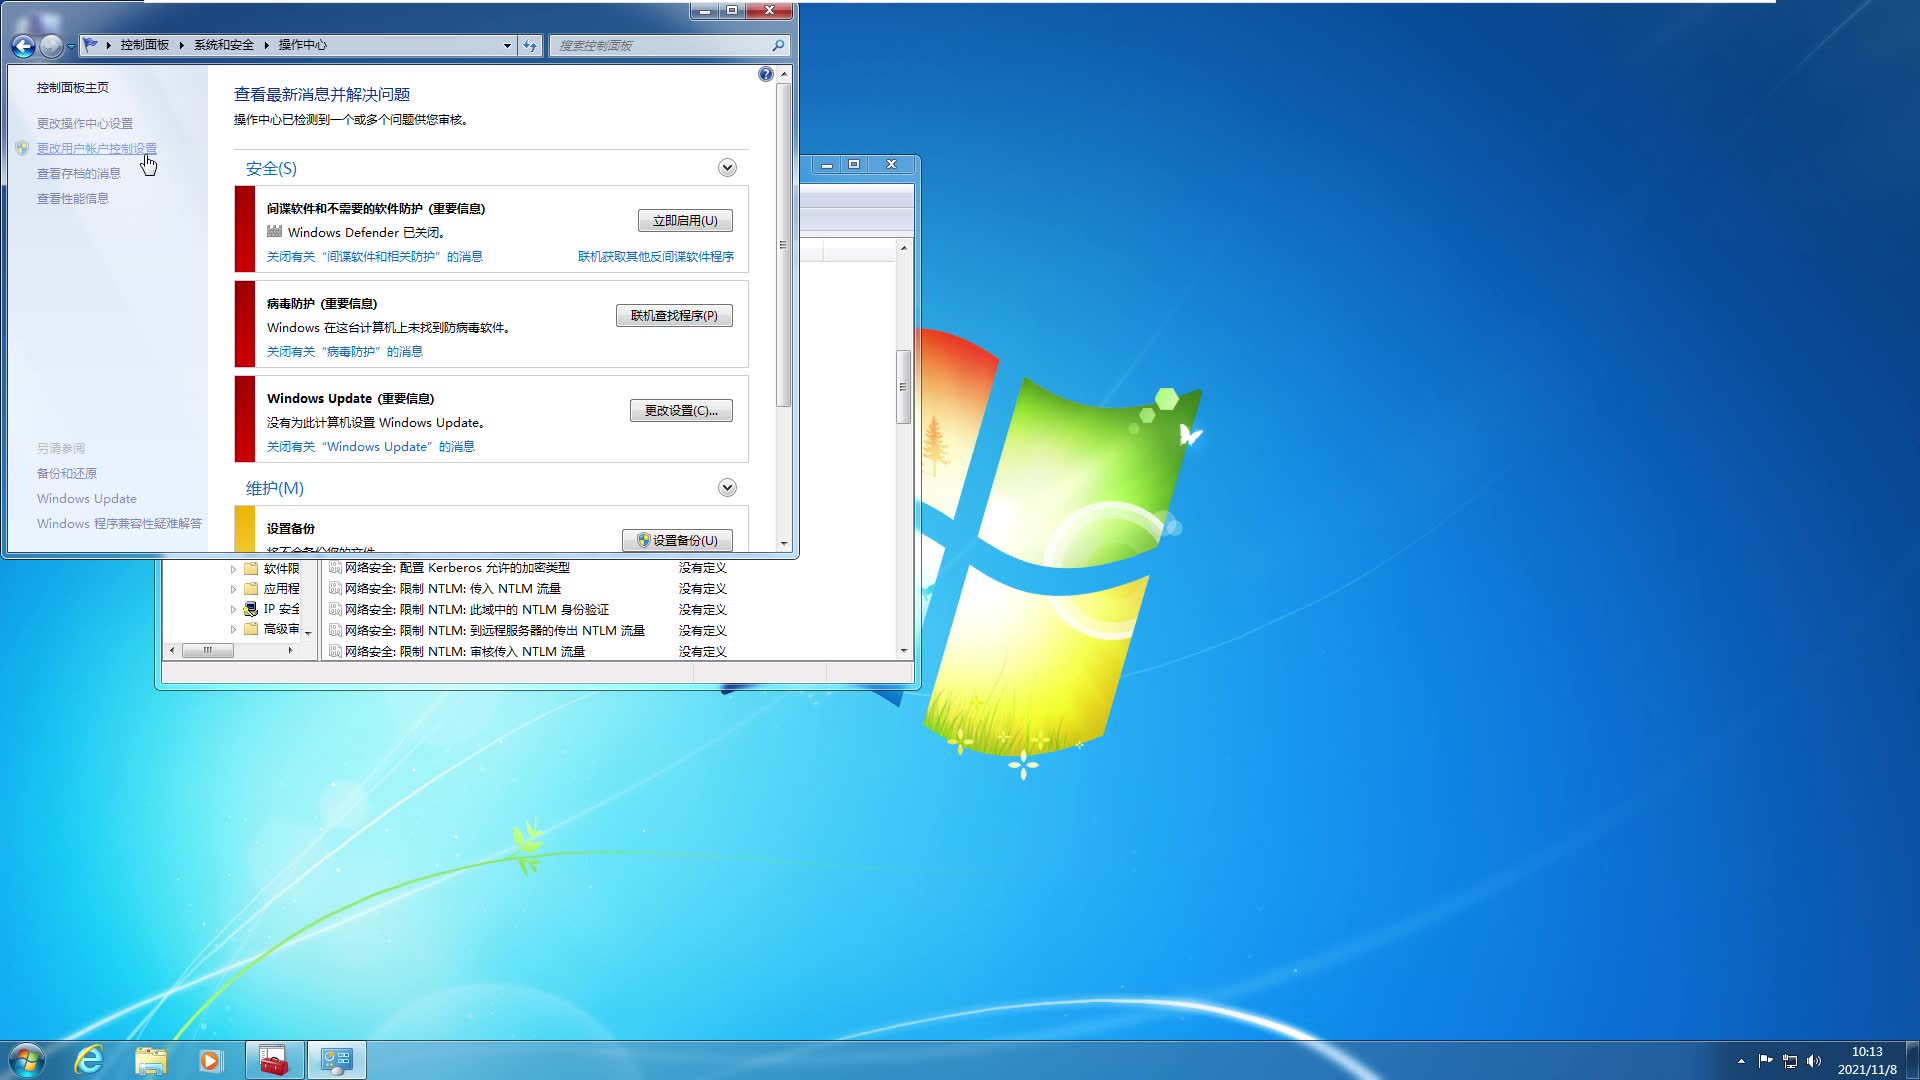

图形界面操作:控制面板路径
图形化操作适合单台服务器,不求快,但一定不会出错。
操作流程:
- 点击“开始”→ 打开“控制面板”
- 找到“系统和安全”分类并点击进入
- 选择“Windows防火墙”图标
- 左侧栏点击“关闭或开启Windows防火墙”
- 在“专用网络位置设置”和“公用网络位置设置”两个板块下,全部勾选“关闭(不推荐)”
- 点击“确定”保存,防火墙状态即刻变为关闭
这里有个细节容易忽略:2008r2系统有时区分“域配置文件”“专用配置文件”“公用配置文件”三类网络位置,如果你登录服务器的账号加入过域环境,控制面板里可能只显示当前生效的网络配置,其他配置需要切换到对应网络位置或者用命令方式处理。
命令法:server2008 r2关闭防火墙命令
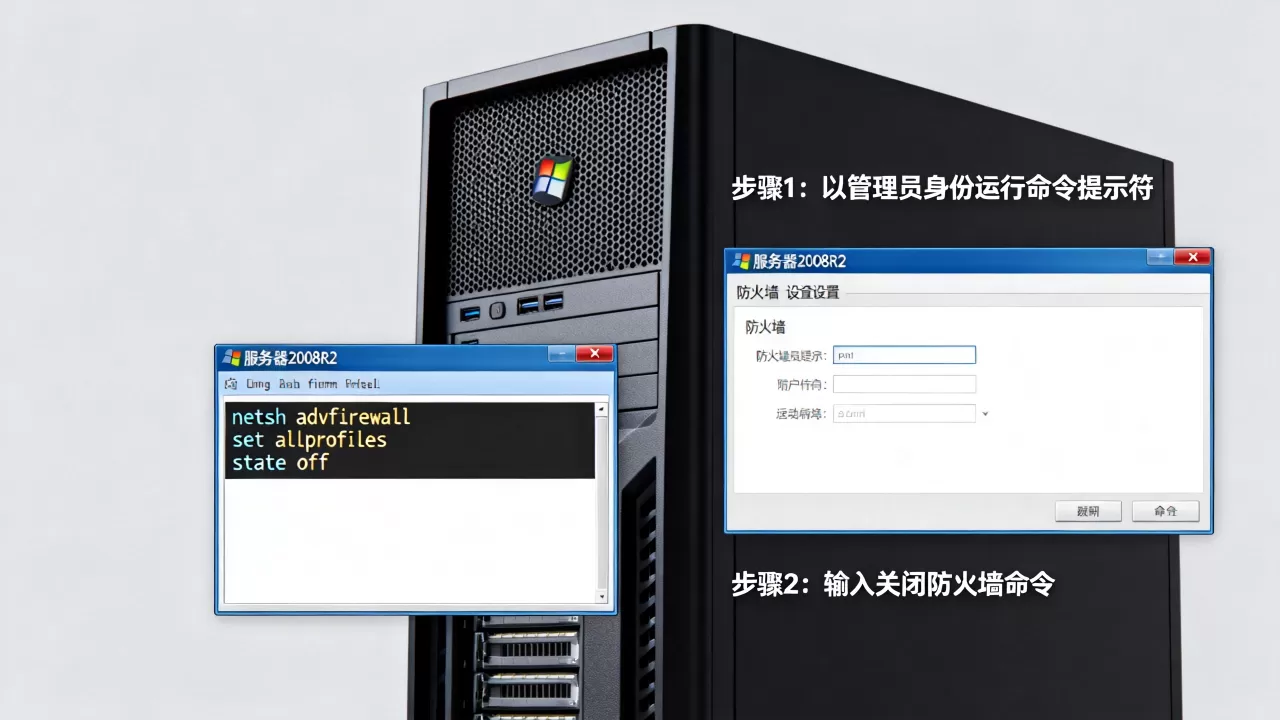
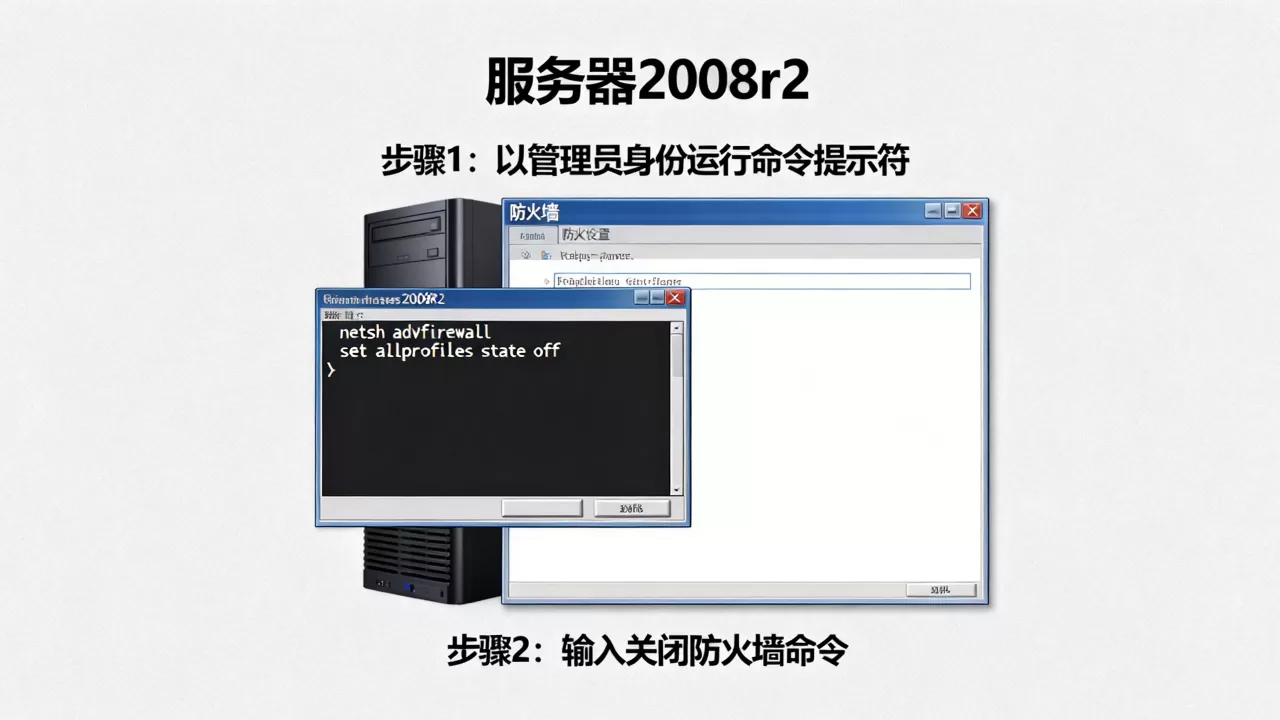
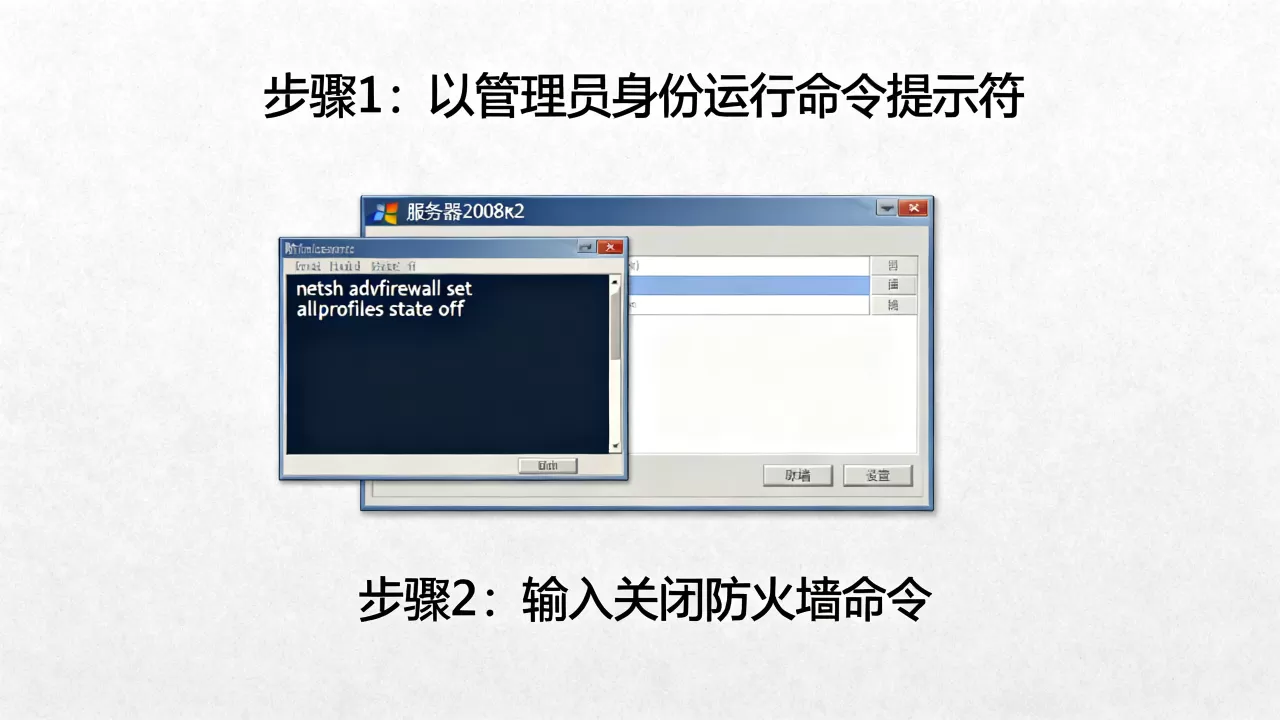
适合批量管理多台服务器、远程操作不方便点鼠标的场景,用管理员身份打开命令提示符,输入以下命令即可:
netsh advfirewall set allprofiles state off回车后系统会返回“确定”,这条命令一次性关闭域配置、专用配置、公用配置三个位置的防火墙,比图形界面操作更彻底。
如果想精确控制,只关闭当前的配置文件,可以这样:
netsh advfirewall set currentprofile state off服务层面也可以一同停掉,避免重启后防火墙服务自动拉起,打开运行窗口输入services.msc
,找到Windows Firewall服务,双击把启动类型改成“禁用”,服务状态改为“停止”,这样即使系统重启,防火墙也不会再自动运行。
为什么业务系统在2008r2上总是建议先关防火墙
行业内运行2008r2的服务器大多承担老ERP系统、MES生产管理系统、财务软件或历史数据对接服务,这些软件在设计之初没有考虑防火墙端口开放的普适性,很多老系统内部端口是固定的,开发文档也不会写清楚需要放行哪些端口,部署时若防火墙开着,容易出现“软件装上去了但连不上”的尴尬局面。
内网部署的常见矛盾场景
生产环境里常见这样一种情况:服务器装好MES数据库后,前端电脑连接数据库超时,排查半小时发现是2008r2防火墙默认拦住了1433端口,这时候你手动去“高级设置”里增加入站规则,可是老系统的动态端口范围根本不太好通过图形化界面添加完整。
行业共识认为,内网环境里关闭防火墙是解决此类问题效率较高的方式,前提是,服务器本身处在公司内部局域网,与外网存在边界防火墙隔离。
不是让你裸奔,而是关闭“拦截”这个动作
关闭系统自带防火墙,不等于放弃所有安全防护。真正的安全边界应该部署在路由器、硬件防火墙或云安全组上,而不是依赖一台老服务器的软件防火墙,尤其是2008r2已经停止主流支持,系统自身的安全漏洞越来越多,一台暴露在公网上的2008r2服务器,靠系统防火墙本身也防不住真正的攻击。
内网场景里,关闭2008r2防火墙的“拦截”动作,让业务数据走通,配合IPSec策略限定来源IP,这种组合方式远比你开着防火墙挨个猜测哪些端口需要放行要稳妥得多。
服务器2008r2远程桌面端口3389打不开是因为防火墙吗
远程桌面连不上是运维日常咨询量最高的一类问题,打开任务管理器看进程,TermService明明运行着,但3389端口就是不通,排查时不用急于关防火墙,先看数据走到哪一层。
第一步:查看3389端口监听状态
服务器本机或远程登录后,命令行执行:
netstat -an | findstr 3389看到以下输出说明监听本身正常:
TCP 0.0.0.0:3389 0.0.0.0:0 LISTENING第二步:确认防火墙入场拦截
如果netstat显示监听正常,但外部客户端telnet 3389端口不通,那大概率是被防火墙挡住了,此时Windows防火墙的入站规则里如果没有放行“远程桌面”或TCP 3389端口,从哪里都连不进来。
解决方式有两种:
- 入站规则里新建一条放行TCP 3389端口的规则
- 直接关闭Windows防火墙(注意,如果这台2008r2加入域环境,域策略可能会强制拉回防火墙状态,关不掉时需要联系域管理员调整GPO)
第三步:涉及路由器或云安全组
如果服务器是托管在IDC机房,或者使用了简米云、酷番云的云服务器,外部访问还要经过机房防火墙或云安全组的过滤,这类场景下系统防火墙关闭了3389依然不通,应该去排查安全组策略和机房防火墙的放行列表,端口问题就出在哪一层,就去哪一层放行。
如何确认2008r2防火墙已彻底关闭
平时有不少朋友认为“控制面板里点关闭”就完事了,实际上系统服务状态、组策略覆盖、GPO下发都可能导致防火墙在重启后“复活”,确认是否真正关闭,两招即可。
查看当前所有配置文件的运行状态
管理员命令提示符下执行:
netsh advfirewall show allprofiles state系统会逐项列出域配置文件、专用配置文件、公用配置文件的当前状态,看到三个位置全部显示“关闭”,就说明防火墙确实已经关闭了。
检查Windows服务是否处于停止状态
运行窗口输入services.msc,找到Windows Firewall服务,查看状态:
- 状态为“已启动”→ 防火墙进程还在运行
- 启动类型为“自动”→ 系统重启后防火墙会自动启动
如果服务状态是“已停止”且启动类型为“禁用”,防火墙已经从进程层面彻底关闭,即使系统重启,也不会自动运行。
2008r2服务器防火墙关闭后安全吗
不要因为关了防火墙,就把服务器裸奔在公网上。 2008r2系统已经停止扩展安全更新,系统本身的漏洞风险逐年增大,关闭系统防火墙后,建议做以下补偿措施:
- 用硬件防火墙或云安全组限制外部访问来源IP,只放行业务必需端口
- 开启远程桌面的“网络级身份验证”,并设置相对强壮的服务器密码
- 定期检查系统日志中异常的登录失败记录
- 安装杀毒软件,但注意某些老牌杀软与2008r2兼容性一般,选择支持该系统的版本即可
业界经常看到这种现象:服务器防火墙关闭了,但服务器所在内网环境整体防护很强,多年运行安然无恙;反而一些开着防火墙的2008r2服务器,因为安全更新缺失被攻破,防火墙开关本身不是安全的分水岭,服务器所在网络边界的安全能力才是。
关闭2008r2防火墙的常见问题排查
2008r2防火墙关闭后为什么又自动启用
多数情况是域环境组策略强制覆盖,域管理员在GPO里配置了“Windows防火墙:保护所有网络连接”为已启用,并下发到了服务器,这种情况下,本地点击关闭后系统会在下一次组策略刷新时恢复启用状态,解决办法是联系域管理员,在特定OU上禁用该策略,或者把该服务器移出受策略影响的OU。
服务器2008r2怎么关闭防火墙,重启后依然关闭
需要两步配合,控制面板里关闭防火墙只是“关闭当前生效的配置文件”,如果要重启后保持关闭状态,还需要把服务启动类型改为禁用,操作方法在服务管理窗口里找到Windows Firewall,双击后先“停止”,再把启动类型改成“禁用”,最后点击“确定”即可。
关闭防火墙后内部服务器之间互相访问还是不通
防火墙不是唯一拦截因素,检查一下系统是否有IPSec策略、本地安全选项中的“网络访问:本地账户的共享和安全模型”,以及双方是否处于同一网段,常见的情况是,关闭了2008r2自带防火墙,但两台服务器之间的物理交换机ACL绑定了端口限制,这需要找网络管理员放行对应网段的通信规则。
一台老系统的服务器,防火墙开也好关也好,最终目的都是让业务稳定运行,关闭防火墙只是手段,不是目标,配置完别忘记做一次远程连接和业务验收测试,确认数据链路通畅后再恢复到日常运维状态。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/747236.html