反向服务器骗局本质上是利用信息差,把共享资源包装成独享服务,把简单功能包装成高端防御,再配上一套听不懂的技术术语让你乖乖掏钱。这些骗局集中在CDN、高防IP、反向代理配置服务三个领域,普通人踩坑概率相当高。
反向服务器骗局的黑产链条先搞懂对手的底牌
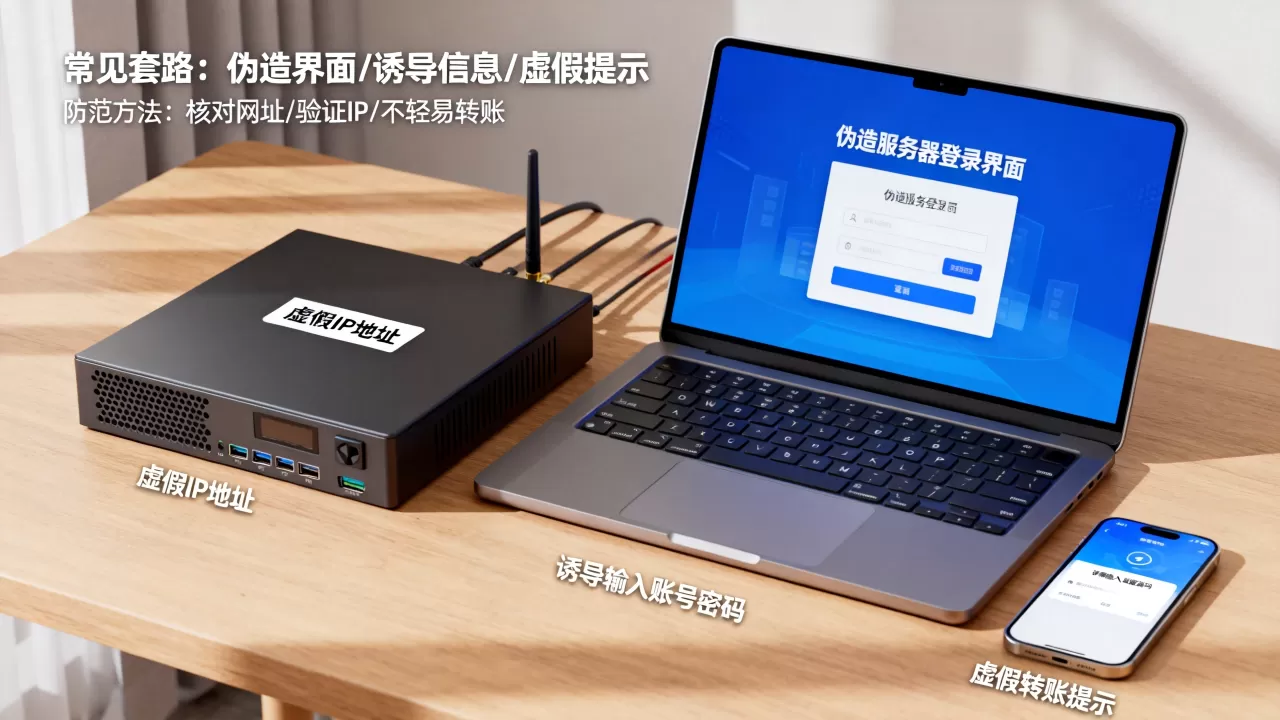
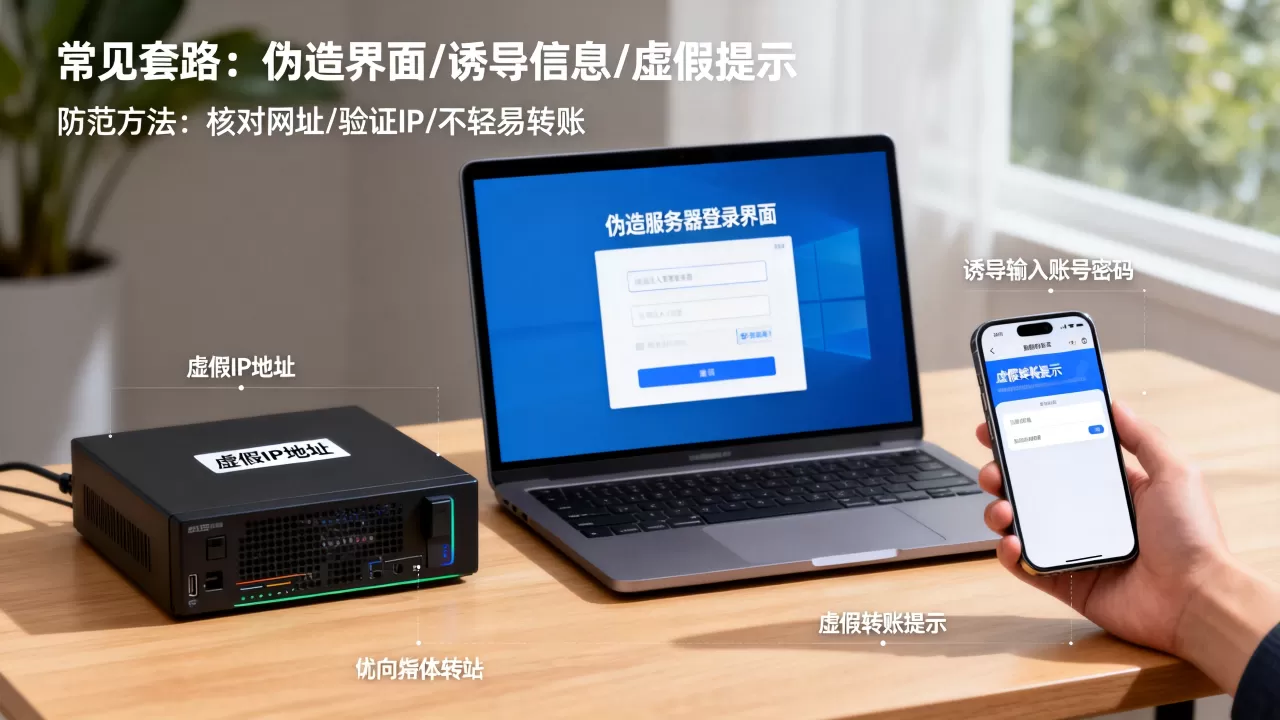
你理解的“反向服务器”其实是反向代理服务器,它替源站接收用户请求,再把内容转发回来,正规玩法是隐藏源站IP、负载均衡、缓存加速,骗子的玩法则是让你看到一套精致的后台面板、几张测速图、一份看起来很权威的SLA协议,然后背后什么都没有。

骗子盯上的不是大企业,而是三类人:刚学会搭建网站的中小站长、想省钱又怕麻烦的电商创业者、完全不懂技术但急着做业务的外行老板,这三类人共通点是:听不懂技术细节,但特别好面子,不好意思追问“这个怎么验证”。
下面按骗局权重从高到低拆解,看完你至少能避开九成以上的坑。
第一类骗局:纯API套壳把开源自建说成“独享物理节点”
这是目前最常见的骗局,骗子在GitHub找个开源反向代理面板(比如Nginx Proxy Manager这类的Web管理界面),装到自己VPS上,改个LOGO,买个便宜的域名,三天后就能上线“××云生态加速平台”。
典型话术陷阱
- “我们拥有全球300多个优质节点”实际节点列表是抄的,能用的只有两三个跨境小鸡(低价VPS)
- “智能路由自动切换,毫秒级故障转移”实际上是Nginx的
proxy_next_upstream配置,免费功能 - “专线优化,BGP多线接入”实际上用的普通国际带宽,晚高峰丢包率让你怀疑人生
怎么用一分钟验证是不是套壳
- 付几十块钱买个最低套餐
- 查看解析后节点IP归属
- 拿这个IP去
ipip.net反查归属
如果展示的节点IP指向的AS号(自治域编号)属于AWS、Vultr、DigitalOcean这类公有云厂商,但销售页面说“自有物理机房”,说明你的流量就是在大厂母鸡上跑了个Docker容器,这不是说用小厂VPS一定不好,但你付的是“独享物理机”的钱,拿到的却是几块钱一个月的共享资源这就是欺诈。
第二类骗局:小品牌CDN“超卖”共享带宽伪装成独享资源
CDN本身就是共享经济模型,合理超卖是行业常态,正规厂商超卖比例通常在可控范围,但骗局型CDN完全不管这个,你买的是企业版100M独享带宽,实际分到的可能是1G共享带宽里挤着的几十个用户。
如何识别超卖型骗局
- 看价格:低于市场均价30%以上的,大概率超卖严重
- 测晚高峰:晚8点到11点之间反复请求一个大文件,记录速度变化曲线
- 问客服:直接抛技术问题“你们Anycast用的什么路由协议?ECMP收敛怎么做的?”答不上来的直接跳过
行业共识认为,正常CDN的回源成功率应当做到99.9%以上(这个数字算行业门槛),如果你业务高峰期看到大量502/504,而回源服务器本身负载很低,这说明CDN边缘节点的过载拦截策略把你的请求丢弃了。
这类骗局受害者最多的是用WordPress建外贸站的小团队,贪便宜买了年付几十块的“国际CDN”,结果海外客户打开首页等八秒,跳出率飙升。
退款条款里的猫腻
骗局型服务商经常在退款条款里写“不支持退款”“仅支持等额余额退”但余额不能提现,签合同前看结算周期,月付=安全,年付=风险,你买的是长期服务,不是理财,没必要一次性交完三年钱。
小品牌CDN和自建集群怎么选不被“技术先进”洗脑
这个问题大量出现在百度“cdn对比自建”相关搜索词下,但业内答案一直很清晰。你只有两类情况适合考虑小品牌CDN:一是业务在海外且对大厂敏感,二是预算有限且愿意承担不稳定风险。多数人直接选大厂省心。
自建反向代理集群的隐藏成本
- 需要至少3台以上不同物理位置的云服务器做高可用
- 要有人处理内核参数调优(比如
net.ipv4.tcp_tw_reuse、somaxconn这些老生常谈但真出问题要折腾半天的东西) - 还要买监控、日志、报警服务
这些对于一个日活不过万的中小网站来说,相当于买了个哈士奇,如果你连iptables和firewalld都分不清,绝不要自建反代,被攻击了连诊断方向都没有。
这正是骗子最爱你的地方你懵,他就敢卖你“一键防御包”。
第三类骗局:高防IP的“黑洞”话术清洗能力注水
高防IP的核心卖点是“防御DDoS”,但这里的水比你想的深得多。
清洗机房的三层套路
- 物理层:号称“单机300G防御”,但机房里跑的是共享带宽,攻击流量一来大家都断
- 网络层:承诺“秒级封堵”,实际清洗规则要人工审核,攻击打过来后十分钟才生效
- 业务层:洗掉恶意流量后,正常用户请求也被误伤,页面加载速度变慢数倍
测试防御能力的实战步骤
- 小量攻击测试:找合法的压力测试服务(比如某些云厂商自带的DDoS演练)打1-2G流量,看底层IP有没有暴露
- 观察黑洞路由:看服务商封堵阈值是不是远低于标注值
- 检查防护报表:后台日志里有没有具体攻击类型分析,还是只有一个空洞的总流量数字
业内专家指出,多数自称“高防”的服务商实际用的都是上游大厂的“混洗”流量,自己根本没有真正的DDoS清洗设备,最多算个IP中转,遇到攻击时他们处理方式是直接黑洞你几小时,然后告诉你是“ISP封的”。
更极端的局是“三重收费”先收基础服务费,攻击时让你升配收临时费,攻击结束后再收流量清洗费,整个链路下来,一次真实攻击可能让你账单翻五倍。
第四类骗局:源站IP泄露反向代理保密承诺的致命miss
反向代理最核心的功能就是隐藏源站IP。骗子在演示阶段把源站保护吹上天,但实际配置时漏洞百出,导致你的真实IP直接裸露。
源站IP泄露的常见通道
- DNS历史记录:你买服务之前用的是别的DNS解析服务商,历史记录里依然能查到源站IP
- 证书透明度日志:SSL证书签发记录里的IP,用
crt.sh一查一个准 - 文件路径泄露:某些默认配置返回真实路径信息,比如
X-Forwarded-For头处理不当暴露内网信息 - 邮件头信息:你站内发的邮件,headers里带的IP可能就是源站地址
一个可以立刻执行的检查清单
- 用
dig命令查A记录,确认域名解析指向CDN节点而非源站 - 在线查历史DNS记录,确认没有被绑定过源站IP
- 查看响应头是否含有
X-Server-IP等自定义暴露头 - 用
curl -I检查返回的Server字段,是否还有Nginx暴露给源站的特征
买服务前,可以要求服务商提供“配置完成后的安全测试报告”,正规服务商有自己的扫描工具,能快速反馈域名解析状态、源站IP暴露风险,如果对方回复“我们的服务不需要做这类测试”,大概率不靠谱。
反向服务器常见问题Q&A
问:反向服务器防骗有哪些实用方法?
问:反向代理服务器和正向代理怎么区分?
正向代理面向你,替你访问外部资源,目标服务器不知道自己被代理了;反向代理面向访问者,帮你把请求转发给内部服务,用户也不知道背后有几台服务器,如果你向服务商提问时,对方连这两者都讲不清,连这单生意都没必要继续谈。
问:免费反向代理服务能用吗?
能用,但只能做实验,免费服务没有SLA,没有DDoS防护,没有7×24客服,节点IP随时可能被墙、被滥用封禁,你的业务只要涉及用户数据,就不要用免费反向代理,更不要相信“免费版”转“付费版”后数据自动迁移,你的配置、证书、日志全都没了,而且对方也不提供备份导出。
最后一个实操型问题:怎么确认反向代理服务商提供的节点覆盖是真的?
购买之前,要求对方提供一个测试域名和测试节点列表,你本人在多个不同地理位置发起请求,用traceroute或MTR命令追一下路径,对比节点IP的归属地和延迟,让对方展示不同地区测速图原图文件,很多骗子给的测速图是从别人文档里截图来的,图片元数据里能查到PS痕迹。凡是拒绝提供测试IP的服务商,一律按骗子处理。
反向服务器骗局总归一句话:任何宣称“远超同行性能”但价格又远低于市场均价的“技术福利”,背后必定有人在替你分担成本那个人就是你。
你不需要变成网络专家,但至少要会看节点IP归属、会查历史DNS记录、会翻退款条款,这三个基本功做好,九成骗局上线跑路之前就能被你看穿。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/750457.html