我的世界服务器op无法直接查看任何玩家的明文密码,因为密码以哈希加密形式存储,但op可以通过后台数据库和权限指令重置密码,这既是服务器管理的基础操作,也是防止滥用权限的高危行为。
我的世界服务器op查看玩家密码的真实原理与边界
很多玩家好奇“我的世界服务器op怎么看别人密码”,这个问题的背后往往是对服务器权限体系的不了解,作为开服者或管理员,我首先要坦白一点:即使你是OP,也无法像打开记事本那样看到某个玩家输入的原始密码,所有主流服务端,无论是官服、Paper、Spigot还是模组服,都把密码经过加盐哈希处理后写入数据库,这意味着密码在存储端已经被不可逆地打乱,哪怕你拿到数据库文件,看到的也是一串乱码。
但为什么网上还有人问“我的世界服务器op查玩家密码指令”呢?因为存在两种靠近目标的操作:一是通过后台数据库直接替换哈希值,实现“改密”;二是通过插件指令强制重置密码,这两者都不等于“查看”,却能在实际效果上达到控制账号的目的,行业共识认为,OP权限本质上是一种“信任代理”,而不是“万能钥匙”,滥用改密能力会被视为严重违规。
我的世界服务器op能查看密码吗:加密机制决定答案
要彻底理解“我的世界服务器op能查看密码吗”,你需要先知道登录插件的存储逻辑,以最常见的AuthMe插件为例,玩家注册时输入的密码会经过BCrypt算法生成一个60字符左右的哈希字符串,例如$2a$10$e0MYzXyjpJS7Pd0RVvHwHe...,这个过程是单向的,只有玩家自己输入正确的原密码,服务器才能通过比对哈希验证身份。
所以从技术上讲,明文密码在服务器上根本不存在,哪怕是服务器文件的最高权限者,能看到的只有哈希值,官方Wiki也指出,管理员不应该尝试逆向密码,因为计算成本极高且违反用户隐私协议,业内专家指出,试图从哈希反推明文密码的唯一可行方式就是暴力破解,但在现代密码算法下成功率极低。
我的世界服务器op查密码指令:实际掌握的是重置权
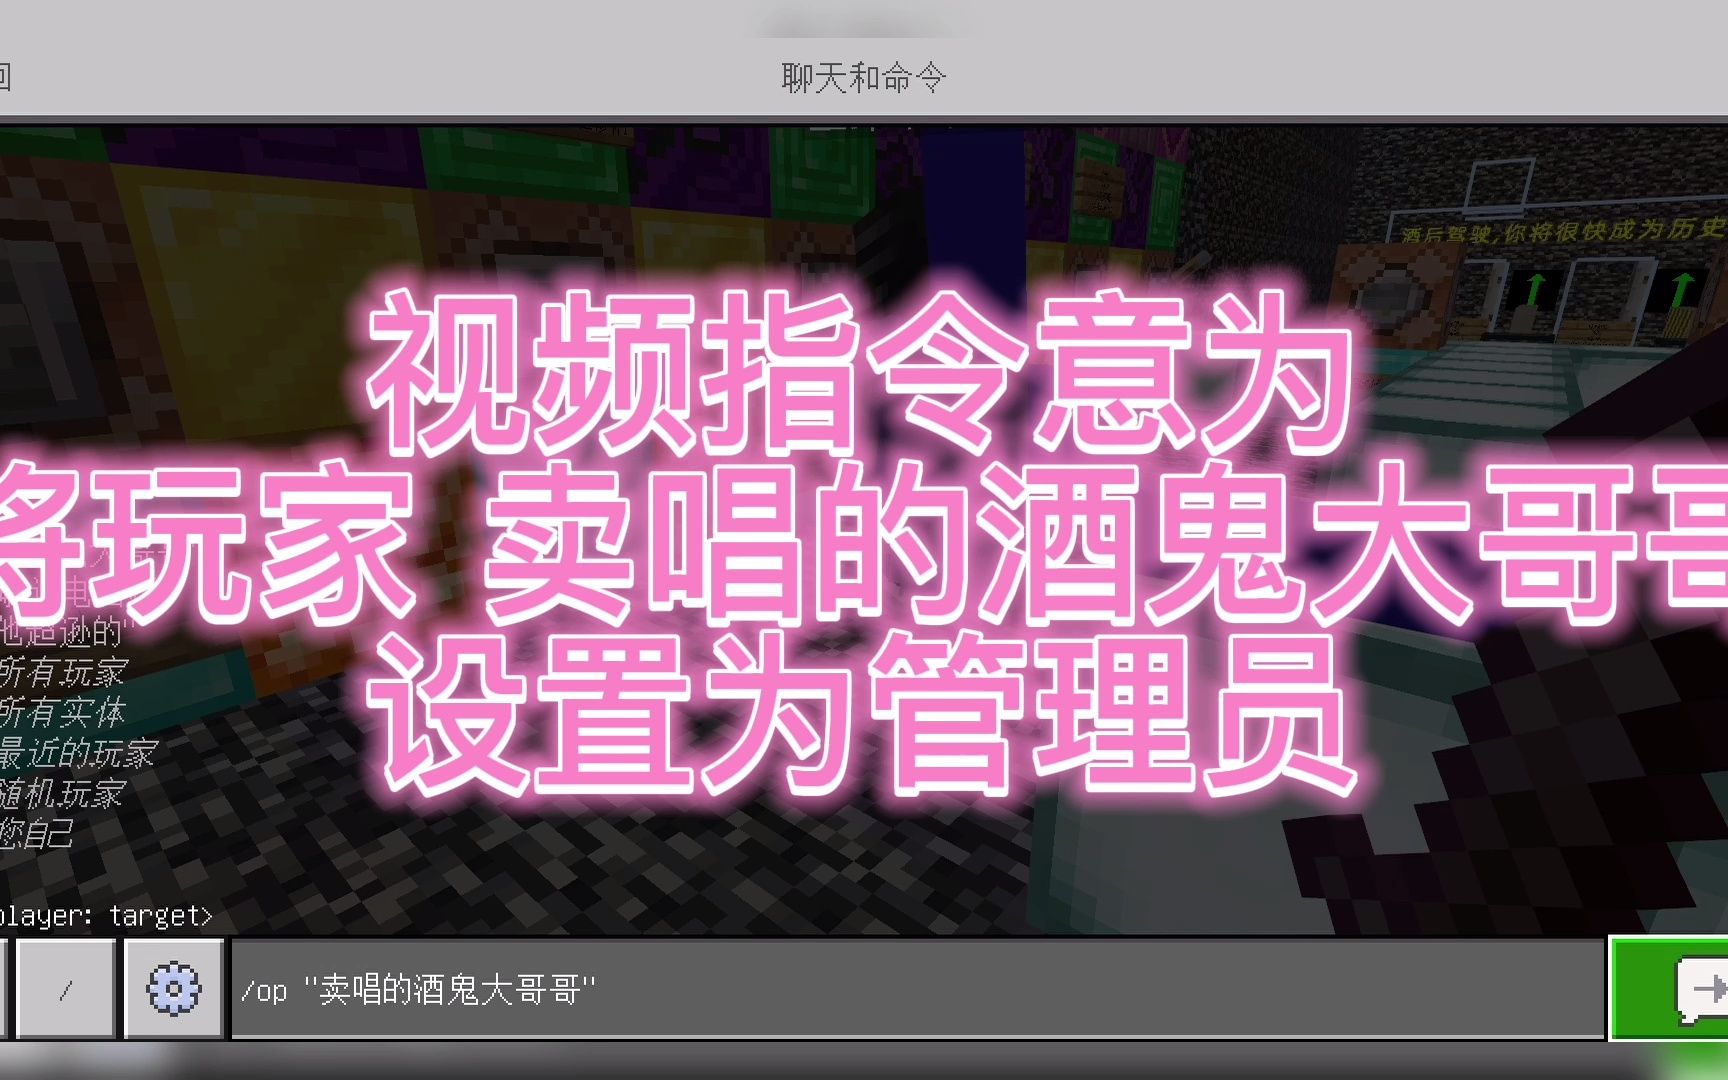
我的世界服务器op查密码指令”具体指什么?在实际运维中,OP常用的指令是/authme changepassword <玩家名> <新密码>
或/register系列管理命令,以AuthMe为例,完整的重置流程是:
- 在游戏内或控制台输入
/authme changepassword Steve NewPass123 - 系统会立即将这个玩家的哈希值替换为新密码对应的哈希
- 该玩家下次登录时必须使用新密码,旧密码立即失效
如果你使用的是CatSeed或自定义登录系统,则可能要通过MySQL修改authme表,更新password字段的BCrypt值,操作时要确保服务器已停止写入,否则可能导致表锁损坏,这里要明确一个原则:重置密码是OP的合法管理行为,但必须在玩家知情或处理盗号申诉时进行,随意重置他人密码属于滥用权限。
我的世界服务器op怎么直接改玩家密码:两类场景实操
既然无法“看”,那“改”就成了解决问题的实际出口,下面分两个场景说明“我的世界服务器op怎么直接改玩家密码”的具体步骤。
玩家忘记密码,请求管理员重置
这是最正当的用途,处理流程应规范化,而不是在聊天框随手敲指令,建议操作路径:
- 通过服务器后台插件列表确认登录插件类型(AuthMe、LoginSecurity、nLogin等)
- 让玩家提供注册邮箱、绑定的游戏内UUID或最后一次登录IP作为身份验证
- 在控制台执行对应插件的重置命令,以AuthMe为例:
/authme changepassword <玩家名> <临时密码> - 将临时密码私聊发送给玩家,并要求其登录后立即执行
/changepassword修改
注意,临时密码不要用玩家生日、123456这类弱口令,建议用Mine2026#Op这种混合格式,重置成功后,旧的所有会话令牌都会失效,玩家需要重新登录。
通过数据库直接替换哈希值
当插件指令失效或玩家无法进服时,可以直接操作数据库,以MySQL中的authme表为例:
- 先执行
SELECT password FROM authme WHERE username='Steve';查看现有哈希 - 然后生成一个新的BCrypt哈希,可以使用在线工具或本地PHP脚本,也可以用AuthMe自带的管理工具
- 执行
UPDATE authme SET password='新哈希' WHERE username='Steve';
这里有个关键点:不同插件对哈希的前缀要求不同,AuthMe会在BCrypt前加
$2a$,而有些插件用SHA256,直接复制网上生成的哈希很可能导致登录失效,行业共识建议,除非熟悉数据库操作,否则优先使用插件指令,因为插件会自己处理格式问题。
我的世界服务器op查玩家密码背后的安全隐患与防滥用机制
明确“op能查密码吗”之后,更要重视权限滥用的防范,现实中,不少服务器因为OP偷看/改密导致玩家流失,甚至引发法律纠纷,据统计,中小型服务器中相当一部分关服事件与管理员滥用权限有关。
OP权限的分级与隔离
避免滥用,最有效的方式就是不要让“全部权限”集中在一个OP身上,使用LuckPerms插件进行权限细分:
- 基础OP:只能执行踢人、封禁、回滚等常规操作,不赋予
authme.命令权限 - 高级管理员:可以重置密码,但需要经过双重确认,比如控制台执行+日志记录
- 服主:拥有数据库读写权限,但建议使用单独的数据库账号,避免通过游戏内OP执行SQL
同时开启AuthMe的authme.permission检查,只给信任成员分配authme.changepassword节点,这样即使有人拿到OP,也无法直接改密码。
日志审计与操作留痕
任何一次密码重置都应该留下痕迹,在config.yml中开启LogConsole和LogMessage,把后台操作输出到文件,建议定期(比如每周)检查logs/command.log,搜索changepassword和reset关键字。
对于使用面板服的站长,还需要注意面板本身的后台权限,如果面板账号被破解,攻击者可以绕过游戏内OP直接操作MySQL,因此要给面板设置独立强密码,并且开启两步验证,2026年的服务器安全趋势中,基于IP白名单的数据库访问控制已经成为基础配置,只允许服务器本地IP连接3306端口,外部一律拒绝。
我的世界服务器op改密码时,玩家该怎么保护自己
既然OP拥有这么强的能力,普通玩家自然担心账号安全,从我的经验看,防护措施分为三层:
- 第一层:使用高强度注册密码,不要在服务器使用与QQ、邮箱相同的密码,防止撞库
- 第二层:尽早绑定双重验证,现在主流登录插件已经支持TOTP验证码,启用后即使OP改密,攻击者没有手机验证码也无法登录
- 第三层:留好注册证据,保存注册时间、常用IP、游戏内好友名单,万一账号被恶意重置,可以凭这些向管理员申诉
对于服务器运营者来说,建议在服务器规则中明确写明“管理员不会询问你的密码,也不会将重置密码流程通过游戏内聊天发送”,并制作一个简单的FAQ页面,这样既能减少玩家的被诈骗风险,也能在纠纷发生时快速取证。
常见问题:我的世界服务器op怎么看别人密码
问:我用OP权限执行/authme chp 能看到玩家原来的密码吗?
不能。chp(changepassword的缩写)只会把你指定的新密码替换到数据库,不会输出任何旧密码信息,无论你输入什么参数,系统都不会返回玩家旧密码的哈希或明文,因为插件设计上就禁止了这种读取操作。
问:我拿到服务器数据库文件,能通过工具把哈希还原成密码吗?
理论上存在暴力破解工具,但绝大多数强密码(包含大小写、数字、符号)在BCrypt算法下需要数十年才能穷举完成,而且服务器数据库通常每5分钟备份一次,你拿到的哈希可能已经过期,更重要的是,未经玩家本人同意而破解其密码,在中国网络安全法律框架下属于违法行为,轻则封禁,重则承担民事责任,建议你放弃这种想法,将精力用在正确的服务器管理上。
问:玩家举报说密码被改了,OP如何查是不是有其他人操作过?
你先查看数据库的authme表里lastlogin和lastip字段,判断账号是否存在异地登录,然后翻阅plugins/AuthMe/logs/下的日志,搜索该玩家名,查看是否有密码变更记录,如果日志显示在某个时间点执行了changepassword,但当时你本人在线,而你又没有操作过,那就说明OP账号泄露,应立即重置所有OP密码并检查插件权限分配,确认是恶意修改后,按服务器规则对涉事OP进行撤权处理,再为玩家恢复原始密码。
最后想说,“我的世界服务器op怎么看别人密码”这个问题本身就是一个权限边界测试,正规的服务器管理中,OP不需要看密码,只需要做好重置流程和日志审计,守住这条线,玩家才会信任你的服务器。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/751680.html