扫描服务器最核心的语句就是使用Nmap、Masscan等工具发起探测,例如nmap -sV -p- 目标IP,通过特定命令语法完成端口、服务、漏洞等信息的批量采集。不同的工具和参数组合,决定了扫描的深度、速度与隐蔽性,下面直接拆解各类主流扫描器的高频用法,从基础语句到实战组合,一次讲透。
服务器端口扫描命令有哪些?nmap常用参数详解
提到扫描服务器,Nmap(Network Mapper)是绕不开的行业默认标准,它几乎成了端口扫描的代名词,针对服务器场景,你需要掌握的不只是nmap 目标IP这种入门写法,而是理解参数如何决定结果。

基础探测语句的三种变体
- 快速存活探测:
nmap -sn 192.168.1.0/24,这条命令只做Ping扫描,用于判断哪些主机在线,不涉及端口探测,速度极快,适合内网资产盘点第一步。 - 全端口TCP连接扫描:
nmap -sT -p- 目标域名,-sT代表完整的三次握手连接扫描,准确性高,但容易被业务日志记录。-p-代表扫描1-65535全部端口,适合做深度体检。 - 半开放式SYN扫描:
nmap -sS -p 80,443,8080-9090 目标IP,这是业内公认最高效的扫描方式,只发送SYN包,不建立完整连接,速度快且隐蔽性强。多数情况下,这会作为默认首选语句。
服务版本与系统指纹识别语句
光知道端口开着还不够,你得知道后面跑着什么服务,这里核心语句是:
nmap -sV -O -A 目标IP
拆开看就很清晰了,-sV是探测服务版本号,-O是识别操作系统类型,-A是激进模式,一次性启用系统探测、版本探测、脚本扫描和路由追踪,这条语句适合对单台服务器做精细化信息收集,是扫描服务器漏洞教程中的必讲内容,因为版本号直接关联已知CVE漏洞库。
脚本引擎实战组合
Nmap最强大的地方在于NSE脚本引擎,你可以用现成语句调用漏洞验证模块。
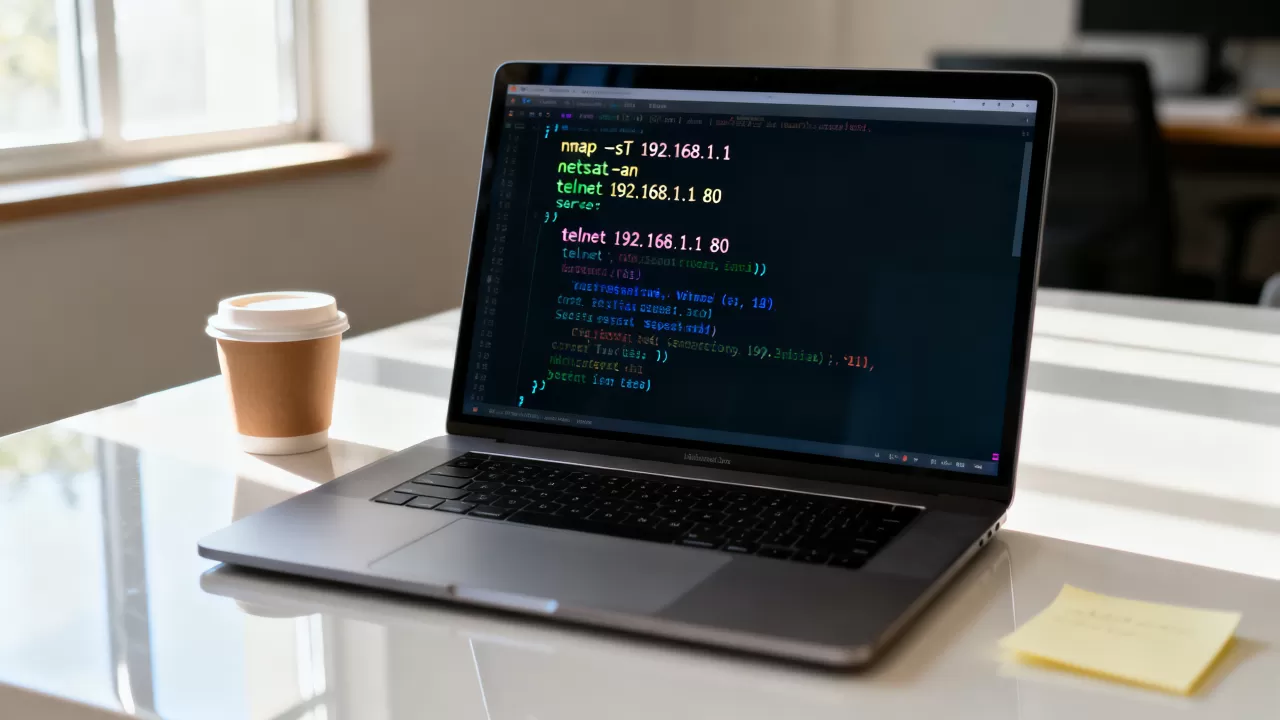
nmap --script=vuln 目标IP
这条语句会调用内置的漏洞检测脚本库,对目标常见漏洞进行初步判断,也可以更精准地针对特定服务,比如nmap --script=http-headers -p 80 目标IP,用于检测Web服务器响应头配置是否泄露敏感信息。
大范围扫描服务器用什么工具?masscan与nmap的对比
当需要扫描大规模IP段,比如整个B段或全国C段资产时,Nmap的串行效率往往捉襟见肘,业界普遍认可的思路是Masscan进行快速端口存活发现,Nmap进行深度指纹识别,这是非常经典的组合打法。
Masscan核心语句与速度优势
Masscan号称是最快的互联网端口扫描器,传输速率可以跑到每秒百万包,它最核心的语句是:
masscan -p80,443,8080 --rate=10000 -iL 目标IP列表.txt
这里--rate=10000表示每秒发送1万个包,-iL用于加载IP列表文件,执行完这条语句后,你会得到一个开放端口的清单,但Masscan的局限性也很明显,它只做端口存活探测,不提供服务版本和系统信息。
两者衔接的实操路径
实际操作中,建议先将masscan的结果导出,再喂给nmap做二次确认,具体命令链是:
- 第一步,
masscan -p1-65535 --rate=5000 目标IP -oG masscan_output.txt - 第二步,
nmap -sV -sC -p 端口号 目标IP,这里的-sC是运行默认安全脚本。
这组命令链的妙处在于先广后深,先用高速工具缩减范围,再用精确工具深入剖析,可以显著提升扫描服务器的效率。
扫描服务器漏洞教程:针对特定服务的精准语句
除了端口扫描,日常运维更关心的是服务器漏洞扫描,除了Nmap的vuln脚本,还有专门的Web应用扫描器,其语句逻辑与端口扫描完全不同。
Web路径爆破与备份文件探测
针对Web服务器,常见的手段是目录扫描,使用工具Dirsearch或
Gobuster,核心语句为:
dirsearch -u 目标URL -e php,html,bak -t 50
这里-e指定扩展名,-t控制线程数,这条语句用于发现网站后台地址、备份文件或未公开的接口,业内专家指出,相当一部分安全事件源于备份文件泄露,这类语句是渗透测试中不可或缺的一环。
中间件漏洞验证类语句
针对特定的中间件,比如Apache、Nginx、Tomcat,可以借助Metasploit框架中的模块,语句格式通常是:
use auxiliary/scanner/http/tomcat_mgr_login
然后set RHOSTS 目标IP,run,这类语句高度模块化,核心思路是调用已知的弱口令字典或特定CVE的利用代码,行业共识认为,对于老旧系统的排查,这类验证语句比单纯版本比对更可靠。
常见扫描工具的成本与适用场景
| 工具名称 | 典型语句 | 适用场景 | 学习门槛 |
|---|---|---|---|
| Nmap | nmap -sV -p- 目标IP |
端口、服务、系统指纹识别 | 中等 |
| Masscan | masscan -p80 --rate=10000 目标网段 |
大规模互联网资产端口发现 | 低 |
| Dirsearch | dirsearch -u URL -e |
Web目录结构探测 | 低 |
| OpenVAS | 图形化/GMP命令 | 全面漏洞生命周期管理 | 高 |
关于扫描服务器价格,市面上商业漏扫设备授权费通常在数万到数十万不等,而基于Nmap和OpenVAS的自建方案仅需一台普通服务器和少量时间成本,对于中小企业,建议优先掌握上述开源语句组合,性价比最高。
内网服务器批量排查:自动化脚本中的高频语句
在真实的运维环境中,手动敲命令效率太低,你通常会把这些扫描语句写入Shell脚本或自动化平台,实现定时巡检。
批量统计开放端口语句
nmap -sS -p 22,3389,3306 --open -oG - 192.168.1.0/24 | awk '/open/{print $2}'
这条语句的作用是扫描指定网段并提取所有开放特定高危端口(如SSH、RDP、MySQL)的IP。--open参数只显示开放端口,-oG输出为可grep的格式,方便脚本二次处理。
定时任务中的隐蔽扫描考量
在扫描服务器需要备案吗这个常见疑问上,需要区分场景,对自有资产或已获得书面授权的合同范围内服务器进行扫描,不涉及备案问题,但若是对公网非授权IP进行大流量扫描,不仅违反《网络安全法》,还可能被云服务商封禁IP。
务必注意:扫描语句本身是一把双刃剑,在执行前,一定要确认操作对象和授权边界,建议在测试环境验证后,再对生产服务器实施精准的、最小化的扫描操作。
扫描服务器语句有哪些常见问题解答
Q1:为什么我用nmap扫描自己的服务器,结果和云控制台显示的不一致?
云服务商的安全组规则通常在虚拟化层过滤流量,而Nmap扫描的是操作系统网络栈,如果安全组未放行对应端口,即使服务器内部服务正在监听,Nmap也会显示过滤或关闭状态,此时请检查云平台的安全组入方向规则。
Q2:服务器扫描语句会直接影响业务系统性能吗?
取决于并发量和扫描类型,全端口高速SYN扫描会产生大量连接请求,可能耗尽老旧服务器的backlog队列,导致正常用户访问变慢,建议将--rate或-T参数设置为保守值(如-T3),并尽量在业务低峰期执行。
Q3:如何彻底防御来自外部的端口扫描行为?
从技术层面无法完全阻止扫描探测,因为只要IP暴露在公网,就会被扫描器发现,有效的缓解手段包括:使用云防火墙或iptables限制单IP连接速率、将敏感管理端口(如22、3389)仅对白名单IP开放、部署蜜罐系统干扰扫描者判断,核心原则是减少攻击面和增加横向移动成本。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/752139.html