WPE接收包的本质,是客户端在调用网络接收函数(如recv/WSARecv)时,WPE通过Hook技术将服务器下发的原始封包数据截获并解密显示。整个过程分为“监听、拦截、解析”三步,如果你正在调试游戏协议或分析网络封包,理解这条链路比单纯看封包十六进制更重要,下面直接拆解接收包从服务器返回客户端的完整路径。
接收包在WPE中的流转路径:从网卡到界面
当服务器数据到达你的电脑,它不会立刻出现在WPE列表里,数据先经过操作系统网络栈,再进入进程内存,最后才被WPE窗口“截胡”,这是2026年主流游戏封包加密下的标准流程。

第一站:网卡驱动和内核缓冲区
数据包抵达物理网卡后,操作系统内核会校验校验和、重组TCP分段,此时WPE看不到,因为它工作在用户态,只有游戏进程调用recv()或WSARecv()时,数据才从内核缓冲区复制到用户态内存。
第二站:WPE的API Hook点
WPE的DLL注入游戏进程后,会修改ws2_32.dll中的接收函数入口,业内专家指出,大多数WPE改版工具只Hook了recv和WSARecv两个函数,这也是为什么部分游戏(使用重叠I/O)用WPE抓不到包的原因。
具体拦截逻辑如下:
- 游戏调用
recv(socket, buffer, size, flags) - 控制权先跳转到WPE的Hook函数
- WPE拷贝一份
buffer中的原始数据(此时仍是密文) - 然后调用原
recv继续执行,返回给游戏 - WPE在窗口里加载新接收的封包,尝试解密/编码转换
第三站:封包内容的格式化展示
WPE收到原始字节后,按Hex和ASCII两种视角展示,这里注意:WPE默认显示的“接收包”是服务器加密后的密文,不是明文,你需要配合游戏的基址偏移或自写解密脚本,才能看到可读的指令。
| 数据类型 | WPE显示方式 | 典型用途 |
|---|---|---|
| 原始Hex | 每字节两位十六进制 | 分析长度、包头标志 |
| ASCII字符串 | 直接显示可读字符 | 识别文本指令(如移动坐标) |
| 结构体数据 | 按长度自动分组 | 读取整型/浮点数值 |

为什么你的WPE接收包显示乱码或错位?
大部分新手误以为“接收包=明文数据”,实际上服务器压缩或异或加密后,WPE显示的可能是乱码,这属于正常现象,关键在于找到游戏的加密边界。
前置过滤:区分TCP分段和逻辑包
TCP是流协议,一次接收可能包含多个逻辑包,也可能一个逻辑包分成两次接收,WPE按“一次recv调用”显示一行,不代表一个完整协议包。
- 解决思路:观察封包长度字段(通常第3-4字节)来切分
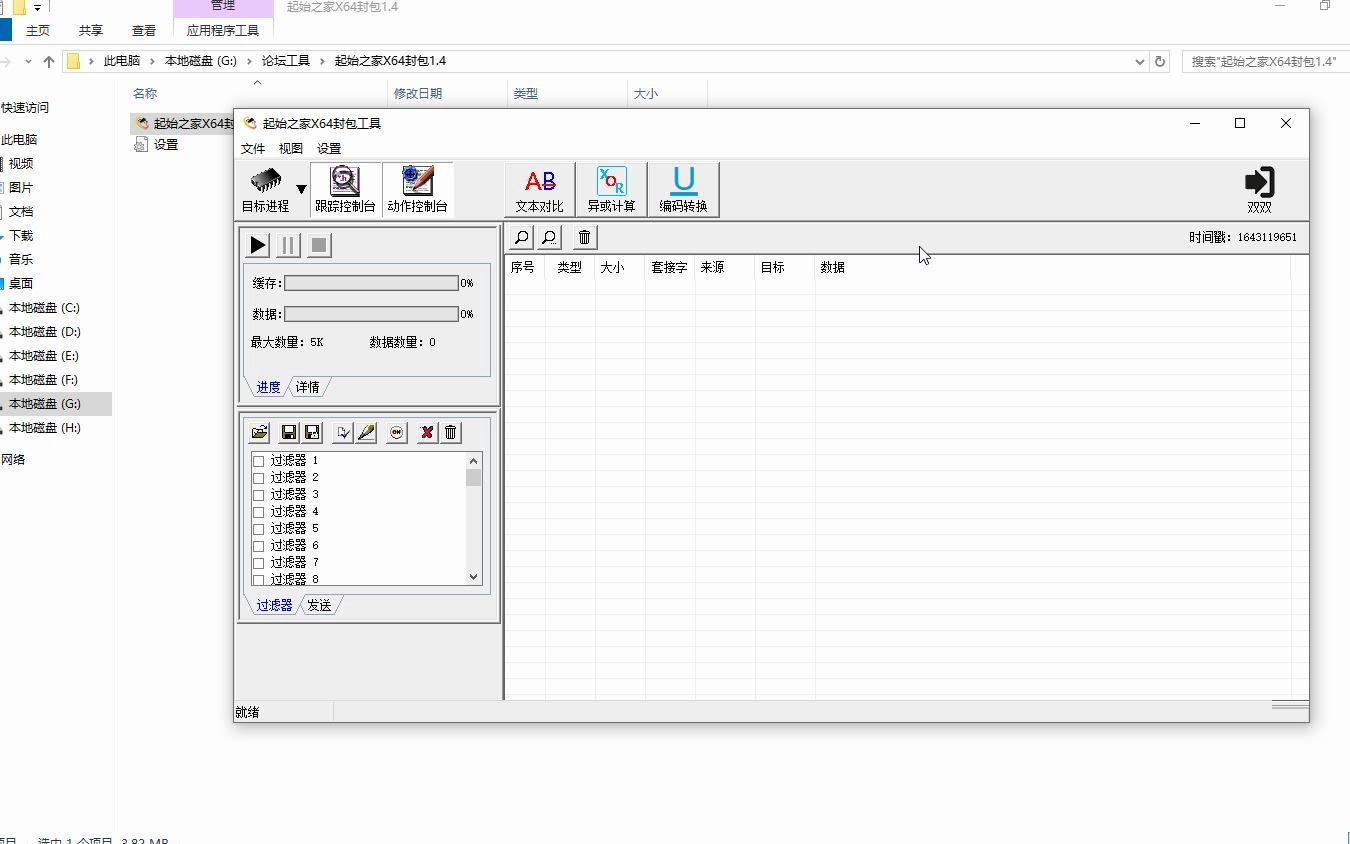
- 实操:在WPE的“数据包列表”右键选择“分割数据包”,设定固定长度或长度偏移
解密层:从Hex到有意义的字段
多数商业游戏会在服务端发送前对封包追加4字节头部标志,并对负载做异或,你可以:
- 抓取一个动作(如商店购买)的接收包
- 对比发送包,找到包头校验字节
- 使用WPE内置的XOR计算器输入密钥,勾选“接收”方向
行业共识认为封包加密的弱点是密钥常与客户端二进制文件绑定,因此静态分析游戏主程序(如用IDA)找出XOR key是通用破解思路,如果你只是想分析明文,不必完全逆向,先尝试WPE的“编码转换”功能,选择“GB2312”或“UTF-8”看是否可读。
接收包不显示的6种排查路径
如果你的WPE接收包列表完全空白,问题通常不在服务器,而在客户端环境,按以下顺序排查:
- 确保游戏使用了Winsock API(而非自研网络库或UDP的Raw Socket)
-

尝试以管理员权限运行WPE和游戏(Hook驱动需要权限提升)
- 查看WPE左下角的“连接状态”是否显示目标进程PID
- 关闭游戏内的高性能反作弊(如保护驱动),否则Hook被还原
- 更换WPE版本:2026年多数游戏采用TLS 1.3,老版WPSet(如v1.9c)不支持
- 使用“发送包”功能测试,如果发送包正常但接收不显示,说明Hook位置不对,用WPE的“目标程序选择”重新绑定到正确的进程子模块

对于新游戏引擎(Unity/Unreal)的特殊处理
这些引擎的网络层常使用UNet或Steamworks,不直接暴露recv调用,此时WPE会抓不到接收包,解决方案是:
- 使用
WinPcap驱动在网卡层抓包(但只能看到TCP分段,无法重组为应用层逻辑包) - 或者改用专门分析工具配合WPE,先把重组的TCP流导出为.pcap,再用Wireshark解码
过滤器在接收包分析中的实战:忽略心跳包
服务器每1-2秒发送一个心跳包(通常长度为0x00-0x20字节),占据WPE列表大量空间,这是网络上搜索“wpe接收包怎么过滤心跳”最常见场景。
- 在WPE的“过滤器”界面新增规则
- 设置“数据长度小于等于32字节”作为丢弃条件
- 勾选“匹配接收方向”并启用“拦截并丢弃”
- 保存为方案,下次抓包自动生效
如果你要分析一个战斗动作的接收包序列,可以先用“暂停接收”功能固定列表,再连续操作游戏角色攻击一次,对比前后新增数据包,即可精准定位该动作对应的服务端反馈。
WPE接收包在不同网络环境下的表现差异
2026年的游戏普遍使用WebSocket或QUIC协议,这导致WPE的传统Hook方式失效,你需要明确自己抓的是哪种协议:
- TCP Socket(传统MMORPG):WPE可直接Hook,接收包有序、稳定
- WebSocket(WS)(H5游戏/部分手游模拟器):数据帧有掩码处理,WPE显示内容错乱,需要先去除掩码
- UDP/TLS(竞技类游戏):WPE无法捕获TLS层解密内容,只能看到密文长度和IP端口
针对WebSocket场景,网络上“wpe接收包怎么解密”的实操技巧是:在过滤器的“解码型”里选择“WebSocket”,WPE会自动去除帧头并处理掩码,如果无效则需要手动计算掩码键(Masks)并做异或。
网络延迟如何影响接收包的分析准确性
服务器返回的数据到达时间受物理链路影响,如果你发现WPE显示的接收包时间戳异常集中(例如都在500ms内),而游戏内操作有明显卡顿,说明不是封包问题,而是网络抖动。
- 本地回环抓包(模拟器或本机单机游戏):延迟接近0ms,接收包与发送包间隔极短
- 跨地域抓包(连接海外服务器):接收包会延迟100-200ms,并且TCP自动重传会导致重复接收包出现
高频疑问:接收包与发送包如何配对分析
Q:我想找出与“角色移动”对应的接收包,怎么从几百条数据中定位?
A:开启WPE的“仅显示接收”,清空列表,游戏内走一步,立即停止,新增的第一个长度大于20字节的封包通常是移动广播,若封包被加密,可对比发送包的十六进制,寻找重复出现的字节段。
Q:为什么同一个动作,接收包的内容每次都不一样?
A:因为封包内包含了加密算法的随机数(如盐值)和时间戳,这是2026年主流游戏的动态加密策略,你无法通过比对固定字节来定位字段,只能寻找结构特征,例如第一个字节固定代表包类型,第2-3字节代表总长度。
Q:接收包提到了服务器返回的“物品ID”,但顺序不对怎么办?
A:服务器端数据通常按字段逆序排列(小端序),比如物品ID值是258,十六进制为0x0102,WPE显示可能是02 01,点击WPE的“字节序转换”工具,将接收包数据反序后即可正确读取。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/754795.html