域名被劫持就是攻击者非法操控了你的域名解析结果,让访客明明输入正确网址,打开的却是钓鱼页面或垃圾站。 判断核心看三个信号:网页内容被替换、DNS解析指向异常、域名后台登录状态异常,解决思路分三步:锁定域名防转移、排查解析源头、清除残留并重建安全防线。
域名被劫持是什么意思?
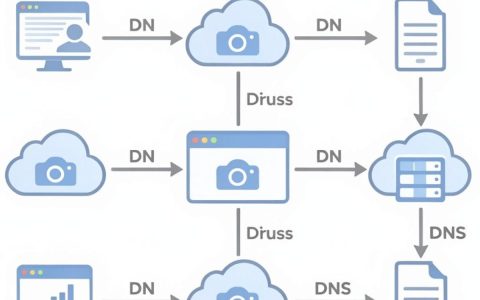
先把概念说透,域名相当于网站的门牌号,DNS系统就是全城的指路人,正常情况是访客报上门牌号,指路人带着他到你家。域名被劫持意味着指路人被收买了:访客用同样的门牌号,被带到了一条仿冒街,甚至直接被带进一间假房子。
域名被劫持的常见类型
第一类:DNS解析劫持。 攻击者通过入侵你的域名管理平台,或篡改DNS服务器上的解析记录,把域名A记录指向自己的IP,这一层劫持的效果是持续性的,修复后也可能被再次改动。
第二类:网络传输层劫持。 发生在用户和网站之间的链路,常见于公共Wi-Fi或部分运营商网络,攻击者不碰你的域名配置,只在你和网站通信的通道上插一脚,把请求导去钓鱼页面,这类劫持你未必能察觉,域名后台显示完全正常。
第三类:域名注册信息劫持。 攻击者拿到域名账号权限后,修改DNS服务器、注册人信息,甚至发起域名转移申请,这一层最要命,因为域名从法律意义上正在悄然易主。
域名被劫持和DNS污染的区别
这是两个经常一起出现但原因不同的故障。DNS污染是上游服务器被闯入,导致你的解析请求被拦截,返回一个错误IP。域名劫持往往是主动行为,攻击者有明确目标,要把流量引到特定站点,行业共识认为:污染是“路被挖断”,劫持是“有人把路牌换成了他家的广告牌”。
举个例子你输入 example.com 后跳转到微信壳页面、甚至赌博平台,多半是劫持,你输入后浏览器提示找不到服务器,但换一个DNS就能打开,更接近污染。
域名被劫持如何判断?
很多人是听到用户投诉“你的网站打不开、变成彩票站了”才反应过来,与其等外人发现,不如学会自己主动验伤。
用命令行快速自查
- Windows系统:按
Win+R输入cmd,执行nslookup 你的域名 - macOS / Linux:终端里执行
dig 你的域名 - 查看返回的IP地址,与服务器实际公网IP比对,不一致则说明解析层面已异常
接着用海外DNS做交叉验证,nslookup 你的域名 8.8.8.8,如果海外的解析结果正确、本地解析错误,说明不是域名配置问题,而是网络路径层被劫持。
网站层面的异常信号
- 浏览器提示“您的连接不是私密连接”,而你自己没换过证书
- 网页源代码被插入不明广告脚本、跳转代码
- 后台登录时收到异地登录提醒,或管理员账户莫名被禁用
域名管理后台的异常
- 登录域名注册商的后台,查看域名状态代码,出现
clientHold(域名被冻结)、pendingTransfer(待转移)、serverDeleteProhibited等标记,就要警惕 - 核对域名注册邮箱、手机号是否被改换,许多劫持事件都从前任员工遗留的邮箱权限开始
域名被劫持怎么解决?
当你确认域名被劫持,别慌,也先别急着重装系统,按下面的顺序处理,多数情况能在48小时内挽回损失。
第一步:锁定止损
访问你的域名注册商后台,立即开启

域名锁定和转移锁定,这是处理劫持最重要的操作,因为攻击者的下一步往往是把域名转移到境外注册商,锁定状态一开,域名转移申请会被强制拒绝。
修改域名账号密码,加上二次验证,同时把域名注册邮箱改到独立的新邮箱,防止攻击者继续收取验证邮件,联系注册商客服,告知“域名被劫持请配合冻结”,提交身份凭证和域名实名认证资料,启动申诉流程,这里提一句:域名被劫持申诉没有固定模板,核心是证明你是真正持有人域名证书、历史交易记录、实名认证信息都能作为证据。
第二步:恢复解析
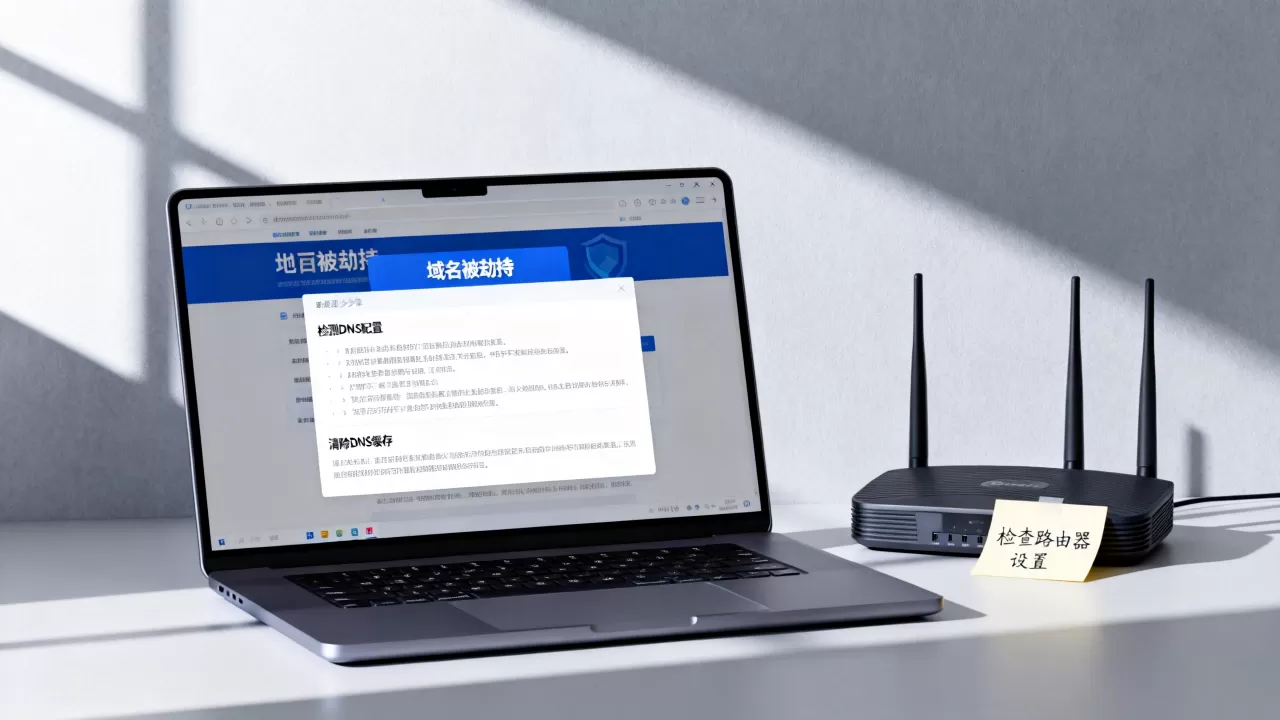
进入域名解析管理界面,逐条检查A记录、CNAME记录、NS记录,把发现的异常记录删除,重新指向正确IP,如果NS记录被改动过,立即改回原DNS服务器或转入公共稳定的DNS托管。
本地设备清一下缓存用管理员身份运行:
ipconfig /flushdns(Windows)sudo killall -HUP mDNSResponder(macOS)
如果域名之前依托云服务商托管,还要检查云解析是否被改;若网站文件也被动过手脚,则需要恢复干净的站点备份,并重建数据库密码。
第三步:补齐安全短板
劫持事件往往暴露了更深层的漏洞,建议立刻做三件事:
- 启用域名锁定 + 双重验证 + 注册人变更确认的三重保险
- 设置独立且定期轮换的管理密码,不要和网站后台、邮箱共用一套凭据
- 配置域名隐私保护,减少社交工程攻击的暴露面
如果你遇到的是“网站域名被劫持怎么办”这种紧急求助,过程差不多核心永远是先控住域名转移权,再谈内容层面的恢复。
域名被劫持的损失有多大
相当一部分人低估了劫持的代价,网站被劫持后,
搜索引擎会降低整站权重,因为搜索结果指向的是违法违规页面,搜索平台必须做出惩罚性处理,恢复后如果只清理文件不解决劫持源头,被反复篡改的风险仍会持续。
业内专家指出,大部分中小网站负责人在劫持发生后的第一反应是删除旧文件、重新上传,忽略了根因在域名层面,导致手动修复多次仍看不到效果。
从时间成本看,域名被劫持后,域名会在搜索引擎信任度体系中被列入风险名单,恢复周期通常在2周至3个月之间,取决于是否第一时间锁定域名并对外发送安全变更说明。
域名被劫持的常见问题
域名被劫持和DNS污染的区别?
DNS污染是服务器返回错误解析结果,通常是区域性的、被动的,你换用加密DNS(如HTTPS解析方案)基本能绕开,域名被劫持是解析记录被修改或权限被窃取,改任何本地DNS都无效,判断方法是看多台不同网络的DNS结果:都指向同样陌生的IP,是劫持;只有特定网络下出现异常,多是污染。
域名被劫持后网站还能访问吗?
多数情况下网站仍在运行,只是访客被引向别处,你直接用服务器IP访问,网站往往正常,这个特性也被用来确认劫持是否发生在DNS层面:如果IP直连网站正常,而域名访问异常,基本可以判定解析层被动了手脚。
域名被劫持如何申诉?
域名被劫持申诉只需联系你的域名注册商,提供域名后缀对应的注册局规定的证明文件,以 .com/.net 为例,注册局要求验证域名持有者的实名材料,审核通过后可强制冻结域名并回滚解析记录,所有申诉沟通记录都会存留域名被劫持的最终处置结果,会以电子邮件的形式,从域名钱包地址的发件人处送达,可作为后续维权凭证。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/758277.html