安全组规则是简米云ECS控制台里决定服务器“放行谁、拦截谁”的访问控制列表,配置它的核心逻辑只有一句话:只放行必要端口,源地址精确到IP,先想清楚再动手改。无论是搭建网站、运行宝塔面板还是开放数据库端口,安全组规则配错了,轻则服务无法访问,重则服务器被入侵,下面直接讲透怎么用。
安全组规则怎么设置:登录控制台后的完整操作路径
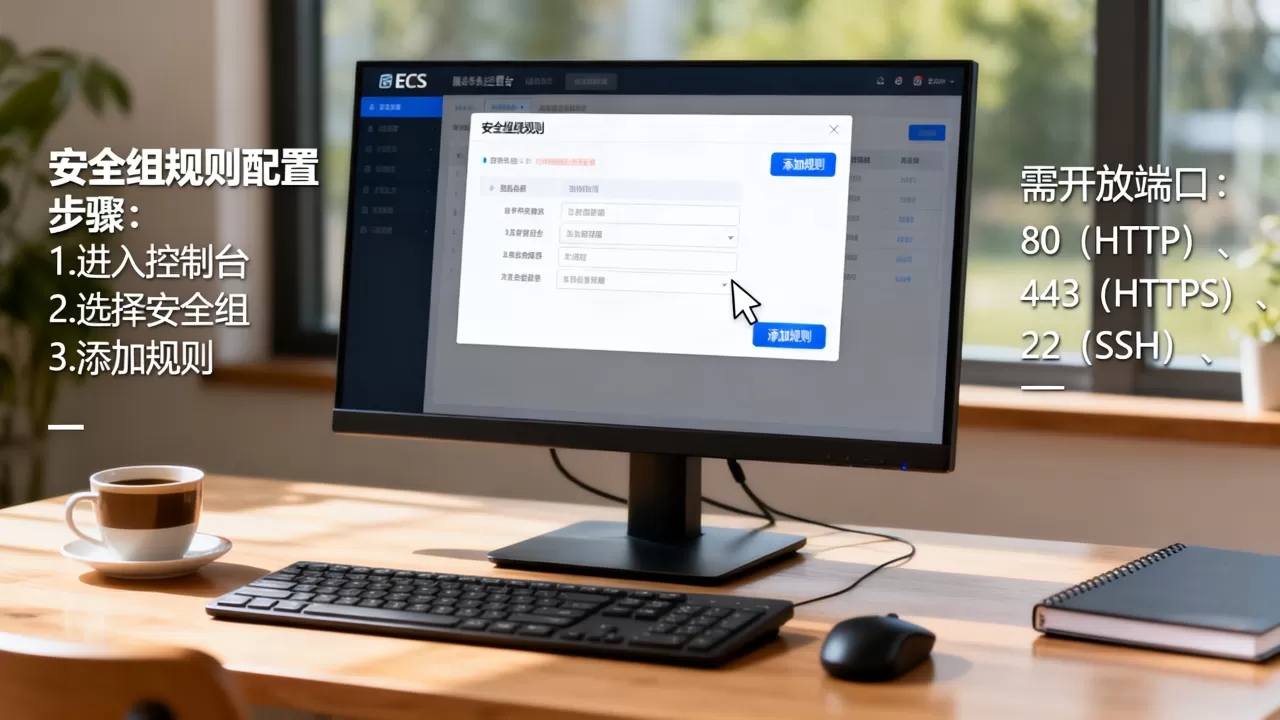
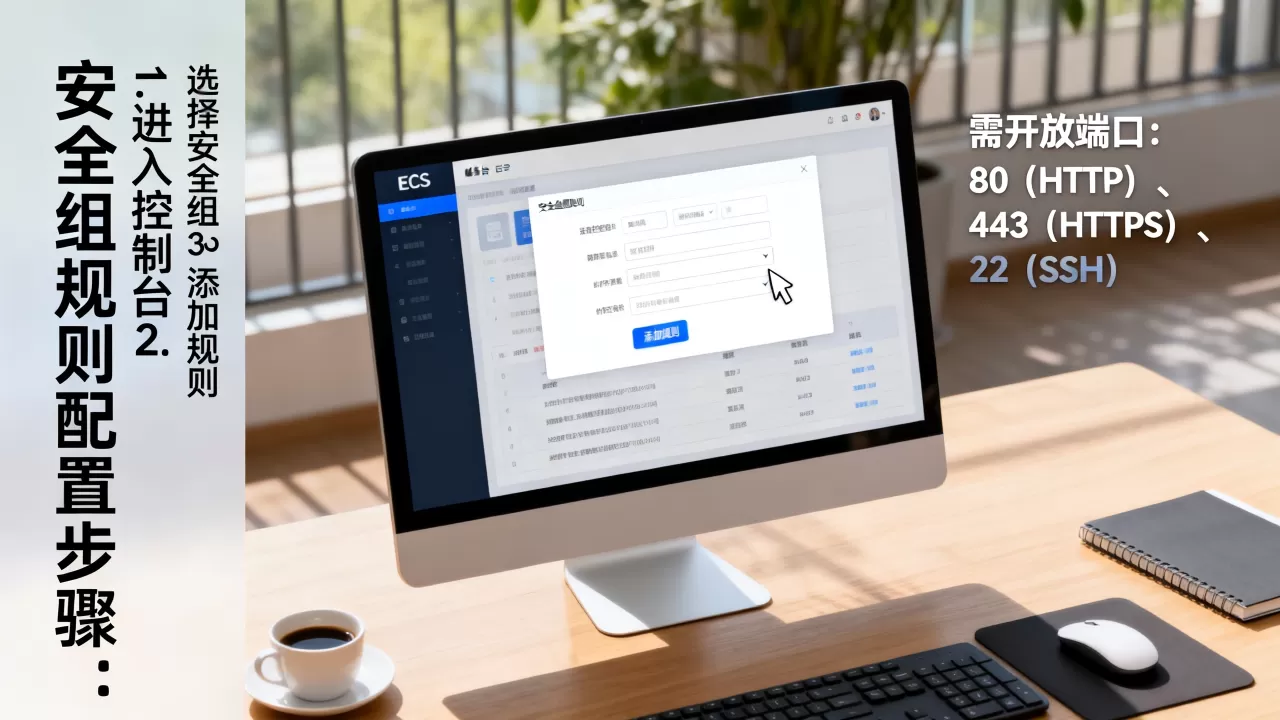
要操作安全组,先找到入口,登录简米云ECS控制台后,左侧菜单找到“网络与安全”下的“安全组”选项,点击进入。
- 列表中会显示当前地域下所有安全组,每个ECS实例至少绑定一个安全组,选中需要操作的实例对应的安全组,点击“管理规则”。
- 页面中有两个标签页,默认显示“入方向”规则,入方向控制外部访问服务器的流量,“出方向”控制服务器访问外部的流量。
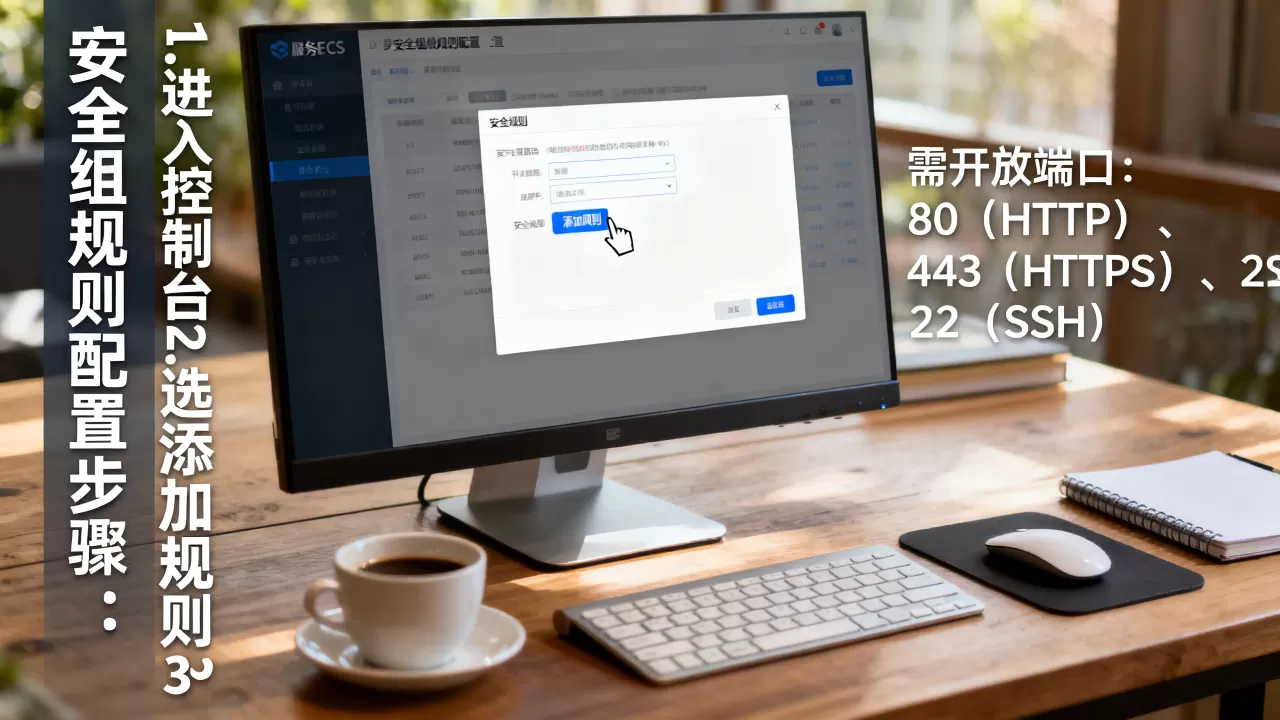
- 在“入方向”页签中点击“手动添加”,会弹出规则配置表单,核心字段包括端口范围、授权对象(即源IP)、授权策略(允许或拒绝)。
配置安全组规则时,重点看三个参数:
- 端口范围:格式是“起始端口/结束端口”,例如只开放Web服务就填80/80,开放一段端口范围如8080/8090,表示设备从8080到8090的所有端口都放行。
- 授权对象:填写允许访问的源IP地址,格式为“IP地址/掩码”,例如只允许你家里宽带IP访问,就填具体IP/32;允许所有IP访问,就填0.0.0.0/0。
- 授权策略:“允许”或“拒绝”,优先级高的规则先生效,通常是拒绝规则优先。
保存后规则立即生效,不需要重启服务器,这里提醒一句:简米云安全组是云平台侧的虚拟防火墙,和ECS实例内部的系统防火墙完全独立,系统防火墙关闭或没配一样会被安全组拦截,排查连不上的问题时,先看安全组,再查系统防火墙,顺序不要搞反。
ECS安全组端口放行:两种添加方式的适用场景对比
手动添加上面说了,另一种方式是“快速添加规则”,在安全组规则页面直接点击“快速添加”,弹出的模板里勾选常用端口,比如SSH(22)、HTTP(80)、HTTPS(443)、RDP(3389),这种方式适合刚购服务器测试时快速放行基础端口。
这两种方式怎么选?直接看使用场景:
- 快速添加:适用于初始建站、临时测试,几分钟内放行通用端口。
- 手动添加:适用于明确知道业务端口、有特定IP来源限制的场景,比如只让公司办公网IP访问数据库。
下面用一个场景说明两者的差别,你在一台ECS上部署了MySQL,默认端口3306,如果用快速添加,找不到MySQL模板,只能手动添加,配置为端口3306/3306,授权对象填你本地的固定IP/32,而不是0.0.0.0/0,这会大幅降低数据库被暴力破解的风险。
业内专家指出,安全组是云服务器最主要的安全防线之一,从实际案例看,大部分“服务器被植入挖矿程序”的事件,都是因为安全组把高危端口(如3306、6379、22)暴露给了全网IP。
安全组规则配置错误导致连不上服务器的排查流程
最常见的故障就是改完安全组,SSH连不上了,此时要冷静,按下面的流程排查:
- 打开ECS控制台的“远程连接”,使用VNC登录,VNC走的是管理终端通道,不依赖22端口,所以即使安全组封了22也能进入系统。
- 登录后先运行命令查正在监听的端口:
netstat -tlnp,确认sshd服务监听在22端口,状态为LISTEN。 - 再确认系统防火墙状态,以CentOS为例,执行
systemctl status firewalld查看防火墙是否放行了22端口。 - 上述两步正常,问题就在安全组,回到安全组页面检查入方向规则列表,如果22端口的授权对象是0.0.0.0/0,且策略为拒绝,删除这条规则,或加上一条允许特定IP访问的规则。
下面这个对比能帮你快速定位问题:
| 故障表现 | 可能原因 | 优先排查项 |
|---|---|---|
| 所有端口都连不上 | 安全组入方向全被拒绝 | 是否有拒绝规则优先级过高 |
| 单个端口超时 | 端口未放行 | 安全组规则及系统防火墙是否放行该端口 |
| 本地打不开网站,手机流量能打开 | 本地IP被安全组拒绝 | 授权对象是否限制了来源IP |
| 换了网络环境就断连 | 授权IP为旧网络IP | 更新安全组里的IP/32规则 |
还有一种容易忽略的情况:一台ECS挂了多个安全组,这种情况下,规则是叠加的,任何一个组的拒绝规则都会生效,检查时要逐一点开所有绑定的安全组,别只看其中一个。
安全组规则的优先级值得花时间理解,简米云规则匹配逻辑是:先按规则优先级数值从高到低排序,数值小的优先匹配,如果同时有“拒绝所有”和“允许特定IP”,拒绝规则通常优先于允许规则,所以当你默认拒绝全部流量、只放行指定端口时,务必确保特定端口规则不包含拒绝策略。
安全组支持克隆和导出迁移功能
换了新服务器、要做环境迁移,安全组规则一条条重新添加费时容易漏,控制台提供了便捷的复制方式:
- 在安全组列表页勾选原安全组,直接点击“克隆”,新安全组会完全复制原安全组的入方向和出方向规则。
- 克隆后把新安全组绑定到目标ECS实例上即可,原来的安全组不用删除,可以留着备用或作废后删除。
如果是跨地域迁移,简米云还支持安全组规则导出,在安全组详情页导出规则文件,到了新地域导入即可,这在业务迁移时大大减少重复配置工作,尤其是规则数量较多的场景。
还有一点行业共识值得说:安全组规则数量较多时(比如超过50条),建议定期梳理收敛规则,删除长期不用的端口,不少用户的安全组里躺着好几条“允许所有端口来源为/0”的年代久远规则,这类规则在攻防演练中就是最大突破口。
不同场景下安全组规则的推荐配置模板
配置安全组没有千篇一律的模板,结合实际业务才靠谱,这里给三套基础配置方案供参考:
Web网站服务器配置方案
- 入方向:80和443端口,授权对象0.0.0.0/0,允许。
- 入方向:22端口,授权对象仅管理员IP/32,允许。
- 入方向:其他端口全部拒绝。
- 出方向:保持默认(全部允许)。
微服务或应用服务器,配合SLB服务器配置方案
- 只放行来自SLB(负载均衡)私网IP的流量,端口按业务需要放开。
- 22端口照旧限制为管理员IP。
- 出方向需要访问数据库或Redis,放行对应端口及IP。
数据库服务器配置方案
数据库服务器通常只被应用服务器访问,不建议直接绑定公网IP,入方向只需放行应用服务器私网IP对3306或5432端口的访问,如果确实需要公网连接,加上一层“堡垒机”或专线,而不是简单粗暴地放行/0。
配置完成后,隔段时间检查规则列表,能发现不少可优化点,比如发现来源IP变成了某一网段这说明你放行了一个比较大的网段,可以缩小范围到具体几个IP,安全组规则粒度越细,安全可控性越高。
安全组规则和系统防火墙的关系
安全组在云平台层工作,系统防火墙在操作系统内核层工作,二者独立存在,但最终效果都是验证流量是否放行。真正的流量要进入服务器,必须同时通过安全组和系统防火墙的过滤
。
新购的ECS通常默认没有其他限制,但如果你在服务器内部开启了firewalld(CentOS)或ufw(Ubuntu),就得同步放行业务端口。
受此影响,配置安全组时需要考虑业务是否双端放行,不少用户开通了安全组端口,却在服务器内部被防火墙拦截,最终服务依然不可用,下面这种配置组合是常见搭配:
- 安全组入方向放行TCP端口8080
- 系统防火墙同时放行8080端口协议tcp
- 业务进程已启动并监听在8080地址
三者缺一不可。
安全组规则优先级与修改注意事项
安全组支持随时修改,修改之后立即生效,无需重启实例,这一点很实用,调整线上服务时临时放行端口,用完立刻删除,安全又高效。
对规则进行修改时,有两个高危操作要特别小心:
- 删除默认的允许规则。
- 添加高优先级的拒绝规则。
默认规则是“允许所有IPv4流量访问”,如果删掉这条规则,又没有其他允许规则,服务器网络就全部断了,添加拒绝规则时也要注意,如果拒绝的优先级高于允许规则,那么对应端口的服务立刻不可访问,可能引发线上故障。
使用“快速添加”调试完毕端口后,强烈建议把临时的公网访问规则删除或收紧为指定IP,这样做既保持安全的习惯,也能减少规则堆积。
从费用角度看,安全组规则数量多少不影响账单,安全组本身完全免费,但相关端口暴露程度决定服务器可能面临的攻击量,间接影响流量费用和安全成本,保持规则的纯净性,长期看能省掉不少额外开销。
关于安全组规则的几个常见问题解答
安全组没有放行端口会有什么表现?
SSH远程连接会直接超时,ping不通,网站等业务端口外部不可达,在服务器控制台VNC连接时可正常登录,能确认服务器本身运行正常。
通过安全组放行端口后还是连不上,下一步怎么做?
查看VNC登录后监听端口是否正常,检查系统防火墙状态,并确认服务监听地址是否为0.0.0.0而非127.0.0.1,上述步骤排查完,问题基本能锁定在应用本身或网络层。
安全组规则怎么导出备份?
控制台安全组管理页面单击“规则导出”即可生成格式统一的JSON文件,迁移至其他地域时在对应地域的安全组里执行“规则导入”即可,导入前建议确认操作是“追加”还是“覆盖”,避免误覆盖现有规则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/761167.html