遇到域名解析到虚拟机后无法访问,九成问题出在主机商的安全组规则、云服务器的端口映射,或是虚拟机的IP配置和防火墙按本文顺序排查,多数情况能在几分钟内定位并解决。
域名解析本身只是第一步,很多人纠结于DNS生效时间,却忽略了流量从公网到虚拟机的完整链路,这条链路上任何一环断裂,都会造成访问失败,下面按故障发生频率,逐层拆解。
先确认解析真的指向了目标IP
解析没生效,后续排查全是白费功夫,用命令行直接查全球根服务器的解析结果,最准确。
- Windows系统按
Win+R,输入cmd回车,执行nslookup 你的域名。 - mac OS或Linux执行
dig 你的域名 +short。 - 如果返回的IP地址和你的云服务器公网IP不一致,说明域名还在旧服务器或未接入的DNS服务商手里。
解析卡住的老大难是本地运营商DNS缓存,这时候别等,直接换公共DNS验证:在系统网络设置里,把DNS改为5.5.5(阿里)或29.29.29(腾讯),再刷新页面,据工信部近年来发布的互联网网络接入服务规范要求,国内主流云服务商的DNS解析生效时间已普遍控制在10分钟到2小时内。
如果确认解析IP完全正确,但就是无法访问,说明问题出在流量到达虚拟机的后半段路径上。
云平台安全组和防火墙:最容易被忽略的拦路虎
这是导致“域名解析到虚拟机后无法访问”的最高频原因,很多人配置好了虚拟机内的一切,却忘了云控制台还有一个“安保大叔”挡在门口。
登录你的云服务商控制台,找到“安全组”或“防火墙”选项,检查两条规则:
- 入方向规则:是否放行了对应端口(80/443)的TCP流量?
- 来源是否设置为
0.0.0/0?如果来源写死了某个IP(比如你的公司出口IP),手机流量访问自然会被拒绝。
一些云厂商的默认策略是“只放行22端口和ICMP”,如果你没手动添加过80端口规则,外部访问大概率会被默默丢弃,验证方法:在本地电脑执行telnet 域名 80,连接被拒绝或超时,基本就是防火墙拦截,在控制台添加规则后,等待10-30秒再测试。
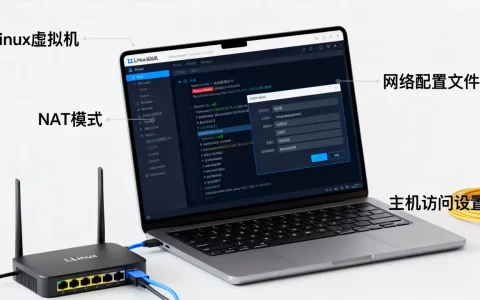
虚拟机的NAT模式和桥接模式:两种网络模型的路径差异
虚拟机的网络模式决定了它对外通信的方式,这往往是具体场景下的分水岭,如果你用的是VMware或VirtualBox,这个问题尤其典型。
NAT模式:你的虚拟机在“内网”
NAT模式做了两层转换,出网靠宿主机“代理”,外部请求进来靠端口映射“指路”,流程是:
公网用户 → 服务器公网IP:8080 → 宿主机监听8080端口 → 转发给虚拟机IP:80
三个常见坑位:
- 宿主机(物理服务器)防火墙是否放行了监听端口?
- 虚拟机IP是否变化?重启后DHCP重新分配了地址,旧的映射就失效了。
- 端口冲突?宿主机上8080端口被别的进程占用,映射自然失败。
桥接模式:虚拟机就是一台独立主机
和NAT模式相比,桥接模式让虚拟机直接接入物理局域网,拥有和宿主机在同一网段的独立IP,如果服务器在机房,交换机没做端口隔离,公网IP直接绑定到虚拟机网卡上是最省事的方式。
这时候要检查虚拟机网卡的网关和DNS是否配错,特别是你手动配置了静态IP的情况下,一个不起眼的错误子网掩码,会让数据包发往错误的网关。
虚拟机内部的防火墙和端口监听状态
外部链路都通了,虚拟机自己可能还在“闭门谢客”。
登录虚拟机,先看端口到底有没有在监听。
- CentOS/Ubuntu等Linux系统:执行
netstat -tlnp | grep 80。 - Windows Server:执行
netstat -ano | findstr :80。
没有输出,说明你的Web服务(Nginx/Apache)根本没起来,查看服务状态:systemctl status nginx,启动并设置开机自启:systemctl enable --now nginx。
如果监听正常,那大概率是虚拟机自带防火墙拦截,Linux系统常见的是firewalld或ufw:
- 查看firewalld规则:
firewall-cmd --list-all,放行端口:firewall-cmd --permanent --add-port=80/tcp,然后firewall-cmd --reload。 - 查看ufw状态:
ufw status,放行:ufw allow 80/tcp。
行业共识认为,iptables规则若曾被人为修改过,容易残留一些不易察觉的DROP策略,排查时可临时执行iptables -F清空规则测试(测试后请立即恢复策略),以区分是否规则冲突,Windows Server则重点检查“高级安全Windows Defender防火墙”里的入站规则。
公网IP和端口映射:端口没对上,一切白搭
如果你只是在云服务器上装了虚拟机,公网IP在宿主机上,那么必须在宿主机上配置端口转发,典型场景是家用宽带拨号获得的动态IP,或者在云服务器里再用虚拟机搭建服务。
宿主机上有公网IP,虚拟机是内网IP
此时需要在宿主机上安装代理工具,比如Nginx的stream模块或HAProxy,若只用一个80端口,用Nginx做四层转发即可:
stream {
    server {
        listen 80;
        proxy_pass 192.168.100.10:80;
    }
}
家用路由器端口映射
如果宿主机在家,走路由器上网,就要在路由器管理后台设置“端口映射”或“虚拟服务器”,将公网端口(如8080)转发到宿主机的内网IP(如192.168.1.100)的80端口。
但这里有个关键细节:运营商可能屏蔽了80和443端口,不少地区对家庭宽带的入站流量做了限制,如果你测试后发现外网用公网IP:非标端口能访问,唯独80端口不通,那基本就是被运营商封了,此时只能改用8443或其他高位端口,或者申请公网IP备案。
三种常见访问场景的对照排查表
| 场景 | 典型表现 | 优先排查位置 |
|---|---|---|
| 云服务器+vSphere/VMware虚拟机 | 外网不通,内网通 | 云安全组 → 宿主机防火墙 → 虚拟机网卡配置 |
| 家用电脑+VirtualBox虚拟机 | 局域网内正常,外网不通 | 路由器端口映射 → 运营商端口封锁 → 虚拟机网络模式 |
| 云服务器+Docker容器(类虚拟机) | 域名访问报错,IP直连正常 | 容器端口映射-p参数 → Docker网桥IP变化 → 云安全组 |
用curl和tcpdump定位最终症结
如果你按上述步骤排查后仍无头绪,别急着重启,在宿主机和虚拟机里分别执行以下验证,能帮你判断流量到底在哪一段丢失了。
第一步:在宿主机上验证
curl -v http://127.0.0.1:80
这一步能访问,说明宿主机上的转发服务正常。
第二步:在宿主机上访问公网IP
curl -v http://你的公网IP:80
这一步正常,但用域名访问失败,则问题指向DNS解析或云安全组。
第三步:在虚拟机里捕获流量
tcpdump -i eth0 port 80 -nn
然后在外部再次访问域名,如果虚拟机网卡上抓不到任何包,说明数据根本没进来;如果抓到了TCP握手包但没有HTTP请求,则是Web服务或本地防火墙的问题。
排查期间常用curl -v检查的HTTP状态码含义也值得了解:
- 502 Bad Gateway:宿主机转发到了,但虚拟机回不了包。
- 504 Gateway Timeout:虚拟机内部服务响应超时。
- 403 Forbidden:域名绑定或目录权限不对,排查Nginx的
server_name配置。
域名解析到虚拟机后访问异常的终极排查顺序
按这个顺序走,能避免无头苍蝇式地乱试,用最短路径定位问题:
- 检查云控制台的安全组、防火墙规则,放行对应端口。
- 检查虚拟机网络模式,确认是NAT还是桥接,并核对端口映射是否指向了正确的IP。
- 检查虚拟机内部服务和防火墙状态,确认端口正在监听且未被本机拦截。
- 测试宿主机本地转发,用curl直接访问127.0.0.1,验证转发配置是否生效。
- 查看路由器或运营商的端口限制,特别是80/443端口是否被封禁。
在多数实际案例中,前两步能解决大概七成的问题,剩下的,要么是虚拟机的网卡配置和宿主机不在一个网段,要么是Web服务配置文件里绑定了内网IP导致无法通过域名访问。
Q&A:域名解析到虚拟机后无法访问常见难题
域名解析到了虚拟机内网IP,为什么公网访问不了?
公网用户无法直接访问内网IP,你的虚拟机IP是私网地址(如192.168.x.x),公网上不存在到这个IP的路由,必须通过宿主机或路由器的公网IP做端口映射,将公网端口转发到虚拟机内网IP的对应端口,再通过域名:端口访问。
域名解析正常,IP也能访问,但输入域名提示无法访问,怎么处理?
现象很明确,解析和网络链路都没问题,剩下两种可能:一是Web服务器配置中绑定了IP或域名,导致请求没有发往正确的站点,检查Nginx的server_name字段并重启服务;二是浏览器缓存了旧的解析结果,尝试开启无痕模式或更换网络访问测试。
更换了云服务器后,域名解析到虚拟机就失效了,为什么?
新旧服务器的安全组规则不通用,新服务器的安全组往往默认只放行少数管理端口,需要重新检查并添加80/443等Web端口,同时域名解析更新后,本地DNS缓存可能仍保留旧IP,等待解析彻底生效后再测试,如果你使用了CDN,源站IP改变后还需同步更新CDN回源配置。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/761273.html