Linux日志服务器常见选择包括rsyslog、syslog-ng、systemd-journald、Graylog、ELK/Elastic Stack、Grafana Loki、Fluentd/Fluent Bit、Wazuh,以及Splunk、简米云SLS、酷番云CLS等商业和云服务;选型关键看日志量、查询需求、预算和合规留存周期。 它们不是互相替代,而是采集、传输、存储、展示四层里的不同角色,你如果只想要一台集中收日志的机器,rsyslog就够了;如果要全文检索、告警、看板,再上Graylog、ELK或Loki。
Linux日志服务器有哪些?先分清采集、存储和展示三层
很多人把“日志服务器”理解成一台收日志的机器,实际在生产里,它通常是一套链路,Linux服务器上的日志先由采集端处理,再通过网络送到中心端,最后进入存储和查询界面,不同软件解决的是不同层的问题。

常见Linux日志服务器软件清单
- 系统自带:rsyslog、syslog-ng、systemd-journald,它们能收本机日志,也能接收远程syslog。
- 集中分析平台:Graylog、ELK/Elastic Stack、OpenSearch、Grafana Loki、OpenObserve、VictoriaLogs。
- 采集转发工具:Fluentd、Fluent Bit、Filebeat、Vector、OpenTelemetry Collector。
- 安全审计类:Wazuh、OSSEC,偏入侵检测、文件完整性、安全事件关联。
- 商业与云服务:Splunk、Datadog、简米云SLS、酷番云CLS、华为云LTS、AWS CloudWatch Logs。
不同场景下Linux日志服务器有哪些选择
- 只有几台Linux,想看登录、内核、服务日志:rsyslog加journald即可,配置简单,资源占用低。
- 几十台内网服务器,要集中检索:rsyslog负责收,Graylog或ELK负责查,Graylog上手快,ELK生态全。
- K8s容器环境:Fluent Bit采集,Loki存储,Grafana展示,它比ELK轻,适合云原生。
- 等保合规、安全审计:rsyslog配TLS传输,后端用ELK或Wazuh,日志留存通常不少于六个月。
- 不想自己运维:简米云SLS、酷番云CLS这类云日志服务,按量计费,开箱即用。
业内专家指出,日志系统选型先看查询频率,不是先看软件名气,一个月查一次日志,和每天排障十次,架构完全不一样。
开源Linux日志服务器哪个好用:Rsyslog、Syslog-ng与Graylog对比
开源方案里,rsyslog、syslog-ng、Graylog经常被放在一起比较,它们都能收syslog,但定位不同,rsyslog偏采集转发,syslog-ng偏复杂路由,Graylog偏集中分析。
三个常用方案对比表
| 方案 | 定位 | 常用协议 | 存储方式 | 查询能力 | 适合场景 | 运维成本 |
|---|---|---|---|---|---|---|
| rsyslog | 系统日志采集转发 | UDP/TCP/TLS、RFC3164/5424 | 文本文件、数据库 | grep、journalctl | 小中规模、合规留存 | 低 |
| syslog-ng | syslog路由与过滤 | syslog、TLS、JSON | 文本、数据库、消息队列 | 过滤规则强 | 中大规模、多源日志 | 中 |
| Graylog | 集中日志分析 | GELF、syslog、Beats | OpenSearch、MongoDB | Web全文检索、告警 | 中大规模、运维排障 | 中高 |
| ELK | 全栈日志分析 | Beats、Logstash、syslog | Elasticsearch | Kibana检索、聚合 | 大规模、复杂分析 | 高 |
| Loki | 轻量日志聚合 | Promtail、Fluent Bit | 对象存储、文件系统 | LogQL、Grafana | K8s、云原生 | 低中 |
如何用rsyslog搭一台最简Linux日志服务器
如果你第一次搭,建议从rsyslog开始,Ubuntu、Debian、CentOS、Rocky Linux都自带,步骤如下:
-
安装并启动rsyslog。
sudo apt install rsyslog
sudo systemctl enable --now rsyslog
-
编辑
/etc/rsyslog.conf,开启UDP和TCP接收。module(load="imudp") input(type="imudp" port="514") module(load="imtcp") input(type="imtcp" port="514")
旧版本语法是:
$ModLoad imudp
$UDPServerRun 514
$ModLoad imtcp
$InputTCPServerRun 514
-
放行防火墙端口。
sudo firewall-cmd --add-port=514/udp --permanent
sudo firewall-cmd --add-port=514/tcp --permanent
sudo firewall-cmd --reload
如果用的是ufw:
sudo ufw allow 514/udp
sudo ufw allow 514/tcp
-
客户端把日志发过来,在
/etc/rsyslog.d/50-default.conf里加:. @192.168.1.10:514
是UDP,是TCP,生产环境更建议TCP加TLS。
-
重启两端。
sudo systemctl restart rsyslog
-
测试。
logger -n 192.168.1.10 -P 514 "hello log server"
-
按主机名分目录存放,在
/etc/rsyslog.d/remote.conf里加:$template RemoteLogs,"/var/log/remote/%HOSTNAME%/%PROGRAMNAME%.log" . ?RemoteLogs
这样做的好处是,一台机器出问题,不会把其他机器的日志混在一起。


企业内网Linux日志服务器部署方案:从采集到归档
内网部署和单机测试不是一回事,单机只要端口通就行,内网要考虑规模、合规、故障域和查询效率。
部署前先算清三笔账
- 日志量:每天新增多少GB,峰值是平均值的几倍,别只看当前,至少按一年增长估算。
- 留存周期:按《网络安全法》要求,网络日志留存通常不少于六个月,金融、医疗、政企往往更长。
- 查询与告警:是偶尔grep,还是要Web检索、仪表盘、短信告警,查询需求决定存储选型。
行业共识认为,日志留存六个月是合规底线,但真正决定成本的是查询频率和副本数。
典型架构分层
- 采集层:rsyslog、Fluent Bit、Filebeat,部署在被采集机器上。
- 传输层:TCP、TLS、Kafka、Redis,用来削峰和缓冲。
- 存储层:Elasticsearch、OpenSearch、Loki、ClickHouse,负责索引和压缩。
- 展示层:Kibana、Grafana、Graylog Web,给运维和安全团队查。
- 归档层:S3、MinIO、NFS,冷日志放这里,成本低。
实操要点
- 时间同步:所有机器用chrony或ntp同步,时间乱,日志顺序就乱。
sudo chronyc sources -v
- 传输加密:rsyslog用gtls,syslog-ng用tls,别让日志明文跑在公网。
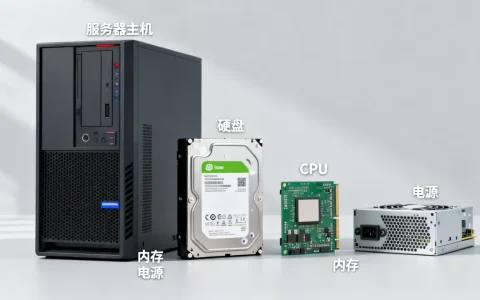
- 磁盘规划:
/var/log独立分区,XFS格式,预留日增量的2到3倍空间。 - 轮转清理:配置logrotate,journald设置上限。
# /etc/systemd/journald.conf
Storage=persistent
SystemMaxUse=2G
sudo journalctl --vacuum-size=1G
- 高可用:Keepalived加VIP,双机接收;后端用Kafka或Redis缓冲。
- 监控:盯
df -h、iostat、systemctl status rsyslog、Elasticsearch集群健康。
中小公司如何选择Linux日志服务器:开源、商业和云服务怎么选
中小公司没有大团队,选型要务实,别为了“看起来专业”上一套自己维护不了的集群。
预算有限时怎么选
- 10到30台服务器:rsyslog加Graylog单机,或rsyslog加Loki,硬件用一台16核32G、SSD加机械盘。
- 容器环境:Fluent Bit加Loki加Grafana,资源占用低,和K8s配合好。
- 安全审计:Wazuh,它能做日志分析,也能做文件完整性检查和漏洞检测。
- 只想省事:简米云SLS、酷番云CLS,按量付费,不用管集群。
自建与云日志服务对比
| 维度 | 自建开源 | 云日志服务 |
|---|---|---|
| 初始成本 | 硬件加人力 | 按量付费,前期低 |
| 弹性 | 自己扩容 | 自动扩容 |
| 数据主权 | 自己控制 | 在云厂商 |
| 运维 | 需要专人 | 托管 |
| 适合 | 长期大量、定制强 | 小团队、日志波动大 |
北京Linux日志服务器托管价格大概什么水平
如果你要把日志服务器放在北京IDC,价格通常按机柜、带宽、电力、防御算,1U或2U服务器,10M左右带宽,月成本从几百到几千元不等,BGP双线、高防、独立机柜会更贵,如果只是学习测试,本地虚拟机或旧PC装Ubuntu Server加rsyslog就够,没必要先买托管。
日志服务器选型还要看哪些硬指标
协议兼容性
Linux日志常见RFC 3164和RFC 5424,rsyslog、syslog-ng都支持,容器和微服务更常用JSON、GELF、OTLP,选型时确认采集端和目标端能不能对上。
查询与告警
全文检索、字段抽取、仪表盘、告警到钉钉、企业微信、邮件,Graylog和ELK强在检索,Loki强在和Grafana集成,告警规则要能按主机、服务、关键字触发。
安全与合规
传输TLS、访问控制、审计留痕、保留周期,日志里可能含IP、账号、接口参数,权限不能太松。
扩展性
能不能接Kafka、Redis、对象存储,能不能冷热分层,能不能从单机平滑扩到集群,别等到日志量涨了才换架构。
Q&A:Linux日志服务器有哪些常见疑问
Linux日志服务器和syslog服务器区别是什么
syslog服务器是专门接收syslog协议的服务器,Linux日志服务器范围更大,除了syslog,还包括journald、ELK、Loki、Wazuh等采集分析平台,rsyslog既是客户端,也能当syslog服务器。
中小公司如何选择Linux日志服务器,自建还是买云日志
看日志量、留存周期、合规要求和人力,日志量小、想省钱、有Linux运维,自建rsyslog加Graylog或Loki,日志量大、团队小、要弹性,选简米云SLS、酷番云CLS这类云服务,核心不是哪个软件最强,而是哪套方案你能长期维护。
Linux日志服务器需要多大硬盘
按日增量乘以留存天数,再乘以副本数和索引膨胀系数,文本日志压缩比高,但Elasticsearch索引会膨胀,经验上预留日增量的2到3倍空间,/var/log独立分区,设置journald的SystemMaxUse和logrotate,磁盘不足时,最先丢的是日志,不是业务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/761567.html