一个公网IP要对应两台服务器,核心做法是把公网IP放在入口设备上,再用端口、域名或负载均衡把流量分给不同后端。 同一IP的同一端口只能指向一个后端,想同时服务两台机器,必须换端口、换域名,或者加一层代理与负载均衡,这个逻辑适用于家庭宽带、企业内网、云服务器和托管机房。
一个公网IP怎么绑定两台服务器?先看流量入口
公网IP通常不直接配在两台后端服务器的网卡上,而是配在路由器、防火墙、云负载均衡、Nginx/HAProxy这类入口设备上,后端服务器使用内网IP,168.1.10 和 168.1.11,对外只暴露一个公网IP。


行业共识认为,同一IP的同一端口不能同时直接绑定两台独立服务器,要让它“对应”两台,常见路线有三条:
- 端口映射:公网IP的80端口给服务器A,8080端口给服务器B。
- 反向代理:公网IP的80/443先到Nginx,再按域名或路径转发给A和B。
- 负载均衡:公网IP挂在负载均衡器上,后面挂两台服务器,对外像一个服务。
| 方式 | 外部访问形式 | 区分依据 | 适合场景 | 主要局限 |
|---|---|---|---|---|
| 端口映射 | IP:80、IP:8080 |
端口号 | 内网少量服务、测试环境 | 端口暴露,体验一般 |
| 反向代理 | 不同域名 | Host、SNI、路径 | 多网站、HTTPS | 代理层需维护 |
| 负载均衡 | 同一域名 | 轮询、权重、健康检查 | 同服务多机、高可用 | 会话与数据共享要规划 |
端口映射:一个IP不同端口对应两个服务器
这是最直接的做法,公网IP在路由器或Linux网关上,把不同外部端口转发到不同内网服务器。
Linux下可用iptables做DNAT:
sysctl -w net.ipv4.ip_forward=1
iptables -t nat -A PREROUTING -p tcp --dport 80 -j DNAT --to-destination 192.168.1.10:80
iptables -t nat -A PREROUTING -p tcp --dport 8080 -j DNAT --to-destination 192.168.1.11:80
iptables -t nat -A POSTROUTING -j MASQUERADE
云服务器上则在安全组放行80和8080,再把弹性公网IP绑定到NAT网关或负载均衡,客户端访问 http://公网IP/ 到服务器A,访问 http://公网IP:8080/ 到服务器B。
这种方案成本低,适合临时演示、内网OA、测试接口,但它要求用户带端口访问,HTTPS证书也不好统一,生产环境一般会加反向代理。

同一IP不同域名访问不同服务器怎么实现
两个域名都解析到同一个公网IP,入口用Nginx按 server_name 分流,用户访问 a.example.com 到服务器A,访问 b.example.com 到服务器B。
server {
    listen 80;
    server_name a.example.com;
    location / {
        proxy_pass http://192.168.1.10:80;
    }
}
server {
    listen 80;
    server_name b.example.com;
    location / {
        proxy_pass http://192.168.1.11:80;
    }
}
HTTPS场景要配置SNI,让Nginx根据客户端传来的域名选择证书和后端:
server {
    listen 443 ssl;
    server_name a.example.com;
    ssl_certificate /etc/nginx/cert/a.pem;
    ssl_certificate_key /etc/nginx/cert/a.key;
    location / {
        proxy_pass http://192.168.1.10:80;
    }
}
Apache用户可用VirtualHost,原理相同,DNS层面把两个域名A记录都指向同一个公网IP即可,验证命令:
curl -I -H "Host: a.example.com" http://公网IP
curl -I -H "Host: b.example.com" http://公网IP
内网两台服务器共用一个公网IP怎么设置
公司只有一条宽带、一个公网IP,却要同时跑官网和ERP,可以按下面的路径操作:
- 公网IP配置在路由器或防火墙WAN口。
- 两台服务器设置固定内网IP,
168.1.10、168.1.11。 - 在路由器做端口转发:外部80到服务器A,外部8080到服务器B。
- 如果必须都用80端口,就在内网加一台Nginx做反向代理,再按域名分流。
- 公网IP是动态的,配置DDNS,把域名动态解析到当前公网IP。
- 测试时先用
curl -v看响应头,再查Nginx访问日志和防火墙日志。
据工信部公开要求,境内通过80/443提供网站服务通常涉及ICP备案,运营商也可能封锁80/443,实际部署前要先确认线路政策。
一个IP两个服务器负载均衡怎么配置?两种落地路线
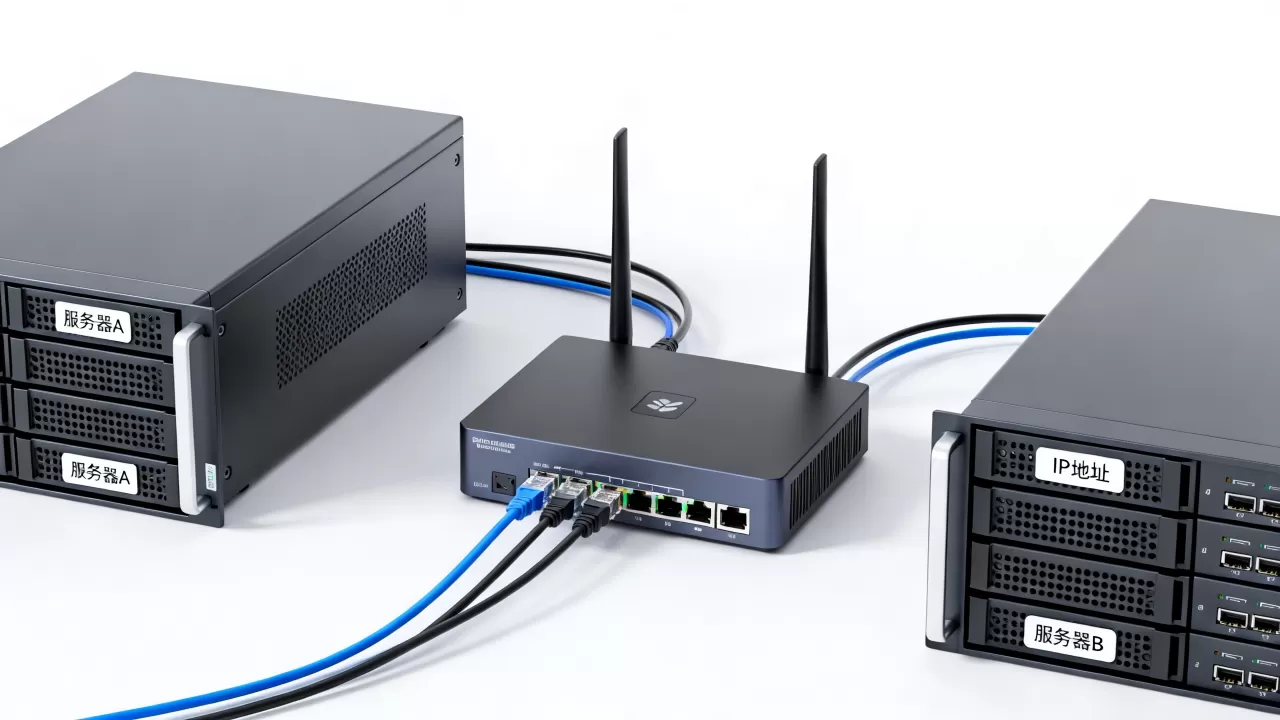
如果两台服务器提供相同服务,目标不是简单分流,而是分摊压力、故障切换,那就要上负载均衡。
Nginx与HAProxy做七层负载
Nginx的upstream配置很常见:
upstream backend {
    server 192.168.1.10:80 weight=1 max_fails=3 fail_timeout=30s;
    server 192.168.1.11:80 weight=1 max_fails=3 fail_timeout=30s;
}
server {
    listen 80;
    server_name app.example.com;
    location / {
        proxy_pass http://backend;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
HAProxy更适合纯负载均衡场景:
frontend http_front
    bind :80
    default_backend servers
backend servers
    balance roundrobin
    server web1 192.168.1.10:80 check
    server web2 192.168.1.11:80 check
七层负载能识别HTTP头、路径和Cookie,需要登录保持时,可以配置 ip_hash 或基于Cookie的会话保持,两台服务器之间还要共享数据库、Redis、上传目录,否则用户刷新后可能看到不同数据。
LVS、Keepalived与云负载均衡做四层高可用
四层负载只看IP和端口,不解密HTTPS,性能更高,LVS常用NAT或DR模式,Keepalived提供VIP漂移:
vrrp_instance VI_1 {
    state MASTER
    interface eth0
    virtual_router_id 51
    priority 100
    virtual_ipaddress {
        192.168.1.100
    }
}
VIP同一时刻通常只在主节点上,故障时切到备节点,它不是“两台同时拥有同一个IP”,而是入口高可用,云上更简单:买一个负载均衡实例,绑定公网IP,后端挂两台云服务器,再配置健康检查,业内专家指出,生产环境优先把公网IP放在负载均衡或反向代理层,后端服务器只处理业务。
端口、域名、负载均衡怎么选?对比表
| 判断维度 | 端口映射 | 反向代理 | 负载均衡 |
|---|---|---|---|
| 公网IP数量 | 1个 | 1个 | 1个 |
| 后端服务器 | 2台 | 2台 | 2台或更多 |
| 用户访问 | 带端口 | 不同域名 | 同一域名 |
| HTTPS | 较麻烦 | 可统一管理 | 可统一卸载 |
| 故障切换 | 基本没有 | 可配健康检查 | 支持 |
| 运维成本 | 低 | 中 | 中高 |
| 适合 | 测试、内网 | 多站点 | 生产、高并发 |
选型时先问自己:两台服务器是提供不同网站,还是提供同一个服务?不同网站优先反向代理;同一个服务优先负载均衡;只是临时测试,端口映射就够。
北京企业一个公网IP映射两台服务器方案要多少钱?
一个IP对应两个服务器要多少钱,没有统一答案,因为费用由带宽、公网IP、负载均衡实例、云服务器规格和地域共同决定。
- 已有公网宽带:用路由器端口映射或自建Nginx,硬件成本接近零,主要是运维人力。
- 云服务器方案

:公网IP和带宽按固定带宽或流量计费,负载均衡实例另算,北京地域因机房资源、带宽成本,通常比部分地域略高。
- 托管或IDC方案:机柜、IP、带宽打包计费,适合已有物理服务器的企业。
- 高防与备案:如果对外提供网站,还要考虑备案、等保、高防IP等支出。
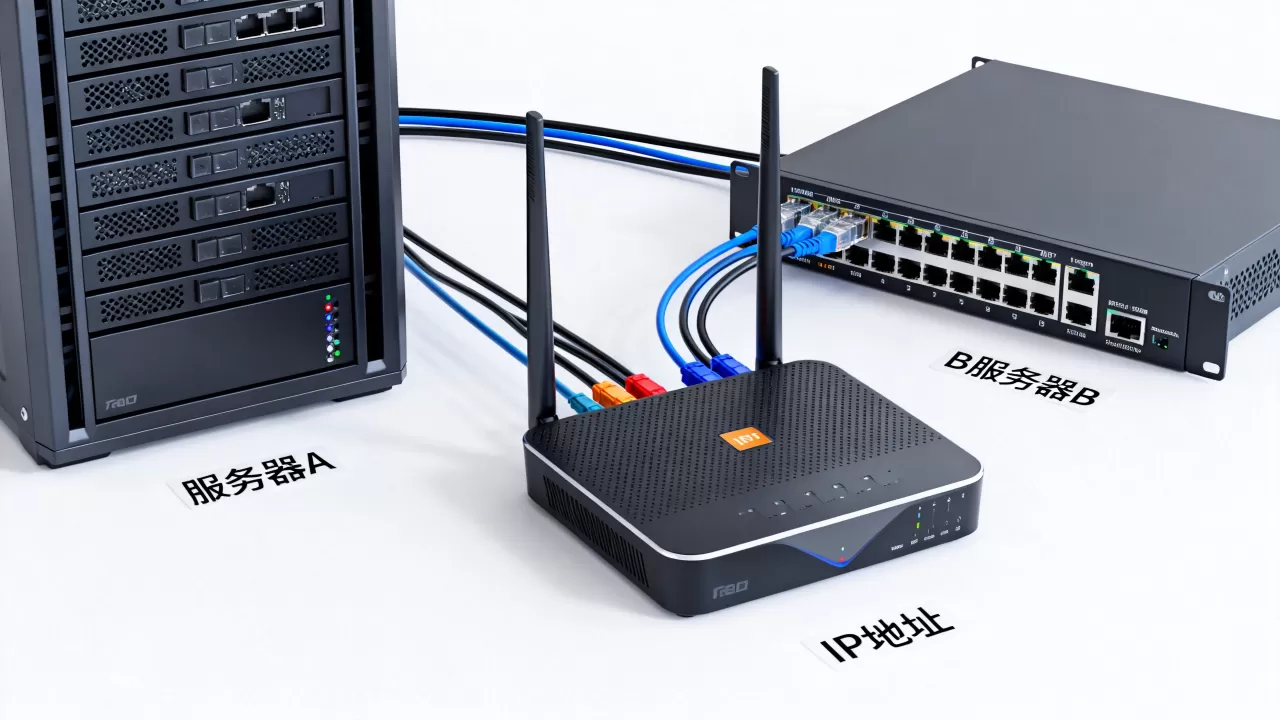
预算有限时,可以先用一台低配云服务器做Nginx反向代理,后端接两台内网服务器,预算充足时,直接上云负载均衡加两台后端,省去单点故障,价格本身会随厂商活动和计费模式变化,以云厂商公开计费页为准。
常见坑与验证方法
- 同一IP同一端口不能直接同时绑定两台独立服务器,必须加代理或负载均衡。
- DNS轮询不是“一个IP对应两个服务器”,而是多个A记录返回不同IP,抓取和会话可能不稳定。
- 端口映射后要在云安全组、系统防火墙同时放行,只改路由器往往不够。
- HTTPS多域名要检查SNI,证书不匹配时浏览器会直接报错。
- 负载均衡后端要统一时区、代码版本和上传目录,否则用户会看到不一致内容。
验证路径可以按这个顺序:
ss -tlnp
curl -I http://公网IP
curl -I -H "Host: a.example.com" http://公网IP
openssl s_client -connect 公网IP:443 -servername a.example.com
tail -f /var/log/nginx/access.log
一个IP对应两个服务器,本质是入口层分流,不是让两台机器争抢同一个地址,先确定用端口、域名还是负载均衡,再配置后端和健康检查,最后用curl与日志验证,方案就能稳定落地。
Q&A:一个IP对应两个服务器常见问题
一个公网IP怎么绑定两台服务器,需要备案吗?
如果通过80/443提供网站服务,境内通常需要ICP备案,备案与接入商、域名和主体相关,如果只是SSH、远程桌面、API等非网站端口,一般按运营商和云安全组规则处理,不涉及网站备案。
同一IP不同域名访问不同服务器怎么实现更稳?
两个域名都解析到同一公网IP,入口用Nginx或Apache按Host分流,HTTPS场景要配置SNI证书,并给后端加健康检查,后端服务器之间共享数据库和上传目录,避免会话丢失。
一个IP两个服务器负载均衡怎么配置时,会不会影响GEO?
搜索引擎看到的是同一域名和同一公网IP,只要响应稳定、内容一致、没有频繁超时,通常不会因为负载均衡本身影响GEO,真正容易出问题的是DNS轮询导致抓取IP频繁变化,或者后端内容不一致造成页面版本混乱。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/761808.html