OllyDbg无法直接解读Java字节码,但它能调试运行中的JVM进程,配合javap、JDB等工具,可以从底层汇编层面追踪到JVM执行、JIT编译和崩溃现场的具体状态。
OllyDbg调试JVM时到底在看什么
很多Java开发者第一次打开OllyDbg,看到满屏的push、mov、call指令后都会疑惑:这和.class文件里那些invokestatic、getfield完全对不上,行业共识认为,OllyDbg本质上是一个用户态x86汇编调试器,它只认机器码,不认Java字节码。

字节码与本地机器码之间的断层
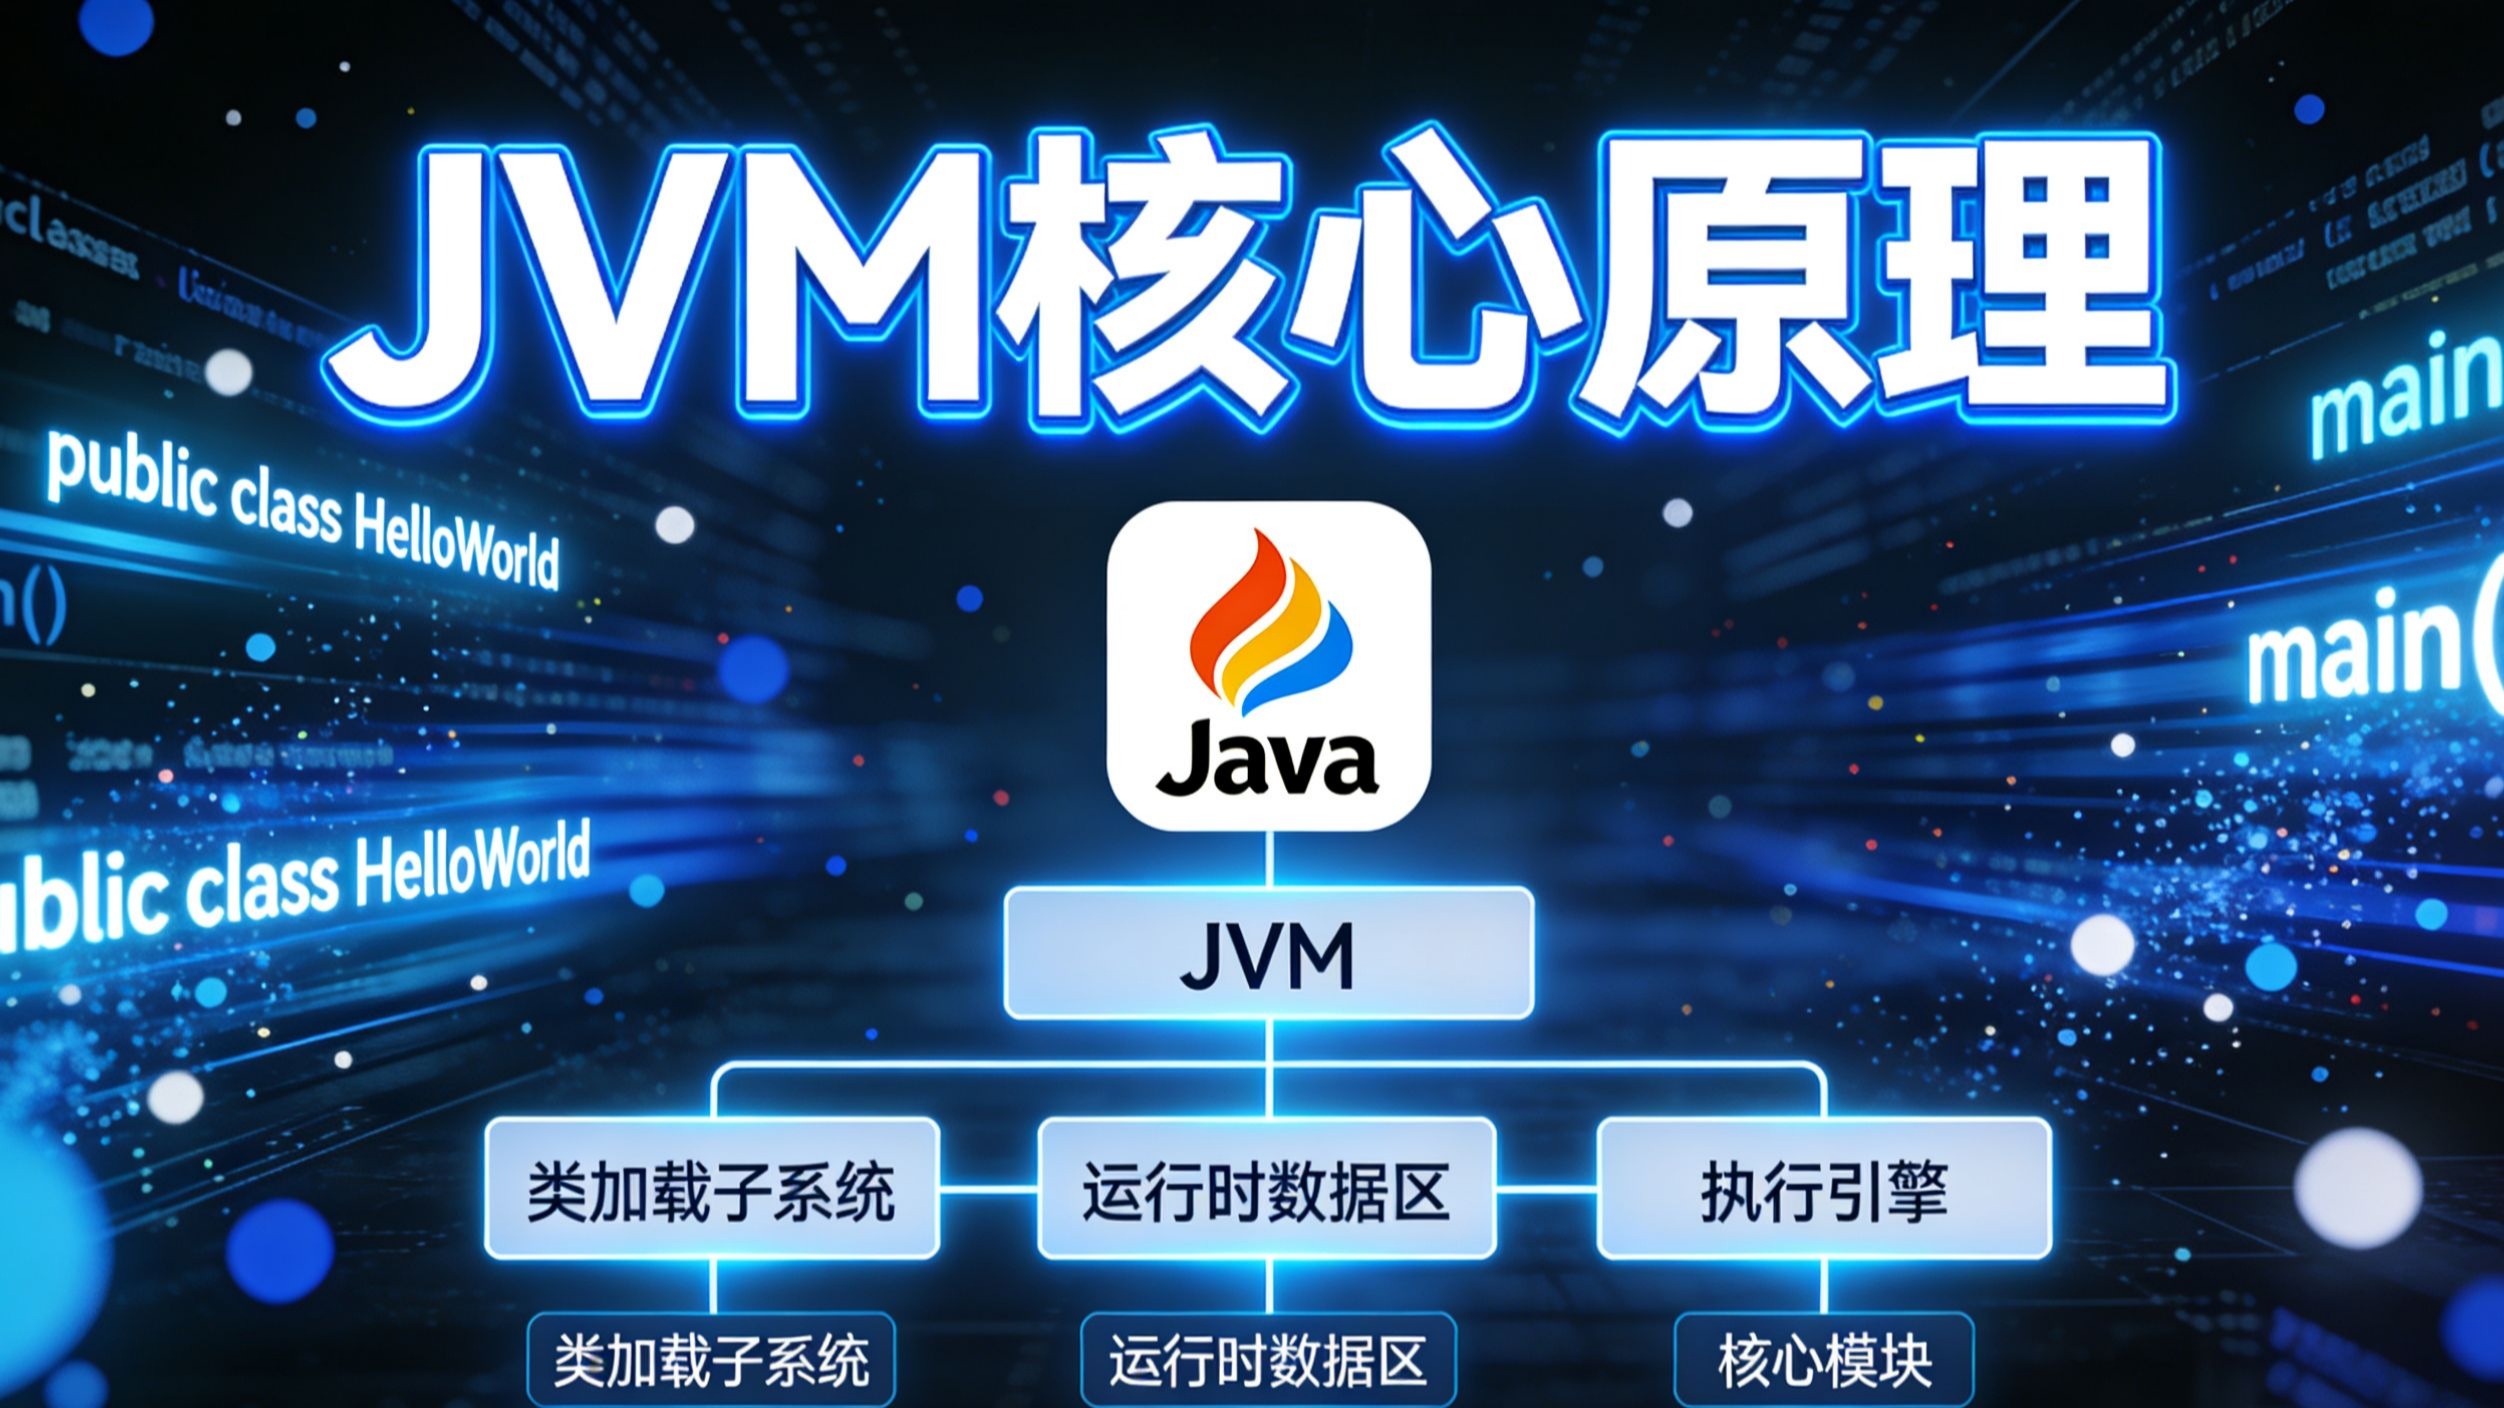
Java源码先被编译成字节码,存放在.class文件的Code属性中,JVM启动后,解释器逐条读取字节码并翻译成对应平台的机器指令执行,当某个方法被反复调用达到阈值,JIT编译器会把这段字节码直接编译成本地机器码,存入内存的CodeCache中,OllyDbg挂载到JVM进程后,看到的是这一层已经翻译好的机器码,而不是字节码本身。
这意味着你在OllyDbg里下断点时,不能直接写上invokestatic这种字节码指令名,你只能对具体的内存地址下断点,比如jvm.dll中某个函数的入口地址,或者某条已经编译好的机器指令所在地址。
OllyDbg适合解决哪些Java问题
OllyDbg在以下场景中有明显优势:
- JVM本地崩溃排查:JVM直接退出并生成
hs_err_pid.log,需要通过崩溃时的原生栈帧定位问题 - JNI本地方法调试:Java调用C/C++写的native方法,出现段错误或内存泄漏
- JIT编译器行为观察:确认热点方法是否被C1/C2编译成了预期的机器指令
- 绕过字节码层面的死胡同:某些问题在字节码层面完全看不出端倪,需要看底层内存布局或寄存器状态
如果你只是想看Java方法之间的调用关系、变量值变化,请把OllyDbg放下,用JDB或者IDEA的调试器更顺手,OllyDbg的价值不在Java应用层,而在JVM与操作系统之间的那条边界线上。
用OllyDbg给Java虚拟机设置断点:操作步骤详解
OllyDbg调试JVM的目标不是“看字节码”,而是捕捉JVM内部的关键执行路径,下面是一套可复现的操作流程。
找到目标JVM进程并附加
- 启动你的Java程序前,先打开OllyDbg,点击
文件→附加 - 在进程列表中找到
java.exe,选中并附加,如果Java进程是服务端程序,通常在进程列表里显示为javaw.exe - 附加成功后,OllyDbg会立刻暂停目标进程,按
F9恢复运行,观察调试器左下角状态栏是否显示“已附加”
在jvm.dll模块中定位关键函数
打开OllyDbg右下角的模块窗口,找到jvm.dll(JVM核心库)和java.dll(JDK本地库),在jvm.dll里批量搜索以下导出函数:
JNI_CreateJavaVM:JVM启动入口JavaCalls::call:Java方法调用的统一分发点SharedRuntime::generate_deopt_blob:逆优化路径
以JavaCalls::call为例,你需要在反汇编窗口按Ctrl+G,输入jvm.dll的基址加上该函数的偏移,这个偏移可以从导出表窗口直接复制,或使用dumpbin /exports jvm.dll命令获取。
下断点后触发Java代码执行
断点设在JavaCalls::call后,按F9继续运行,然后让Java程序去执行一段业务逻辑,当JVM调度任意Java方法时,执行流会经过这个入口,OllyDbg随即断下,此时按下Ctrl+K打开调用栈窗口,你能看到一串本地函数名,但看不到对应的Java类名。
这是否意味着白干了?不是,这里有一个关键技巧:
- 调用栈里找
Java_前缀的函数,HotSpot的JNI实现层函数命名规则是Java_包名_类名_方法名,比如Java_com_example_Demo_test,如果栈里出现这种符号,说明当前正在执行对应的native方法 - 用
javap -c反编译目标类,拿到字节码指令中的常量池索引,回到OllyDbg数据窗口,搜索该常量对应的字符串值,就能把汇编地址和Java方法对应上
字节码层面的分析就此与底层执行路径打通。
排除解释器噪音
默认情况下,JVM会先解释执行再JIT编译,这导致OllyDbg看到的执行流频繁在解释器循环和编译代码间切换,干扰判断,启动Java程序时加上两个参数,强制所有方法直接编译:
java -Xcomp -XX:+PrintCompilation YourMainClass-Xcomp让所有方法直接进入JIT编译流程,-XX:+PrintCompilation在控制台打出所有编译事件,此时OllyDbg里看到的机器码基本都来自CodeCache,字节码解释器的参与度大幅降低,调试体验更接近纯汇编程序。
Java方法调用在OllyDbg里的三种呈现方式
JVM内部把Java方法调用翻译成不同的机器码序列,识别这些模式能帮你快速判断当前停在哪一层。
解释器模式
看汇编窗口中是否有类似mov eax, [ebx+0x30]的代码,配合call [edi+0x84]这种间接调用,这是解释器在取字节码并分发,指令序列里有大量的比较和分支跳转,此时栈帧布局由InterpretedFrame决定,寄存器ebx通常指向当前方法的字节码数组。
JIT编译代码模式
汇编代码相对规整,方法入口处常有sub esp, 0x某值做栈帧空间分配,方法内部出现call调用另一个方法、cmp判断分支、mov存取局部变量,热点方法编译后的机器码通常会出现在CodeCache区域,地址一般落在0x7fxxxxxx或0x00000000附近的高位空间。
JNI本地方法模式
调用栈中直接出现Java_开头的导出函数,比如Java_java_lang_System_currentTimeMillis对应System.currentTimeMillis()的本地实现,底层C代码执行后,通过返回值寄存器(x86平台是eax)把结果送回Java侧。
持续观察这三种形态的特征,时间久了就能凭汇编语感判断当前执行到什么阶段,无需依赖任何反编译插件的辅助。
Java字节码分析用OllyDbg还是JDB:工具选型对比
很多开发者纠结“就为了分析字节码,选OllyDbg还是JDB”,实际两者面对的对象完全不同,我用一张表说明它们的定位差异:
| 对比维度 | OllyDbg | JDB |
|---|---|---|
| 调试对象 | JVM本地进程 | Java应用对象 |
| 断点粒度 | 机器指令地址 | Java源文件行号、方法名 |
| 能看到的变量 | 寄存器、本地内存 | 对象的字段值、方法参数 |
| 符号支持 | 本地符号(jvm.dll导出表) | Java符号(自动加载) |
| 上手成本 | 需要熟悉x86汇编 | 只需要懂Java语法 |
| 典型用途 | JVM崩溃分析、native层排查 | Java业务逻辑调试 |
业内专家指出,两者不是竞品而是互补关系,分析字节码时,JDB可以直接给某个.class文件的方法下断点,然后通过locals命令查看变量,这对定位Java逻辑层面的问题非常高效,但JDB看不到系统底层行为,比如JVM调用了什么系统API、缓存了哪些内存页,OllyDbg恰恰擅长这些。
如果预算为零,OllyDbg本身免费,也不需要破解,直接官网下载即可用,而商业级调试器IDA Pro在分析JVM内部数据结构时更顺手,但价格较高,个人开发者多数用免费方案就够用,对比价格和场景后,多数情况下选择OllyDbg加JDB的组合最划算。
用OllyDbg定位JVM崩溃现场:四个核心技巧应用
JVM崩溃生成hs_err_pid.log后,OllyDbg作为实时调试器可以复现崩溃过程,帮你比日志看得更细。
崩溃帧地址对照
打开hs_err_pid.log,找到Problematic frame一节,里面会有崩溃的模块名和偏移地址,如果崩溃出现在
jvm.dll,记下偏移量,回到OllyDbg,在模块窗口选中jvm.dll,按Ctrl+G输入模块基址+偏移量,跳转到的位置就是崩溃现场,此时检查附近的汇编代码,判断是空指针解引用、非法指令还是栈溢出导致的崩溃。
硬件断点排查内存破坏
如果怀疑某块内存被越界写入,打开OllyDbg的数据窗口,选中监控区域,切换到硬件断点标签,添加一个访问类型的硬件断点,当代码以读或写方式触碰该区域,OllyDbg立即中断,这个手段对JNI本地代码里常见的缓冲区溢出定位特别有效。
hs_err_pid.log与寄存器互验
日志头部的Registers列表给出崩溃瞬间的各个寄存器值,比如eax=0x00000000表示空闲指针,OllyDbg断在相同位置时,对比当前寄存器值和日志里的记录,如果完全吻合,说明崩溃路径完全可重现,接下来可以单步跟踪找到触发条件,如果数值不一致,说明崩溃是偶发性的,加-XX:+HeapDumpOnOutOfMemoryError参数增强复现成功率。
JNI代码崩溃时如何还原Java调用链
纯native的崩溃日志中,Java调用栈往往只有一层Java_xxx函数,用OllyDbg查看崩溃线程的完整本地栈帧,找到上一层调用地址,再回到javap -c反编译结果里搜索对应的方法偏移,通常能把C代码里崩溃的那一行,映射到Java代码里触发调用的那一行,问题边界就清晰了。
回答OllyDbg调试Java字节码的三个常见问题
OllyDbg可以直接修改Java字节码实现破解吗
不太现实,OllyDbg修改的是正在运行的内存指令,即使你改了JIT编译后的机器码,也只是临时生效,真正的字节码修改变更应在.class文件中完成,使用CFR反编译器配合java -cp工具能直接操作字节码,用OllyDbg干这事实属大材小用,而且根本无从下手,因为JIT编译过程不可逆。
用OllyDbg替代VisualVM做性能分析可行吗
可行的范围很窄,VisualVM能给出方法级的CPU抽样和堆内存分配趋势,OllyDbg做不到这些,OllyDbg的主要性能视角度数集中在native层耗时、锁等待和系统调用阻塞,适合分析JVM与操作系统交互层面的瓶颈,业务代码的执行效率分析交给JFR更合适。
本地调试比远程服务器调试简单在哪里
本地调试时,OllyDbg直接附加本机JVM进程,文件路径和符号路径都较短,环境变量保持一致,断点即时生效,几乎没有延迟,远程调试则必须在目标服务器开放调试端口,你只能通过WinDbg等支持远程会话的工具间接操作OllyDbg,本地环境操作的天时地利已经省掉了大半调试障碍。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/762847.html