服务器部署工具主要包括Ansible、SaltStack、Puppet、Chef等配置管理工具,以及Jenkins、GitLab CI/CD等持续集成工具,近年来容器化驱动下Kubernetes和Docker Compose也成为主流部署方案。
服务器部署工具怎么选才不踩坑
选工具之前,先回答三个问题:团队有多大,服务器有多少台,发布频率是每周一次还是每天十次,这三个答案基本决定了工具的最终选型方向,很多团队一开始就盯着功能最全的框架,结果搭起来用不上,反而拖慢了上线节奏。
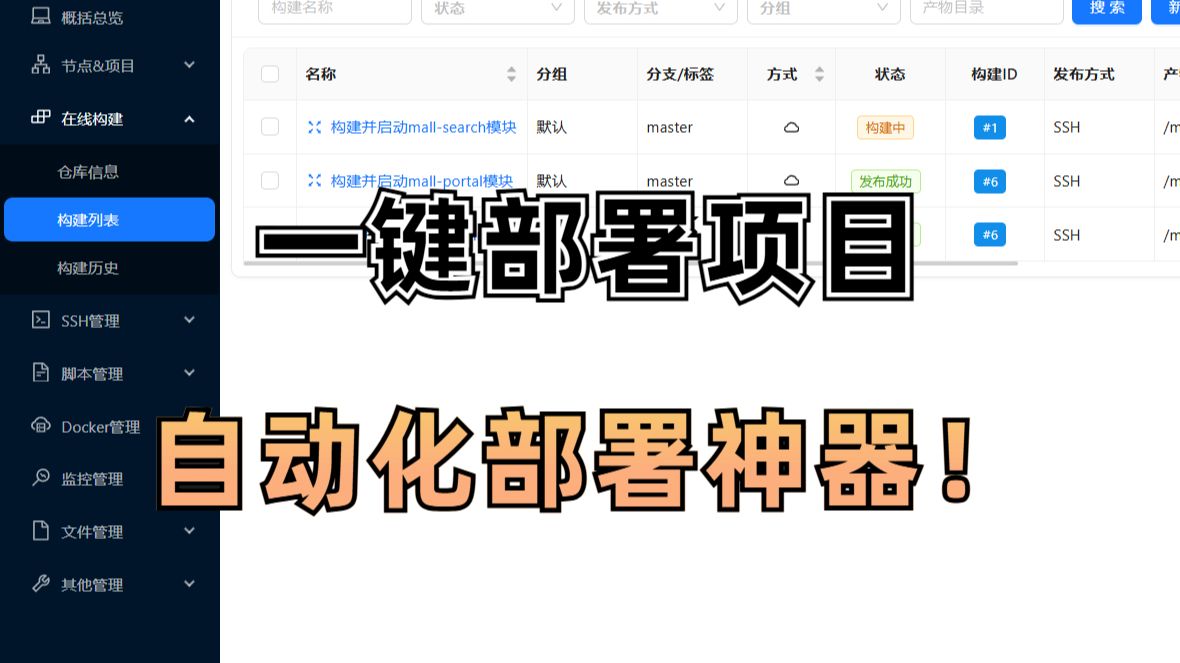

先搞清楚需求再谈选型
如果你是个人开发者或者两三个人的小团队,服务器不超过十台,那么折腾一套复杂的部署平台完全没必要。简单可直接执行的脚本化部署往往是第一选择。
如果团队超过十人,服务器几十台起步,发布频率要求分钟级完成,那就需要认真评估专业工具了,判断标准不是工具名气大不大,而是能否适配现有技术栈和运维习惯。
开源工具和商业工具的核心差异
开源部署工具的优势在于社区活跃、文档齐全、没有软件授权费压力,商业工具则主打企业级支持、可视化界面、权限审计和合规报表,商业版的授权费通常按节点数或管理主机数计算,预算有限的小团队很容易在采购环节卡壳。
行业共识认为,选型时不要单看功能列表,要看团队运维能力和故障时的兜底方案,开源工具出问题靠社区和文档解决,商业工具出问题有厂商远程介入,两者没有绝对好坏,只看哪个更适合自己的团队。
主流服务器部署工具对比分析
部署工具的版图这几年变化不小,传统配置管理工具依然占据大量存量市场,但容器化工具的增长势头明显,还出现了不少同时兼容两种模式的混合方案。
Ansible:无代理架构的轻量派
Ansible是目前用户基数最大的部署工具之一,它基于SSH协议工作,不需要在被管服务器上安装额外代理软件,这条特性让它比Puppet和Chef的上手门槛低一个量级。
典型使用方式是在控制节点写好YAML格式的Playbook,然后执行ansible-playbook命令批量推送配置,一个几十行的Playbook就能完成Nginx安装、目录创建、服务启动、防火墙放行这一整套动作,保存下来还能直接复用。
SaltStack:大规模批量操作的效率派
SaltStack使用消息队列作为通信基础,控制端通过Salt Master向数千台机器同时下发指令。执行速度是它的核心优势,在千台规模以上的批量操作场景中,SaltStack的并行能力比Ansible强不少。
但速度快的代价是架构更复杂,需要维护Salt Master和Salt Minion之间的连接认证,处理密钥分发和网络策略,中小团队学习成本不低。
Puppet与Chef:老牌配置管理工具的稳健路线
Puppet采用客户端-服务器架构,用声明式语言描述期望状态,强调把配置收敛到目标状态,它在传统企业环境保有量很大,很多金融和政企客户的生产环境仍以Puppet为主,Chef与Puppet定位类似,但使用Ruby编写配置,扩展性更强,团队需要有Ruby基础。
这两款工具的学习曲线偏陡,但对合规审计场景的支持非常成熟,政策要求运维操作可追溯、可回滚时,它们的配置版本管理能力很能派上用场。
容器化时代的部署工具新格局
Docker Compose解决了单机多容器的编排问题,Kubernetes接管了跨主机的集群调度,现在的主流做法是用GitLab CI/CD或Jenkins完成镜像构建和测试,再用Kubernetes完成生产环境的滚动发布。
越来越多的企业把配置管理工具和容器编排工具搭配使用:Ansible负责初始化节点环境,Kubernetes负责应用生命周期,中间用Helm管理应用模板,这三层配合的结构,已经是相当一部分互联网公司的标准部署流水线。
下表从几个常见维度做了粗粒度对比:
| 工具 | 代理模式 | 主要语言 | 上手难度 | 典型规模 |
|---|---|---|---|---|
| Ansible | 无代理 | Python/YAML | 低 | 中小规模 |
| SaltStack | 主从代理 | Python | 中 | 大规模批量 |
| Puppet | 主从代理 | Ruby/DSL | 高 | 合规要求环境 |
| Kubernetes | 容器生态 | YAML | 高 | 容器集群 |
| Jenkins | 插件生态 | Groovy | 中 | 持续集成 |
不同场景下的服务器部署工具推荐
初创团队:快速上线优先
初创阶段最忌讳过度设计,如果公司服务器在十到二十台之间,建议直接上Ansible加一个简单的Jenkins实例,每周的发布流程控制在半小时内完成,需要人工介入的点越少越好。先把流程跑起来,再逐步引入复杂调度能力。
至于服务器部署工具哪个好用这个问题,对初创团队而言,答案通常是Ansible,不装代理、一条命令批量执行、报错信息可读性好,这些特性对新人极其友好。
大型企业:合规与自动化并重
大型企业部署链路会涉及多环境隔离、变更审批、操作审计,业内专家指出,大型企业选型时真正考验的是权限模型和审批流的灵活性。
这种情况下,Ansible Tower(即Red Hat Ansible Automation Platform)的RBAC权限控制和作业调度功能更成熟,配合GitLab的Merge Request审批流程,可以做到提交代码触发构建、人工审核后自动部署、全程留痕可回溯,商业支持服务按节点规模计费,采购前建议让厂商安排一次PoC验证,确认与现有监控体系能正常对接。
容器化部署场景
业务已经完全容器化的团队,建议把部署重心放在Kubernetes生态上,Docker Compose在测试环境没问题,但生产环境的扩容、自愈、灰度发布都需要真正的编排平台。
小团队可以先用K3s这类轻量发行版降低学习成本,等业务量上来再迁移到完整版Kubernetes。这条路径已被大量中小型公司验证过,是当前阶段性最优解之一。
服务器部署工具的落地实操
理论说得再多,不如亲手跑一遍部署流程来得印象深刻。
从零开始用Ansible部署一台Web服务器
第一步,在控制节点安装Ansible,Ubuntu系统执行sudo apt install ansible,CentOS执行sudo yum install ansible,完成后用ansible –version验证版本。
第二步,配置Inventory文件,在/etc/ansible/hosts中加入目标服务器:
[web]
192.168.1.10 ansible_ssh_user=root
第三步,用ssh-copy-id把控制节点公钥推送到目标服务器,实现免密登录。
第四步,写一个最小Playbook,内容包含安装Nginx、启动服务、写入自定义首页:
- hosts: web
  tasks:
    - name: 安装nginx
      apt: name=nginx state=present
    - name: 启动服务
      service: name=nginx state=started enabled=yes
    - name: 写入首页
      copy: content="Hello from Ansible" dest=/var/www/html/index.html
第五步,执行ansible-playbook -i hosts deploy.yml观察输出,验证无误后,就可以把这个Playbook接入Jenkins或GitLab CI,实现提交代码自动触发部署。
常见部署失败原因排查
部署失败大部分时候不是工具问题,而是环境差异导致的。最常见的情况是控制端与目标服务器之间的网络策略不通,表现为SSH连接超时或端口拒绝。
其次要看Python版本,Ansible依赖Python运行,目标服务器的Python版本过低会导致模块执行报错,出现这种情况优先检查python和python3的执行路径是否在PATH中。
再就是Playbook的幂等性设计,同一个Playbook重复执行时,如果每次都产生不同结果,说明任务写法不满足幂等原则,长期运行会出现配置漂移隐患,建议定期执行检查模式,对比实际状态与期望状态的差异。
服务器部署工具的选择没有统一答案,团队规模、业务形态、运维能力这三个变量决定了哪款工具真正适合你,从小规模Ansible起步,逐步演进到Kubernetes生态,是近年多数技术团队验证过的高性价比路径。
Q&A:服务器部署工具相关高频问题
Ansible和SaltStack哪个更适合企业使用?
两者核心差别在于架构和适用规模,Ansible无代理、上手快、调试方便,适合服务器规模在几百台以内的团队,SaltStack的批量执行效率更高,但要维护主从架构,更适合几千台以上的大规模环境,如果团队没有专职运维,优先选Ansible。
Kubernetes和传统配置管理工具有什么关系?
两者解决的问题不同,配置管理工具处理的是服务器环境怎么配置的问题,Kubernetes处理的是容器怎么运行、怎么调度、怎么扩缩容的问题,生产实践中两者常配合使用,先由Ansible或SaltStack初始化节点环境,再让Kubernetes接管应用生命周期,这是相当一部分企业的标准路径。
小公司有必要搭建Jenkins加Kubernetes的完整流水线吗?
没有必要一步到位,小公司可以从最简脚本部署开始,等出现以下信号再升级:发布频率明显提升、多次人为误操作、回滚时间过长、多人协作时配置冲突。先解决当前最疼的问题,再考虑工具链的完整性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/767526.html