客户端ping下服务器,核心做法是打开电脑的命令行或终端,输入“ping 服务器IP地址或域名”并回车,观察返回的延迟和丢包数据来判断网络通不通。这个过程在Windows、macOS和Linux上略有区别,但底层逻辑一致,下面拆解每一步操作,并告诉你结果怎么看、出了问题怎么找原因。
客户端ping服务器命令怎么用Windows系统实操
对大多数办公场景来说,Windows系统是最常见的客户端环境,这里以Windows 10和Windows 11为例,操作系统内置Ping命令,无需额外安装任何软件。
打开命令提示符的三种方式
- 按Win+R组合键,弹出运行窗口,输入
cmd后回车。 - 在任务栏搜索框直接输入“cmd”或“命令提示符”,点击进入。
- 在文件夹地址栏输入
cmd,可以直接打开并定位到当前目录。
输入ping命令的具体格式
打开黑窗口后,输入以下命令,注意IP地址处换成你的实际服务器IP或域名:
ping 服务器的IP地址按下回车,系统会默认发送4个数据包测试与服务器的连通性,每条结果依次显示数据包大小(默认32字节)、应答时间(单位毫秒)、TTL值(存活时间),全部结束后会统计收发情况,如果显示“丢失=0(0%丢失)”,说明客户端到服务器的网络链路基本通畅。
ping命令的常用参数
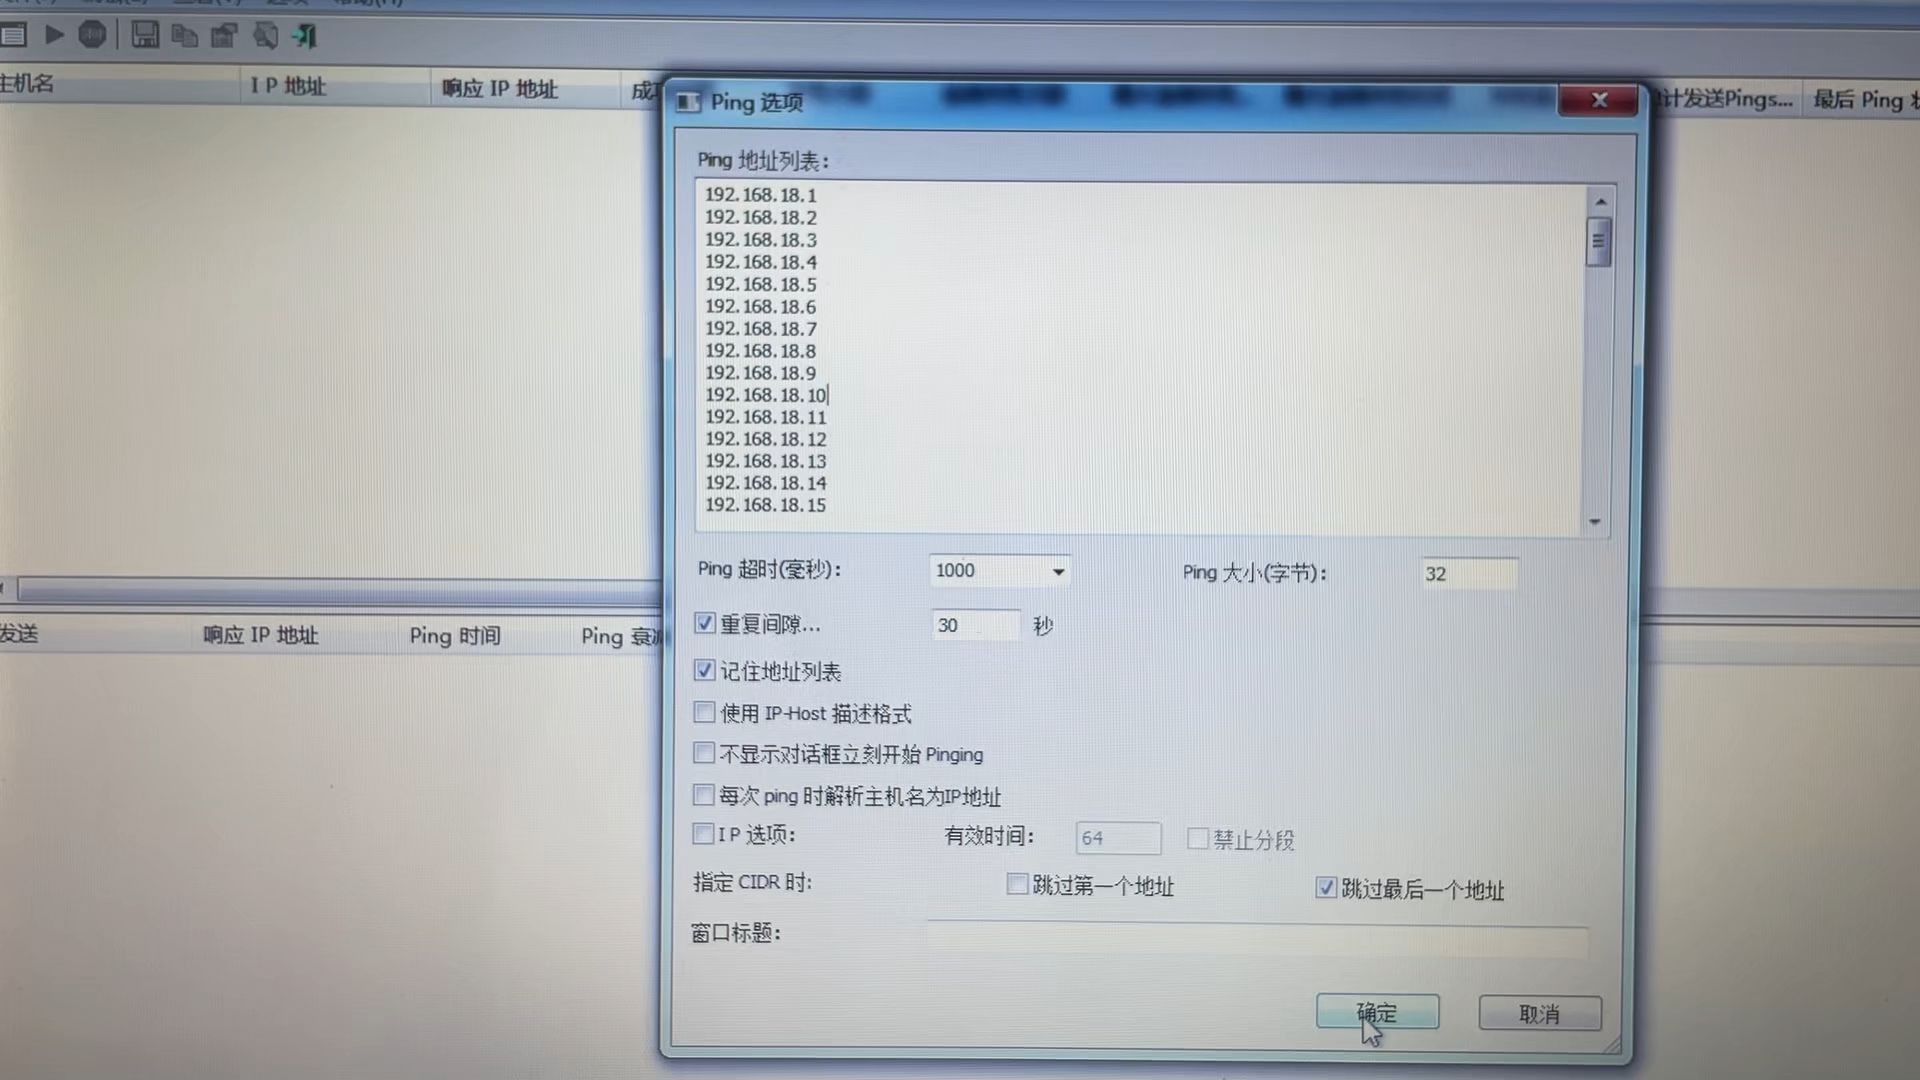
日常排查时,固定4个包往往不够用,很多技术人员习惯让ping持续运行,或者指定包大小模拟大数据传输,Windows下常用:
ping -t IP地址:持续ping下去,直到你按Ctrl+C手动停止,适合长时间观察丢包情况。ping -n 100 IP地址:指定发送100个包后自动停止,数值可自由调整,适合做短期统计。ping -l 1400 IP地址:把数据包改成1400字节,模拟较大包体,测试MTU链路上的分片情况。ping -a IP地址:反向解析主机名,能显示该IP对应的计算机名称。
结合使用比如ping -t -l 1400 IP地址,会让数据包持续在链路上走,压力测试效果更好。
ping服务器延迟高怎么排查看懂三项核心数据
这一节解决的是“ping通了,但很慢”的问题,ping命令每行结果里有三个关键数字,分别是用时间、TTL、丢失,看不懂这三项,排查就会绕弯路。
时间(往返延迟)的参考标准
延迟的单位是毫秒,数值越小越好,业内当前普遍参考的范围如下:
| 网络场景 | 期望延迟 | 说明 |
|---|---|---|
| 局域网内(同办公室/同机房) | 1ms以内 | 千兆交换机直连基本在1ms上下 |
| 同城IDC(数据中心) | 10-30ms | 光缆跳动在城域网内完成 |
| 跨省份线路 | 50-80ms | 途经多个骨干节点,需两三跳 |
| 跨国线路 | 100-200ms以上 | 海底光缆和跨境出口会显著增加延迟 |
如果客户端在上海,服务器在北京,ping值稳定在40-60ms属于正常范围,如果超过100ms且伴随波动,链路或路由走向可能有问题。
TTL值能暴露对方是什么系统
TTL是数据包在网络中经过的跳数上限,不同操作系统默认设置不同,用ping测出的数值反过来可以判断对方主机的系统,多数情况下:
- Windows服务器:默认TTL 128
- Linux/Unix服务器:默认TTL 64
- 网络设备(路由器/交换机):默认TTL 255
比如ping一个IP显示TTL=64,大概率是一台Linux主机;显示TTL=128,基本能确认是Windows系统,但TTL值会因中间路由每一跳减1而变小,所以中间设备越多,最终显示的数值越低,需要结合落差来判断。
丢包率比延迟更致命
ping结果显示“丢失=20%”或“丢失=50%”,说明网络有拒绝服务或线路质量差,排查丢包时的操作顺序:
- 先ping网关地址(比如路由器192.168.1.1),确认本机到路由器这一段稳不稳定。
- 再ping服务器IP,确认是否跨链路丢包。
- 最后ping外部域名(如
ping baidu.com),对比是否为运营商线路出口故障。
连着ping 100个包,如果丢失率稳定在0%,链路健康度通常没问题,如果丢包集中在某一时间段,可能是宽带高峰期或出口带宽被占满。
ping不通服务器IP地址怎么办常见原因与应对
客户端到服务器“超时”或“请求超时”是另一个高频问题,注意区分两种提示:“请求超时”表示你的包发出去了但没收到回应,“无法访问目标主机”可能表示本机路由或DNS解析有问题,分别处理。
先排查源头:ping本机回环地址和网关
任何网络问题排查,第一步永远是收缩范围,按顺序执行这三个命令:
ping 127.0.0.1:验证本机网卡和TCP/IP协议栈是否正常,能通说明本机网络协议栈没坏。ping 本机IP地址:验网卡驱动和IP配置是否生效。ping 网关IP:验证到路由器这一段链路通不通,不通则检查网线、Wi-Fi连接或虚拟机网络模式。
这三层都通了,问题才可能出在链路中间或服务器端。
服务器端防火墙拦截了ICMP
很多Windows服务器默认开启防火墙,会直接丢弃外部Ping请求,这不代表业务端口不可用,联通性没问题但ping不通,多数情况下是防火墙规则限制所致,处理方式有两个:
- 登录服务器,在“Windows Defender防火墙”中,入站规则里找到“文件和打印机共享(Echo Request – ICMPv4-In)”,右键启用该规则。
- 云服务器(如简米云、酷番云)则需要在安全组入方向放行ICMP协议,操作路径通常为:控制台 → 云服务器ECS → 安全组 → 配置规则 → 添加入方向规则 → 协议类型选择ICMP。
Linux服务器的处理方法类似:firewall-cmd --add-protocol=icmp --permanent(CentOS 8+),或者编辑iptables规则放行ICMP,部分高防服务的服务器为了降低攻击风险,会主动禁用ping响应,这类情况优先确认TCP端口是否正常。
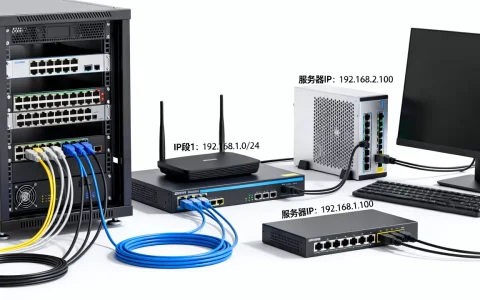
同网段内能ping通,跨网段不通
统计上超过半数的“跨网段ping不通”问题,出在路由表,客户端到服务器跨了一个网段,需要在客户端所在网关或三层交换机上配置回程路由,测试方法:执行tracert 服务器IP(Windows)或traceroute(Linux),逐跳查看数据包在哪一跳停止,结果停在网关,说明网关未转发;停在中间路由,多半是下一跳路由策略拒绝。
Q&A:客户端ping服务器的常见疑问
问:用客户端ping服务器的域名和IP地址有区别吗?
答:功能上都是测试连通性,但域名解析环节会多一次DNS查询,ping域名能顺便验证DNS解析是否正常,如果是解析问题会提示“找不到主机”,ping IP地址则完全绕过DNS,更适合纯链路排查。
问:ping服务器通了,但是网页打不开怎么办?
答:ping走的是ICMP协议,网页走的是TCP 80或443端口,两者互不绑定,链路通只能说明网络通道可用,应用层故障需要单独测试:本地命令行运行telnet 服务器IP 443,看端口是否能连通,或者用浏览器开发者工具查看请求状态码。
问:ping值在30ms和40ms之间反复跳动,属于正常吗?
答:属于正常范围,网络链路里的设备队列、带宽占用、线路负载都会带来微小的抖动,波动范围在5-10ms内通常不用处理,若波动超过50ms且伴有偶尔丢包,多数情况下是跨运营商链路品质不稳定,可考虑使用BGP多线机房或专线,网络排查不是玄学,就是从客户端到服务器一步一步缩小的过程,掌握ping命令就相当于拿到了第一把钥匙。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/769496.html